
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
PoW-Shield — Progetto dedicato alla lotta contro gli attacchi DDoS di Layer 7 con proof of work, con un WAF e controller aggiuntivi. Completato con un set completo di funzionalità e containerizzato per una distribuzione rapida e leggera. | Kitploit
Strumenti/GitHubGitHub/ruisiang/pow-shield
Sicurezza Web
GitHubruisiang/pow-shield

PoW-Shield

Progetto dedicato alla lotta contro gli attacchi DDoS di Layer 7 con proof of work, con un WAF e controller aggiuntivi. Completato con un set completo di funzionalità e containerizzato per una distribuzione rapida e leggera.

Vedi RepositorySito web
40874381 anno faRevisionato da Kitploit
Condividi
PoW Shield

Descrizione

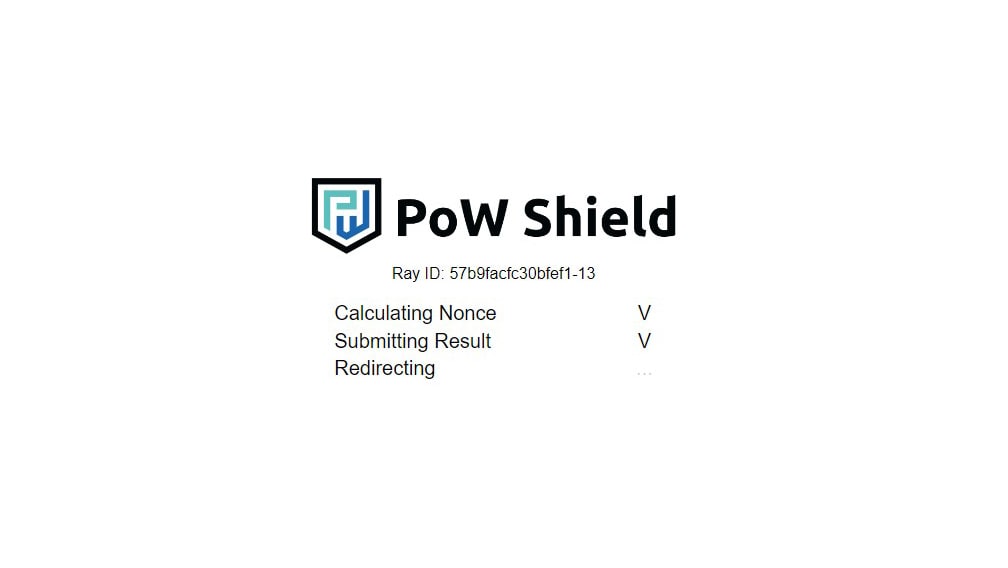
PoW Shield fornisce protezione DDoS a livello applicativo OSI agendo come proxy che utilizza la proof of work tra il servizio backend e l'utente finale. Questo progetto mira a fornire un'alternativa ai metodi anti-DDoS generali come Google ReCaptcha, che è sempre stato fastidioso da risolvere. Accedere a un servizio web protetto da PoW Shield non è mai stato così semplice: basta andare all'URL e il browser eseguirà automaticamente la verifica per te.

PoW Shield mira a fornire i seguenti servizi in un'unica webapp / immagine docker:

  • autenticazione proof of work
  • limitazione di velocità e blacklist IP
  • firewall per applicazioni web

(Nuovo) Articolo su LinkedIn

Presentato su Pentester Academy TV

Storia su Medium

Caratteristiche

  • Struttura del Servizio Web
  • Funzionalità Proxy
  • Implementazione PoW
  • Dockerizzazione
  • Blacklist IP
  • Limitazione di Velocità
  • Test Unitari
  • Implementazione WAF
  • Sincronizzazione Multi-Istanza (Redis)
  • Supporto SSL

Supportato tramite il controller PoW Phalanx:

  • Gestione Multi-Istanza
  • Token Whitelist
  • Sincronizzazione Blacklist IP
  • Controllo Dinamico della Difficoltà
  • Dashboard

Implementazione alternativa in Go PoW-Shield-Go (WIP) per scopi di stress test e futura versione ottimizzata di produzione.

Come Funziona

In pratica, PoW Shield funge da proxy davanti all'effettiva web app/servizio. Esegue la verifica tramite proof of work e inoltra solo il traffico autorizzato al server reale. Il proxy è facilmente installabile ed è in grado di proteggere applicazioni a bassa sicurezza con un WAF.

Ecco cosa succede dietro le quinte quando un utente naviga su un servizio web protetto da PoW Shield:

  1. Il server genera un "prefisso" casuale codificato in esadecimale e lo invia insieme alla pagina PoW Shield al client.
  2. Il JavaScript del browser lato client tenta quindi di forzare bruscamente un "nonce" che, aggiunto al prefisso, possa produrre un hash SHA256 con un numero di bit zero iniziali maggiore della "difficoltà" D specificata dal server. Cioè SHA256(prefisso + nonce)=0...0xxxx (binario, con più di D zero iniziali)
  3. Il JavaScript lato client invia quindi il nonce calcolato al server per la verifica; se la verifica ha successo, il server genera un cookie per consentire al client di superare l'autenticazione.
  4. Il server inizia a inoltrare il traffico del client ormai autenticato al server con il filtraggio WAF abilitato.

Configurazione

Puoi configurare PoW Shield tramite i seguenti metodi.

  • nodejs: .env (esempio: .env.example)
  • docker-compose: docker-compose.yaml (esempio: docker-compose.example.yaml)
  • docker run: parametro -e

Variabili d'Ambiente

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    249

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →