Laboratorio locale intenzionalmente vulnerabile con un workshop guidato e sfide CTF per esercitarsi su RCE tramite push-option Git, deserializzazione non sicura, parsing di chiavi duplicate e override di configurazione contro un server Git Dockerizzato.



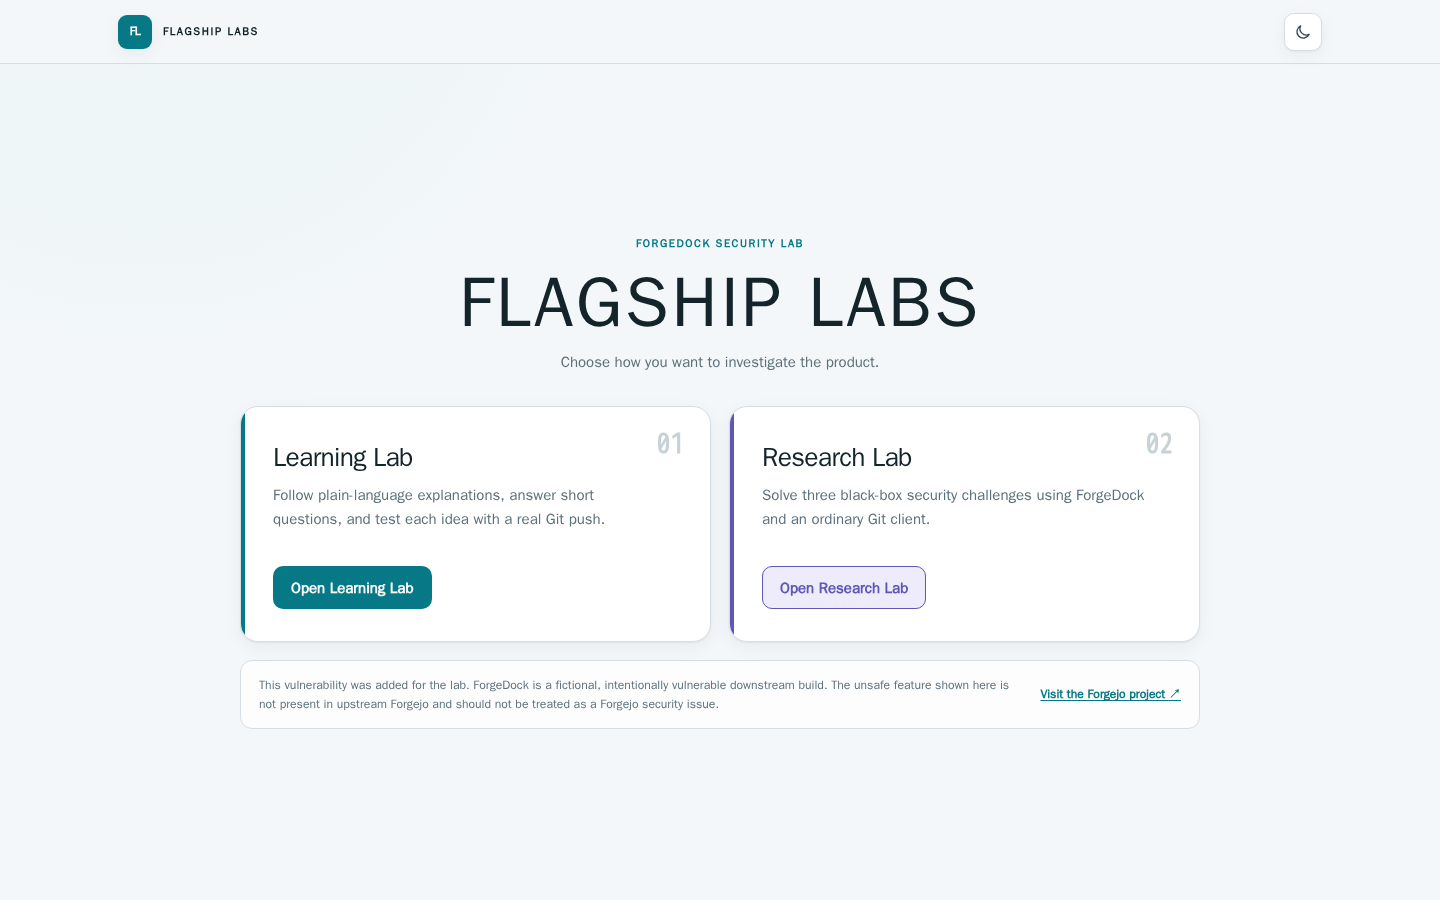
Un Learning Lab e Research Lab locale ispirato ai concetti di vulnerabilità documentati pubblicamente alla base di CVE-2026-3854. Entrambe le esperienze utilizzano push Git autenticati reali contro ForgeDock, un server Git fittizio; il Research Lab.
[!CAUTION] Questo progetto è intenzionalmente vulnerabile. Eseguilo solo in locale. Non esporre le sue porte a una rete pubblica o condivisa. Non usarlo mai in produzione.
[!NOTE] Questo repository è pubblicato come riferimento educativo in sola lettura. Non accetta issue pubbliche, pull request, richieste di funzionalità o richieste di supporto. Segnala privatamente eventuali violazioni non intenzionali dei confini di sicurezza come descritto in SECURITY.md.
Un workshop guidato che insegna le opzioni di push, la serializzazione non sicura, il parsing delle chiavi duplicate, l'override della configurazione e la catena di esecuzione vincolata. Le lezioni combinano brevi spiegazioni con esperimenti sicuri contro il lab in esecuzione.
Un'esperienza in stile CTF con tre schede Challenge sequenziali, suggerimenti opzionali e flag generate dal backend. L'interfaccia normale non espone sorgenti, tracce, output del serializzatore, output del gate di esecuzione o una procedura guidata.
git clone https://github.com/royaleybovich/CVE-2026-3854-lab.git
cd CVE-2026-3854-lab
docker compose up -d --build
Non è richiesta alcuna configurazione di flag o credenziali. Un inizializzatore one-shot crea valori di prova indipendenti, compatti e leggibili dall'uomo e credenziali di servizio casuali in un volume Docker privato al primo avvio. make up è un comando di comodità equivalente. Un file .env opzionale è necessario solo per sovrascrivere i valori predefiniti o mantenere valori espliciti al di fuori di Docker.
| Servizio | URL locale |
|---|---|
| Flagship | http://localhost:8080 |
| ForgeDock | http://localhost:3000 |
| Web Terminal | http://localhost:7681 |
L'account del laboratorio usa e getta è:
Username: devuser
Password: devpass
Queste credenziali pubbliche esistono solo all'interno del laboratorio locale e usa e getta. Non riutilizzarle altrove.
docker compose)La verifica di prontezza al rilascio è confermata su Apple Silicon (arm64). Altri sistemi operativi e architetture CPU non sono dichiarati come verificati finché i relativi controlli su clone pulito non vengono registrati.
make up                 # build and start; private lab state is generated automatically
make logs               # follow service logs
make reset              # delete lab repositories/progress and rebuild
make down               # stop the lab without deleting Docker volumes
make test               # run unit and live integration tests
make reset elimina i volumi Docker, inclusi i repository del lab, i progressi di runtime, i valori di proof e le credenziali interne. Al successivo avvio vengono generati automaticamente nuovi valori privati.
Le porte pubblicate sono associate a 127.0.0.1. Redis, l'esecutore degli hook e i servizi di elaborazione interni non sono pubblicati. L'esecutore non ha accesso al socket Docker né a mount del filesystem host, elimina le capability Linux, utilizza un filesystem in sola lettura, non accetta comandi shell né variabili d'ambiente controllate dal chiamante e può invocare solo eseguibili di proof specifici di proprietà del lab. Questi controlli limitano l'esercizio; non lo rendono sicuro da esporre pubblicamente.
Browser / Git client
        ↓
Flagship portal / ForgeDock
        ↓
Internal processing network
        ↓
Constrained executor
Consulta la panoramica del sistema, l'elaborazione delle push-option, il modello di minaccia e la guida alla distribuzione locale.
ForgeDock è una ricostruzione deliberatamente semplificata e limitata in modo sicuro dei concetti di vulnerabilità documentati pubblicamente alla base di CVE-2026-3854. Non riproduce l'implementazione proprietaria di GitHub. I nomi dei campi, i confini dei servizi e il comportamento di esecuzione differiscono dalle effettive implementazioni di GitHub e GitHub Enterprise Server.
Il comportamento intenzionalmente vulnerabile è stato aggiunto a valle per questo laboratorio e non è una vulnerabilità di Forgejo upstream. ForgeDock non è GitHub, e questo progetto non è affiliato né approvato da GitHub, Forgejo, Wiz o dai ricercatori citati.
Questi crediti descrivono fonti e dipendenze; non implicano collaborazione, approvazione o patrocinio.
Il software e il materiale didattico creati da Flagship sono distribuiti con licenza GPL-3.0-or-later, salvo diversa licenza compatibile indicata in un file. Consulta LICENSE, NOTICE.md, Forgejo provenance e TRADEMARKS.md. Le licenze e le avvertenze di terze parti esistenti restano in vigore.








