Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
hacksguard — Uno strumento di analisi malware TUI (interfaccia utente testuale) incredibilmente veloce e multi-thread, costruito in Rust. Include analisi approfondita di file PE, scansione YARA e valutazione euristica del rischio. | Kitploit
Strumenti/GitHubGitHub/rhacknarok/hacksguard
Analisi StaticaReverse EngineeringInformatica ForenseAnalisi MalwareAnalisi di Binari
GitHubrhacknarok/hacksguard

hacksguard

Uno strumento di analisi malware TUI (interfaccia utente testuale) incredibilmente veloce e multi-thread, costruito in Rust. Include analisi approfondita di file PE, scansione YARA e valutazione euristica del rischio.

Vedi Repository
20134982 mesi faRevisionato da Kitploit
Condividi

Hacksguard 0.2 - Strumento TUI per analisi malware ultraveloce 🛡️

Rust License Platform

Hacksguard TUI Malware Analysis Dashboard

Hacksguard è uno strumento di analisi statica con interfaccia a terminale (TUI) estremamente veloce e multi-thread, progettato per analisti SOC, cacciatori di minacce e reverse engineer. Costruito interamente in Rust, fornisce una dashboard intuitiva per un triage rapido e un'ispezione approfondita dei file Portable Executable (PE) direttamente dal tuo terminale.

🌟 Caratteristiche principali

  • Ultraveloce e Multi-Thread: La pipeline di analisi principale (parsing PE, scansione YARA e calcolo dell'entropia) viene eseguita in contemporanea. Questo garantisce zero latenza nell'interfaccia, anche durante l'analisi di eseguibili di grandi dimensioni.
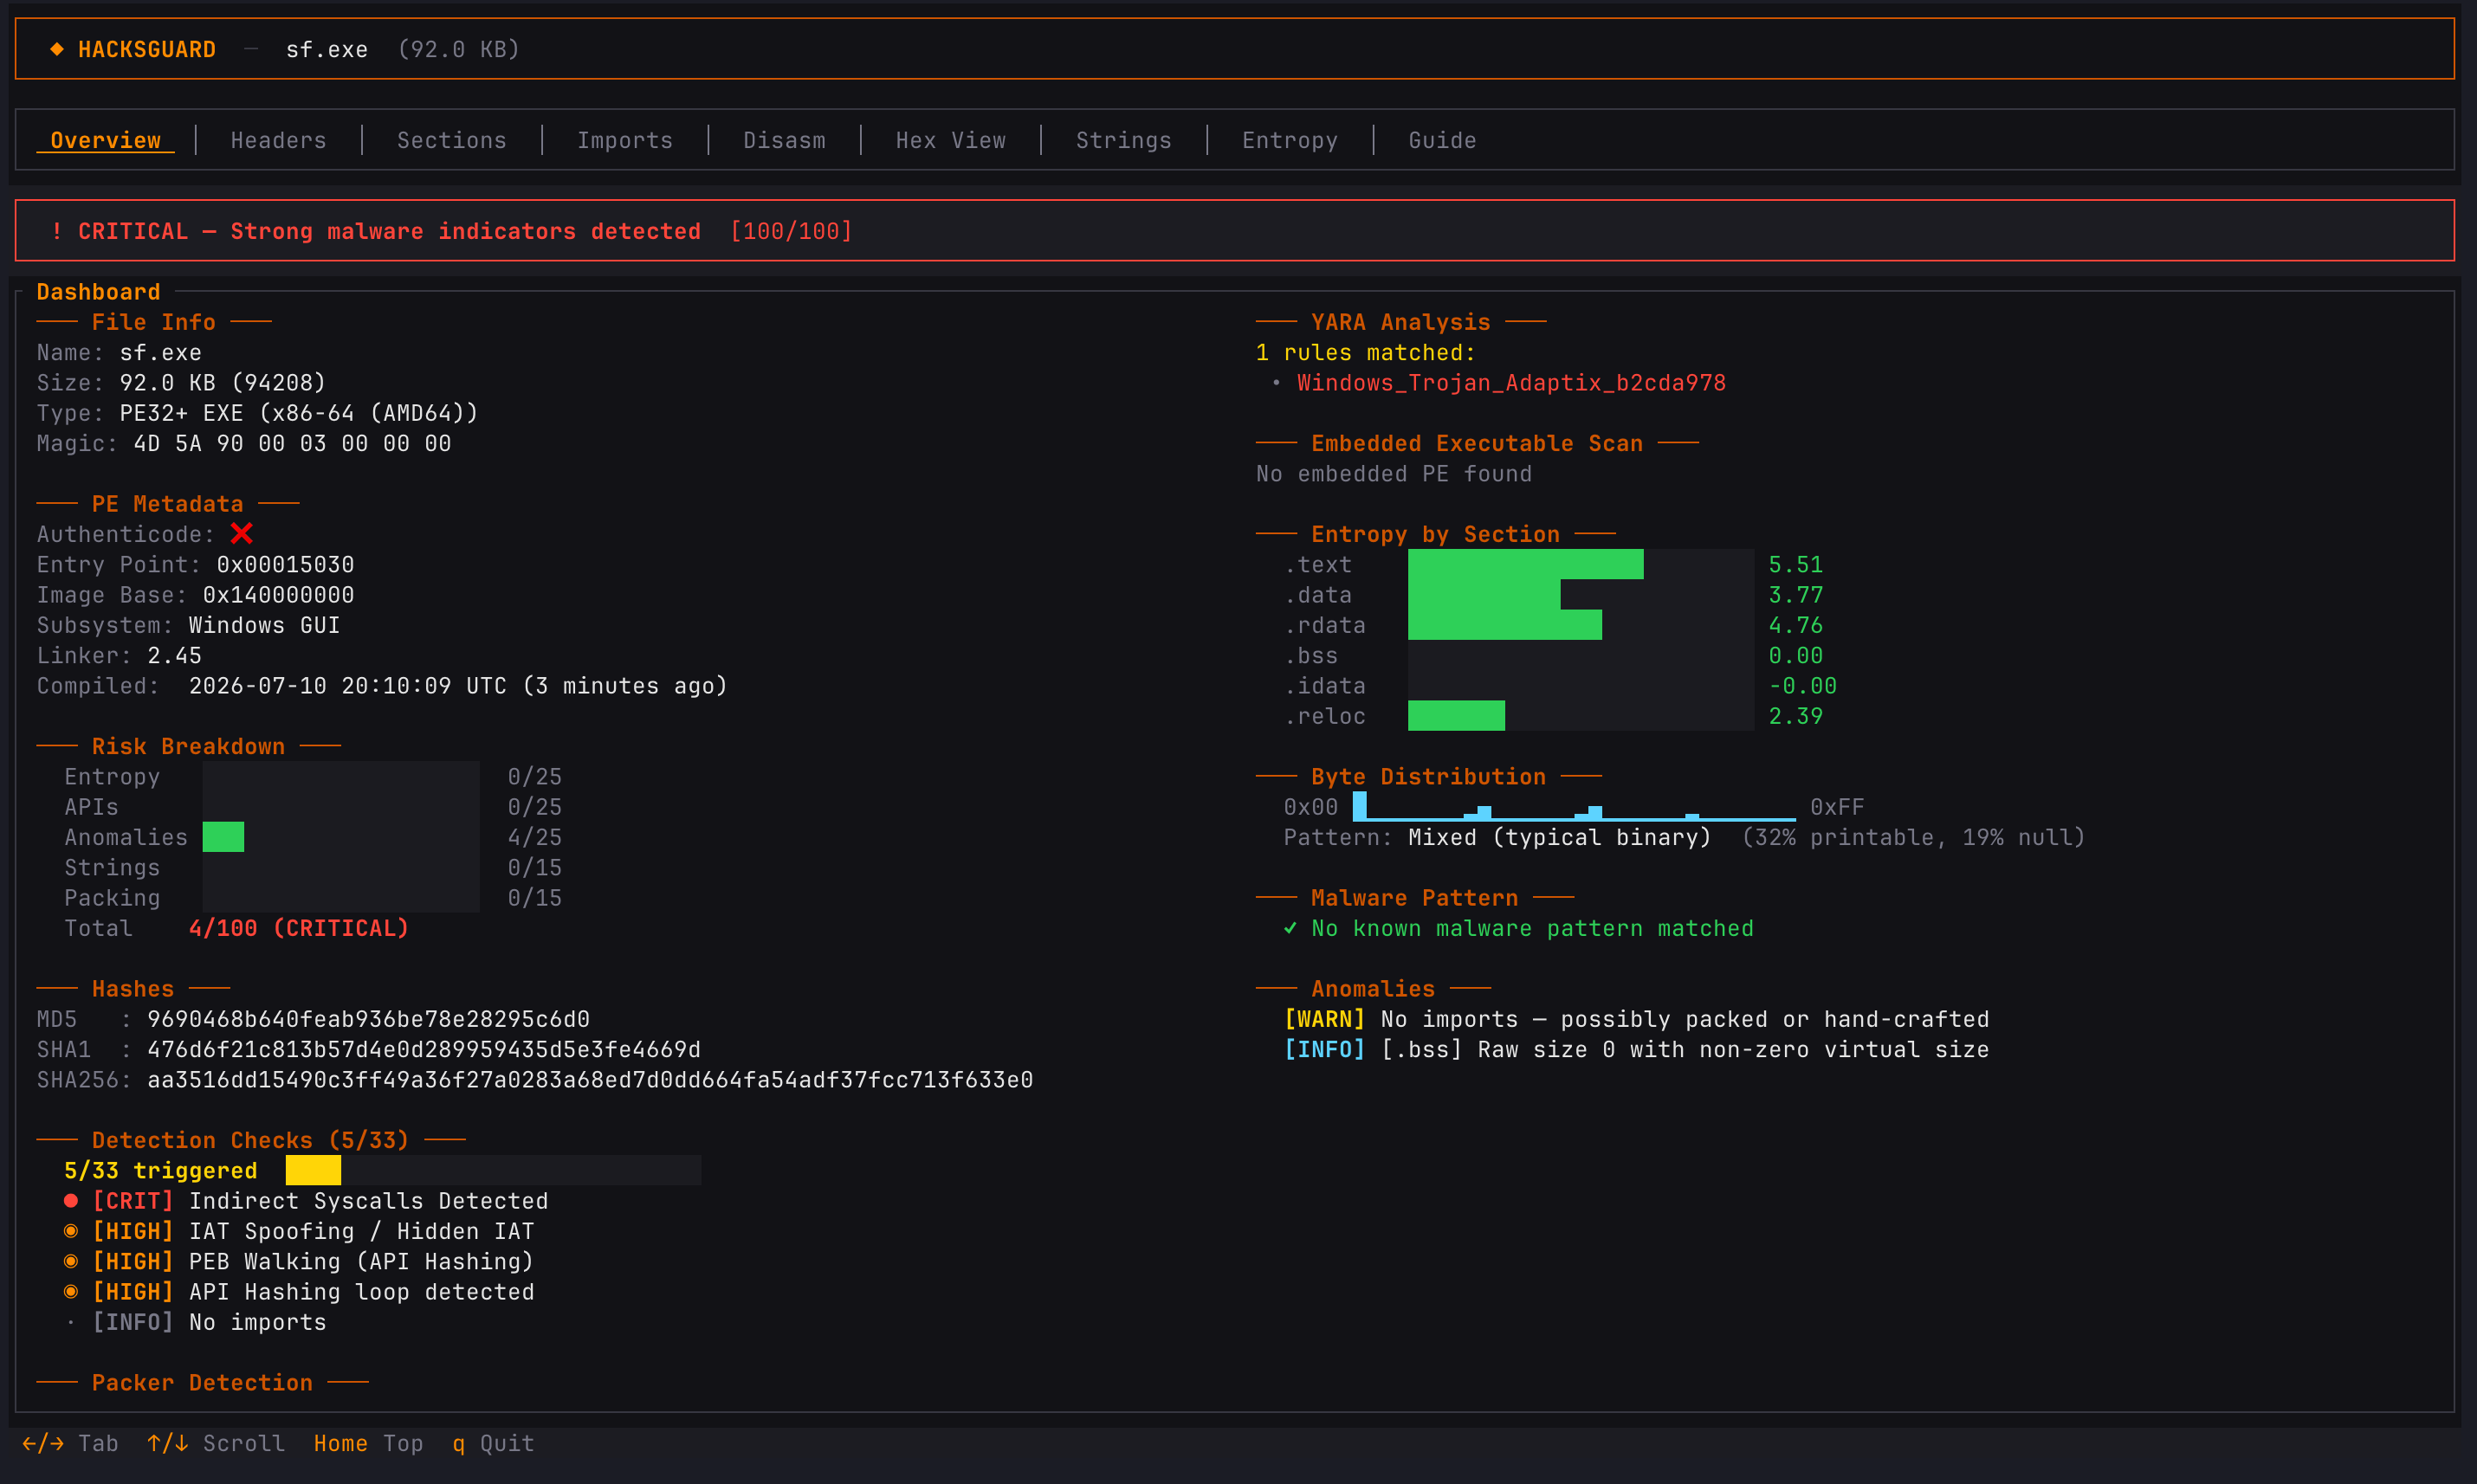
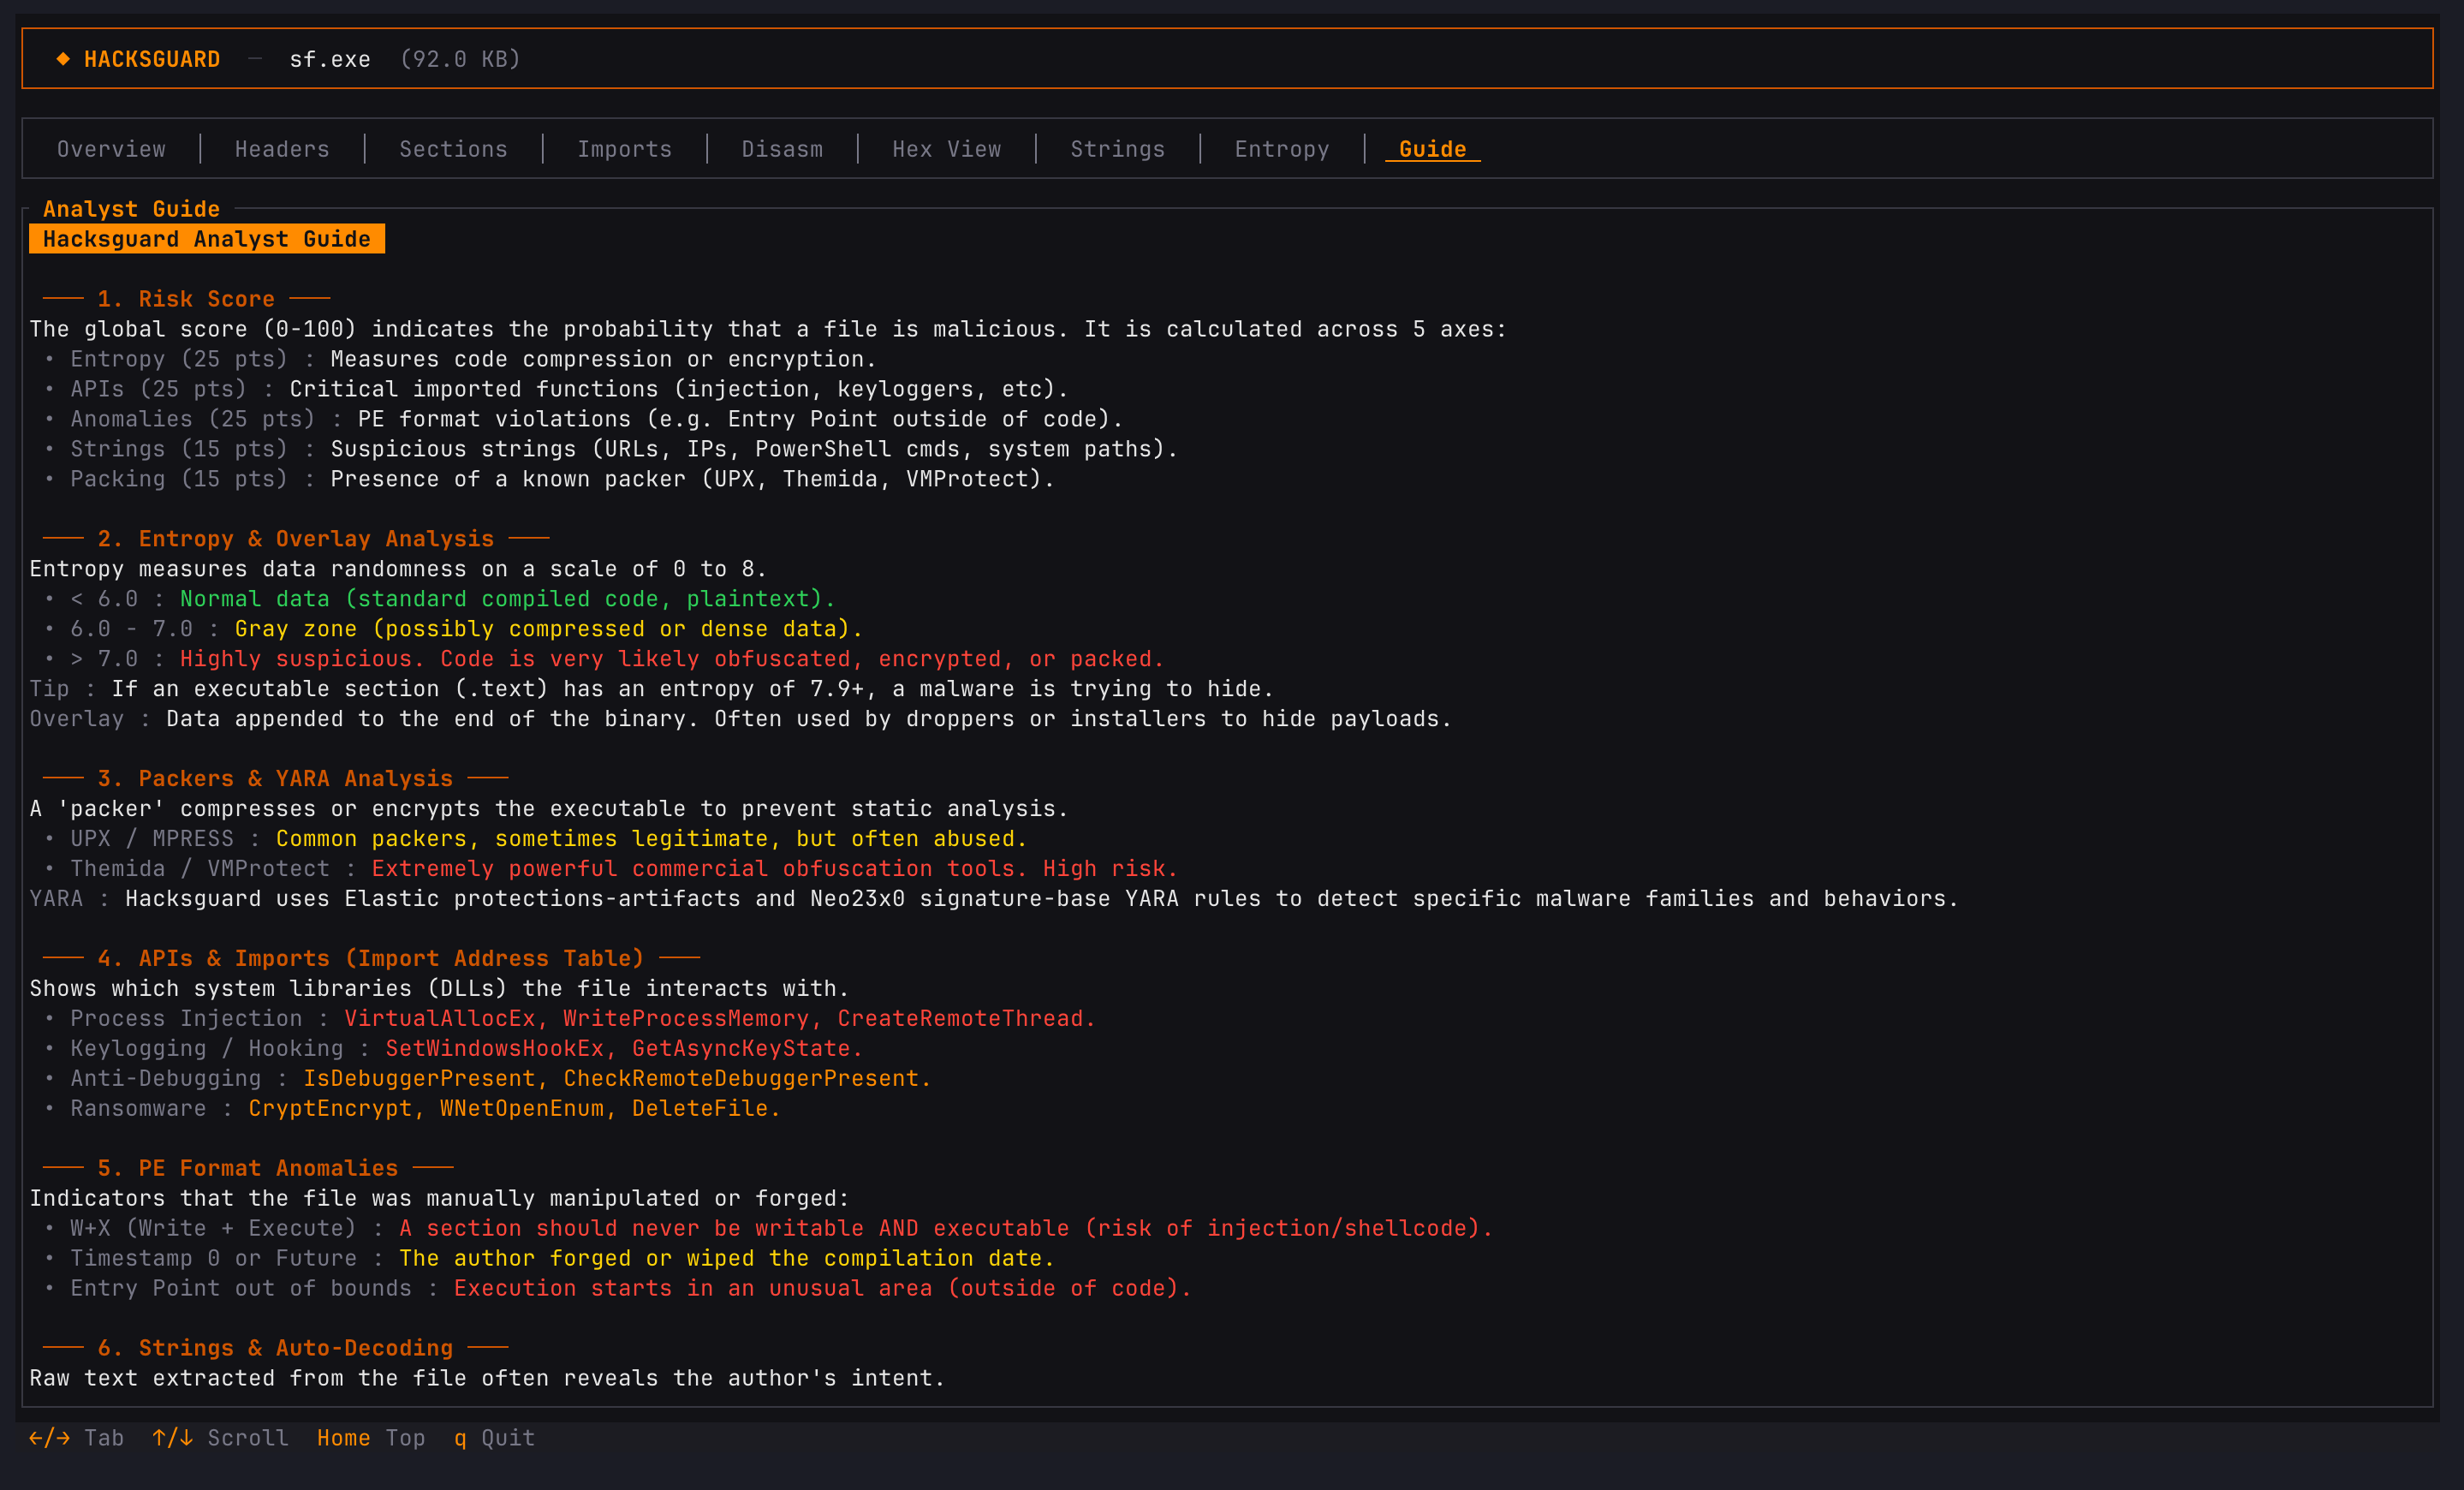
  • Punteggio di Rischio Avanzato: Hacksguard compila automaticamente un punteggio di rischio da 0 a 100% basato su 5 assi euristici (Entropia, API sospette, Anomalie PE, Stringhe e Packing), visualizzato magnificamente tramite un grafico radar interattivo.
  • Motore YARA Integrato: Basato sulla crate boreal, Hacksguard carica dinamicamente regole YARA locali (es. Elastic protections-artifacts) per rilevare minacce note, packer e tecniche di evasione.
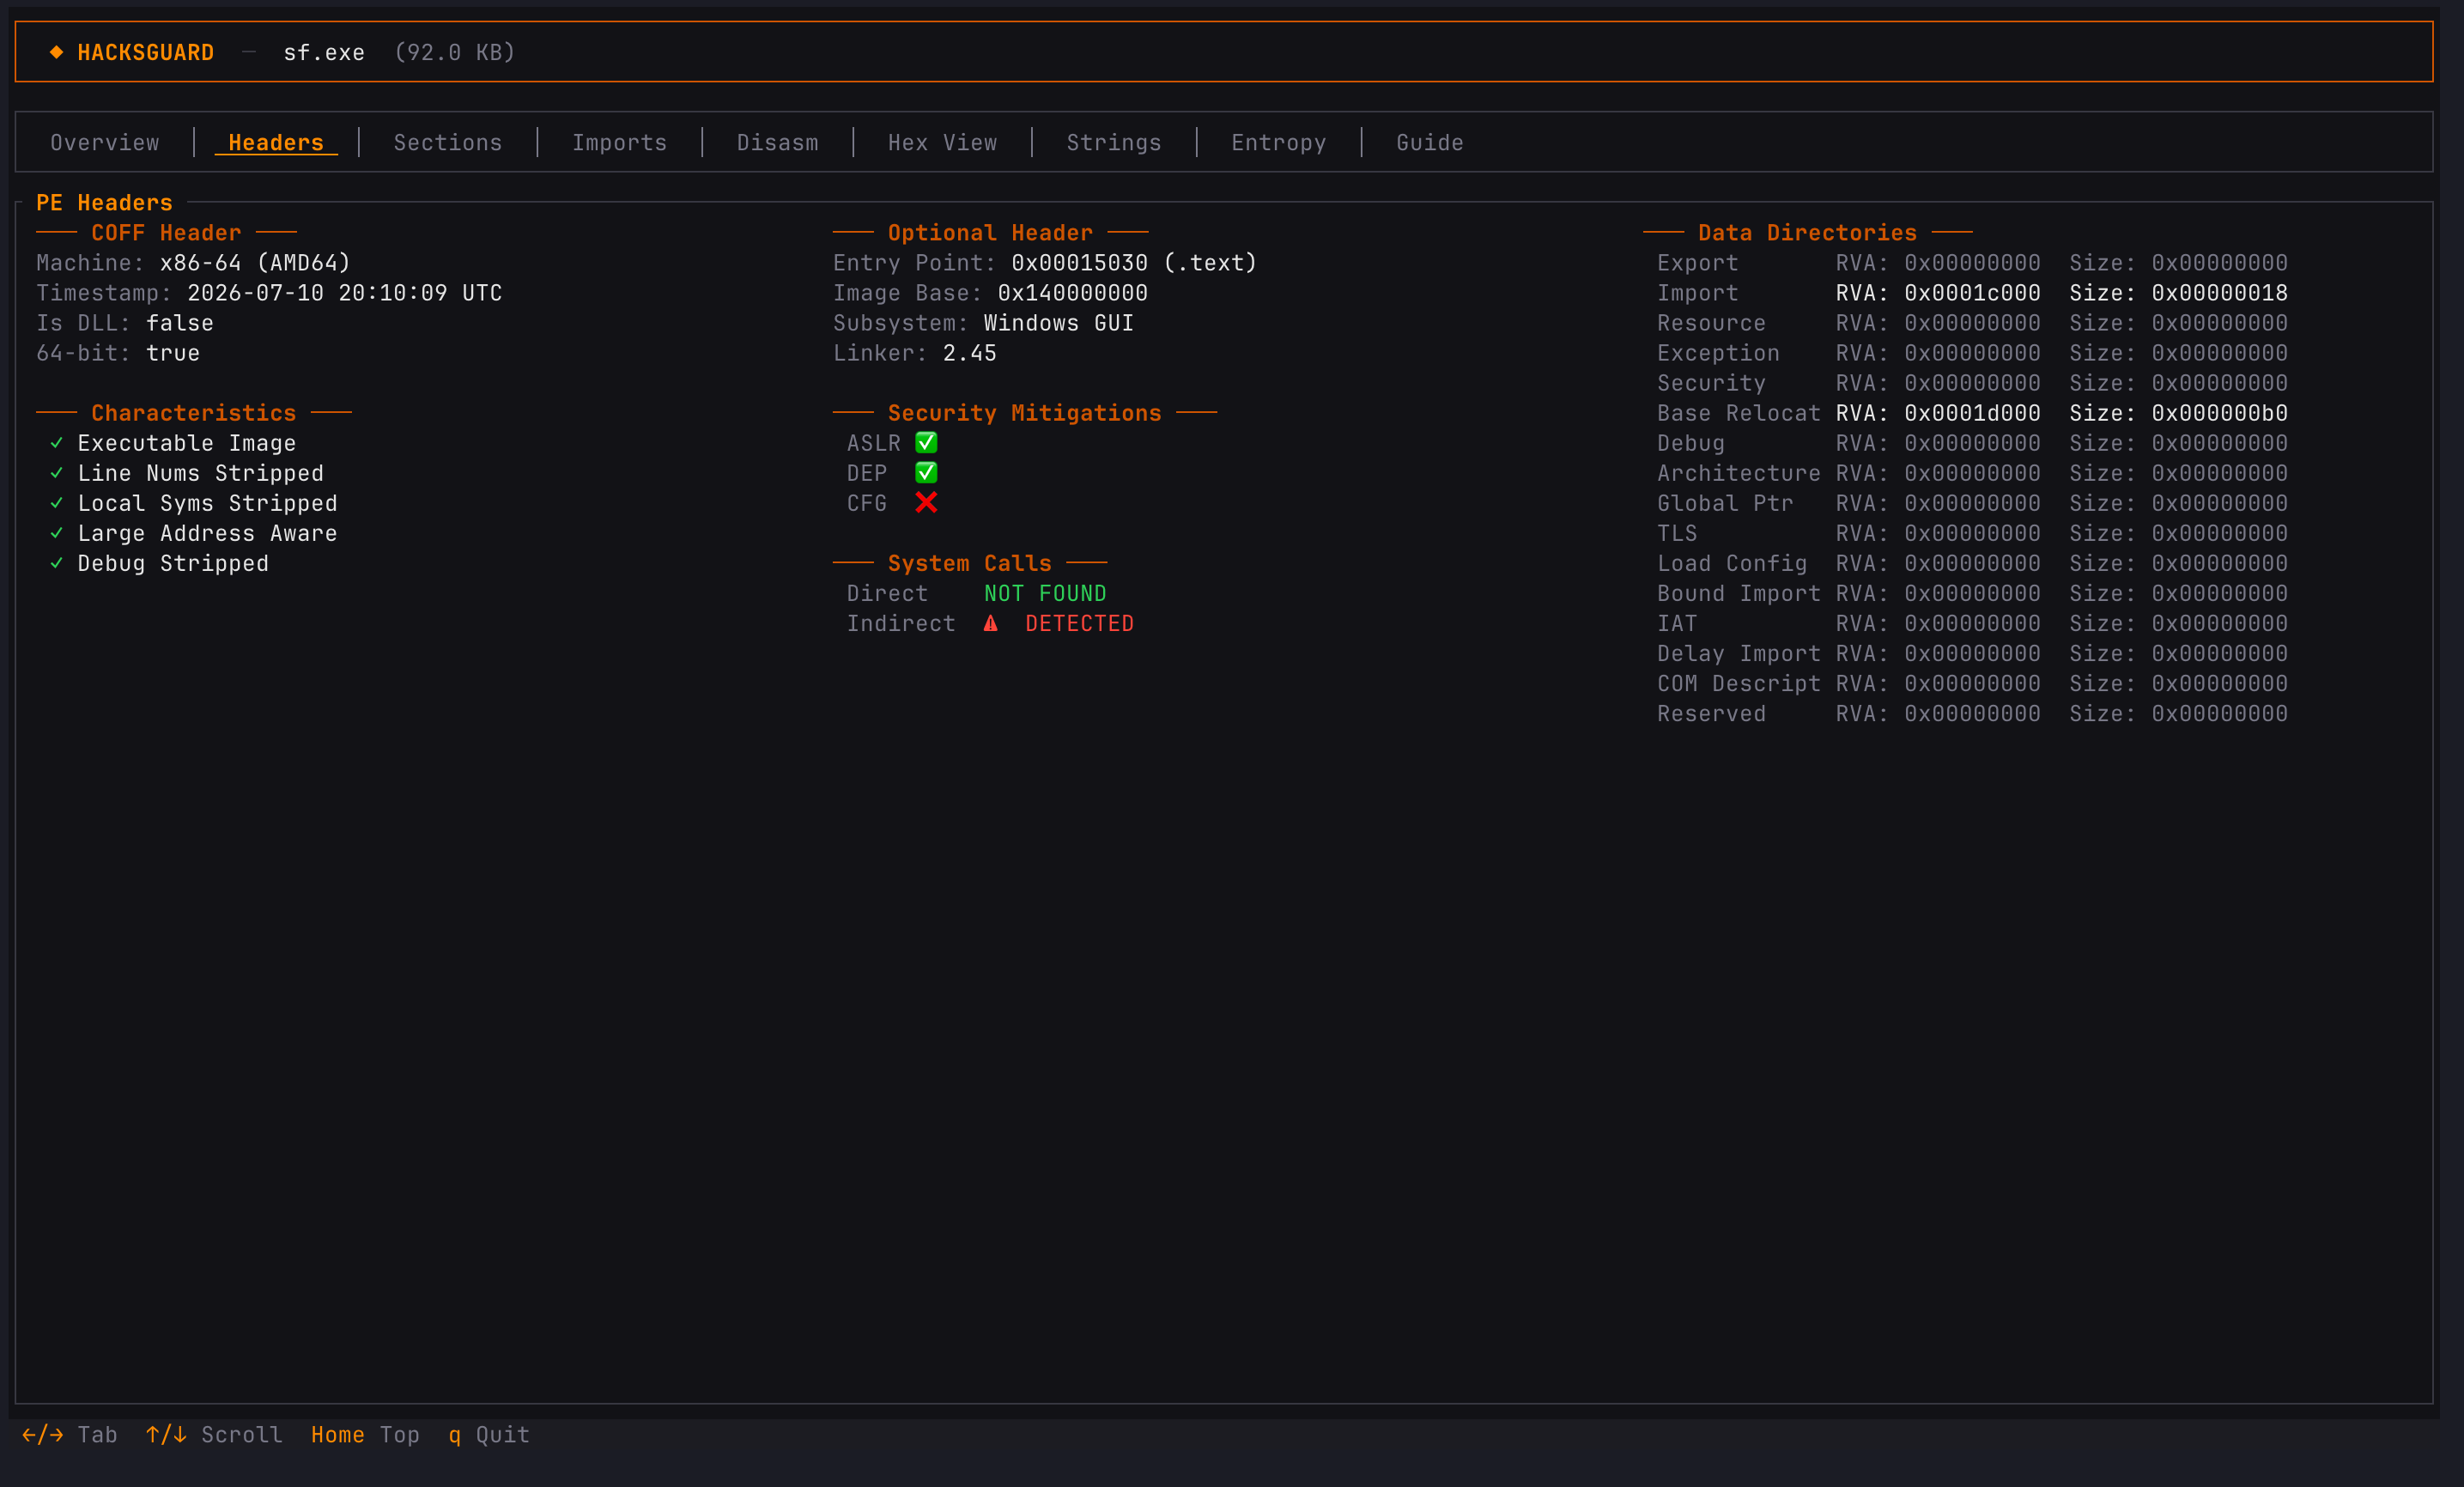
  • Ispezione PE Approfondita: Analisi completa del formato PE, inclusi Header, Sezioni, Import (classificati per gravità), Export, Mitigazioni di sicurezza (ASLR, DEP, CFG) e verifica Authenticode.
  • Grafico di Entropia Visivo: Una scheda Entropia dedicata traccia la distribuzione dell'entropia di Shannon del file utilizzando sparklines, permettendo agli analisti di individuare visivamente payload crittografati o impaccati all'istante.
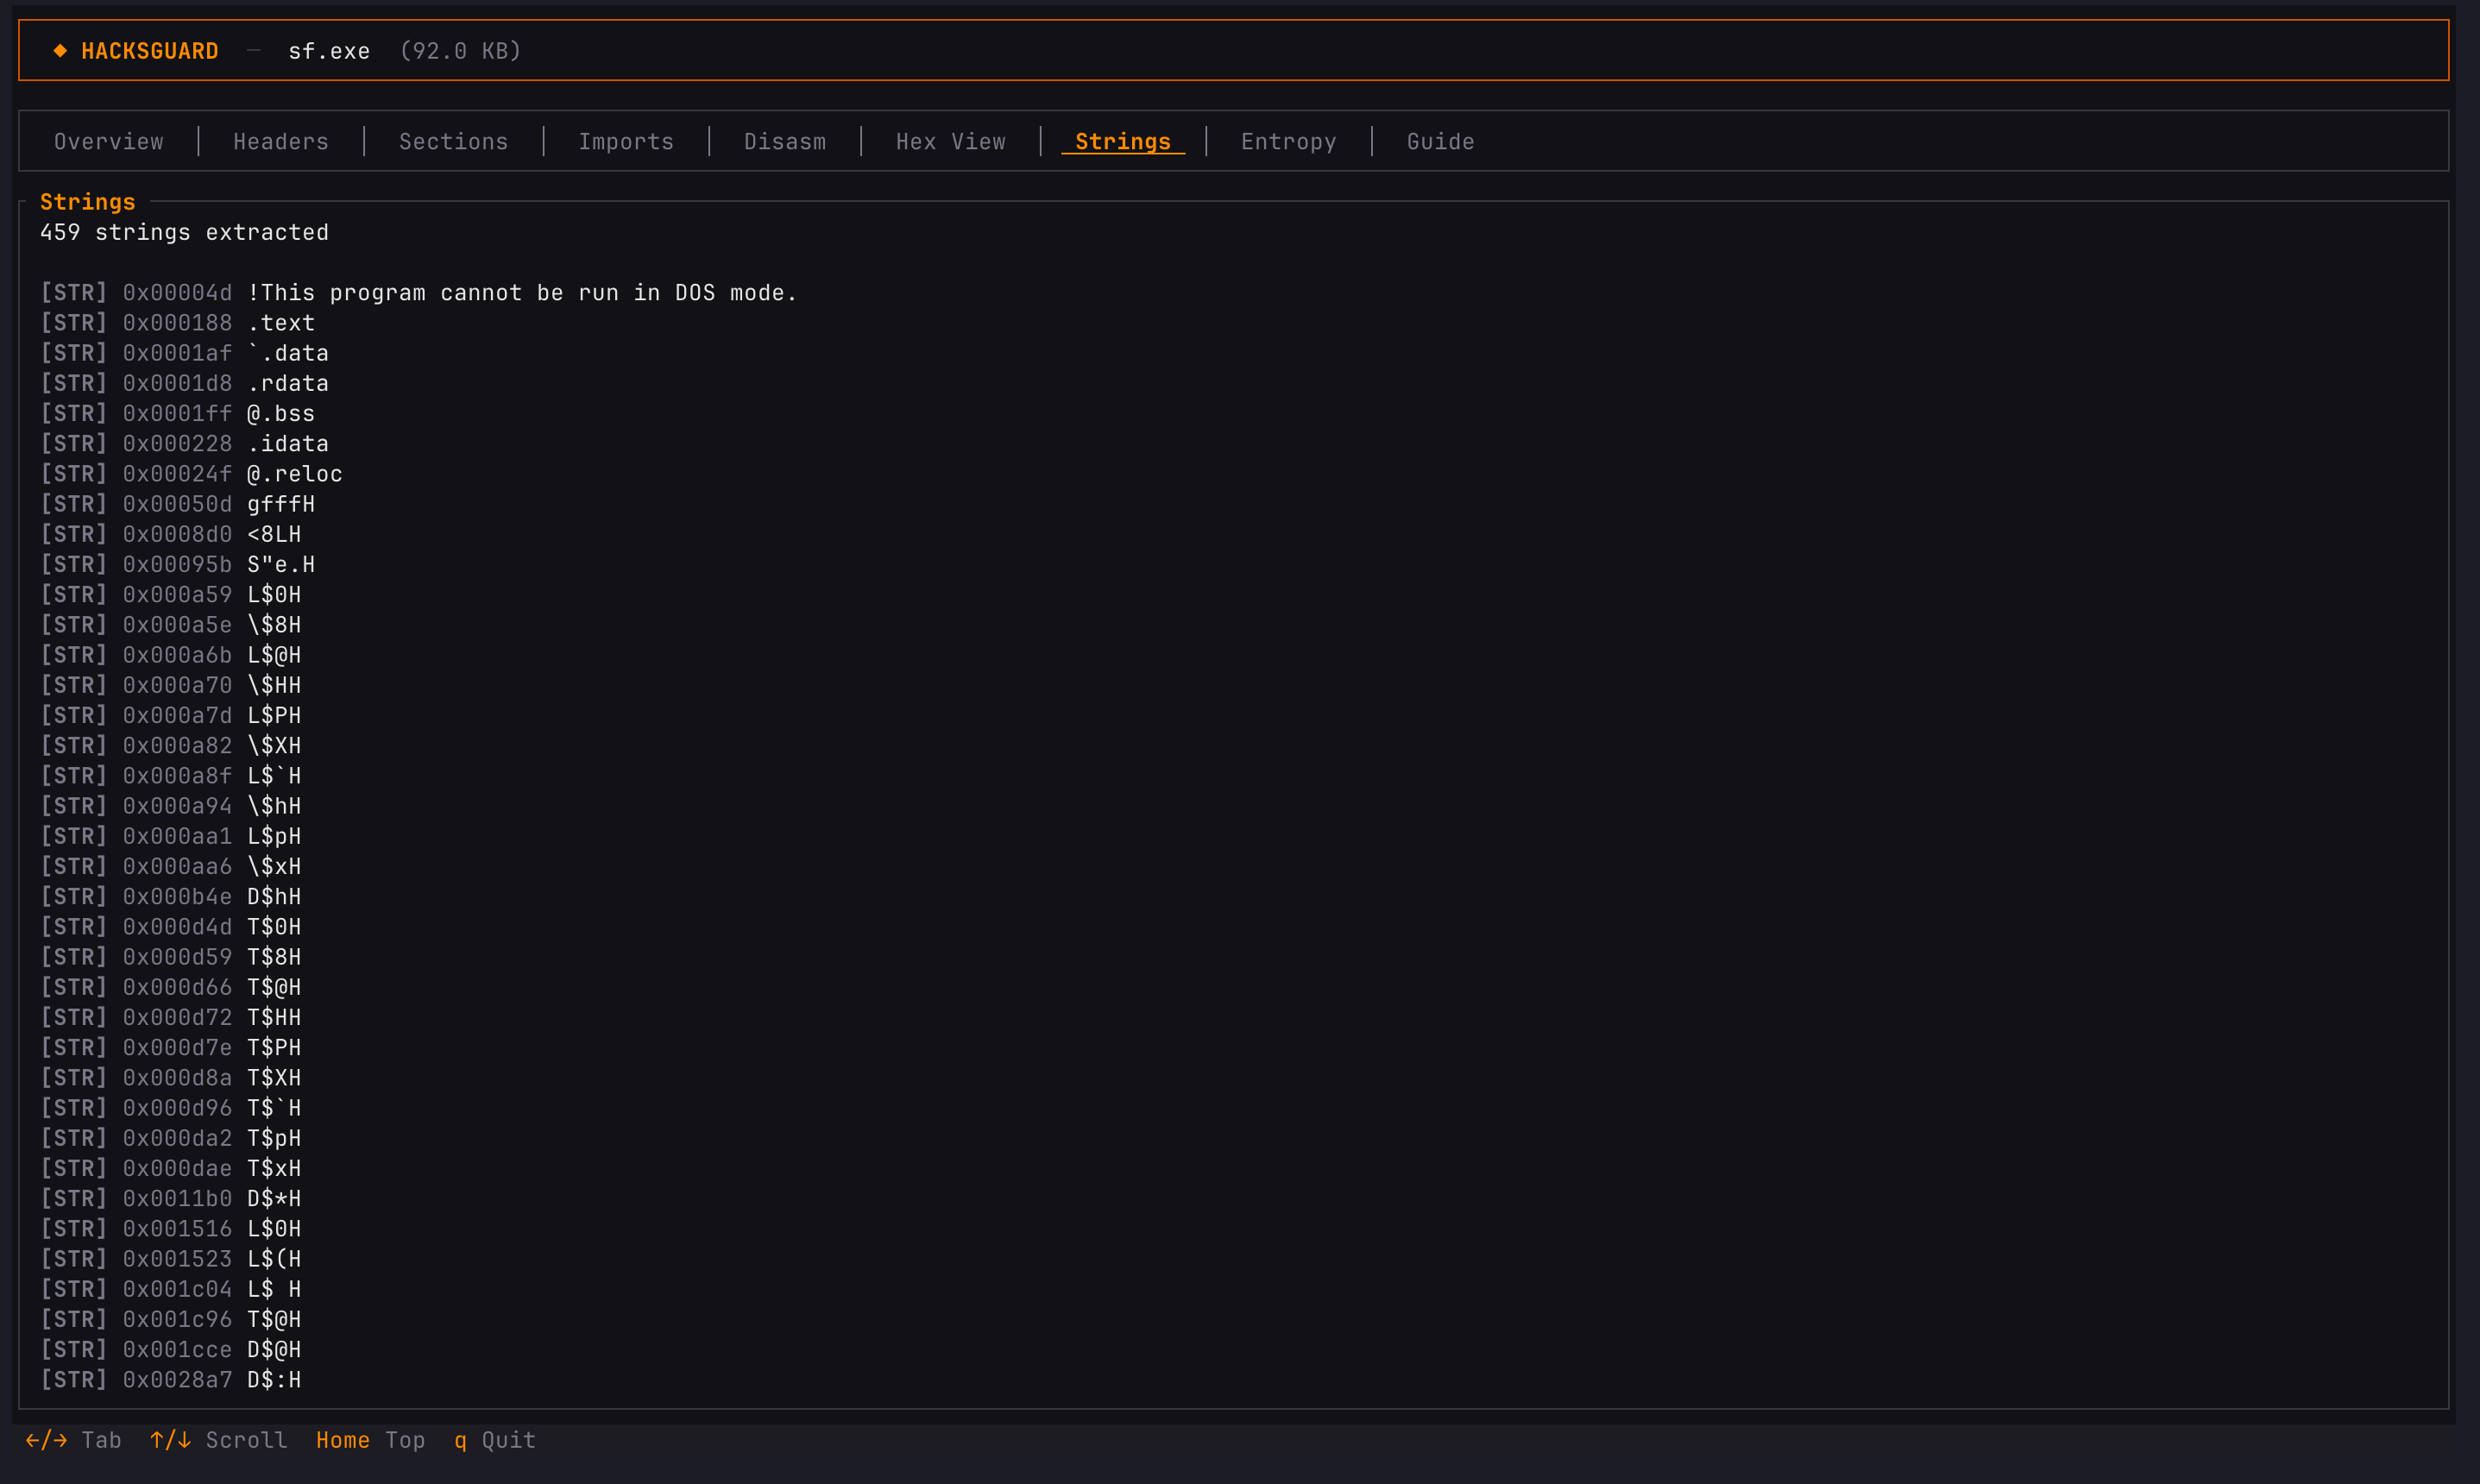
  • Decodifica Automatica delle Stringhe: Estrae e categorizza automaticamente le stringhe (IP, URL, chiavi di registro). Le stringhe sospette che corrispondono all'alfabeto Base64 vengono decodificate al volo direttamente nell'interfaccia.
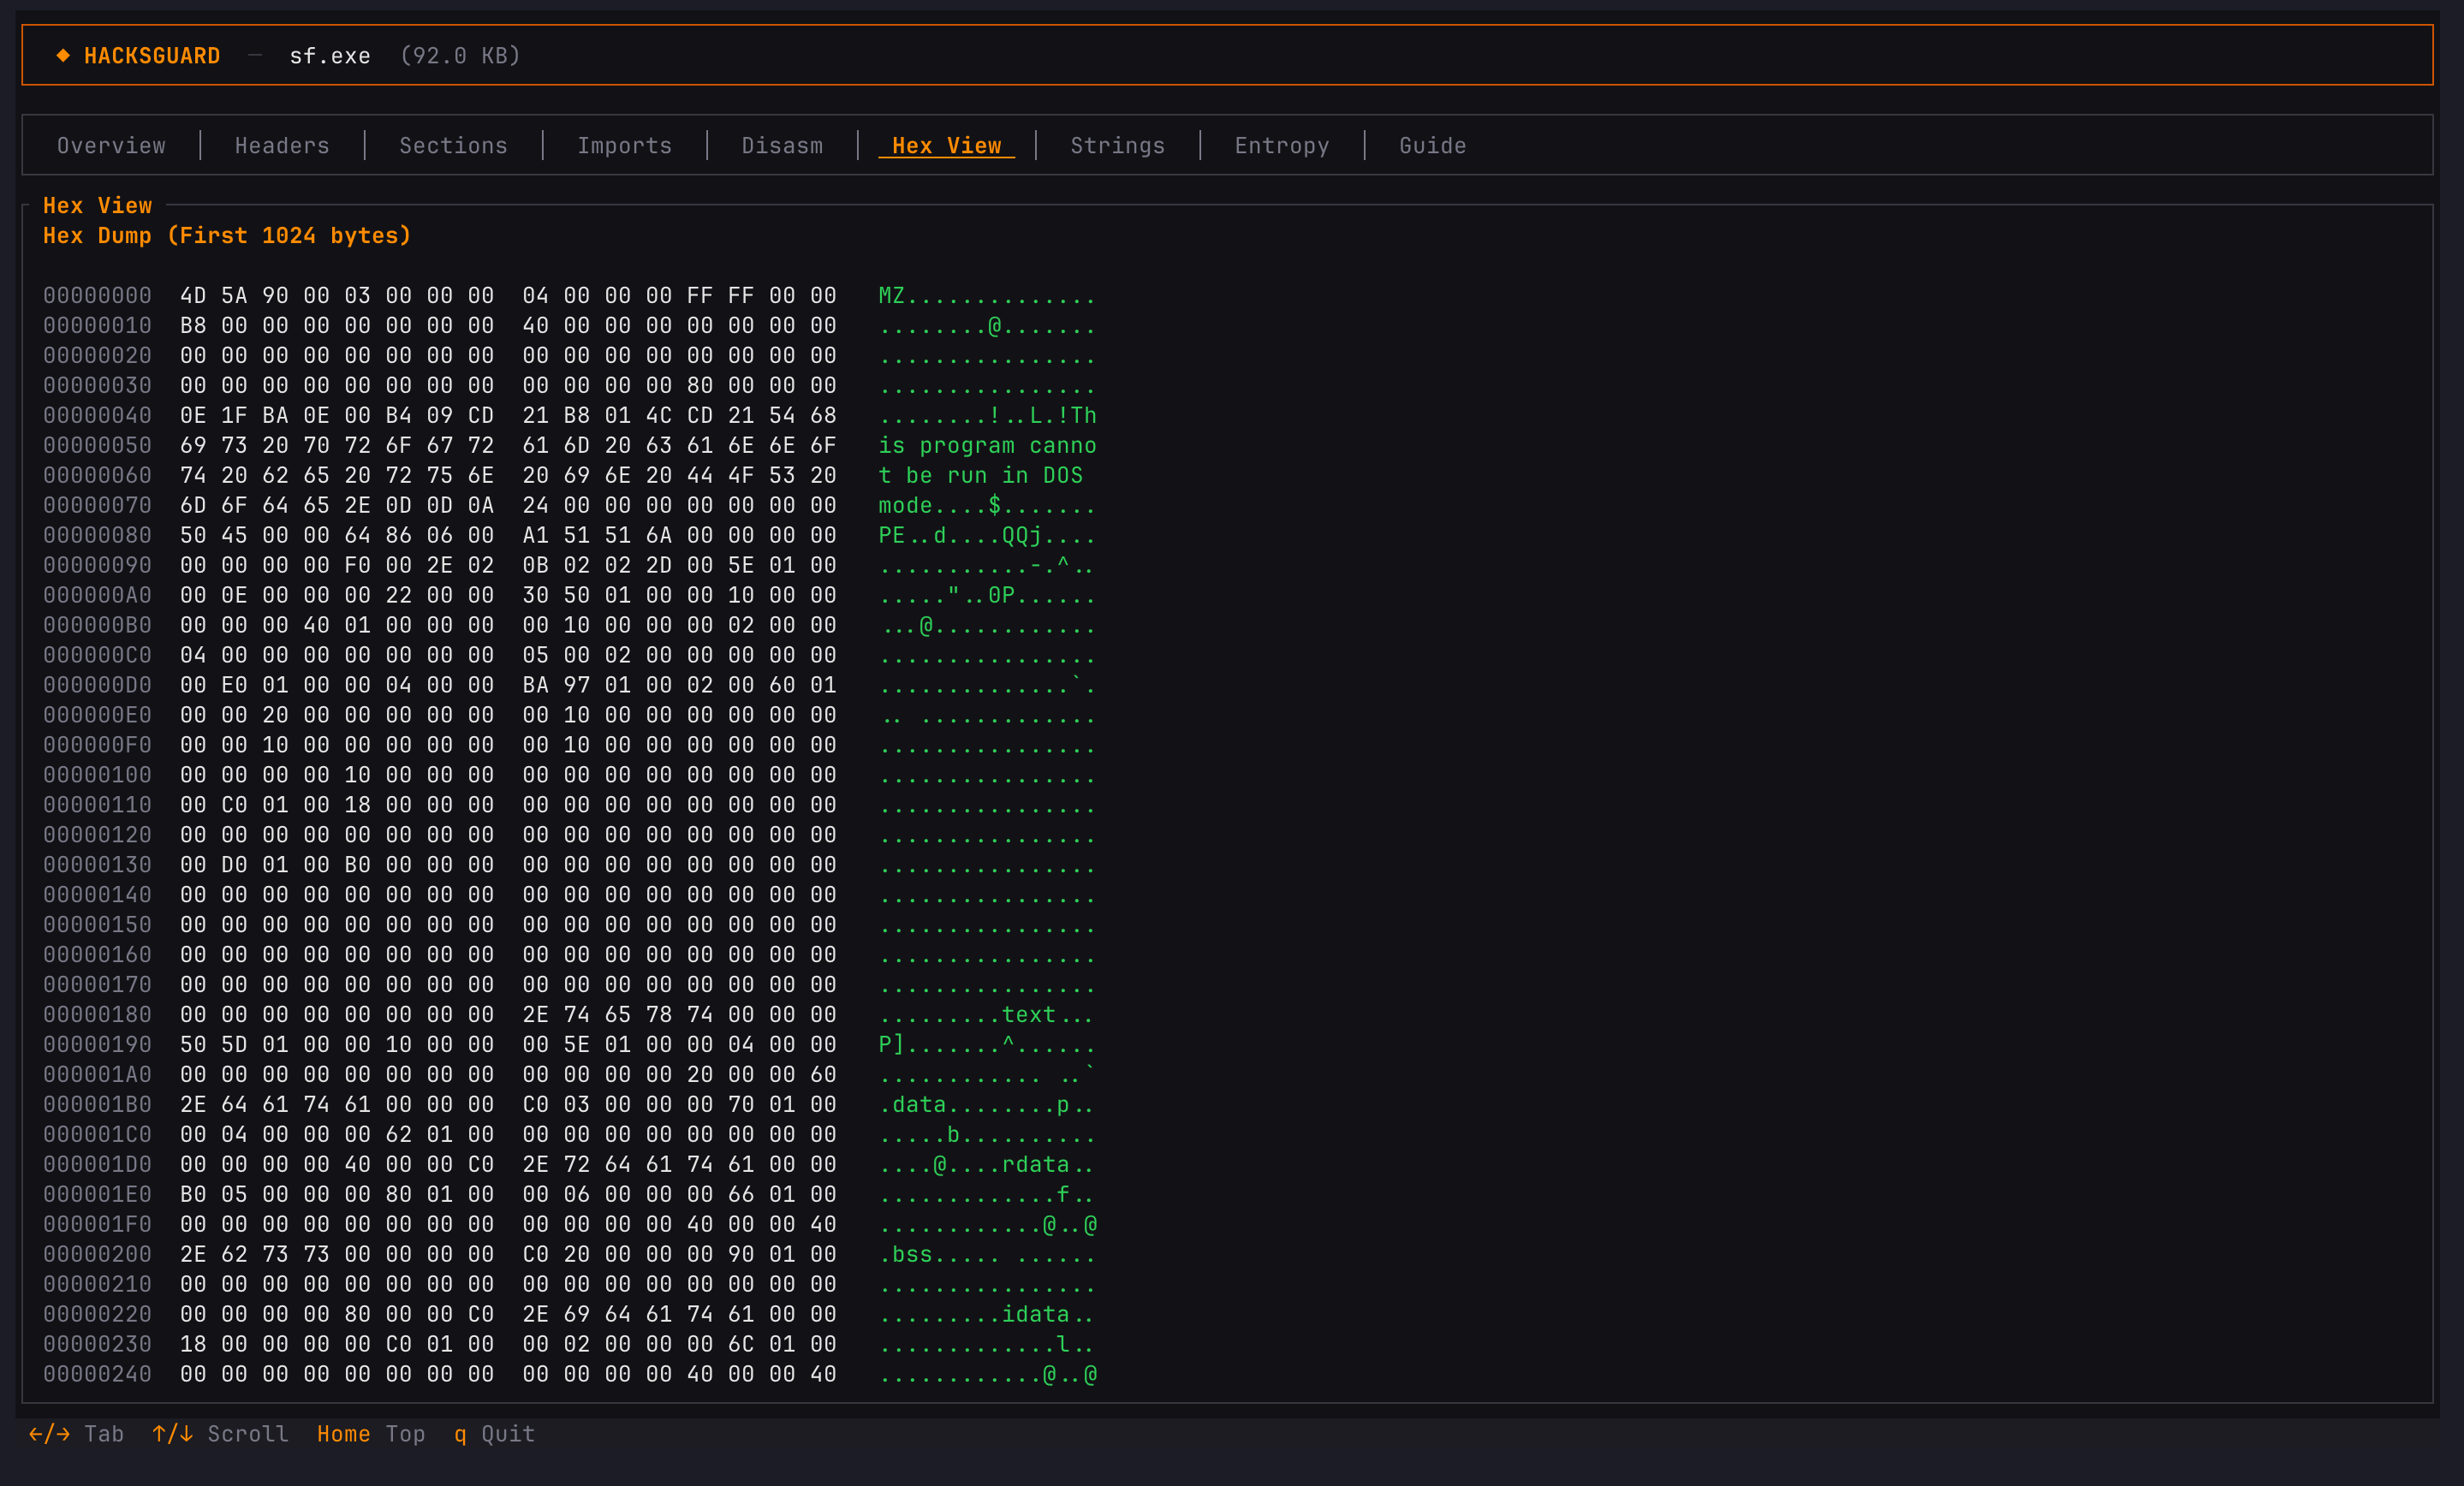
  • Disassemblatore e Vista Hex Integrati: Ispeziona gli opcode x86/x64 grezzi al Entry Point tramite l'integrazione con iced-x86, oppure immergiti nei byte grezzi con il visualizzatore Hex Dump integrato.
  • Rilevamento Overlay: Rileva automaticamente dati nascosti aggiunti alla fine del binario, una tecnica comunemente usata da dropper e installer dannosi.
  • Modalità CLI / Pronto per CI-CD: Esegui hacksguard --json <file> per bypassare l'interfaccia terminale ed esportare il report completo di analisi come oggetto JSON strutturato per integrazioni SIEM/SOAR.

📦 Installazione

Compilazione dal sorgente

Assicurati di avere Rust e Cargo installati, quindi esegui:

git clone https://github.com/Rhacknarok/hacksguard.git
cd hacksguard
cargo build --release

Il binario compilato sarà disponibile in target/release/hacksguard.

Nixpkgs

Per gli utenti Nix o NixOS è disponibile un pacchetto in Nixpkgs. Tieni presente che le ultime versioni potrebbero essere presenti solo nel canale unstable.

$ nix-env -iA nixos.hacksguard

🚀 Utilizzo

Esegui Hacksguard fornendo il percorso dell'eseguibile da analizzare:

cargo run --release -- <path/to/binary.exe>

Scorciatoie da tastiera

  • Tab / Freccia destra: Scheda successiva
  • Shift+Tab / Freccia sinistra: Scheda precedente
  • Su / Giù / k / j: Scorrimento
  • PagSu / PagGiù: Scorrimento rapido
  • q / Esc: Esci

Dipendenze

  • ratatui & crossterm - Rendering TUI
  • goblin - Parsing PE/ELF
  • boreal - Motore YARA in puro Rust
  • iced-x86 - Disassemblatore

🔗 Progetti correlati

  • Elastic Protections Artifacts - Regole YARA

📸 Screenshot

Panoramica

Panoramica

Header PE

Header PE

Sezioni

Sezioni

Import

Import

Disassemblaggio

Disassemblaggio

Vista Hex

Vista Hex

Stringhe

Stringhe

Entropia

Entropia

Guida per analista

Guida per analista

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    251

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →