
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
urlbrute — Scanner di directory/sottodomini sviluppato in GoLang. | Kitploit

Strumenti/GitHubGitHub/reddyyz/urlbrute
Scanner di VulnerabilitàEnumerazione DNS e SottodominiRaccolta InformazioniSicurezza Web
GitHubreddyyz/urlbrute

urlbrute

Scanner di directory/sottodomini sviluppato in GoLang.

Vedi Repository
4810485 anni faRevisionato da Kitploit
Condividi

URLBrute

Strumento per il brute-force di directory/DNS su siti web

Modalità Disponibili

  • Brute-force directory/file
  • Brute-force DNS

Installazione

Compilazione dal sorgente

  • Installa le dipendenze
go get
  • Compila l'eseguibile
go build
  • Se vuoi installare nella cartella $GOPATH/bin
go install

Usando go get

go get github.com/ReddyyZ/urlbrute
  • Aggiornamento
go get -u github.com/ReddyyZ/urlbrute

Aiuto

Globale

urlbrute --help

Strumento per il brute-force di directory su siti web

Usage:
   urlbrute {flags}
   urlbrute <command> {flags}

Commands:
   dir
   dns
   help                          mostra le informazioni di utilizzo
   version                       mostra il numero di versione

Flags:
   -h, --help                    mostra le informazioni di utilizzo dell'applicazione o di un comando (default: false)
   -v, --version                 mostra il numero di versione (default: false)

Dir

urlbrute dir --help

Scansiona le directory di un sito web

Usage:
   urlbrute {flags}

Flags:
   -c, --code                    Filtra i risultati per codici di stato (default: 200,204,301,302,307,401,403)
   -h, --help                    mostra le informazioni di utilizzo dell'applicazione o di un comando (default: false)
   -i, --interval                Intervallo tra le richieste in ms (default: 300)
   -t, --timeout                 Timeout della richiesta (default: 10)
   -u, --url                     URL da scansionare
   -a, --useragent               Imposta User-Agent (default: urlbrute/1.0.0)
   -w, --wordlist                Wordlist da testare

DNS

urlbrute dns --help

Scansiona i sottodomini

Usage:
   urlbrute {flags}

Flags:
   -s, --dnsserver               Server DNS da utilizzare (default: 8.8.8.8,8.8.4.4)
   -d, --domain                  Dominio da scansionare
   -h, --help                    mostra le informazioni di utilizzo dell'applicazione o di un comando (default: false)
   -i, --interval                Intervallo tra le richieste in ms (default: 300)
   -a, --ip                      Mostra l'indirizzo IP del dominio (default: false)
   -q, --quiet                   Mostra solo i domini trovati (default: false)
   -r, --retry                   Tentativi di ripetizione (default: 5)
   -v, --verbose                 Livello di verbosità (default: false)
   -w, --wordlist                Wordlist da testare

Esempi

  • Opzioni predefinite
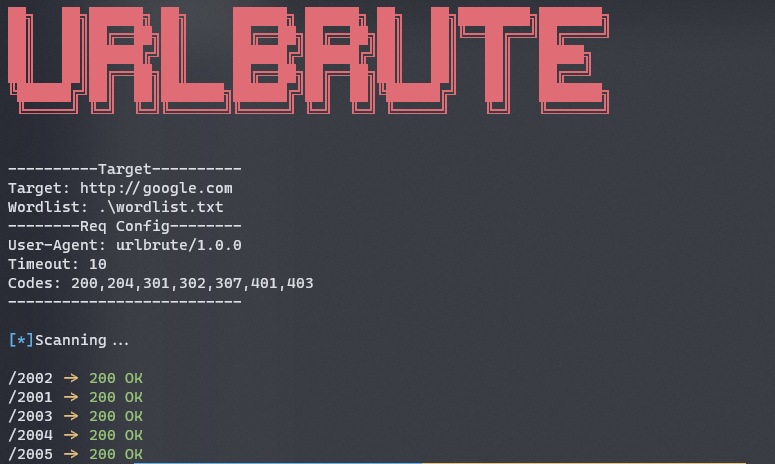
urlbrute dir -u google.com -w common.txt
  • Mostrando il codice di stato 404
urlbrute dir -u google.com -w common.txt --code 200,404
  • Cambiando user-agent
urlbrute dir -u google.com -w common.txt --useragent useragent/1.0
  • Cercando DNS
urlbrute dns -d google.com -w domain.txt --ip

</> di ReddyyZ

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    360
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






