Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/pvharmo2/gha-lab-677752506e
Analisi delle VulnerabilitàExploitApprendimento e FormazioneRisorse CurateLab e Pratica
GitHubpvharmo2/gha-lab-677752506e

gha-lab-677752506e

# Laboratorio di ricerca sulla sicurezza autorizzato che riproduce CVE-2026-42298 (pull_request_target docker-build RCE in pr-docker-build.yml) — snapshot appiattito di gitroomhq/postiz-app

Vedi Repository
302 mesi faNon ancora revisionato
Condividi

Artefatto di ricerca automatizzato — non è il progetto upstream.

Questo repository è un laboratorio usa e getta costruito da un sistema automatizzato per una tesi magistrale presso l'Université Laval sulla riproduzione di vulnerabilità pubblicate nei workflow di GitHub Actions. È uno snapshot identico di gitroomhq/postiz-app al commit e51cae16147be77712a62fbc6fb670ada8a9f385 (2026-04-22), ridistribuito sotto la licenza del progetto stesso, il cui file è incluso invariato in questo snapshot.

Il progetto upstream non è coinvolto, non è mai preso di mira, e la vulnerabilità studiata qui è già pubblica. Ogni segreto e variabile in questo repository è un valore fittizio generato casualmente — nessuna credenziale reale è presente. I riferimenti alle Action e le immagini dei runner sono bloccati a ciò a cui risolvevano il 2026-04-22; consulta pinning.md nell'output dell'harness per ogni modifica apportata allo snapshot.

Domande o obiezioni: [email protected]


Postiz Logo

License

NUOVO: dai un'occhiata alla CLI dell'agente Postiz! perfetta per OpenClaw e altri agenti

Il tuo strumento definitivo di pianificazione social basato sull'IA


Postiz: Un'alternativa a: Buffer.com, Hypefury, Twitter Hunter, ecc...

Postiz offre tutto ciò di cui hai bisogno per gestire i tuoi post sui social media,
costruire un pubblico, acquisire lead e far crescere la tua attività.

Instagram Youtube Dribbble Linkedin Reddit TikTok Facebook Pinterest Threads X Slack Discord Mastodon Bluesky


Esplora la documentazione »

Guarda i tutorial su YouTube »

Registrati · Unisciti al nostro Discord (solo sviluppatori) · API pubblica

SDK NodeJS · Nodo personalizzato N8N · Integrazione Make.com


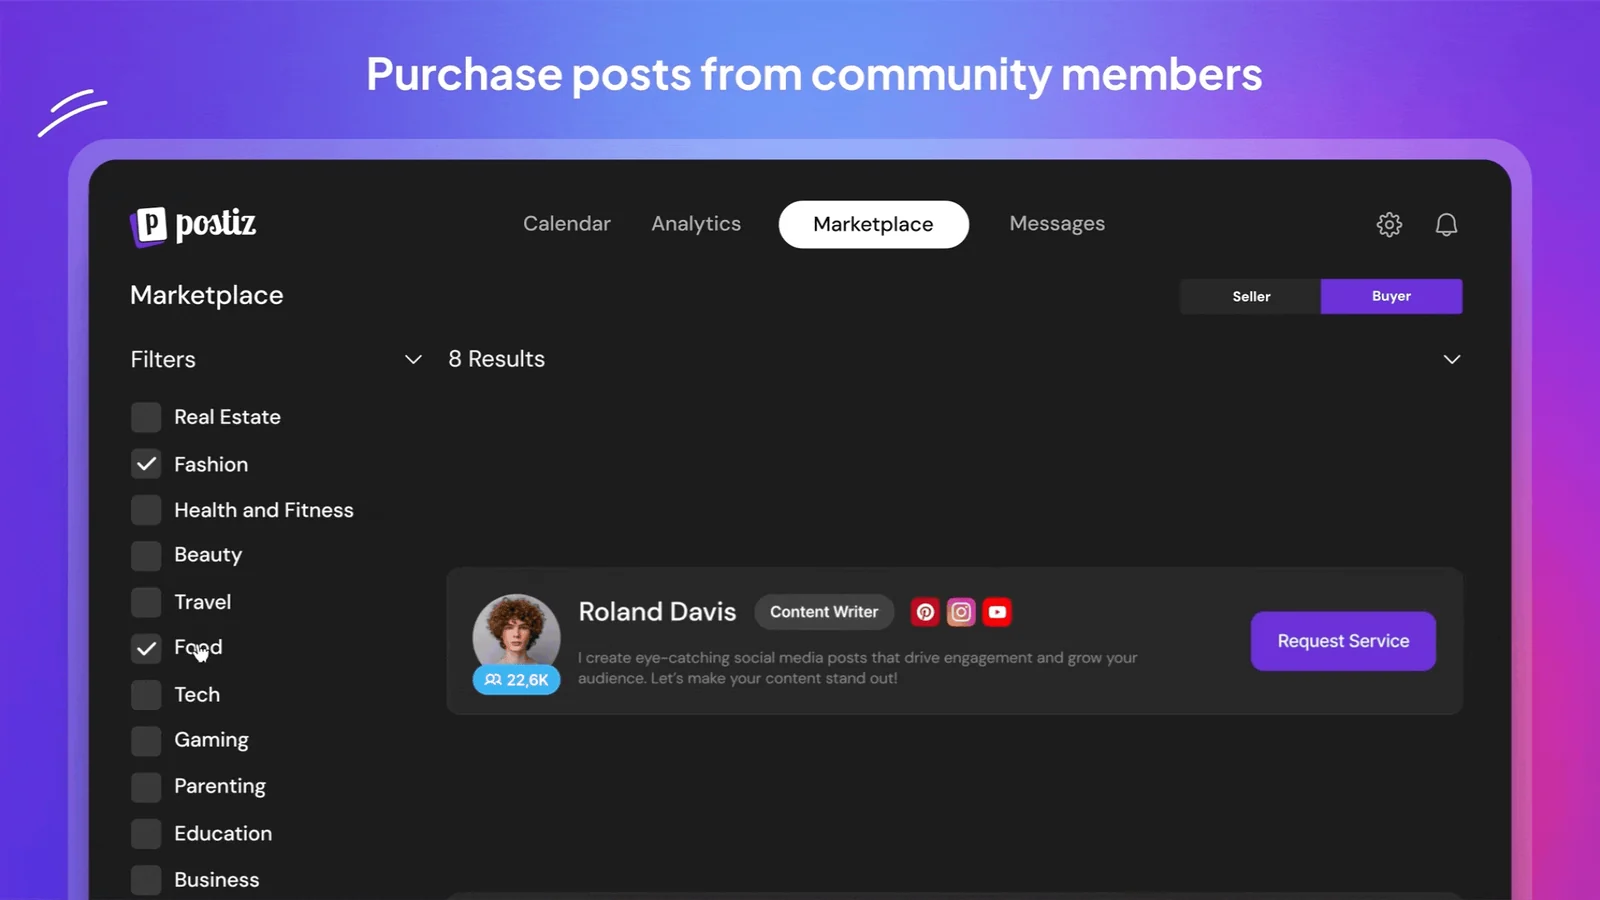
🔌 Scopri le principali funzionalità di Postiz

Postiz

✨ Funzionalità

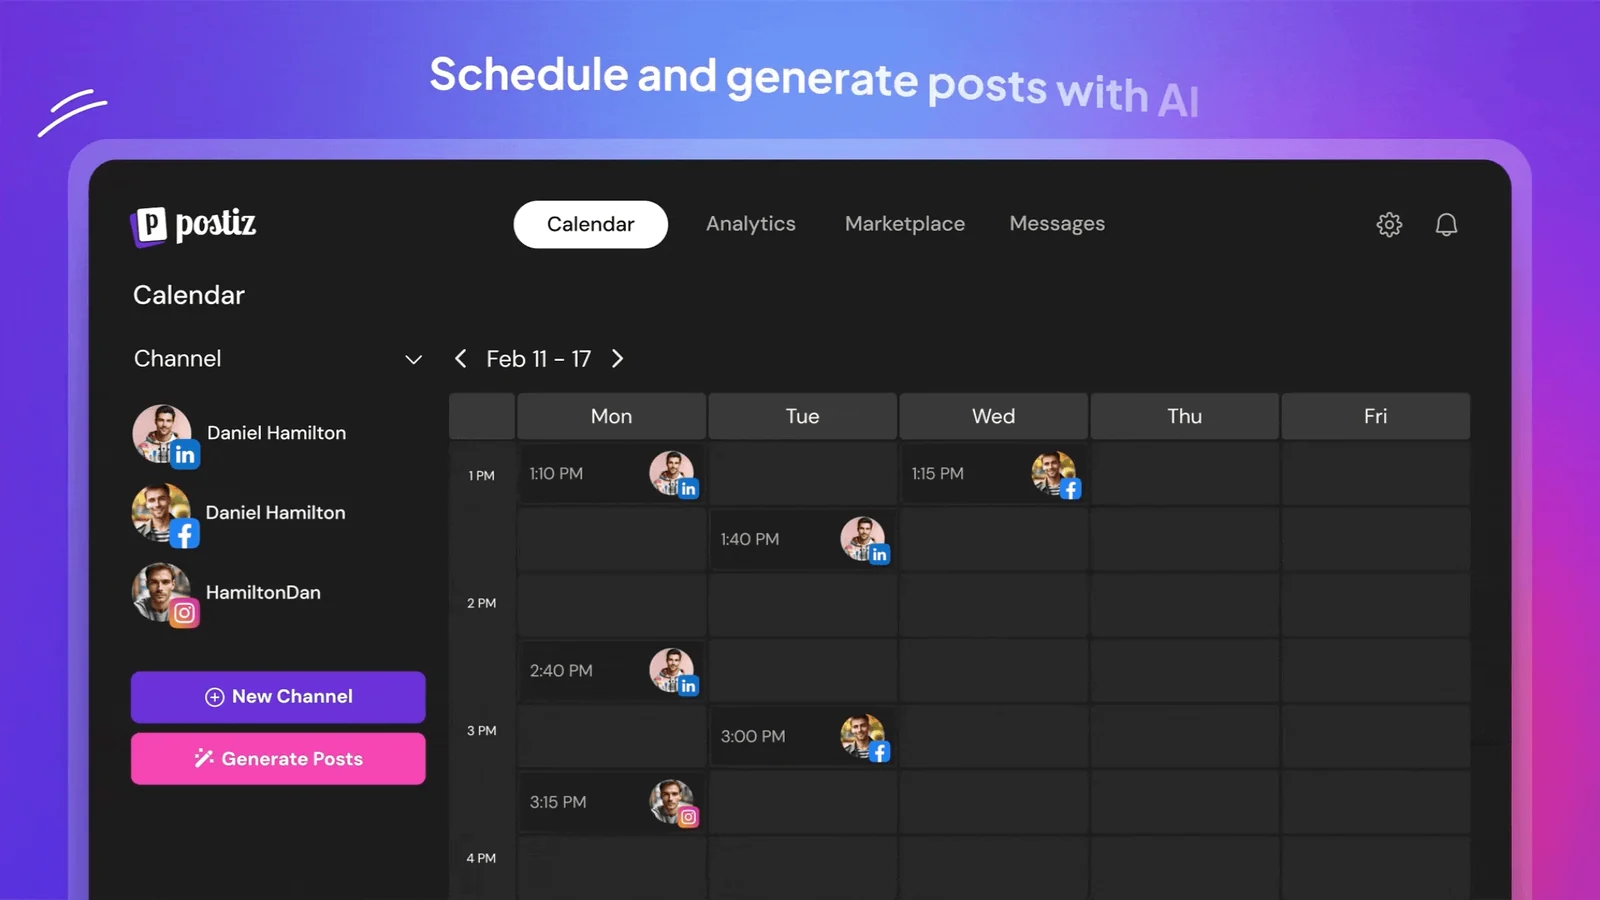
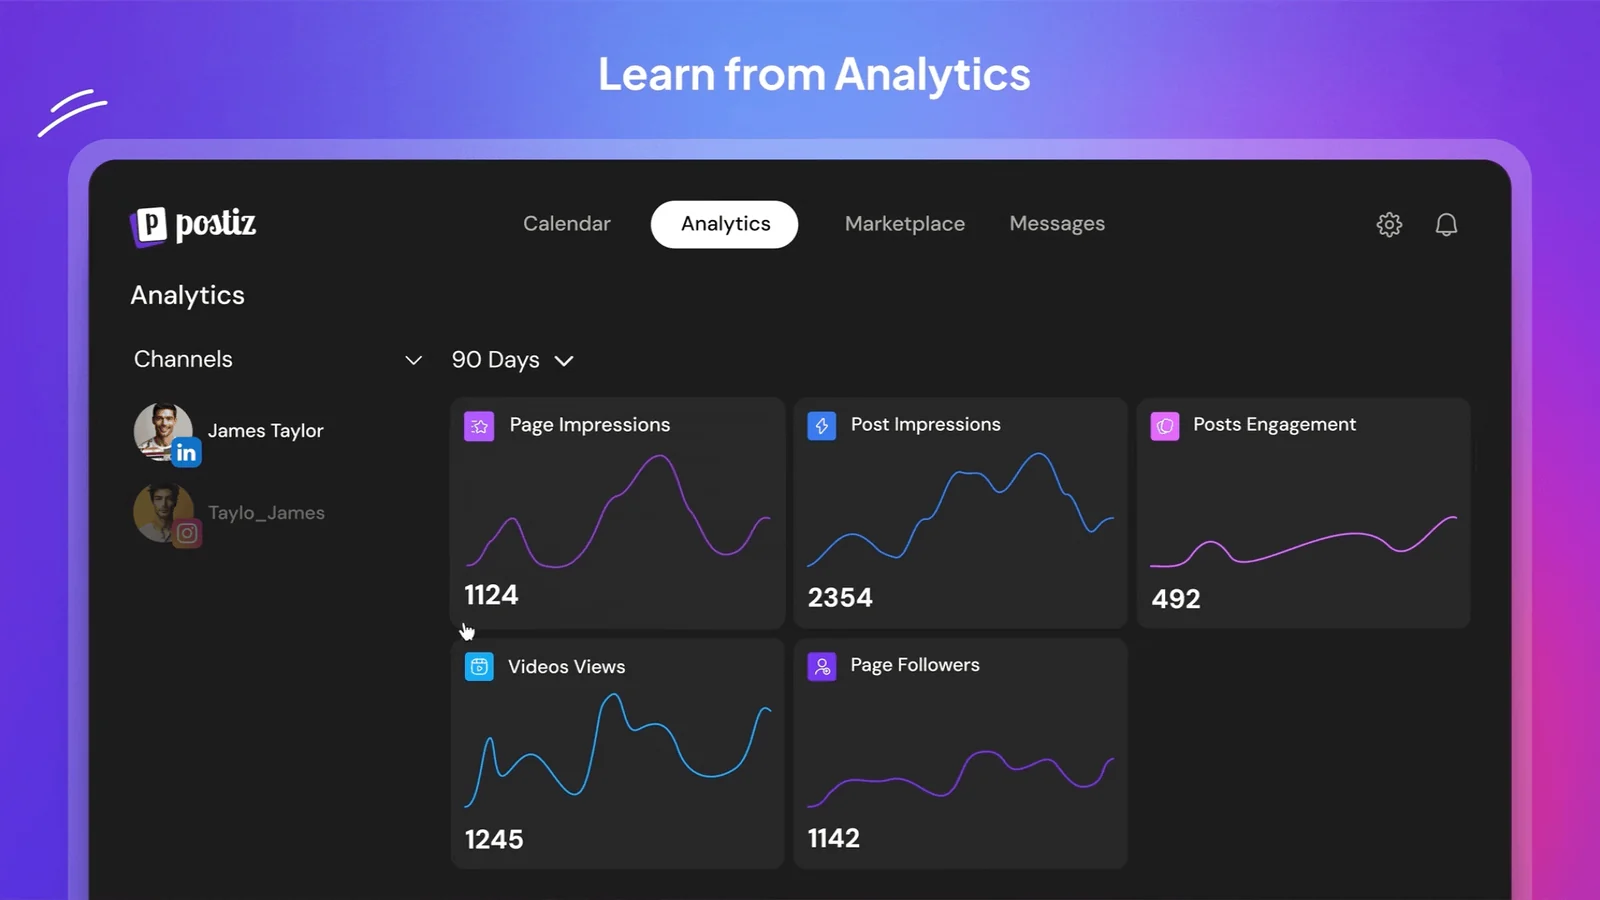
Image 1Image 2
Image 3Image 4

I nostri sponsor

SponsorLogoDescrizione
HostingerHostingerHostinger ha la missione di rendere il successo online possibile per chiunque – dagli sviluppatori agli aspiranti blogger e imprenditori
VirloVirloVirlo è il tool n.1 per l'individuazione di trend sui social media e una soluzione GTM all-in-one per team che sfruttano video in formato breve

Introduzione

  • Pianifica tutti i tuoi post sui social media (molte funzionalità IA)
  • Misura il tuo lavoro con le analisi.
  • Collabora con altri membri del team per scambiare o acquistare post.
  • Invita i membri del tuo team a collaborare, commentare e pianificare i post.
  • Al momento non c'è differenza tra la versione ospitata e quella self-hosted
  • Perfetto per l'automazione (API) con piattaforme come N8N, Make.com, Zapier, ecc.

Stack tecnologico

  • Pnpm workspaces (Monorepo)
  • NextJS (React)
  • NestJS
  • Prisma (predefinito su PostgreSQL)
  • Temporal
  • Resend (notifiche email)

Avvio rapido

Per avviare e far funzionare il progetto, segui la Guida all'avvio rapido

Sponsorizza Postiz

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    354
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →