
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-98432-Checker-v-1.0- — Lo script esegue un controllo del tuo Linux rispetto a quella vulnerabilità, senza modificare nulla per impostazione predefinita: in pratica esamina il tuo kernel — legge la tua versione reale di Linux (uname -r) e la confronta con l'elenco delle versioni in cui il difetto è già stato corretto. | Kitploit
Strumenti/GitHubGitHub/pr0fes0r-x/cve-2026-98432-checker-v-1.0-
Strumenti DifensiviScanner di VulnerabilitàAnalisi delle VulnerabilitàScripting e AutomazioneAudit di ConfigurazioneConfigurazione ErrataRisposta agli Incidenti
GitHub
pr0fes0r-x/cve-2026-98432-checker-v-1.0-

CVE-2026-98432-Checker-v-1.0-

Vedi Repository
617 giorni faNon ancora revisionato

Informazioni

Lo script esegue un controllo del tuo Linux rispetto a quella vulnerabilità, senza modificare nulla per impostazione predefinita: in pratica esamina il tuo kernel — legge la tua versione reale di Linux (uname -r) e la confronta con l'elenco delle versioni in cui il difetto è già stato corretto.

Condividi

CVE-2026-98432 CHECKER v1.0

Verifica se il tuo sistema Linux è vulnerabile a CVE-2026-98432 (use-after-free in IPv4/TCP del kernel).

di Prf@fEsOr X
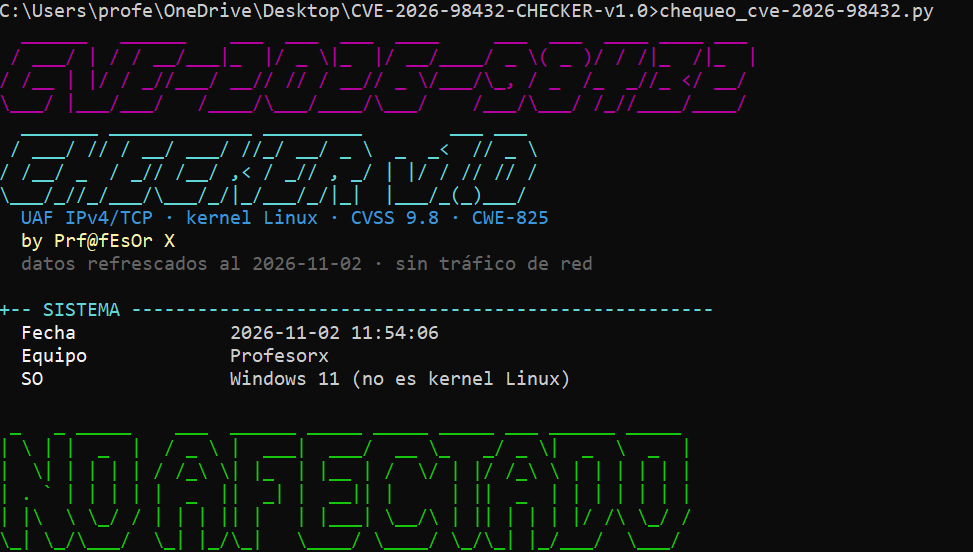
imagen

Requisiti

pip install colorama pyfiglet

Uso di base

# Verificare QUESTO computer
python3 CVE_2026_98432_Checker_1h.py

# Analizzare la versione del kernel di UN'ALTRA macchina (il suo uname -r)
python3 CVE_2026_98432_Checker_1h.py --kernel 5.15.0-203-generic

# Senza colori (per log o screenshot)
python3 CVE_2026_98432_Checker_1h.py --no-color

# Visualizzare lo stato delle mitigazioni temporanee (senza modificare nulla)
python3 CVE_2026_98432_Checker_1h.py --endurecer

# APPLICARE le mitigazioni temporanee (richiede root)
sudo CVE_2026_98432_Checker_1h.py --endurecer --aplicar

Opzioni

FlagCosa fa
(nessuno)Controllo di questo computer (kernel + distro + esposizione)
--kernel X.Y.Z[-qualcosa]Analizza quella versione del kernel invece di quella locale
--endurecerVerifica le mitigazioni temporanee (modalità sola lettura)
--endurecer --aplicarApplica le mitigazioni: tcp_migrate_req=0, MPTCP off e regola nftables di Red Hat
--no-colorOutput senza colori
--versionVersione dello script

Codici di uscita

CodiceSignificato
0Non interessato
1VULNERABILE
2Da verificare
3Dipendenze mancanti (pip install colorama pyfiglet)
4--aplicar eseguito senza root

Esempio per automatizzare:

python3 CVE_2026_98432_Checker_1h.py --no-color
if [ $? -eq 1 ]; then echo "ALERTA: kernel vulnerable"; fi

Note

  • Controllo 100% locale: non genera traffico di rete e non sfrutta nulla.
  • Nel zip c'è anche human.py: lo stesso checker senza commenti e con variabili prof_x_*; stessa funzionalità e stessi codici di uscita.
  • Il verdetto usa la versione del tuo kernel e lo stato della tua distro secondo i tracker ufficiali (dati al 2026-11-02).
  • Le mitigazioni di --endurecer --aplicar sono temporanee: la patch del kernel è l'unica soluzione completa. Dopo l'aggiornamento, riavvia e rilancia lo script.
  • Dettagli completi (CVE, mitigazione nftables, ripristino, riferimenti): guarda il docstring dello script e python3 chequeo_cve-2026-98432.py -h.

di Prf@fEsOr X · CVE-2026-98432 CHECKER v1.0

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    287

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →







