
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Anthropic-Credited-CVEs — Tracking Vulnerabilities That Appear to be Credited to the Anthropic Research Team | Kitploit

Strumenti/GitHubGitHub/patrickmgarrity/anthropic-credited-cves
Vulnerability AnalysisThreat IntelligenceCurated Resources
GitHubpatrickmgarrity/anthropic-credited-cves

Anthropic-Credited-CVEs

Tracking Vulnerabilities That Appear to be Credited to the Anthropic Research Team

Vedi Repository
3045011h 44m faRevisionato da Kitploit
Condividi
Contenuto non disponibile nella lingua richiesta. Visualizzazione della versione inglese.

ANTHROPIC CVE TRACKER

Overview

Tracking vulnerabilities that credit the Anthropic research team and are possibly discovered by Project Glasswing.

CVEs: 496

GHSAs w/o CVE: 4

Advisories w/o GHSA/CVE: 120

Findings Withdrawn by Anthropic: 415
Distributions

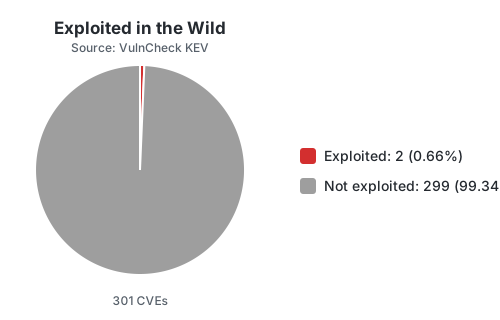
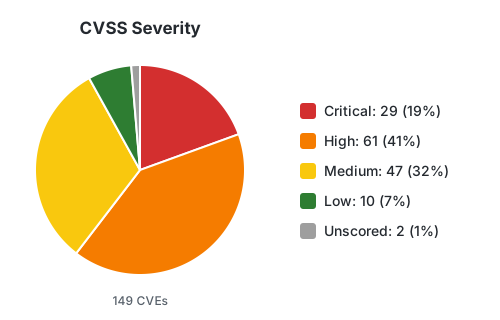
CVSS severity distribution Exploited in the wild (VulnCheck KEV)
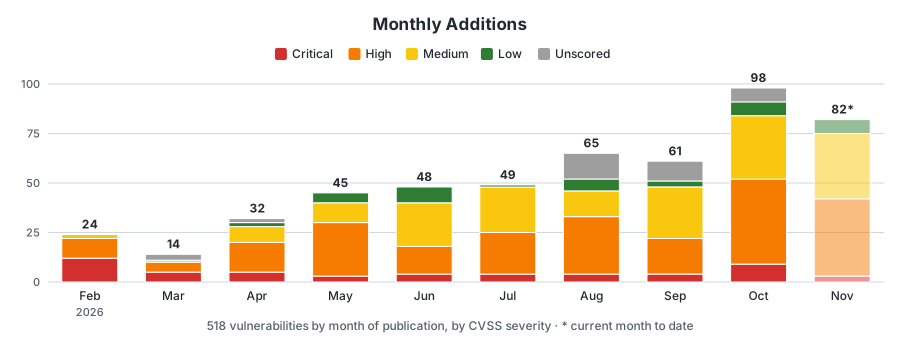
CVEs added per month

Anthropic Research

  • Tracking CVEs Attributed to Anthropic Researchers and Project Glasswing
  • Observations on Anthropic’s Vulnerability Disclosure Ledger
  • Has Anthropic Glasswing Lived Up to the Hype it brought this year?
  • The Anthropic Glasswing Receipts Are Starting to Trickle In
  • After 7-months, Glasswing Overwelms Maintainers with Underwhelming Findings

Add a Vulnerability

If you find an Anthropic credited vulnerability, please open a Pull Request or Send me a message on linkedin or in the Extended Vulnerability Community Discord.

Considerations

This project is maintained on a best effort basis.

The List

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    259
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    257

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →