
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/paranoidninja/o365-doppelganger
PhishingIngegneria SocialeRed Teaming
GitHubparanoidninja/o365-doppelganger

O365-Doppelganger

Un pratico script rapido per raccogliere credenziali da un utente durante un Red Team e ottenere l'esecuzione di un file da parte dell'utente.

Vedi Repository
Condividi
25436424 anni faRevisionato da Kitploit

O365-Doppelganger

O365-Doppelganger NON è un sostituto per attività di phishing aggressive. Esistono diversi altri strumenti che eseguono la cattura OAuth e OTA, che non è l'obiettivo di O365-Doppelganger.

O365-Doppelganger è un rapido script utile per raccogliere le credenziali di un utente durante i Red Team. Questo repository è un adattamento rapido di uno dei miei vecchi script per impegni di red team che ho usato diverse volte per catturare credenziali e utilizzarle per creare token di accesso Windows per lateral movement. Questo repository di codice fondamentalmente esegue le seguenti attività:

  • Il codice GO:

    • ospita il portale O365 (può essere sostituito con qualsiasi cosa nell'index.html). Si consiglia di utilizzare un certificato valido e un file di chiave (LetsEncrypt?) invece di quello fornito nella directory
    • registra tutta l'attività dell'utente sul portale web in un file di log separato sul server
    • registra le credenziali catturate in un file di log separato sul server
    • può anche essere utilizzato per restituire un file valido all'utente dopo la cattura delle credenziali. Questo può essere fatto sostituendo il file chiamato MacroFile.doc nella directory corrente e sostituendolo con HTA/ISO/MSI o qualsiasi altra cosa che il phisher desidera. C'è anche un piccolo codice nel codice GO che dovrebbe essere modificato per specificare il nome del file dell'utente da restituire: content, err := ioutil.ReadFile("MacroFile.doc")
    • Una volta modificato, all'utente target quando inserisce un ID email e una password validi verrà chiesto di salvare il file sopra. Il nome di questo file può essere cambiato usando il seguente codice nel file GO: response.Header().Set("Content-Disposition", "attachment; filename=Darkvortex Privacy Policy.doc")
  • Il codice index.html:

    • mostra un portale O365 insieme a una piccola regex che controlla il nome di dominio di un dato utente per renderlo un po' più legittimo. Il codice regex è simile a questo: pattern="^([a-zA-Z0-9_\-\.]+)@darkvortex\.([a-zA-Z]{2,5})$" title=" Valid darkvortex email ID"

    • La regex sopra controlla se il nome utente dato contiene un indirizzo email completo valido, altrimenti chiederà all'utente di inserire un nome utente corretto come segue:

  • Questo stesso controllo viene eseguito anche nel codice GO in modo che gli utenti non utilizzino qualcosa come burp per bypassare il controllo: if strings.Contains(value[i], "@darkvortex") {

  • Si consiglia di cambiare il nome darkvortex nel file index.html con il nome dell'azienda target.

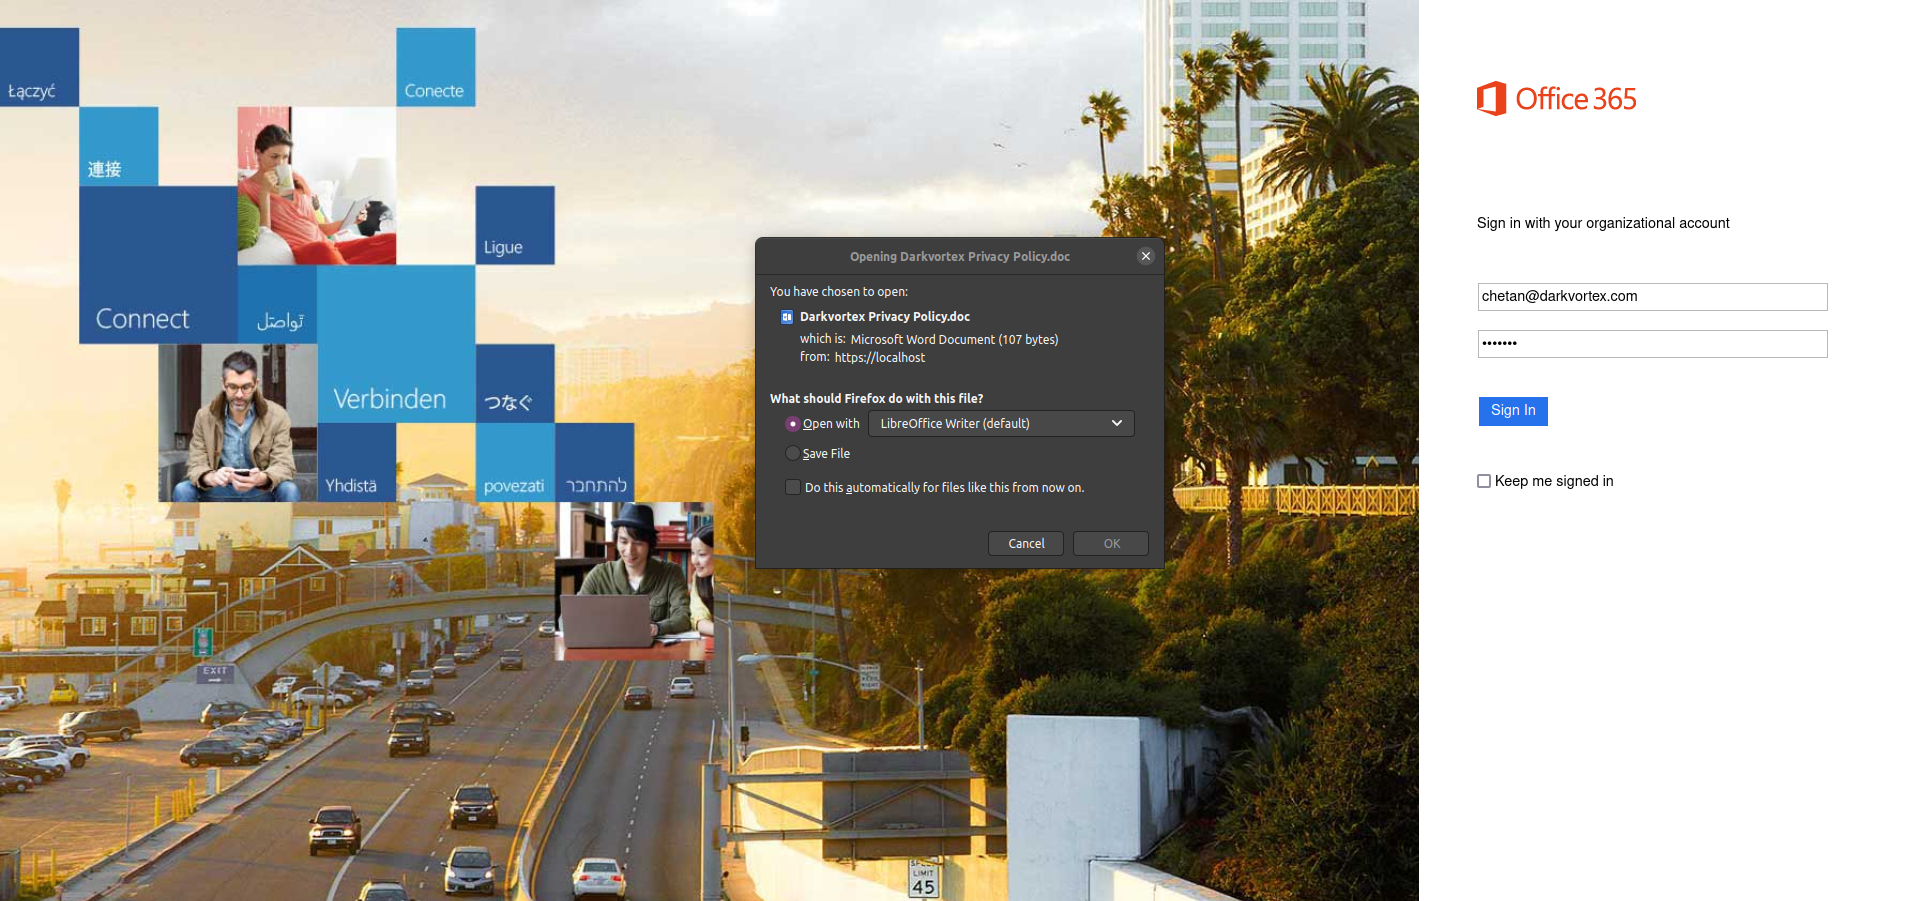
  • Una volta inseriti l'ID email e la password corretti, all'utente verrà chiesto di salvare il file fornito come segue:

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    352
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    291

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





