

Una potente applicazione web per testare quanto bene il tuo Web Application Firewall (WAF) protegge contro i vettori di attacco comuni.
→ waf-checker.com ←

Caratteristiche
Test di sicurezza
- 19+ categorie di attacco pronte all'uso: SQL Injection, XSS, Path Traversal, Command Injection, SSRF, NoSQL Injection, LFI, LDAP Injection, XXE, SSTI, CRLF e altro
- 9 categorie di bypass avanzate con variazioni di codifica, smuggling di protocollo e payload specifici per framework
- 344+ payload caricati dinamicamente da PAPAMICA/waf-payloads
- Test di falsi positivi per verificare che il traffico legittimo non venga bloccato
- Test dei metodi HTTP su GET, POST, PUT e DELETE
Rilevamento WAF e bypass
- Rilevamento automatico del WAF — identifica Cloudflare, AWS WAF, Imperva, ModSecurity, Akamai, F5 BIG-IP e oltre 15 WAF
- Tecniche di bypass avanzate — doppia codifica, unicode, maiuscole/minuscole miste, offuscamento dei commenti
- Generazione di bypass specifici per WAF — strategie personalizzate in base al WAF rilevato
- Test di manipolazione HTTP — verb tampering, parameter pollution, confusione content-type, request smuggling
Ricognizione completa

- Impronta digitale della tecnologia — rilevamento CMS (WordPress, Drupal, Joomla, Shopify…), framework, server web, CDN/WAF, strumenti di analisi e oltre 25 librerie JavaScript
- Analisi DNS — record A, AAAA, CNAME, MX, NS, TXT, SOA con rilevamento dell'infrastruttura
- WHOIS e geolocalizzazione IP — ISP, organizzazione, ASN, posizione, DNS inverso (PTR)
- Scoperta di sottodomini — tramite log dei certificati di trasparenza (crt.sh) e brute-force DNS
- Ricerca IP inversa — scopri tutti i domini ospitati sullo stesso IP (rilevamento hosting condiviso)
- Dettagli certificato SSL/TLS — emittente, validità, Subject Alternative Names (SANs), numero di serie
- Analisi approfondita CMS — temi WordPress, plugin con versioni; moduli Drupal
- Probing dei percorsi — robots.txt, sitemap.xml, security.txt, percorsi admin comuni
- Analisi dei cookie — flag Secure, HttpOnly, SameSite
- Estrazione di metadati Open Graph e social
- Scoperta feed RSS/Atom e indirizzi email
- Esportazione risultati come JSON, report HTML o screenshot (PNG)
Audit delle intestazioni di sicurezza
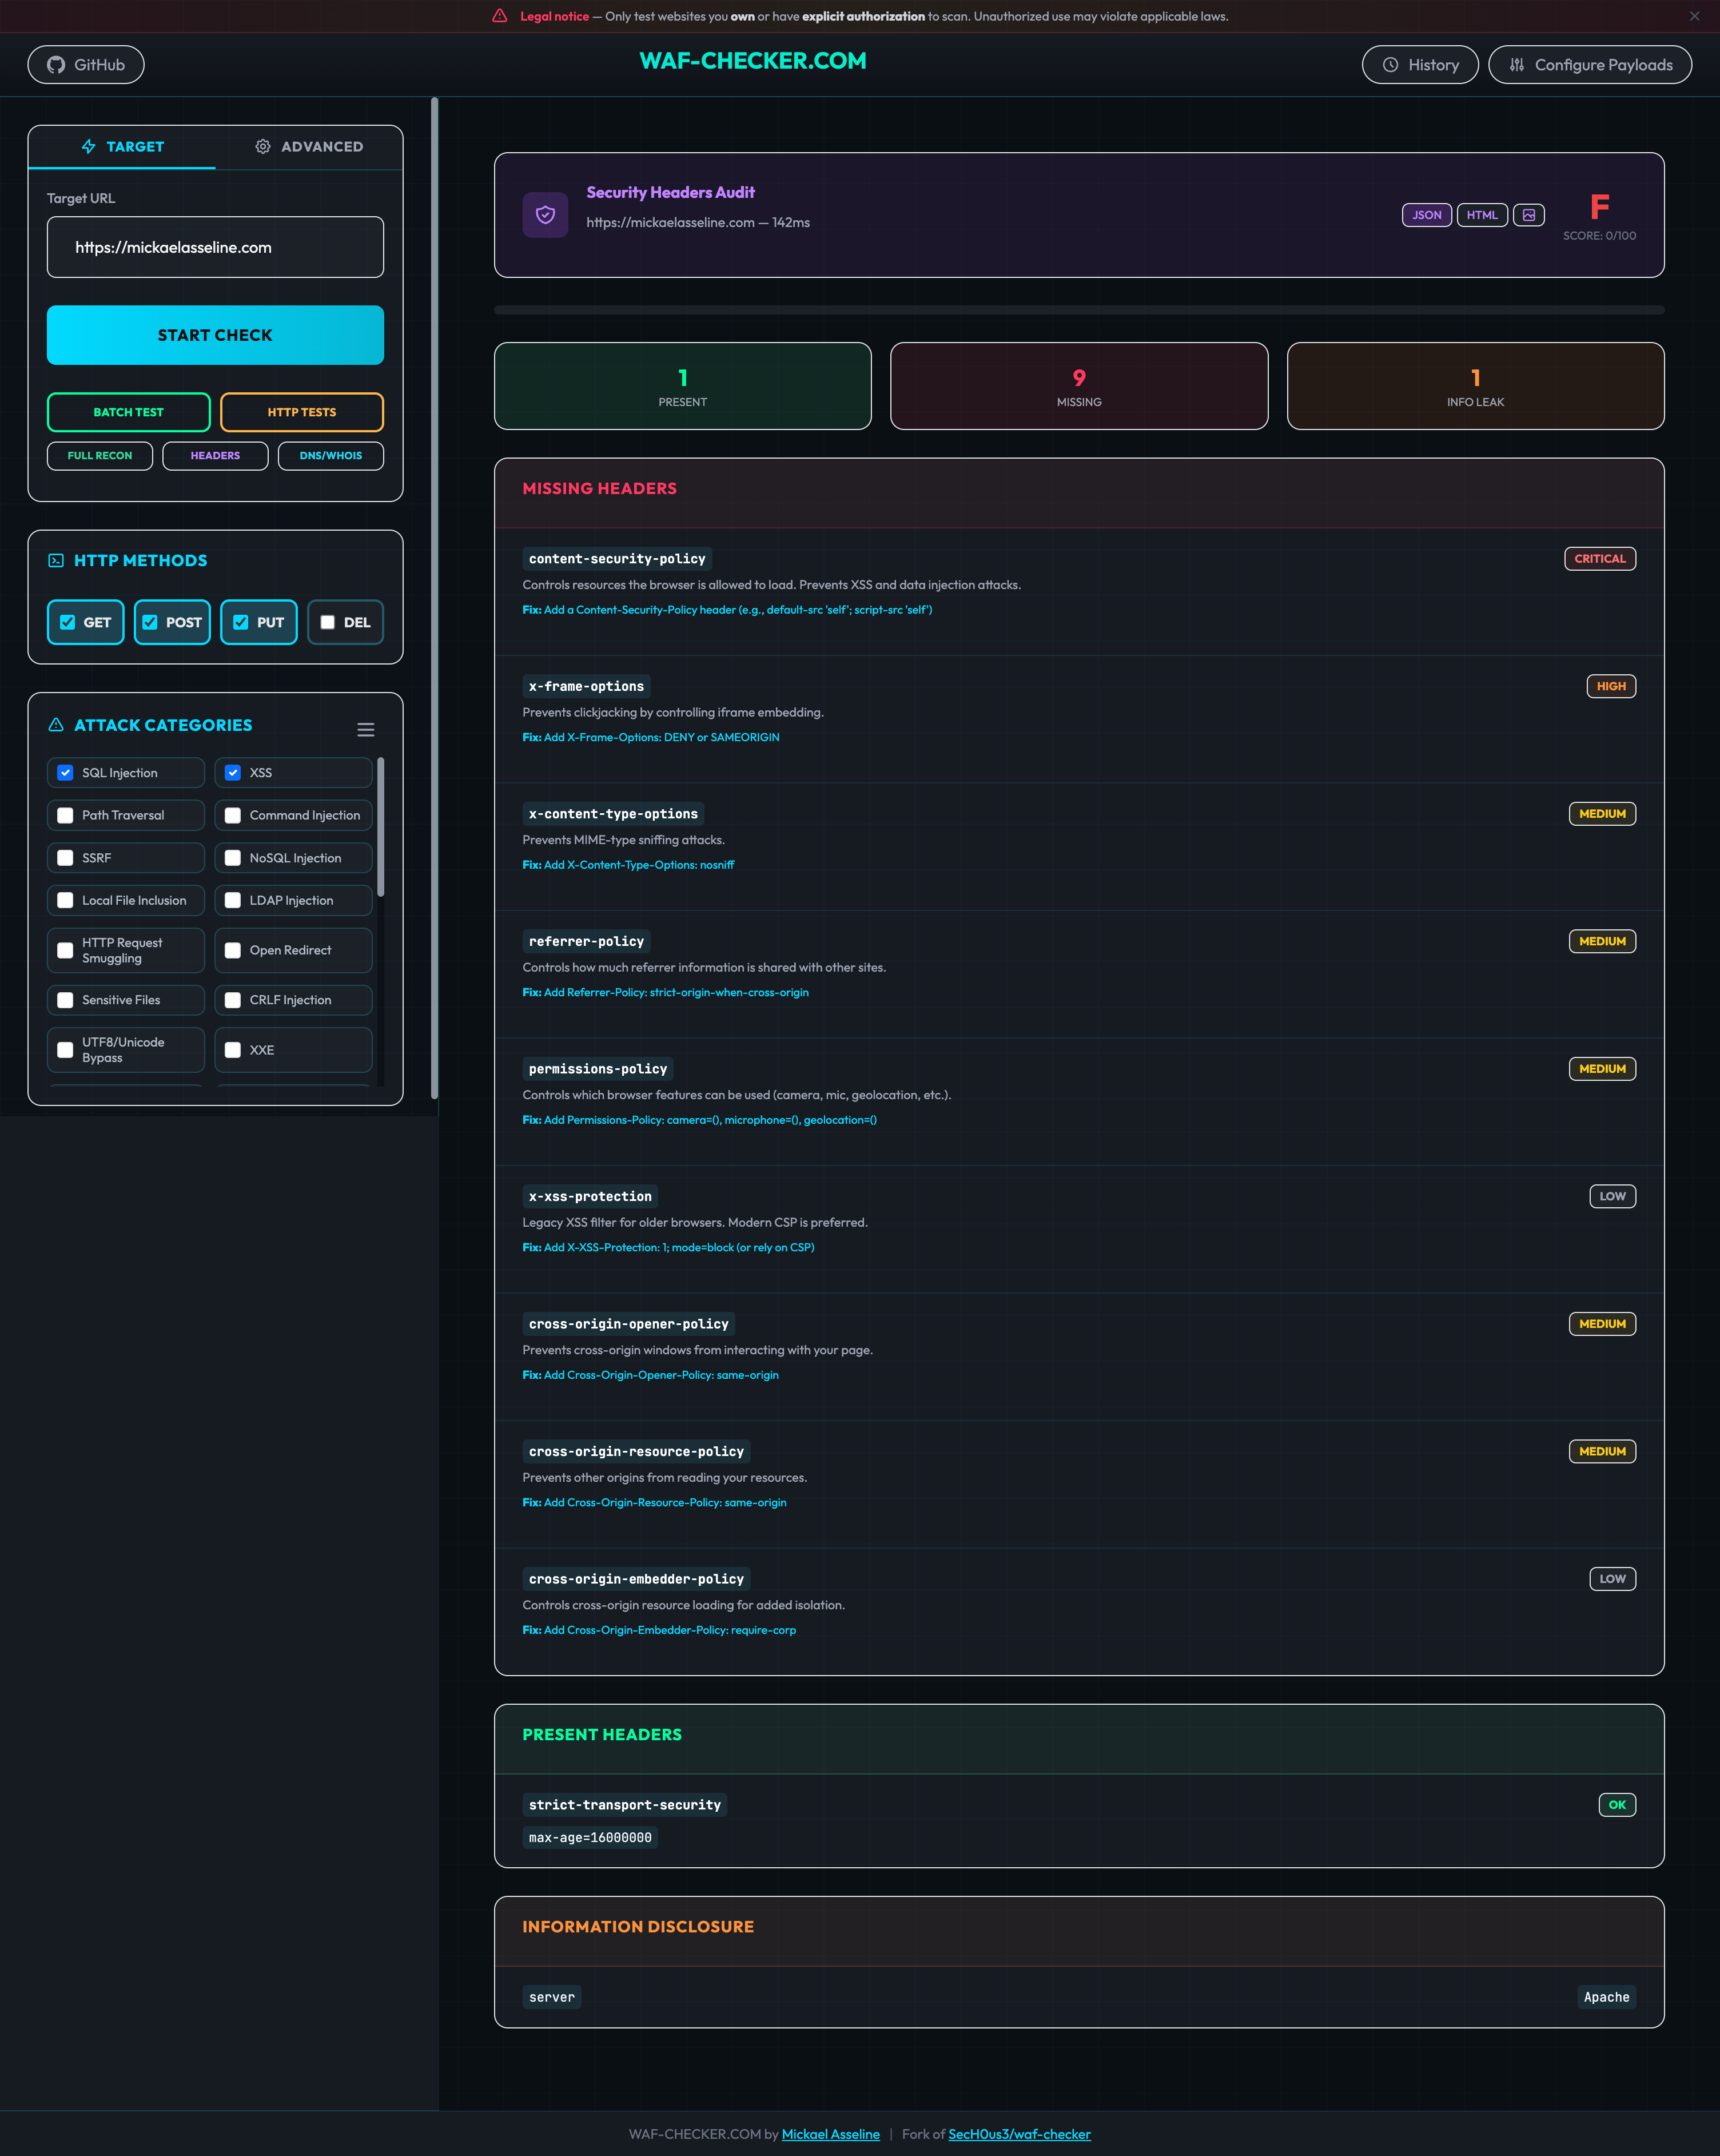
- Punteggio (da A+ a F) delle intestazioni HTTP di sicurezza
- Analisi dettagliata di CSP, HSTS, X-Frame-Options, X-Content-Type-Options, Referrer-Policy, Permissions-Policy
- Rilevamento di divulgazione di informazioni — versione del server, intestazioni powered-by, intestazioni di debug
- Raccomandazioni attuabili per ogni intestazione mancante o configurata in modo errato
- Esportazione risultati come JSON, report HTML o screenshot (PNG)
Test di velocità

- Punteggio di performance (0–100) con conteggio dei problemi e stato
- Punteggi stile Lighthouse (stimati localmente) — Performance, Accessibilità, Best Practices, SEO
- Core Web Vitals — FCP, LCP, TBT, CLS, Speed Index, TTI con feedback a colori
- Suddivisione dei tempi — lookup DNS, TTFB, download, tempo totale di caricamento
- Suddivisione delle dimensioni — peso totale della pagina e per tipo (HTML, JavaScript, immagini, font)
- Consigli per l'ottimizzazione e suggerimenti su penalità/miglioramenti
- Esportazione risultati come JSON, report HTML o screenshot (PNG)
Intelligenza DNS / WHOIS
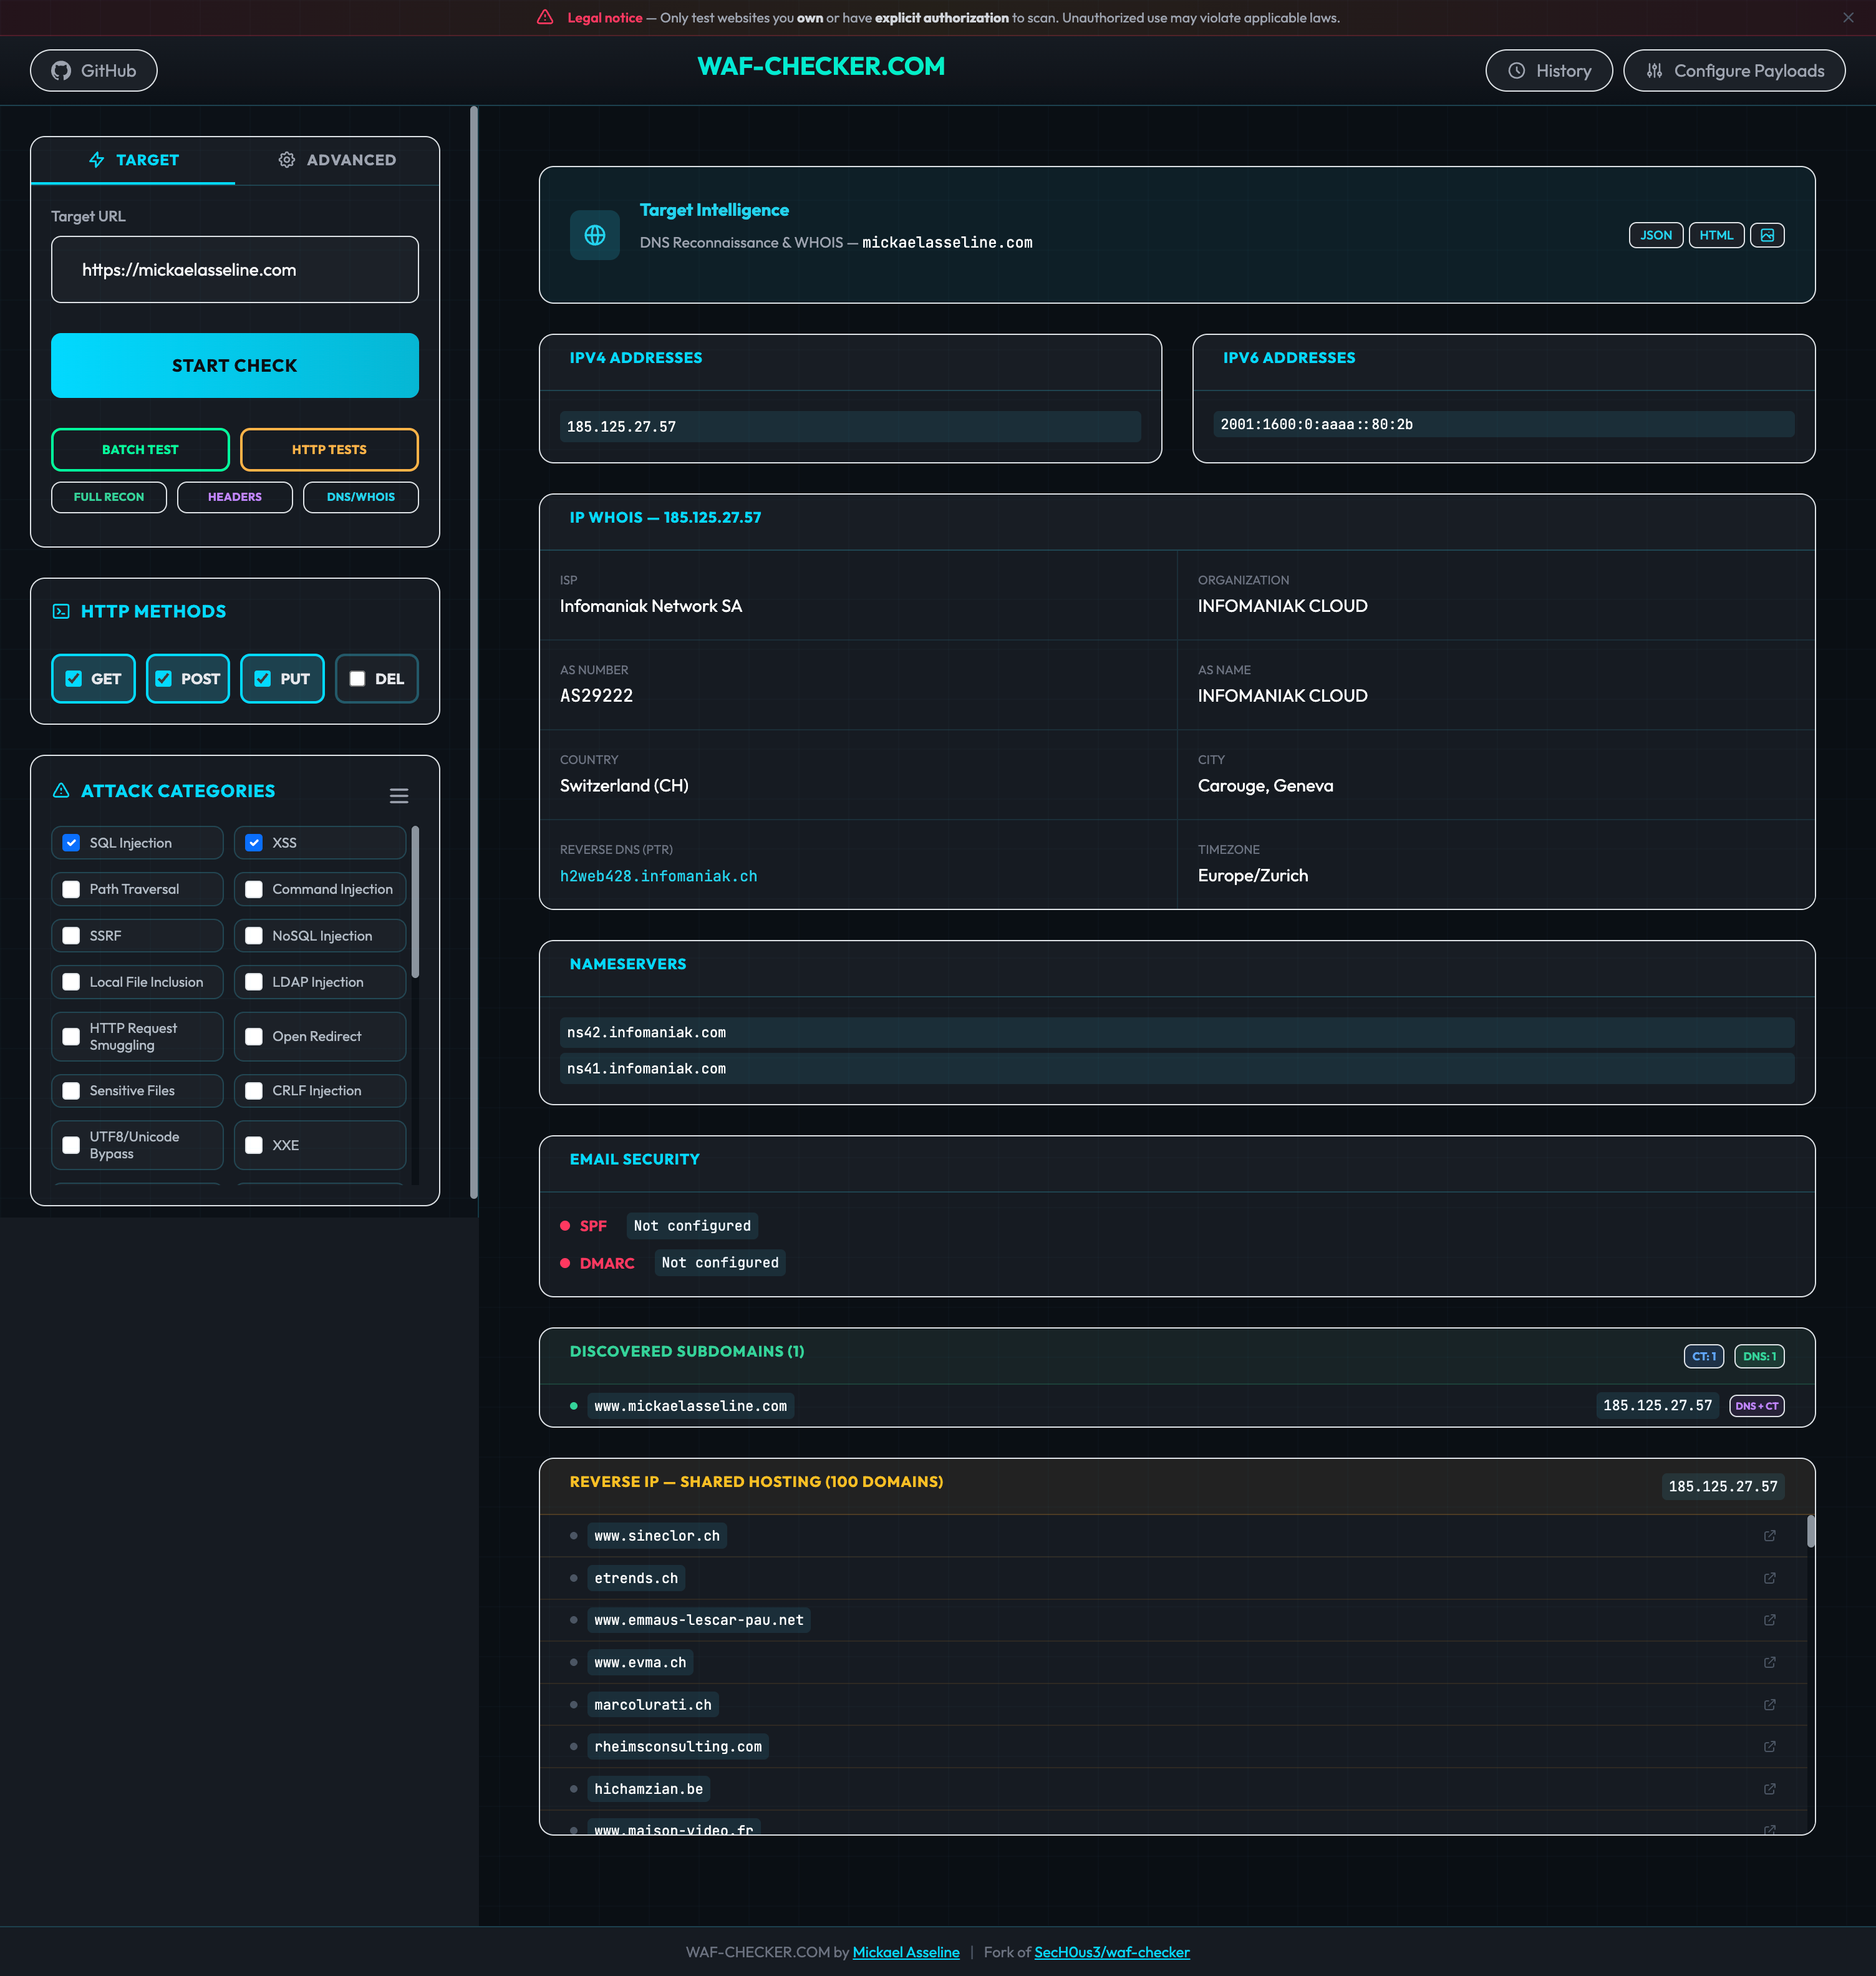
- Risoluzione DNS completa — record A, AAAA, CNAME, MX, NS, TXT
- Dati WHOIS con geolocalizzazione IP, ISP, ASN e DNS inverso
- Audit di sicurezza email — validazione SPF e DMARC
- Enumerazione sottodomini — Certificate Transparency + brute-force DNS
- Ricerca IP inversa — tutti i domini che condividono lo stesso indirizzo IP
- Rilevamento infrastruttura — provider CDN, email e DNS dai pattern dei record
- Esportazione risultati come JSON, report HTML o screenshot (PNG)
Audit SEO

- Punteggio SEO complessivo (0–100) con controlli superati / totali
- Punteggio per categoria — Meta Tag, Tecnico, Indicizzabilità, Contenuti, Performance, Social, Link, URL, Accessibilità
- Verifica meta tag — title, description, viewport, canonical, lingua, charset, favicon, DOCTYPE, robots
- Analisi sitemap e robots.txt, scoperta di pagine, dati strutturati (JSON-LD)
- Analisi dei contenuti — conteggio parole, leggibilità, densità delle parole chiave, rapporto testo/HTML
- Audit dei link — interni/esterni, nofollow, ancore vuote
- Controlli di accessibilità — lang, skip nav, landmark ARIA, etichette dei form
- Esportazione risultati come JSON, report HTML o screenshot (PNG)
Risultati in tempo reale
- Risultati in streaming tramite Server-Sent Events (SSE) — vedi i risultati man mano che arrivano
- Codici stato con colori:
403 verde — il WAF ha bloccato l'attacco (protetto)200 rosso — il payload è passato (vulnerabile)3xx arancione — reindirizzamento (richiede indagine)4xx giallo — altro errore client
- Risultati filtrabili per codice stato con barre di riepilogo in tempo reale
Riferimento stato HTTP

Configurazione dei payload
Gestione completamente personalizzabile dei payload tramite il pannello di configurazione integrato:
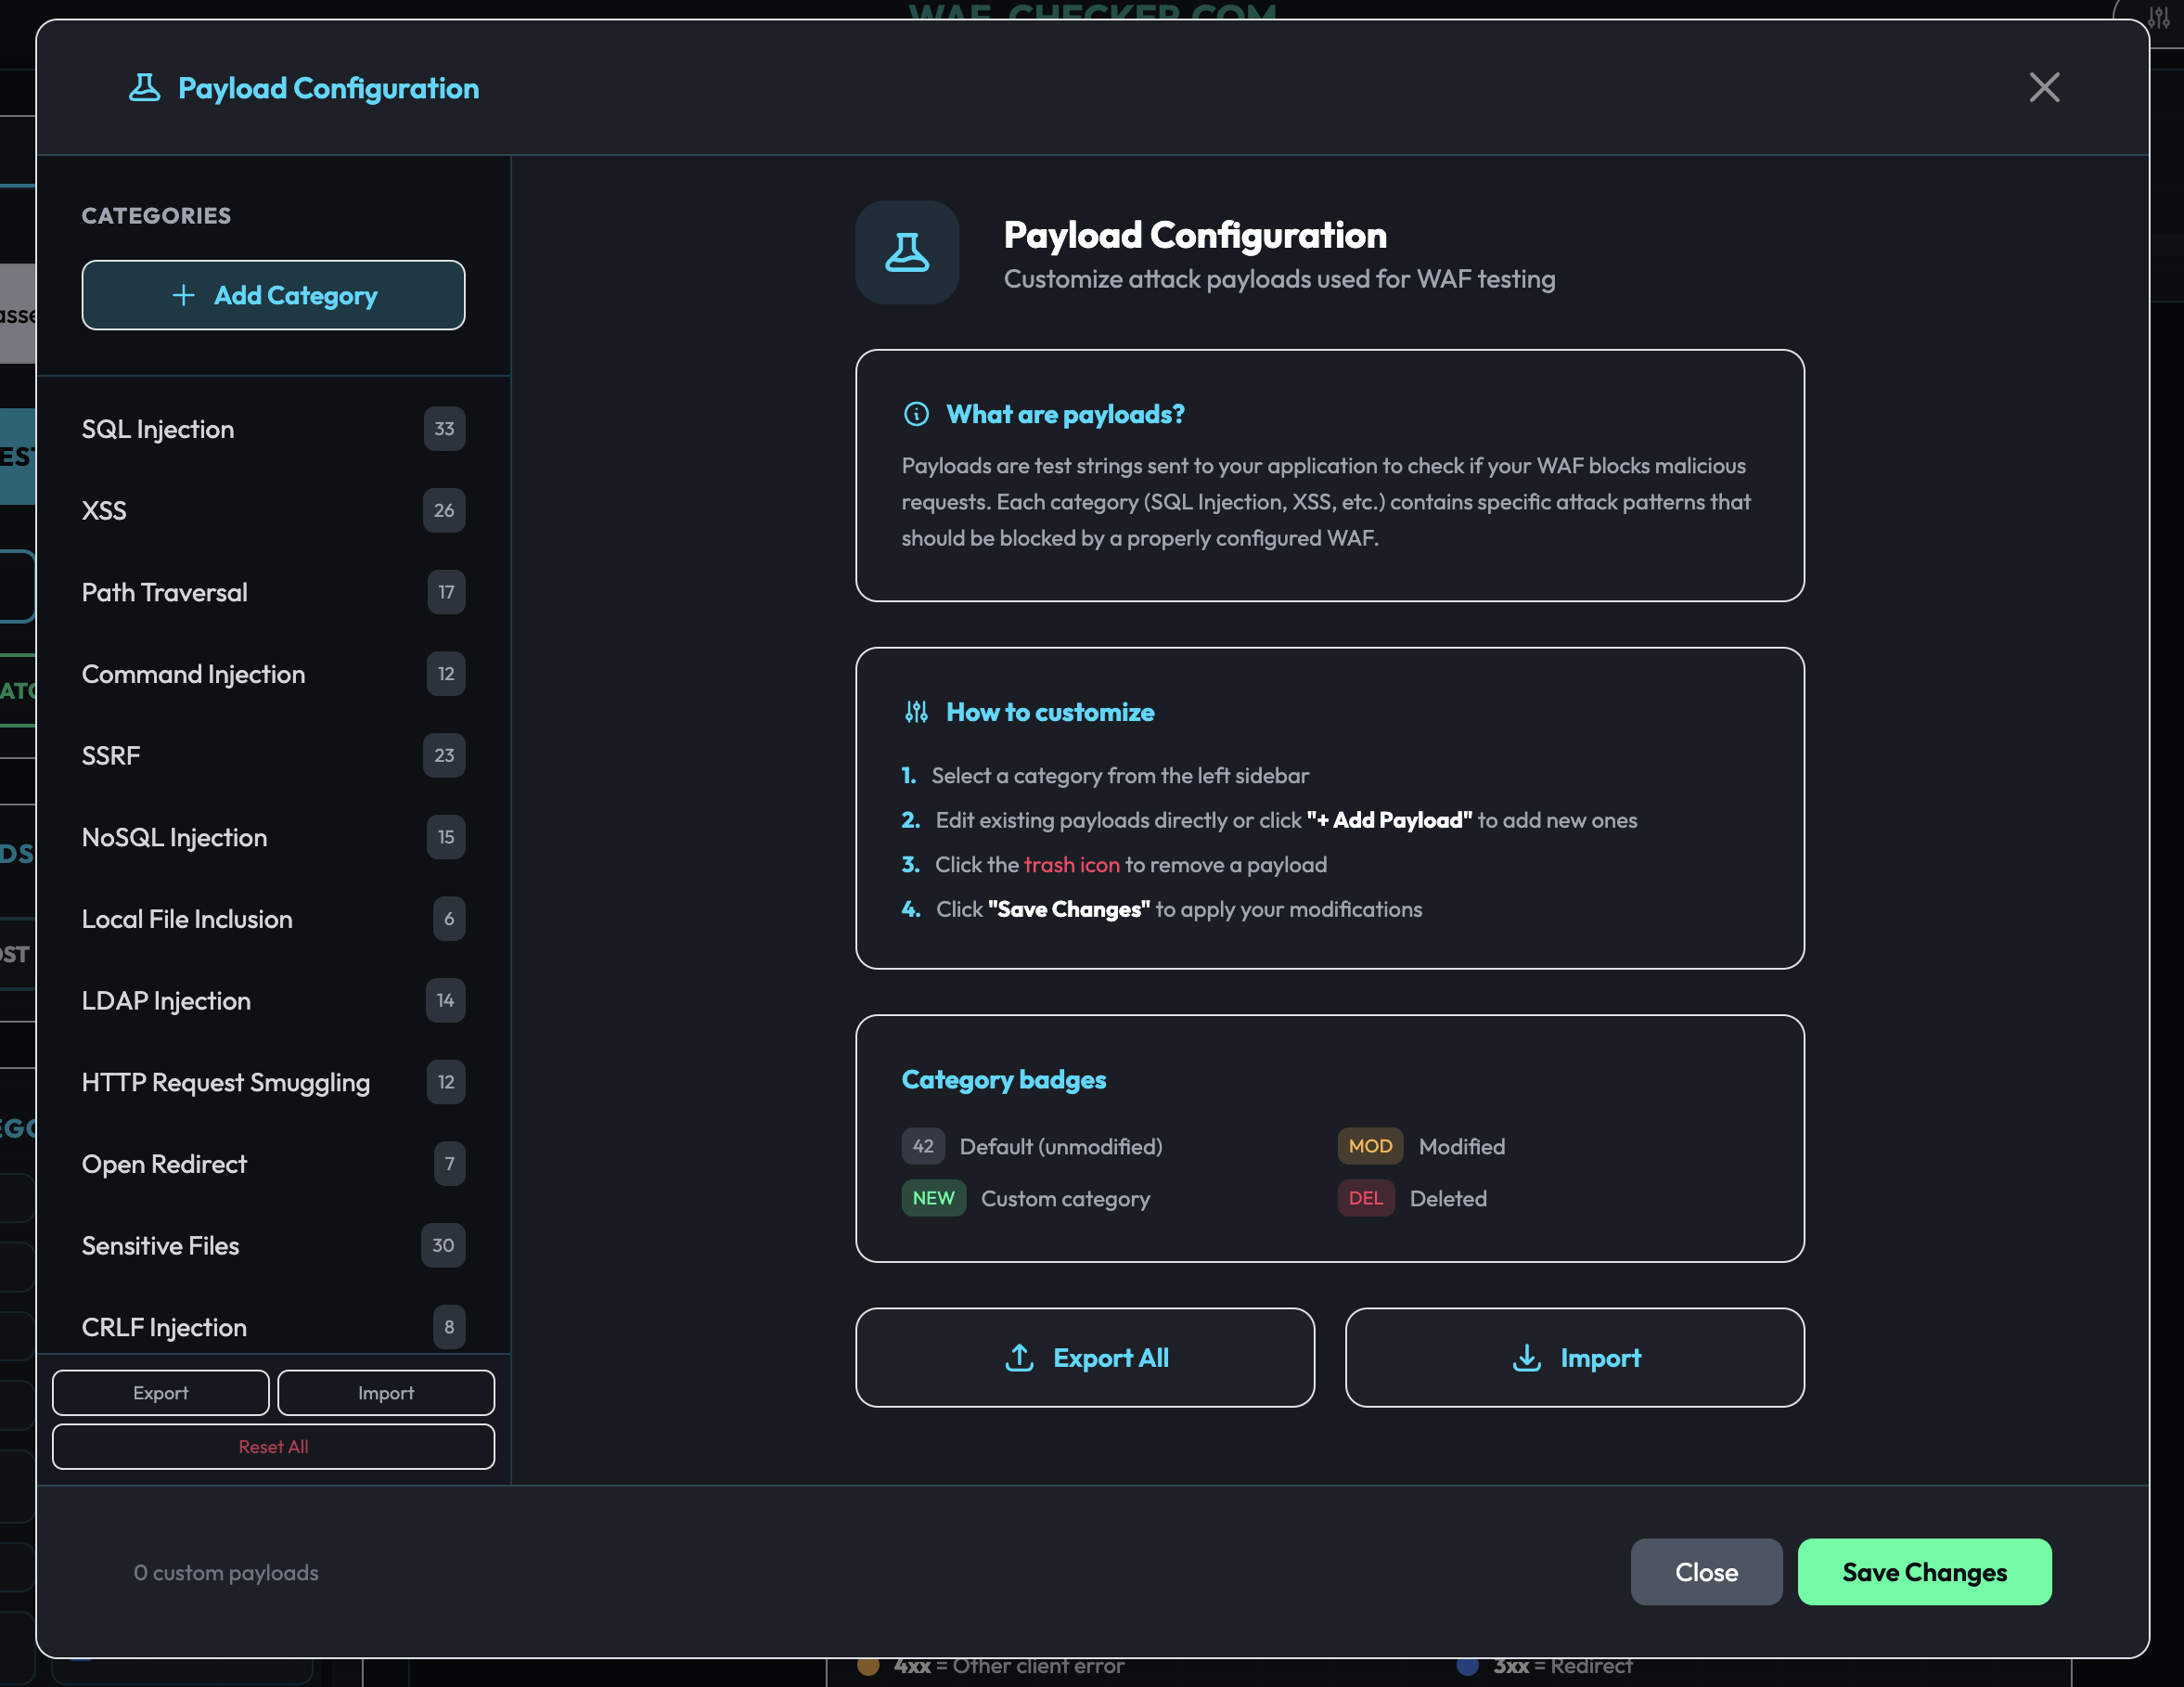

- Sfoglia tutte le categorie con conteggio dei payload
- Aggiungi, modifica o rimuovi singoli payload
- Crea categorie personalizzate
- Payload di attacco separati e payload di falsi positivi per categoria
- Esporta/importa configurazioni dei payload
- Le modifiche persistono in localStorage
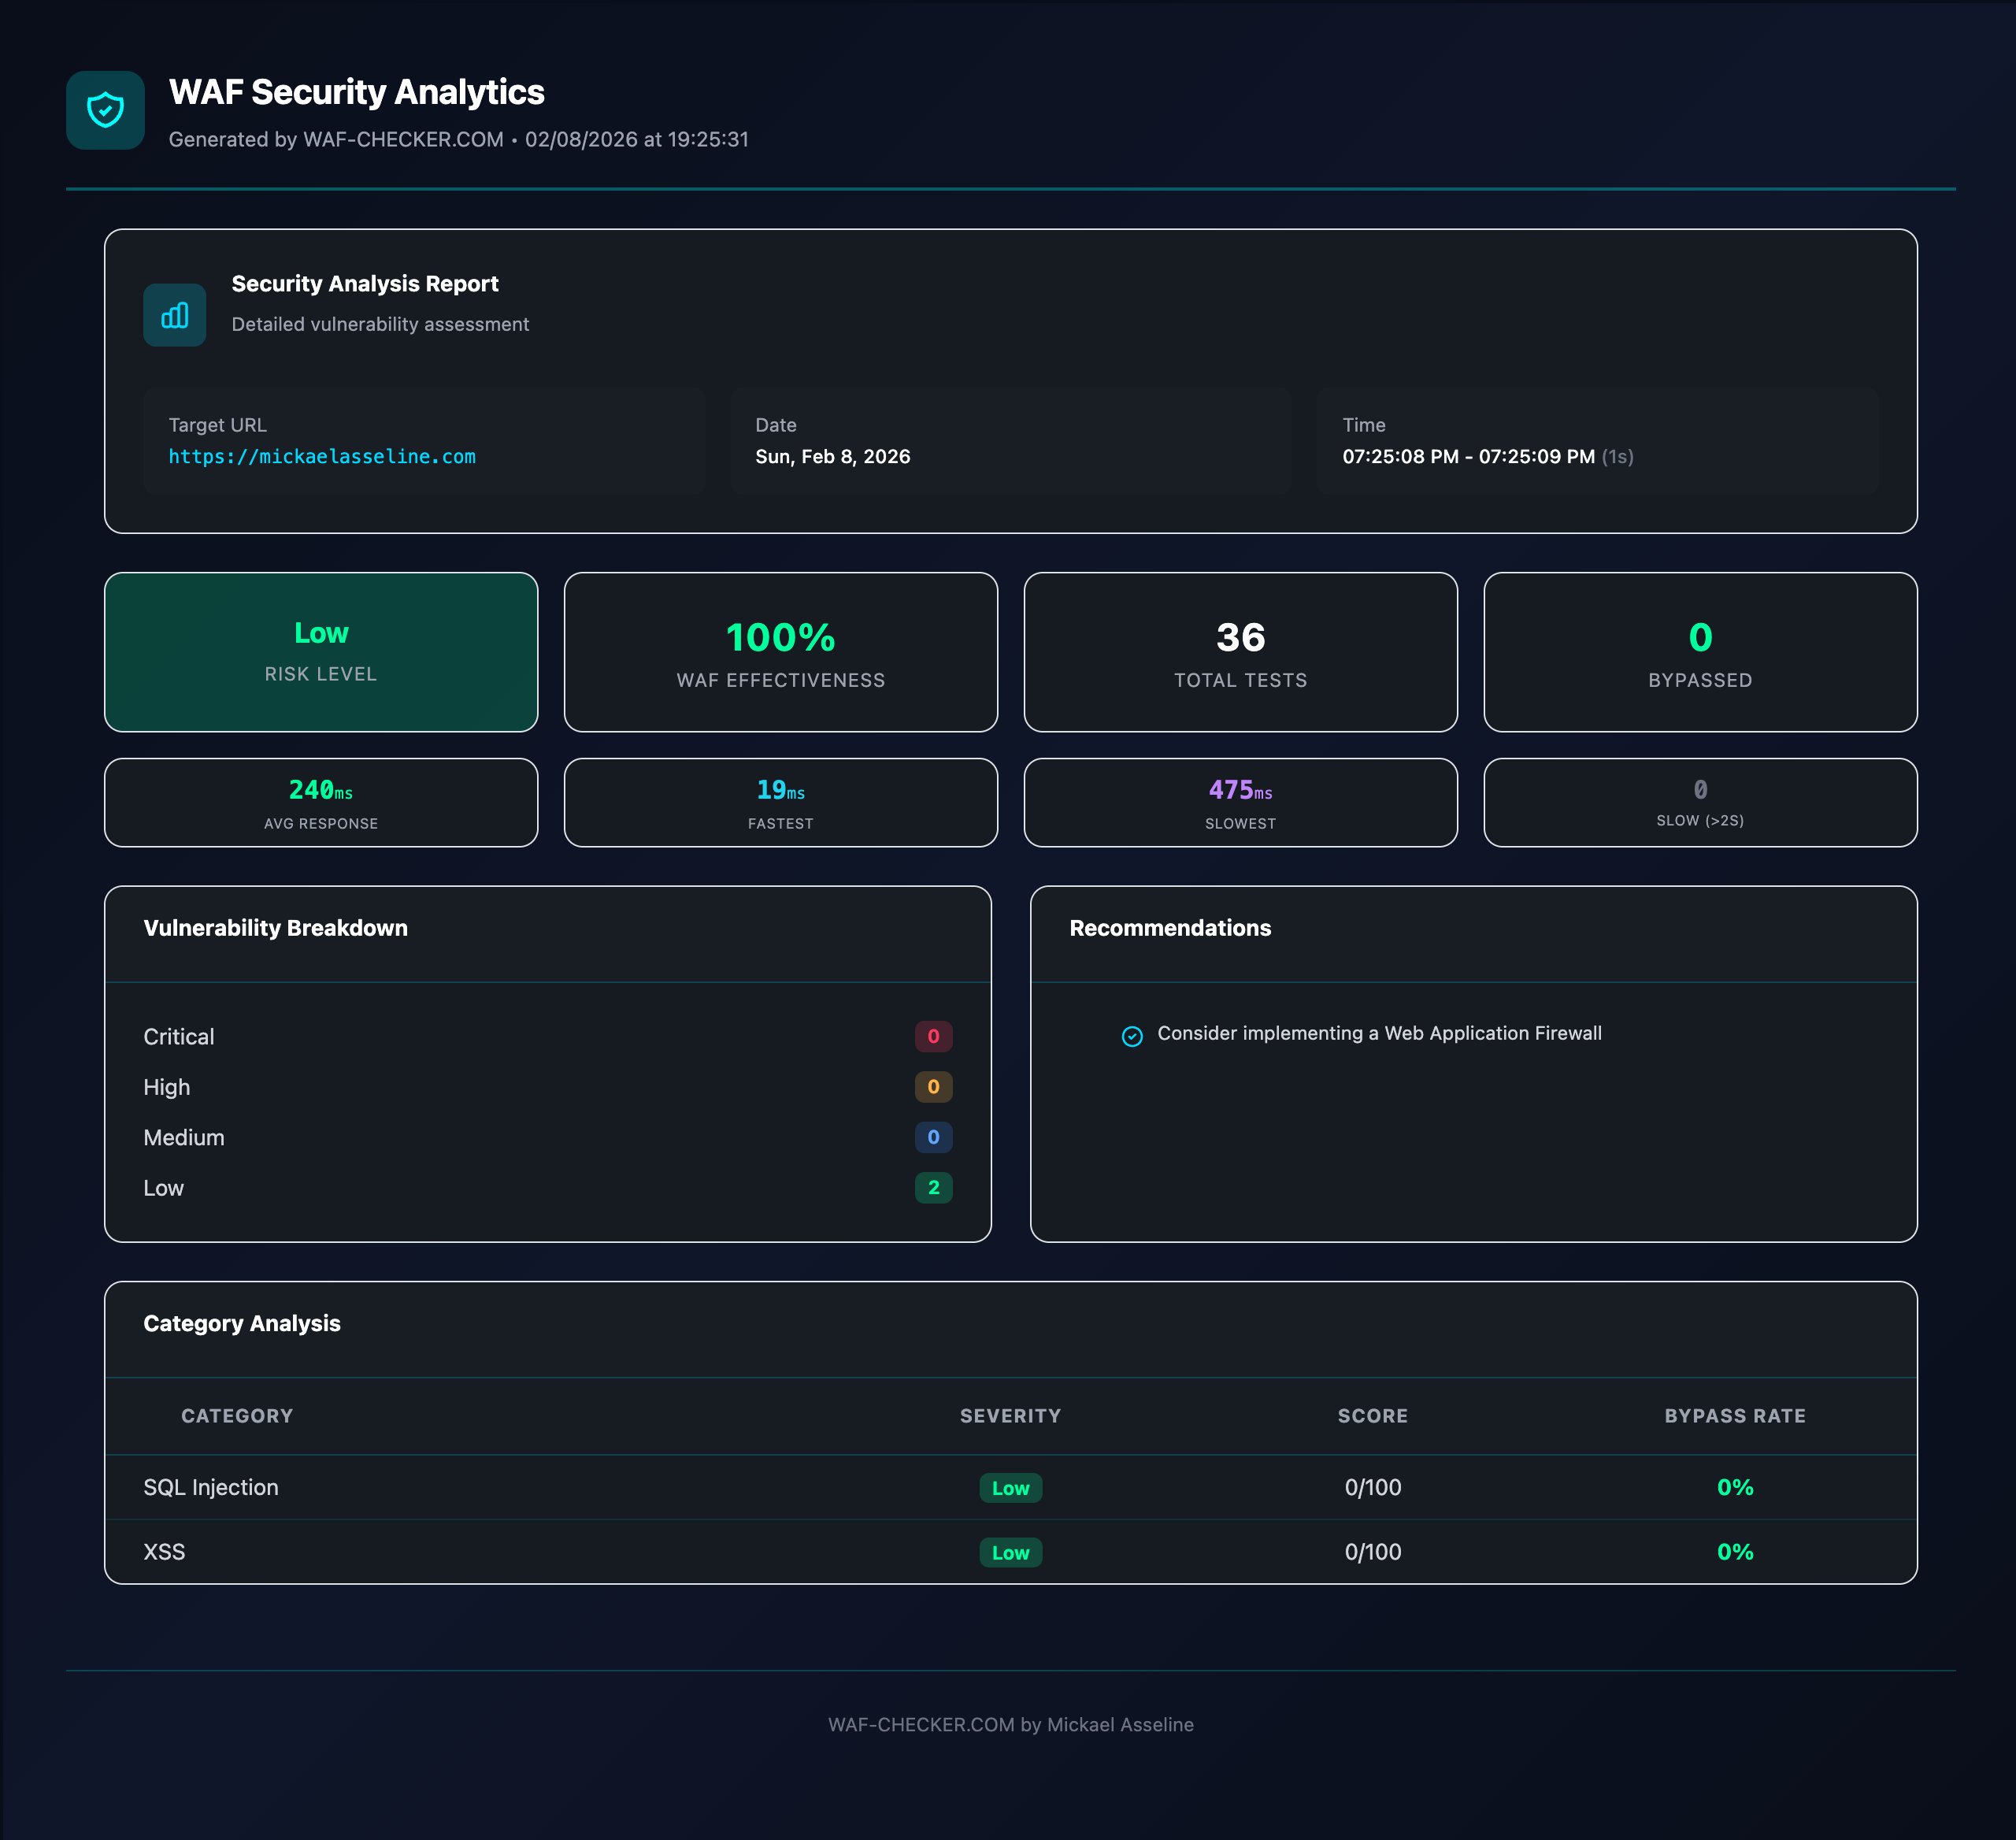
Analisi di sicurezza
Report dettagliati di valutazione delle vulnerabilità con punteggio:



 papamica/waf-checker
