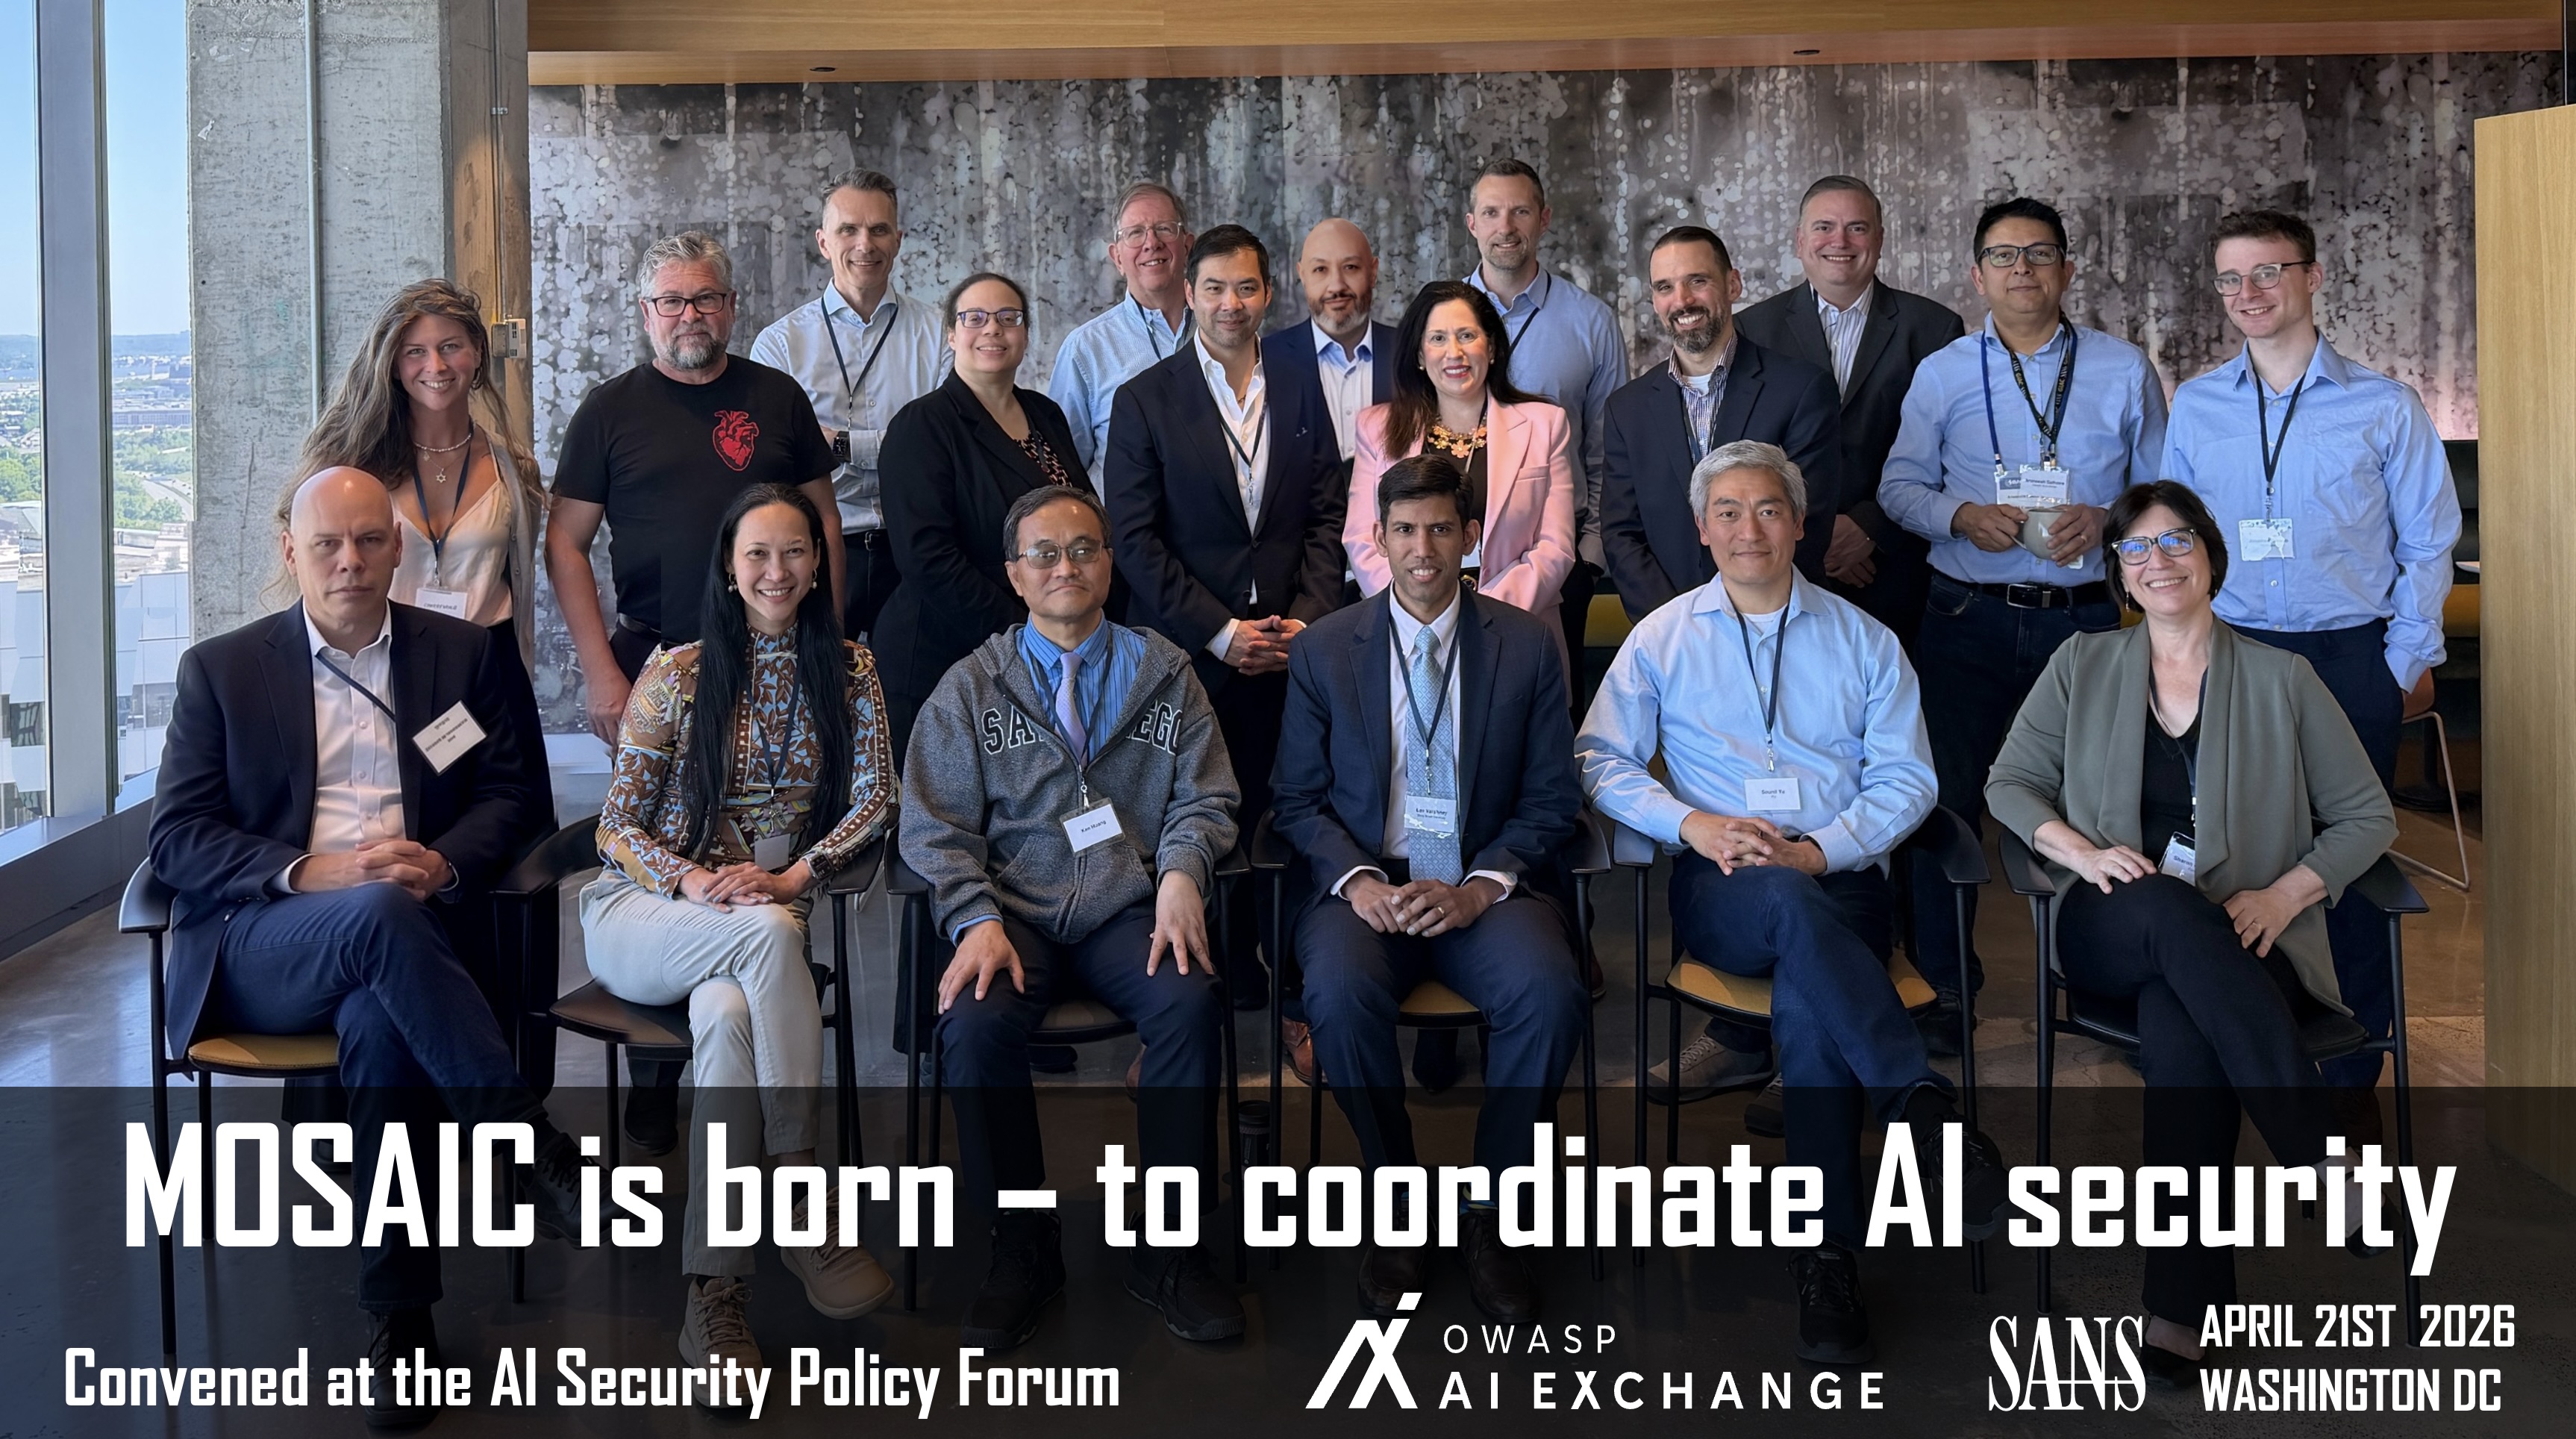
 owasp/mosaic
Struttura di coordinamento per standard e linee guida di sicurezza AI, riducendo la frammentazione e fornendo indicazioni chiare per proteggere i sistemi AI tra le organizzazioni.


MOSAIC fornisce una struttura di coordinamento per le organizzazioni che creano standard e linee guida sulla sicurezza dell'IA, riducendo incoerenze, lavoro duplicato, disallineamenti e lacune. L'obiettivo finale è consentire al panorama degli standard e delle linee guida di fornire indicazioni chiare per proteggere e supervisionare i sistemi di IA che colleghiamo sempre più a tutto e a cui affidiamo i nostri dati sensibili.
Vedi organizzazioni membre di MOSAIC.
Vedi roadmap.
Vedi charter.
Vedi MOSAICstandards.org.
Maggiori informazioni in questo post su linkedin e nelle note della riunione di lancio.
Per partecipare: vedi la guida ai contributi. Le discussioni sono disponibili qui.
Per leggere: vedi questo README, la cartella docs o il sito web.
Tipi di utenti:
La promessa dell'IA sta spingendo le organizzazioni a collegarla a tutto e ad affidarle dati sensibili. In tutti i settori, questa esplorazione avviene a grande velocità.
Allo stesso tempo, l'IA introduce nuovi rischi. I sistemi sono vulnerabili sia a tipi di attacchi esistenti che nuovi, e questi richiedono contromisure specifiche. Molte organizzazioni non sono ancora preparate a questo. Di conseguenza, i sistemi di IA stanno rapidamente diventando obiettivi attraenti per gli avversari.
Lo vediamo già in un numero crescente di incidenti. Quando i rischi si materializzano, l'innovazione rallenta: i progetti vengono messi in pausa, i design vengono rivisti e si spendono sforzi significativi nella risposta agli incidenti e nel ripristino. Quella che all'inizio sembra velocità spesso porta a ritardi successivi.
C'è una chiara necessità di indicazioni pratiche: come identificare le minacce specifiche dell'IA e cosa fare al riguardo. Questo non deve essere complesso. Se fatto bene, accelera effettivamente lo sviluppo prevenendo rilavorazioni e riducendo l'incertezza.
Oggi, molte iniziative stanno lavorando a tali indicazioni. Tuttavia, il panorama è frammentato. I professionisti si trovano di fronte a molteplici framework, raccomandazioni sovrapposte e terminologia incoerente. Ogni iniziativa ha punti di forza, ma anche punti ciechi.
Il risultato è confusione. I team faticano a decidere cosa seguire, combinano approcci incompatibili o si disimpegnano del tutto affidandosi alla speranza. Questa è una posizione rischiosa, soprattutto in un ambito in cui i fallimenti possono propagarsi rapidamente.
Una forte propensione al rischio in un campo in rapida evoluzione come l'IA è comprensibile. Ma operare senza indicazioni di sicurezza chiare e allineate non è un rischio calcolato: è esposizione. L'IA richiede un'esplorazione strategica.
I recenti progressi nella scoperta di vulnerabilità dell'IA, come il sistema di scoperta di vulnerabilità Mythos AI, aumentano ulteriormente l'urgenza. Essi dimostrano che le debolezze nei sistemi di IA possono ora essere trovate più rapidamente e su larga scala, spesso prima che gli sviluppatori ne siano consapevoli. Questo sposta l'equilibrio verso gli attaccanti e riduce il margine di errore.
Ecco perché il coordinamento è importante. Allineare standard e indicazioni tra le iniziative riduce la frammentazione, migliora la chiarezza e offre ai professionisti un percorso coerente da seguire. Consente alle organizzazioni di muoversi rapidamente senza perdere il controllo.
Allinearsi con MOSAIC significa allinearsi con il lavoro che si svolge all'interno dei membri di MOSAIC, poiché MOSAIC è il meccanismo di coordinamento.
Cosa fare:
Un ottimo modo per allinearsi sulla tassonomia e fare riferimento al lavoro esistente è collegare i requisiti del tuo standard alla tassonomia dei requisiti su OpenCRE.org.
L'IA può essere un ottimo strumento per supportare l'allineamento, poiché gli LLM sono potenti nel confrontare documenti lunghi e identificare sovrapposizioni, lacune e discrepanze. Nel progetto open source OpenCRE, stiamo sviluppando strumenti per supportare questo processo e anche per sbloccare il contenuto dei membri di MOSAIC.
Ultimo ma non meno importante, un allineamento efficace degli standard richiede per definizione sacrificio e compromesso. Un buon allineamento si traduce tipicamente nel lasciare andare alcune convinzioni a lungo coltivate e nel "uccidere i propri tesori". A volte è meglio deprecare alcune parti di testo che hanno richiesto duro lavoro e fare invece riferimento a un'altra fonte che copre l'argomento. Il risultato di questo processo talvolta doloroso è: meno lavoro da mantenere, più focus sui contenuti chiave, più allineamento, più chiarezza per i professionisti e quindi: sistemi informativi migliori, per un mondo migliore.
Il sito pubblico è un sito statico Hugo (contenuto markdown, layout condivisi, CSS in static/assets/), distribuito su Firebase Hosting tramite GitHub Actions.
website/content/*.md (solo markdown)website/data/menu.yaml