[!IMPORTANT]
KubeClarity è stato deprecato e sostituito da openclarity/openclarity.
Consulta il comunicato di rilascio per maggiori informazioni.
Questo progetto non riceve aggiornamenti. Ti invitiamo a migrare.
KubeClarity è uno strumento per il rilevamento e la gestione della Software Bill Of Materials (SBOM) e delle vulnerabilità di immagini contenitore e filesystem. Esegue scansioni sia su cluster K8s in runtime che su pipeline CI/CD per una maggiore sicurezza della catena di fornitura del software.
Indice
Perché?
Sfide di rilevamento di SBOM e vulnerabilità
- Una scansione efficace delle vulnerabilità richiede un rilevamento accurato della Software Bill Of Materials (SBOM):
- Vari linguaggi di programmazione e gestori di pacchetti
- Varie distribuzioni di sistemi operativi
- Le informazioni sulle dipendenze dei pacchetti vengono solitamente rimosse durante la compilazione
- Qual è il miglior scanner/analizzatore di SBOM?
- Cosa dovremmo scansionare: repository Git, build, immagini contenitore o runtime?
- Ogni scanner/analizzatore ha il proprio formato: come confrontare i risultati?
- Come gestire le SBOM e le vulnerabilità scoperte?
- In che modo le mie applicazioni sono influenzate da una vulnerabilità appena scoperta?
Soluzione
- Separare la scansione delle vulnerabilità in 2 fasi:
- Analisi del contenuto per generare SBOM
- Scansione della SBOM per le vulnerabilità
- Creare un'infrastruttura plug-in per:
- Eseguire più analizzatori di contenuto in parallelo
- Eseguire più scanner di vulnerabilità in parallelo
- Scansionare e unire i risultati tra diverse fasi CI utilizzando la CLI di KubeClarity
- Scansione K8s in runtime per rilevare vulnerabilità scoperte dopo il deployment
- Raggruppare le risorse scansionate (immagini/directory) in applicazioni definite per navigare nell'albero delle dipendenze degli oggetti (applicazioni, risorse, pacchetti, vulnerabilità)
Funzionalità
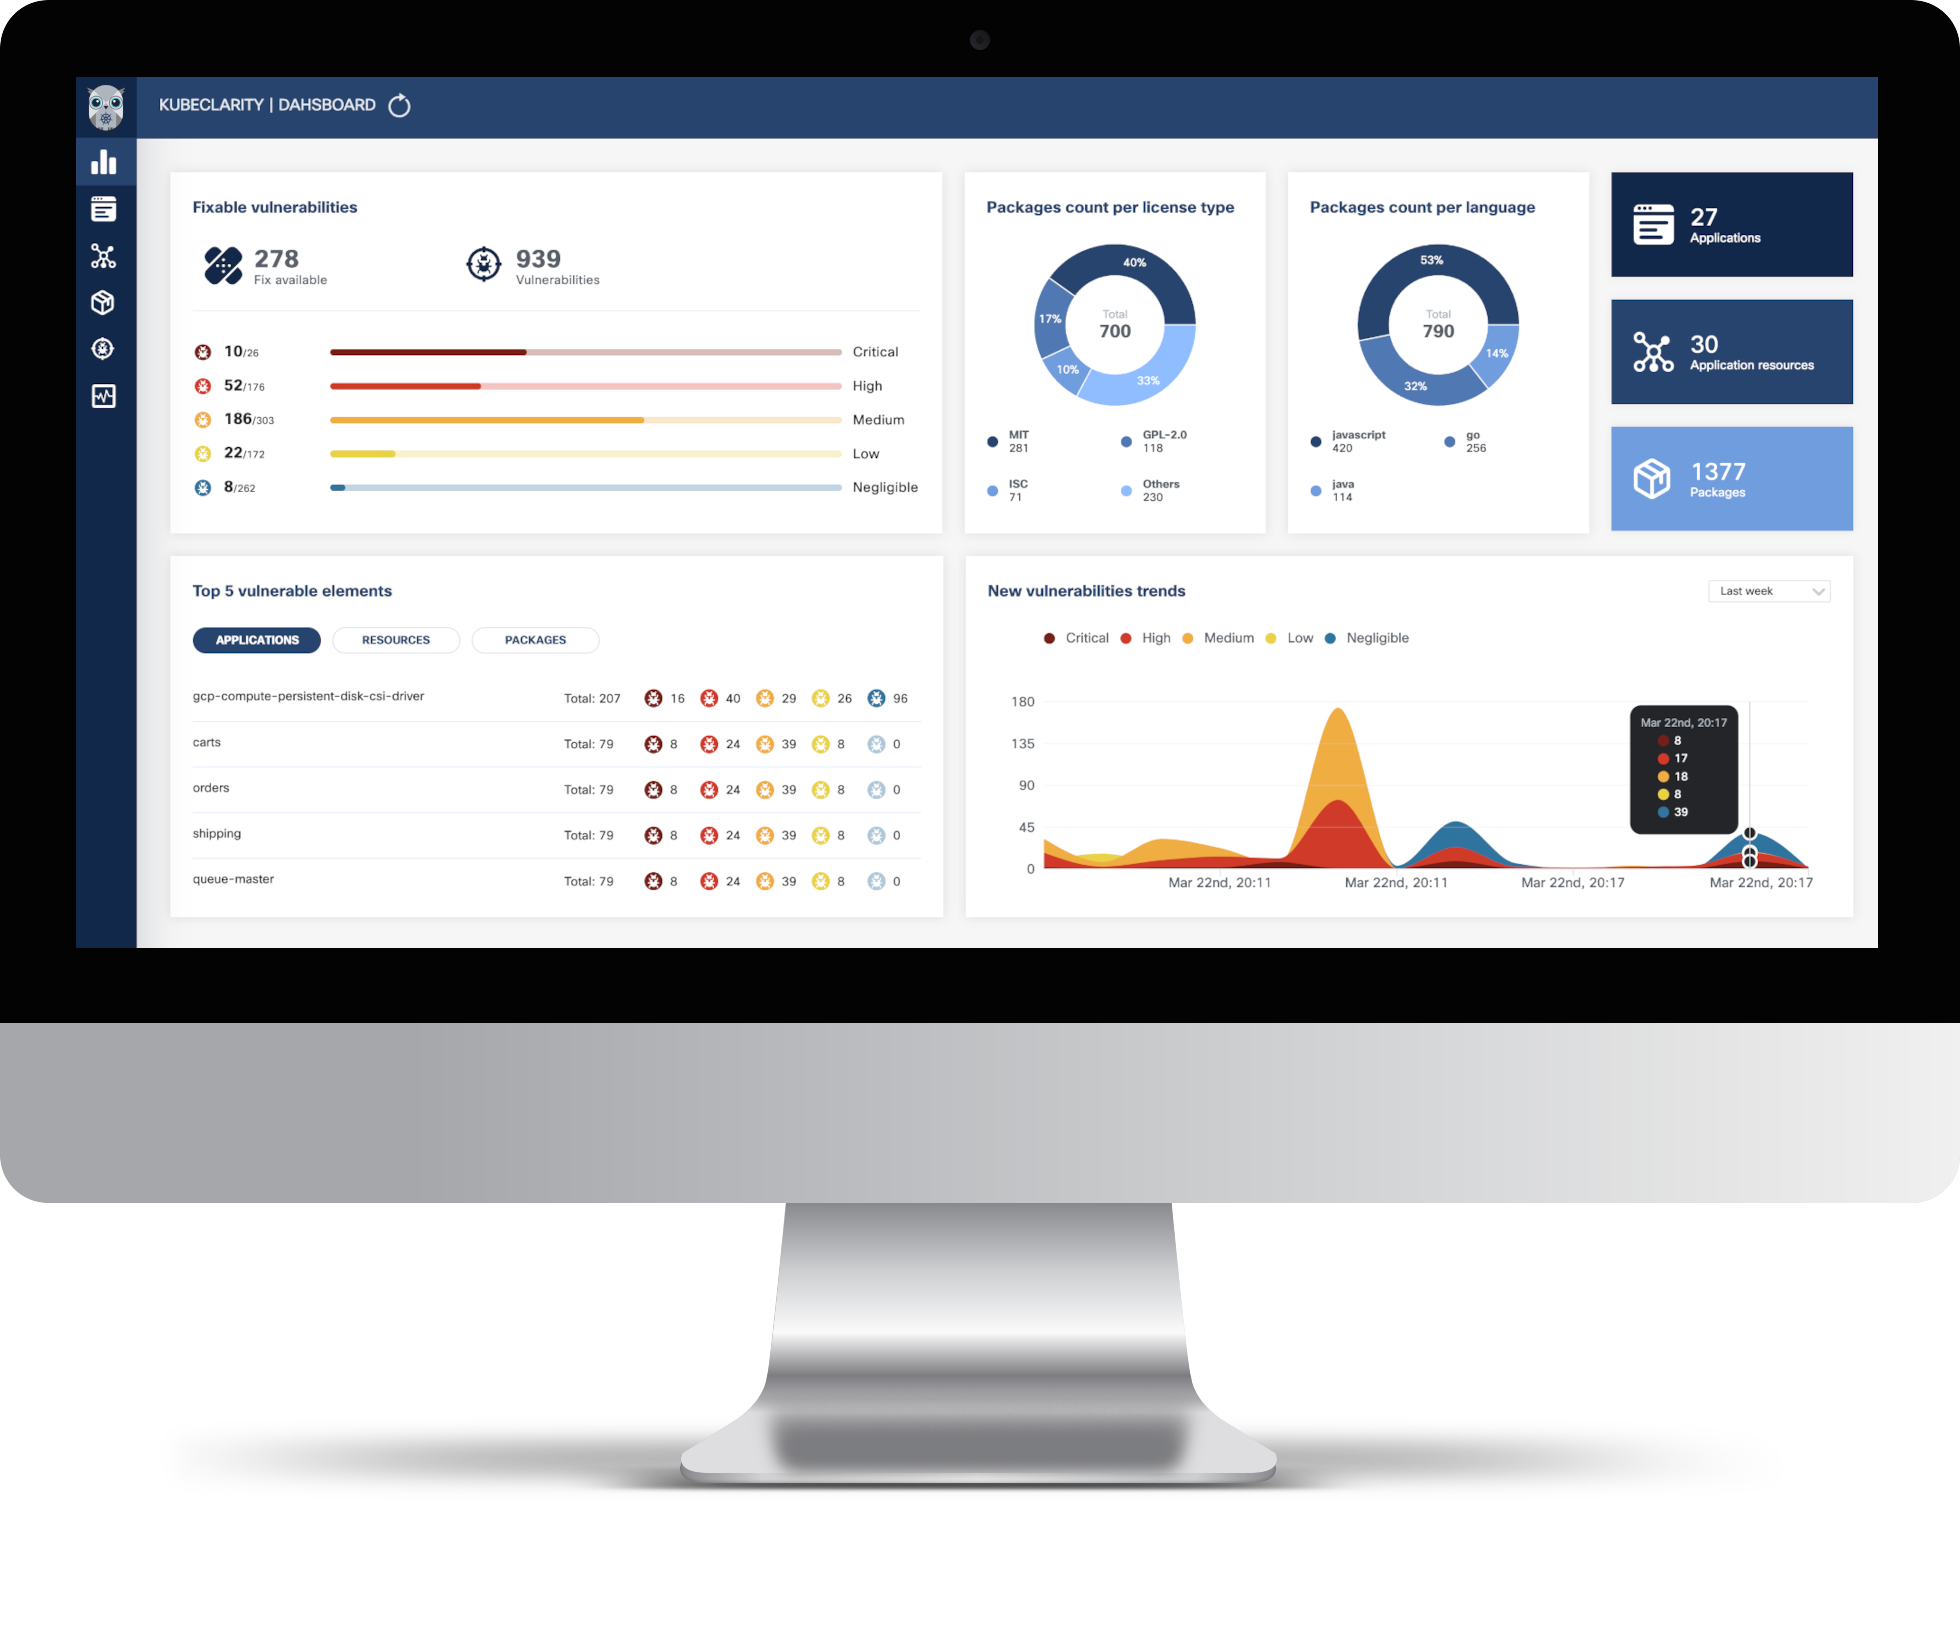
- Dashboard
- Vulnerabilità correggibili per gravità
- Top 5 elementi vulnerabili (applicazioni, risorse, pacchetti)
- Tendenze delle nuove vulnerabilità
- Conteggio pacchetti per tipo di licenza
- Conteggio pacchetti per linguaggio di programmazione
- Contatori generali
- Applicazioni
- Rilevamento automatico delle applicazioni in runtime K8s
- Crea/modifica/elimina applicazioni
- Per applicazione, navigazione verso:
- Risorse (immagini/directory)
- Pacchetti
- Vulnerabilità
- Licenze in uso dalle risorse
- Risorse dell'applicazione (immagini/directory)
- Per risorsa, navigazione verso:
- Applicazioni
- Pacchetti
- Vulnerabilità
- Pacchetti
- Per pacchetto, navigazione verso:
- Applicazioni
- Elenco collegabile di risorse e analizzatori SBOM rilevanti
- Vulnerabilità
- Vulnerabilità
- Per vulnerabilità, navigazione verso:
- Applicazioni
- Risorse
- Elenco degli scanner rilevanti
- Scansione K8s in runtime
- Scansione su richiesta o pianificata
- Rilevamento automatico dei namespace di destinazione
- Avanzamento della scansione e navigazione dei risultati per elemento interessato (applicazioni, risorse, pacchetti, vulnerabilità)
- CIS Docker benchmark
- CLI (CI/CD)
- Generazione SBOM utilizzando più analizzatori di contenuto integrati (Syft, cyclonedx-gomod)
- Scansione vulnerabilità di SBOM/immagine/directory utilizzando più scanner integrati (Grype, Dependency-track)
- Unione di SBOM e vulnerabilità tra diverse fasi CI/CD
- Esportazione dei risultati nel backend KubeClarity
- API
- L'API di KubeClarity è disponibile qui
Generatori di SBOM e scanner di vulnerabilità integrati
L'analizzatore di contenuto di KubeClarity si integra con i seguenti generatori di SBOM:
Lo scanner di vulnerabilità di KubeClarity si integra con i seguenti scanner:
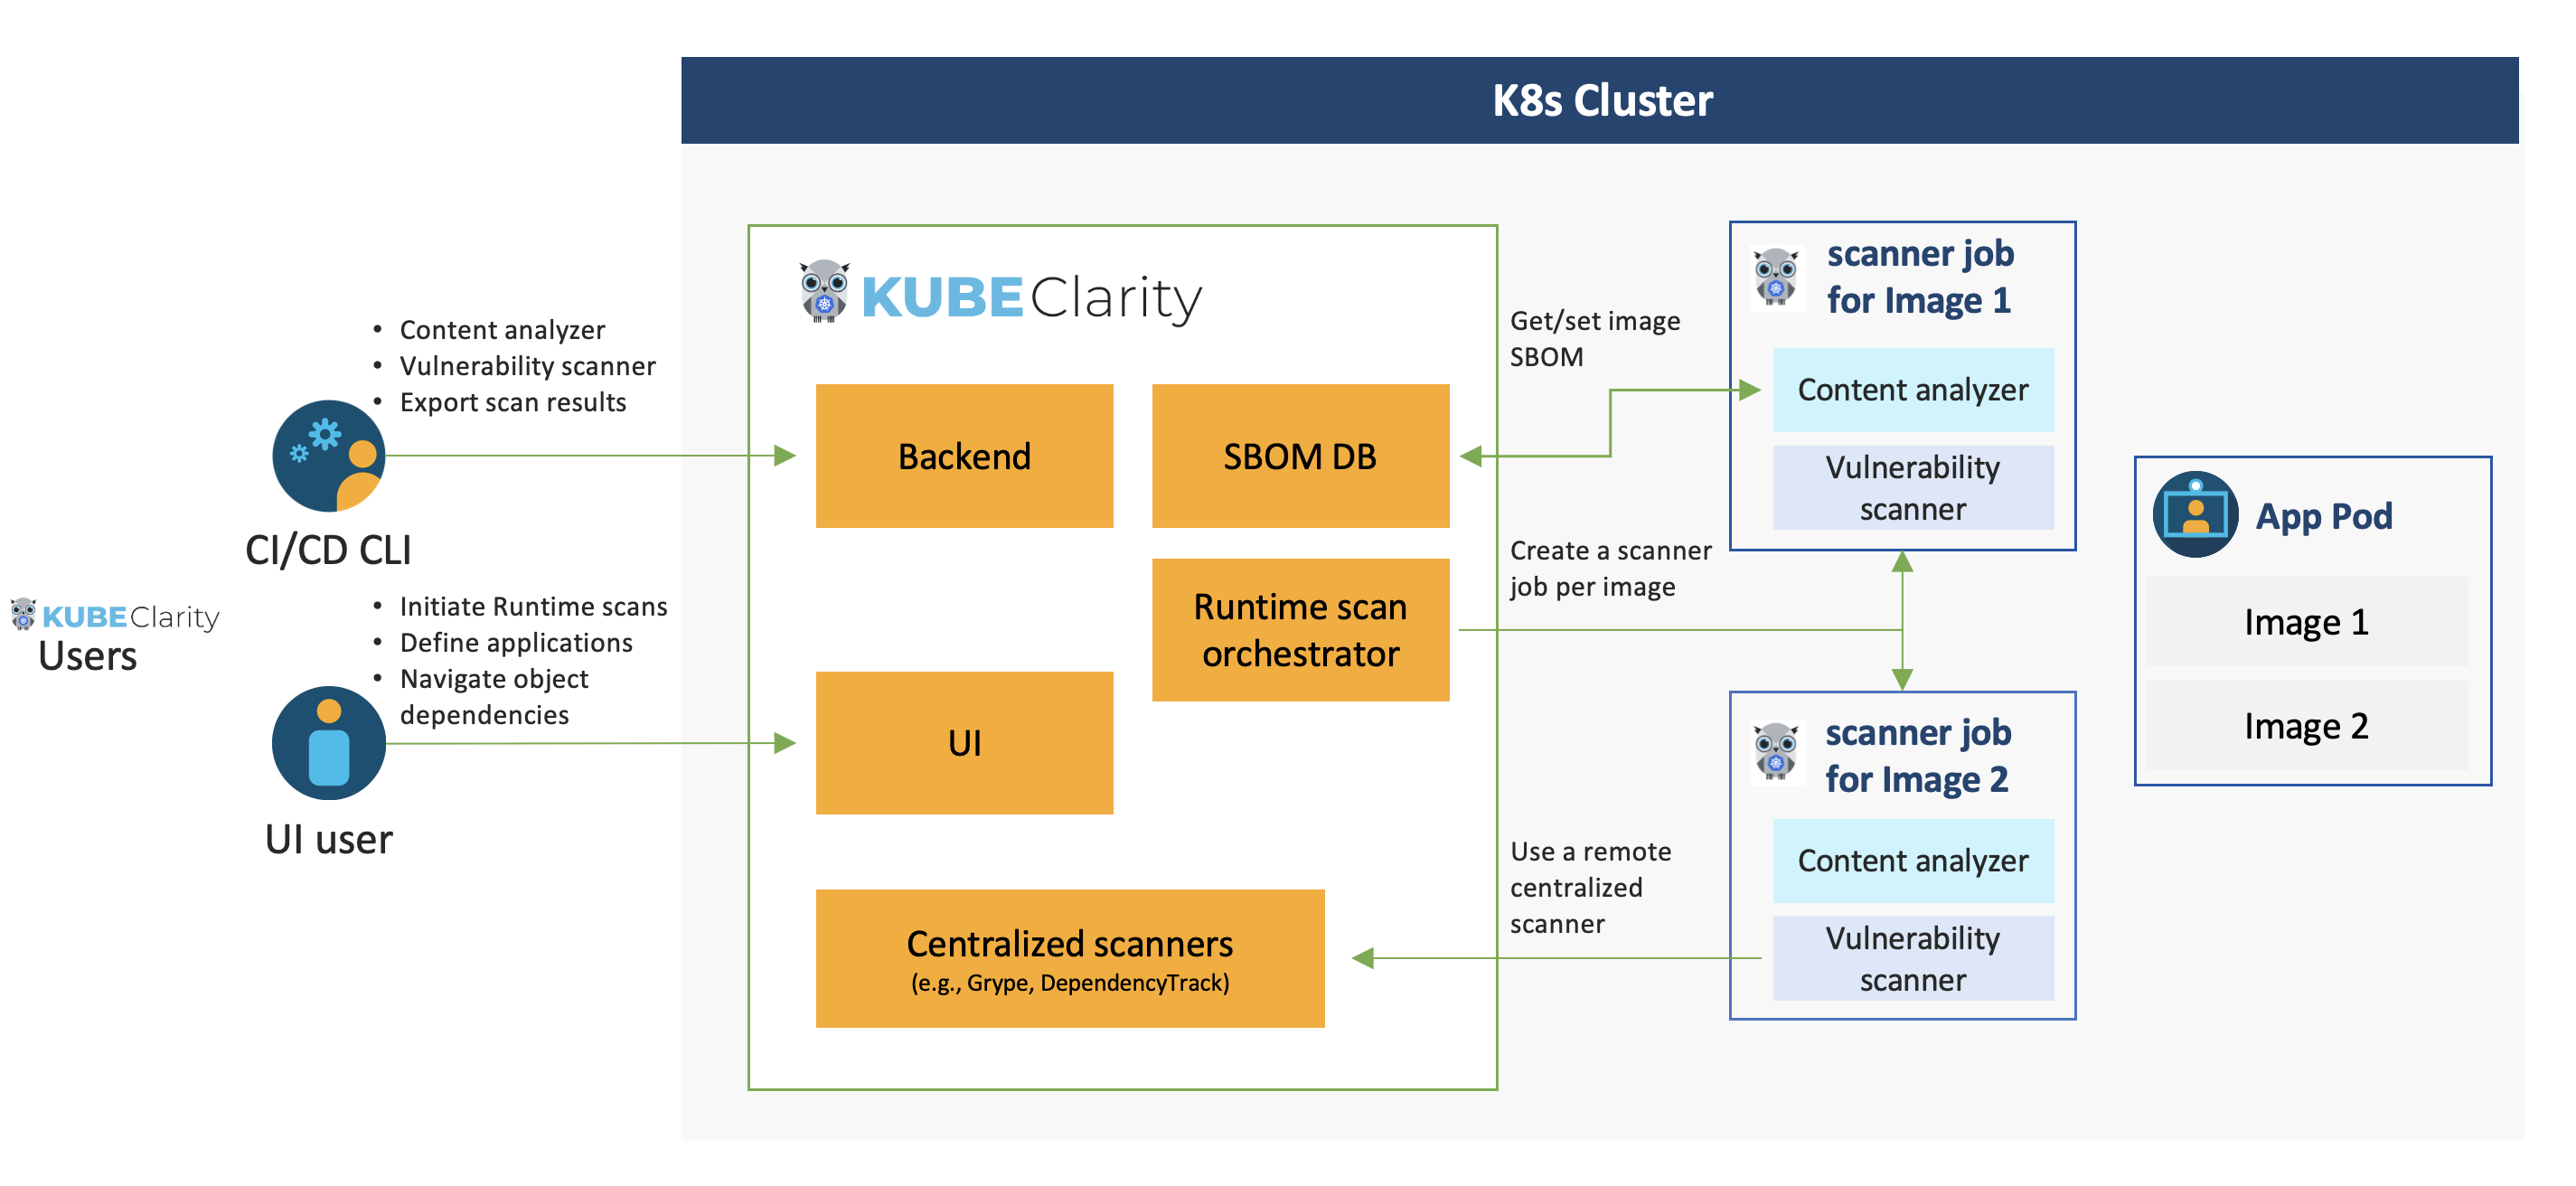
Architettura
Per iniziare
Backend KubeClarity
Installazione con Helm:
-
Aggiungere il repository Helm ```shell
helm repo add kubeclarity https://openclarity.github.io/kubeclarity
-
Salva i valori predefiniti del chart di KubeClarity
helm show values kubeclarity/kubeclarity > values.yaml
-
Controlla la configurazione in values.yaml e aggiorna i valori necessari se
richiesto. Per abilitare e configurare i generatori di SBOM e gli scanner di
vulnerabilità supportati, controlla la configurazione "analyzer" e "scanner" nella
sezione "vulnerability-scanner" nei valori di Helm.

 openclarity/kubeclarity

