 omar-tamerr/horuseye
Piattaforma di attacco ad Active Directory basata sull'IA

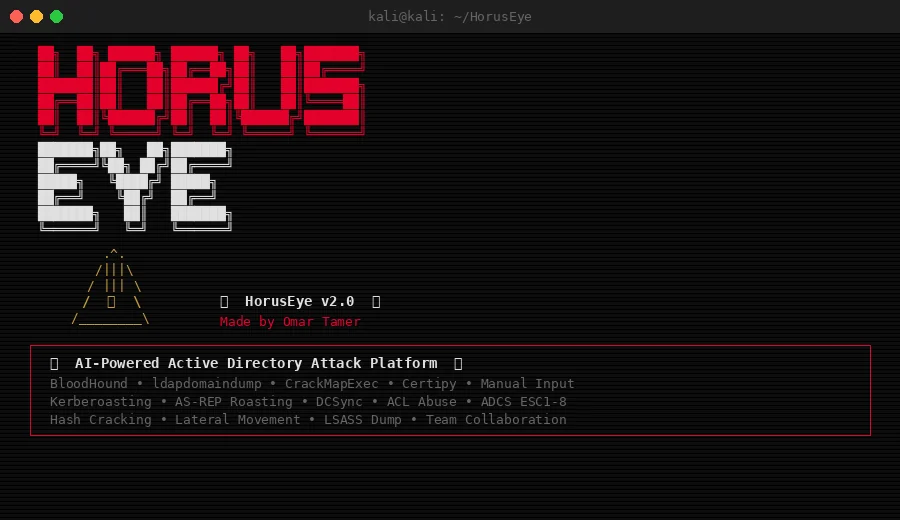
 ██╗  ██╗ ██████╗ ██████╗ ██╗   ██╗███████╗
 ██║  ██║██╔═══██╗██╔══██╗██║   ██║██╔════╝
 ███████║██║   ██║██████╔╝██║   ██║███████╗
 ██╔══██║██║   ██║██╔══██╗██║   ██║╚════██║
 ██║  ██║╚██████╔╝██║  ██║╚██████╔╝███████║
 ╚═╝  ╚═╝ ╚═════╝ ╚═╝  ╚═╝ ╚═════╝ ╚══════╝
 ███████╗██╗   ██╗███████╗
 ██╔════╝╚██╗ ██╔╝██╔════╝
 █████╗   ╚████╔╝ █████╗    v2.3
 ██╔══╝    ╚██╔╝  ██╔══╝
 ███████╗   ██║   ███████╗
 ╚══════╝   ╚═╝   ╚══════╝
Piattaforma di analisi dei percorsi di attacco ad Active Directory assistita dall'IA
Trasforma l'output grezzo di BloodHound, Certipy, ldapdomaindump e NetExec in un elenco classificato e con punteggio di sfruttabilità dei percorsi di attacco verso il Domain Admin — con il comando esatto per validare ciascuno di essi.


🌐 omar-tamerr.github.io/HorusEye · Demo dell'explorer live
Realizzato con cura da Omar Tamer — Egitto
Active Directory è la spina dorsale di quasi ogni ambiente Windows aziendale, e il percorso più comune verso la compromissione completa del dominio nei penetration test e nelle sfide CTF come HackTheBox Pro Labs (RastaLabs, Offshore, Cybernetics, Dante), OSCP, LPT Master e CPENT. Il problema è che la toolchain è frammentata: BloodHound mostra i percorsi di attacco e fornisce comandi generici, ma quando ti trovi davanti a un ingaggio reale con 400 utenti, 12 service account e appartenenze a gruppi annidati, quei comandi generici ti lasciano a mettere insieme i pezzi manualmente. Impacket ti offre l'esecuzione ma nessuna analisi. Certipy ti fornisce i risultati ADCS ma nessun contesto su quale template valga davvero la pena perseguire per primo. HorusEye collega tutto questo. Importa l'output di BloodHound, Certipy, ldapdomaindump e CrackMapExec, assegna un punteggio a ogni percorso di attacco in base alla sfruttabilità rispetto al tuo ambiente specifico e ti fornisce comandi esatti su misura per gli account e le configurazioni che ha effettivamente trovato, non un esempio da manuale.
Importa l'output di BloodHound, Certipy, ldapdomaindump, CrackMapExec e NetExec, rileva 13 classi di percorsi di attacco — Kerberoasting, AS-REP roasting, DCSync, abuso di ACL, abuso di GPO, delega non vincolata e vincolata, ADCS ESC1–ESC8, trust di dominio, sessioni privilegiate, policy di password deboli e account amministrativi obsoleti — assegna un punteggio a ciascuno in base alla sfruttabilità rispetto al tuo ambiente specifico e ti dice esattamente cosa eseguire e in quale ordine. Un modello di privilegio Tier-0 promuove a CRITICAL qualsiasi percorso che conduca direttamente al Domain Admin, così la classificazione riflette l'impatto reale anziché un'etichetta di gravità piatta. Il livello opzionale di IA Claude aggiunge a ogni risultato una descrizione in linguaggio naturale, così capisci non solo cosa è vulnerabile ma perché è importante e come concatenarlo.
Nello specifico per i giocatori di CTF: HorusEye automatizza la pipeline dalla ricognizione all'escalation dei privilegi che normalmente richiede ore di lavoro manuale. Esegui SharpHound, dai l'output a HorusEye e in pochi secondi hai un elenco classificato dei percorsi di attacco dal tuo utente corrente al Domain Admin, con comandi pronti da incollare per ogni passaggio.
--explorer). Un unico file HTML autonomo — una dashboard, un grafo cliccabile dei percorsi di attacco (nodi/archi → evidenze, punti di strozzatura evidenziati in rosso) e un explorer dei risultati filtrabile. Nessun server, nessuna richiesta esterna; aprilo ovunque, consegnalo a un cliente.rule_id, un livello di confidence con una motivazione dichiarata e evidenze strutturate — le effettive ACE/oggetti sottostanti — così può essere riprodotto dai dati di origine. I risultati aggregati mantengono ogni oggetto interessato; nulla va perso per brevità.corp_domains.json), e un report di parsing con avvisi di compatibilità distingue un dominio pulito da un'importazione scarna.--target verso qualsiasi asset critico (non solo Tier-0); gli archi sono etichettati come osservati vs inferiti; i percorsi sono classificati con una motivazione dichiarata; e l'impatto della remediation nomina i punti di strozzatura — le singole correzioni che interrompono il percorso.SOURCE_DATE_EPOCH), e una tassonomia documentata dei codici di uscita (0/1/2/3) consente alla CI di distinguere "pulito" da "risultati" da "incompleto".--ai-redact maschera email, IP, nomi di dominio e account prima di qualsiasi richiesta; l'output AI è validato e non può mai sovrascrivere un campo verificato.SECURITY.md documenta l'uso previsto, l'egress dei dati e la segnalazione.--graph). HorusEye ora costruisce un grafo di controllo diretto dall'appartenenza ai gruppi, dalle ACL sfruttabili, dai diritti di amministratore locale, dalle sessioni, da DCSync e dalla delega, e trova il percorso più breve da un foothold a Domain Admin — stampando i passaggi ordinati e il comando per ciascuno. BloodHound mostra il grafo; HorusEye ti dice l'ordine in cui percorrerlo. Imposta il foothold con --owned USER@DOMAIN (predefinito: qualsiasi utente di dominio).--markdown) con diagrammi dei percorsi di attacco Mermaid, e uno schema JSON versionato.--diff OLD.json mostra Nuovi / Risolti / Invariati rispetto a un'esecuzione precedente; --fail-on LEVEL esce con codice diverso da zero per il gating in CI.claude-opus-5-5), narrazioni per singolo risultato, errori esposti e --ai-redact per mascherare i nomi dei client prima che qualsiasi cosa lasci la macchina.