
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
rapiddns — Enumera rapidamente sottodomini e domini utilizzando rapiddns.io. | Kitploit

Strumenti/GitHubGitHub/nullt3r/rapiddns
OSINT (Open Source Intelligence)RicognizioneMappatura della ReteEnumerazione DNS e SottodominiRaccolta InformazioniAnalisi DNS
GitHubnullt3r/rapiddns

rapiddns

Enumera rapidamente sottodomini e domini utilizzando rapiddns.io.

Vedi Repository
8420354 anni faRevisionato da Kitploit
Condividi

Descrizione

Semplice modulo Python (non ufficiale) che ti permette di accedere ai dati di rapiddns.io. Puoi anche usarlo come modulo.

Come menzionato su rapiddns.io:

Rapiddns ha attualmente più di 3 miliardi di dati di risoluzione DNS, supportando i tipi A, CNAME, AAAA, MX. Record A 2,1 miliardi, record CNAME 250 milioni, record AAAA 103 milioni e record MX 510 milioni. Può interrogare il nome di dominio dello stesso sito IP (supporta IPv6). Puoi anche interrogare le informazioni sui sottodomini.
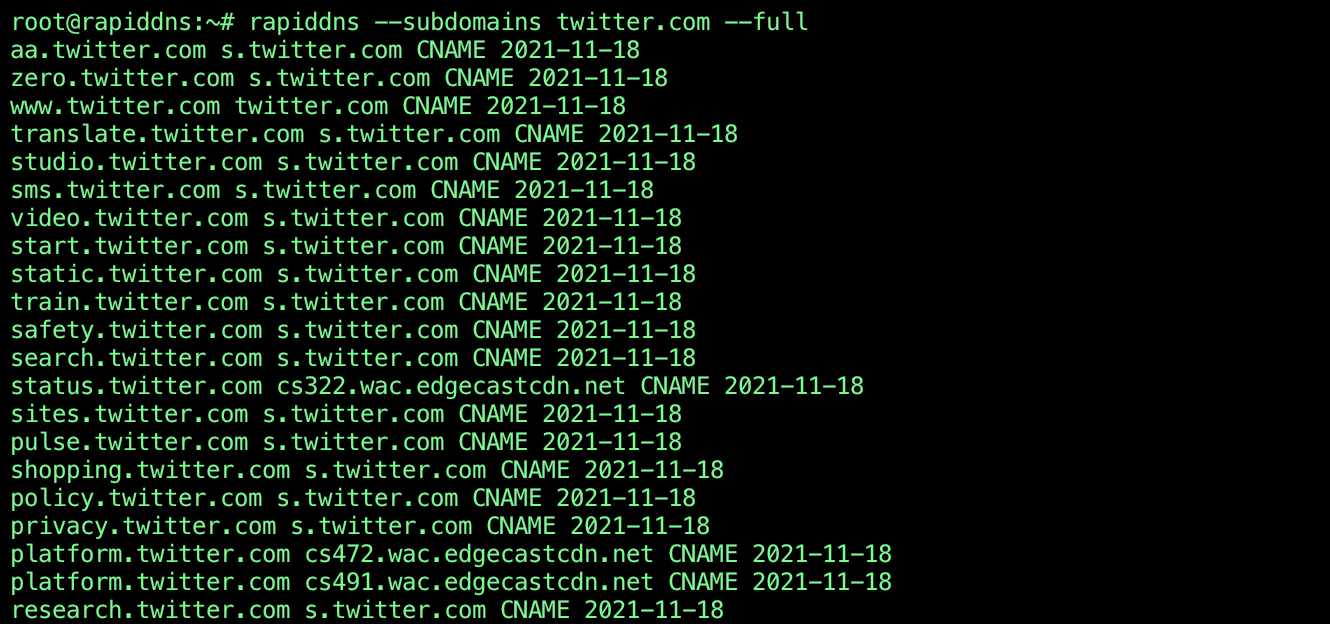
example

Installazione

git clone https://github.com/nullt3r/rapiddns
cd rapiddns
pip3 install .

Se non riesci a eseguire rapiddns direttamente dalla riga di comando, dovresti controllare se $HOME/.local/bin è nel tuo PATH.

Aggiungi la seguente riga al tuo ~/.zshrc o ~/.bashrc:

export PATH="$HOME/.local/bin:$PATH"

Utilizzo

Per estrarre i sottodomini:

rapiddns --subdomains twitter.com

Per estrarre i domini da IP o CIDR:

rapiddns --ip 8.8.8.8/24

Puoi anche combinare entrambe le opzioni.

Per visualizzare l'output completo, usa l'opzione --full.

Per usare rapiddns come modulo:

from rapiddns import RapidDns

enum_subdomains = RapidDns.subdomains("domain.com")
enum_domains = RapidDns.sameip("1.2.3.4/24")

for subdomain in enum_subdomains:
    print(" ".join(subdomain))

for domain in enum_domains:
    print(" ".join(domain))

Licenza

Leggi il file LICENSE.

Dichiarazione di non responsabilità

Non sono responsabile per eventuali danni. Sei responsabile delle tue stesse azioni. Attaccare obiettivi senza previo consenso reciproco è illegale.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    324
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    252

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




