

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/nuclearphoenixx/fake-sandbox
Strumenti DifensiviEvasione IDS/IPSAnalisi MalwareAnti-Bot
GitHubnuclearphoenixx/fake-sandbox

fake-sandbox

👁‍🗨 Questo script simulerà processi fittizi di software sandbox/VM di analisi che alcuni malware cercheranno di evitare.

Vedi Repository
14220461 anno faRevisionato da Kitploit
Condividi

Processi Falsi Sandbox (FSP)

latest version issues open pr

Questo piccolo script simulerà processi fittizi di software di analisi, sandbox e VM che alcuni malware potrebbero cercare di evitare. Puoi scaricare lo script originale creato da @x0rz qui (grazie, comunque).

Puoi anche scaricare la mia versione leggermente ottimizzata dalla directory principale. Il file si chiama fsp.ps1. Questo stesso script viene utilizzato anche nell'installer FSP.

ko-fi


Caratteristiche dello Script

  • Alcuni spyware (più avanzati) potrebbero smettere di eseguire correttamente finché i processi creati sono attivi.
  • Requisiti: Powershell (preinstallato su Windows 7 e versioni successive), tutto qui.
  • Nessun carico di sistema (quasi).

Caratteristiche dell'Installer

  • Installa automaticamente lo script nella directory di autostart, in modo da non doverlo eseguire ad ogni nuovo login.
  • Requisiti: Solo Powershell.
  • Con disinstallatore per eliminare tutti i file.
  • Tutto racchiuso in un unico pacchetto offline.
  • Aggiornatore automatico opzionale incluso, puoi scegliere se installarlo o meno.

Utilizzo:

Fare clic con il tasto destro sul file e scegliere "Esegui con Powershell"

~ OPPURE ~

Aprire la riga di comando e incollare questo comando (non dimenticare di regolare il percorso):

Powershell -executionpolicy remotesigned -F 'Tuo\Percorso\fsp.ps1'

Dopo aver premuto Invio potrai scegliere se avviare o fermare tutti i processi.

Autostart

Se stai solo usando lo script e lo avvii manualmente, dovrai rieseguirlo ad ogni nuovo login o avvio per ricreare i processi. Per aggirare questo problema e avviare automaticamente lo script, ho creato un installer facile da usare.

  1. Scarica il file fsp-installer.bat dalla sezione release o dalla cartella installer.
  2. Fai doppio clic su di esso (non avviare come amministratore).
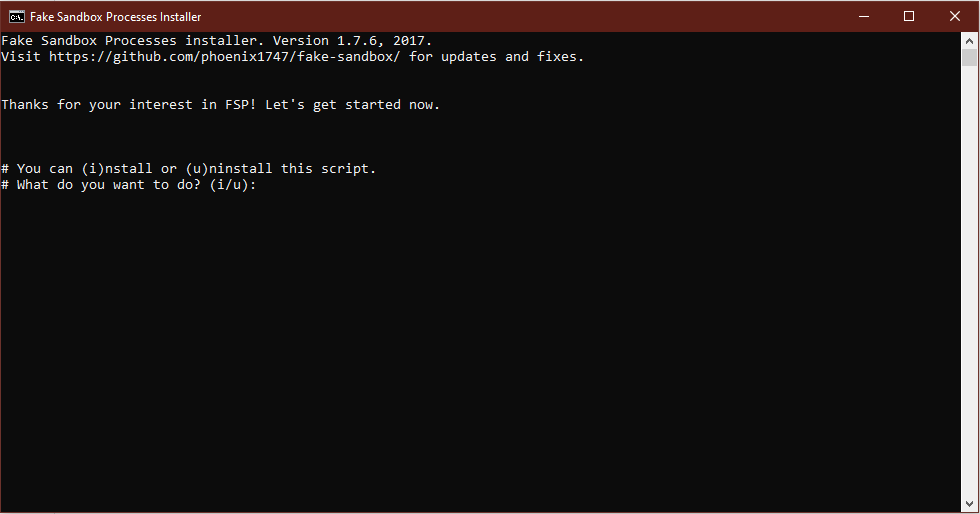
  3. Ora vedrai questa finestra del prompt dei comandi:

install1

  1. Scegli "i" per avviare l'installazione.
  2. Ora inserisci "y" per iniziare l'installazione o "n" per annullare.
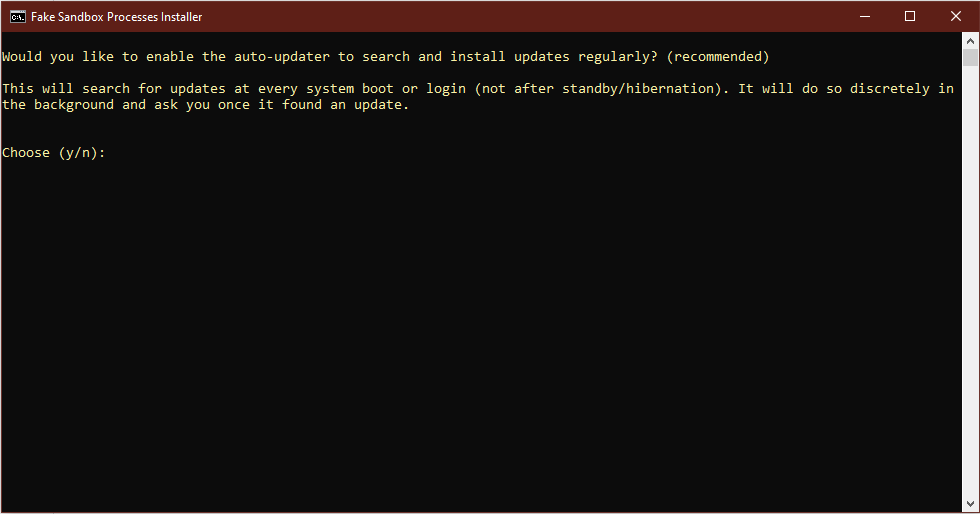
  3. Se hai inserito "y", apparirà questa immagine:

install2

  1. Inserisci "y" per installare l'aggiornatore automatico o "n" per non installarlo (funzionerà comunque, ma l'aggiornatore è consigliato).

---> Ora puoi chiudere la finestra o premere un tasto qualsiasi per chiuderla. L'installazione è completa.

Disinstallazione

Se non vuoi più questo programma sul tuo computer, ti servirà di nuovo il file fsp-installer.bat. Eseguilo e scegli "u" per avviare il processo di rimozione. Poi inserisci "y" se sei pronto a eliminare tutti i file creati.
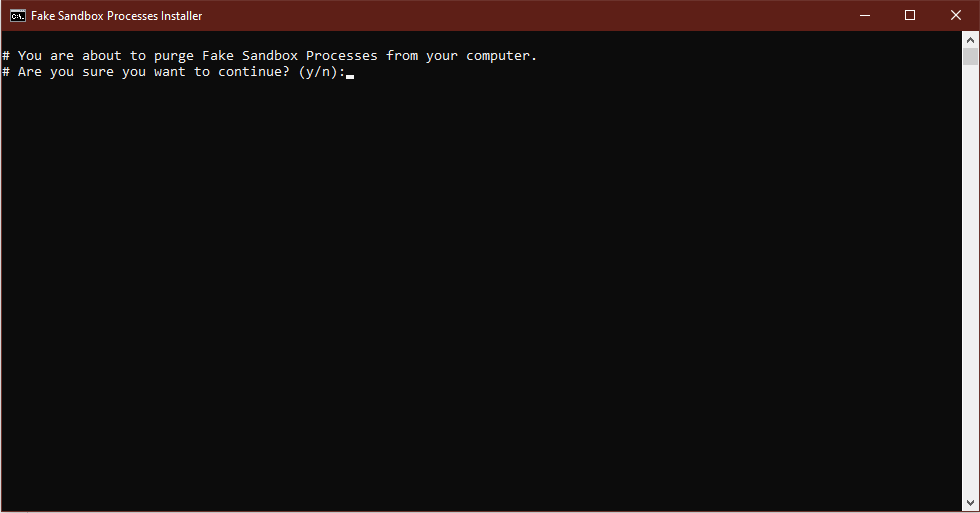
uninstall

Se il processo è riuscito, vedrai una schermata di conferma - fatto. Non rimarranno file sul tuo sistema. Dovrai comunque eliminare l'installer.


Testato con successo sulle seguenti versioni di Windows:

  • Win 10 Professional
  • Win 8.1 Home
  • Win 7 Professional
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    279

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





