

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
munin — Controllo hash online per Virustotal e altri servizi | Kitploit

Strumenti/GitHubGitHub/neo23x0/munin
OSINT (Open Source Intelligence)Analisi delle VulnerabilitàAnalisi HashRaccolta InformazioniAnalisi MalwareThreat Intelligence
GitHubneo23x0/munin

munin

Controllo hash online per Virustotal e altri servizi

Vedi Repository
8521507811 giorni faRevisionato da Kitploit
Condividi

Attivamente Mantenuto

 _________   _    _   ______  _____  ______
| | | | | \ | |  | | | |  \ \  | |  | |  \ \     /.)
| | | | | | | |  | | | |  | |  | |  | |  | |    /)\|
|_| |_| |_| \_|__|_| |_|  |_| _|_|_ |_|  |_|   // /
                                              /'" "

Verificatore di Hash Online per Virustotal e Altri Servizi
Florian Roth

Cos'è Munin?

Munin è un'utilità di verifica hash online che recupera informazioni preziose da varie fonti online

La versione attuale di Munin interroga i seguenti servizi:

  • Virustotal
  • HybridAnalysis
  • Any.Run
  • URLhaus
  • MISP
  • CAPE
  • Malshare
  • Valhalla
  • Hashlookup

Screenshot

Modalità Predefinita - Legge gli Hash da File
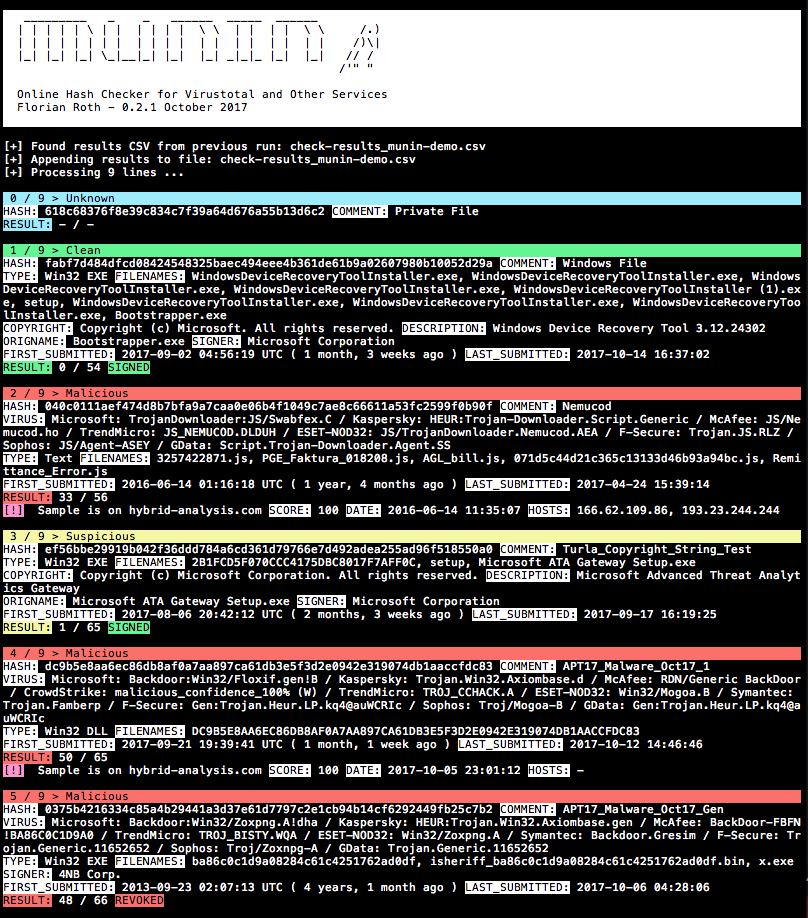
Screenshot di Munin

Utilizzo

usage: munin.py [-h] [-f path] [--vh search-string]
                [--vhrule search-string] [-o output] [--vtwaitquota]
                [--vtminav min-matches] [--limit hash-limit]
                [--vhmaxage days] [-c cache-db] [-i ini-file]
                [-s sample-folder] [--comment] [-p vt-comment-prefix]
                [--download] [-d download_path] [--nocache] [--nocsv]
                [--verifycert] [--sort] [--web] [-w port] [--cli]
                [--rescan] [--debug]

Verificatore di Hash Online

optional arguments:
  -h, --help            mostra questo messaggio di aiuto ed esce
  -f path               File da elaborare (hash riga per riga OPPURE csv con hash
                        in ogni riga - rileva automaticamente posizione e commento)
  --vh search-string    Interroga Valhalla per hash tramite keyword, tag, nome
                        della regola YARA, software Mitre ATT&CK (es. S0154),
                        tecnica (es. T1023) o gruppo di minaccia (es. G0049)
  --vhrule search-string
                        Interroga Valhalla per hash tramite regole usando keyword,
                        tag, nome della regola YARA, software Mitre ATT&CK (es.
                        S0154), tecnica (es. T1023) o gruppo di minaccia
                        (es. G0049)
  -o output             File di output per i risultati (CSV)
  --vtwaitquota         Non continuare se la quota VT è superata ma attendi
                        il giorno successivo
  --vtminav min-matches
                        Numero minimo di corrispondenze AV per interrogare le info
                        sull'hash da VT"
  --limit hash-limit    Esci dopo aver gestito questo numero di nuovi hash in modalità
                        batch (cache ignorata).
  --vhmaxage days       Età massima del campione su Valhalla da elaborare
  -c cache-db           Nome del file del database della cache (predefinito: vt-hash-
                        db.json)
  -i ini-file           Nome del file ini che contiene le chiavi API
  -s sample-folder      Cartella con i campioni da elaborare
  --comment             Pubblica un commento per l'hash analizzato che
                        contiene il commento dalla riga di log
  -p vt-comment-prefix  Prefisso del commento Virustotal
  --download            Abilita il Download dei Campioni da Hybrid Analysis.
                        È necessario lo SHA256 del campione.
  -d download_path      Percorso di output per il Download dei Campioni da Hybrid
                        Analysis. La cartella deve esistere
  --nocache             Non usare il file del database della cache
  --nocsv               Non scrivere un CSV con i risultati
  --verifycert          Verifica i certificati SSL/TLS
  --sort                Ordina le righe di input
  --web                 Esegui Munin come servizio web
  -w port               Porta del servizio web
  --cli                 Esegui Munin in modalità interfaccia a riga di comando
  --rescan              Attiva una nuova scansione di ogni file analizzato
  --debug               Output di debug

Funzionalità

  • Recupera informazioni preziose da Virustotal tramite API (risposta JSON) e altre informazioni tramite permalink (parsing HTML)
  • Recupera informazioni aggiuntive da un elenco di piattaforme
  • Mantiene una cronologia (cache) per interrogare i servizi una sola volta per un hash che può comparire più volte nel file di testo
  • Gli oggetti in cache sono memorizzati in JSON
  • Crea un file CSV con i risultati per una facile post-elaborazione e reportistica
  • Aggiunge i risultati a un CSV precedente se disponibile

Visualizzazioni

  • Hash e commento (il commento è il resto della riga da cui è stato estratto l'hash)
  • Corrispondenze dei vendor AV basate su un elenco definito dall'utente
  • Nomi dei file utilizzati in the wild
  • Informazioni PE come la descrizione, il nome originale del file e la dichiarazione di copyright
  • Firmatario di un eseguibile portabile firmato
  • Risultato basato sul rapporto di Virustotal
  • Prima e ultima sottomissione
  • Tag per determinati indicatori: Harmless, Signed, Expired, Revoked, MSSoftware

Controlli Aggiuntivi

  • Interroga Malshare.com per i campioni caricati
  • Interroga Hybrid-Analysis.com per i report
  • Interroga più istanze MISP per gli eventi disponibili
  • Interroga la sandbox Any.run per i report
  • Interroga la sandbox CAPE per i report
  • Interroga URLhaus per i report
  • Interroga Malshare per i campioni disponibili
  • Interroga Valhalla per le corrispondenze delle regole YARA
  • Duplicati di imphash nel batch corrente > consente di individuare sovrapposizioni negli hash della tabella di importazione
  • Controlli dei duplicati delle firme PE

Modalità Operative

  1. Predefinito - fornendo un file di input (-f) con hash o una directory di campioni (-s)
  2. Query - per cercare hash da Valhalla tramite parola chiave, tag, tecnica ATT&CK (ad es. T1023), gruppo di minaccia ATT&CK (ad es. G0049) o nome della regola (-q)
  3. Interfaccia a riga di comando - utilizzando il parametro --cli
  4. Modalità servizio web - utilizzando il parametro --web

Per iniziare

  1. Scarica / clona il repository
  2. Installa i pacchetti richiesti: pip3 install -r requirements.txt (su macOS aggiungi --user)
  3. Imposta le chiavi API per i diversi servizi nel tuo file ini personalizzato cp munin.ini my.ini (vedi la sezione Get the API Keys per assistenza)
  4. Usa il file demo per una prima esecuzione: python munin.py -i my.ini -f munin-demo.txt

Requisiti

  • Python 3.7 e versioni successive
  • Connessione Internet (supporto proxy; l'intercettazione SSL/TLS può essere un problema)

Righe di comando tipiche

Elabora un risultato di Virustotal Retrohunt e ordina le righe prima del controllo in modo che le firme corrispondenti vengano verificate a blocchi

python3 munin.py -i my.ini -f ~/Downloads/retro_hunt

Elabora una directory con campioni e verifica i loro hash online

python3 munin.py -i my.ini -s ~/malware/case34

Usa la modalità interfaccia a riga di comando (novità in v0.14)

python3 munin.py -i my.ini

Ottenere le chiavi API

Virustotal

  1. Crea un account qui https://www.virustotal.com/#/join-us
  2. Controlla Profile > My API key per la tua chiave API pubblica

MalShare

Registrati qui https://malshare.com/register.php

Malware Bazaar

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    264

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





