 murphysecurity/libwebp-checker
Uno strumento per trovare libwebp vulnerabile (CVE-2023-4863)

中文 | EN
Questo strumento verifica se l'applicazione o il processo del tuo server è affetto da CVE-2023-4863, una vulnerabilità di overflow del buffer heap in libwebp (versioni superiori alla 0.5.0).
Esegui questo script nel tuo ambiente di produzione con attenzione.
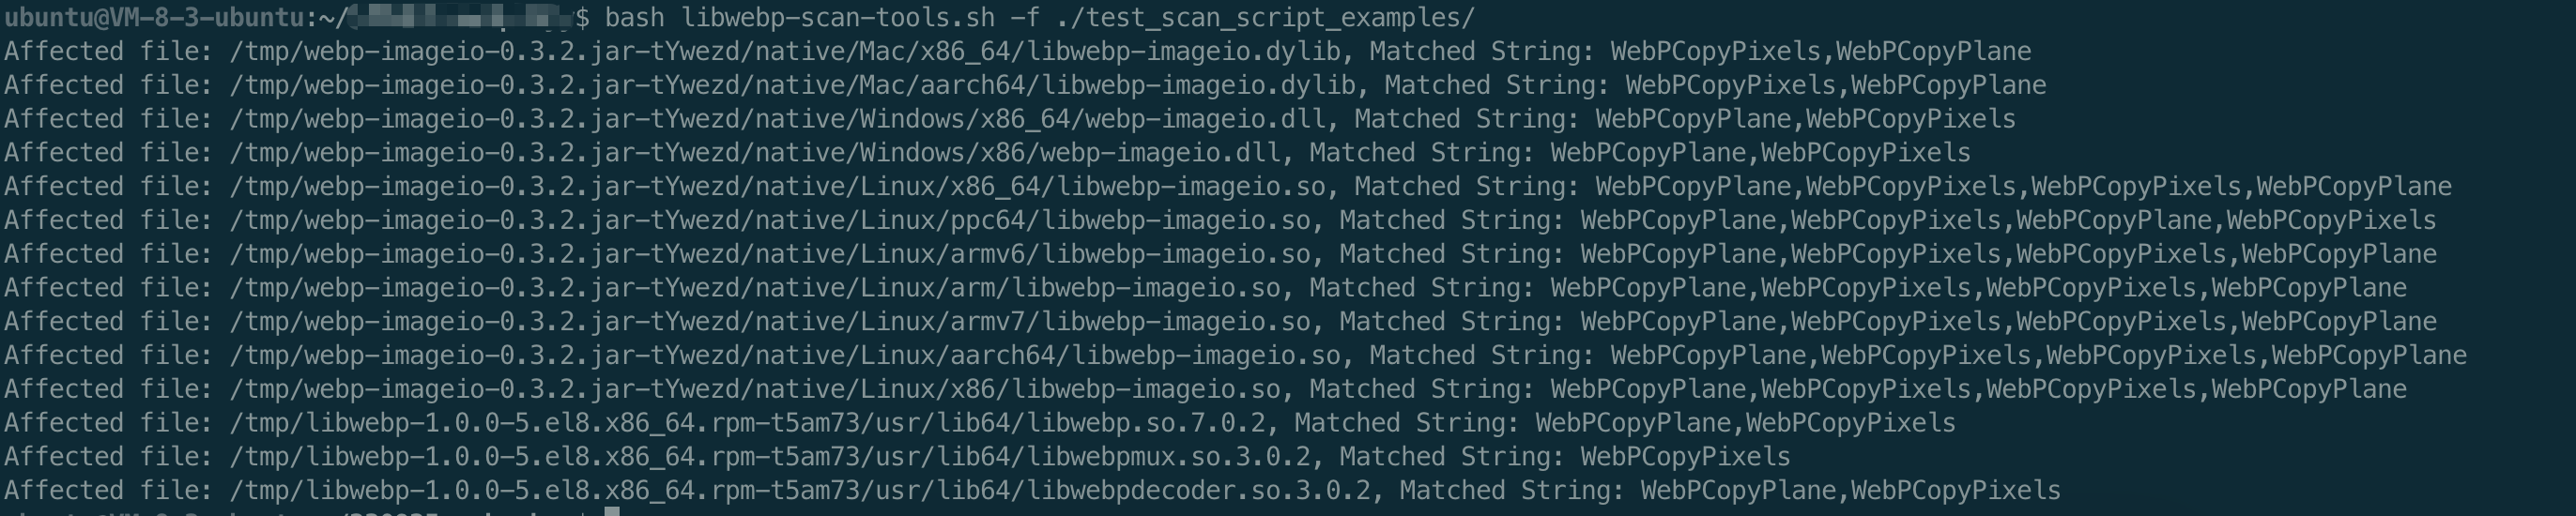
Risultato della scansione
WebPCopyPlane e WebPCopyPixels. La funzione vulnerabile è VP8LBuildHuffmanTable. Pertanto, è possibile identificare le versioni di libwebp con vulnerabilità confrontando questi nomi di funzione nei file.VP8LHuffmanTablesAllocate. Se il file target non è stato strippato, anche questa funzione può servire come base per l'identificazione della versione.In ambienti locali o server, lo scopo è ispezionare percorsi specifici, i file binari di tutti i processi in esecuzione, i pacchetti jar e i pacchetti rpm per determinare se esiste una dipendenza dal componente vulnerabile di libwebp.
Analizziamo i componenti dal repository centrale Maven per ottenere hash dei componenti affetti e manteniamo questi dati costantemente aggiornati. Puoi utilizzare questi dati per il confronto dopo l'autenticazione con un token di accesso da MurphySec.com, che aiuta a risparmiare tempo di analisi.
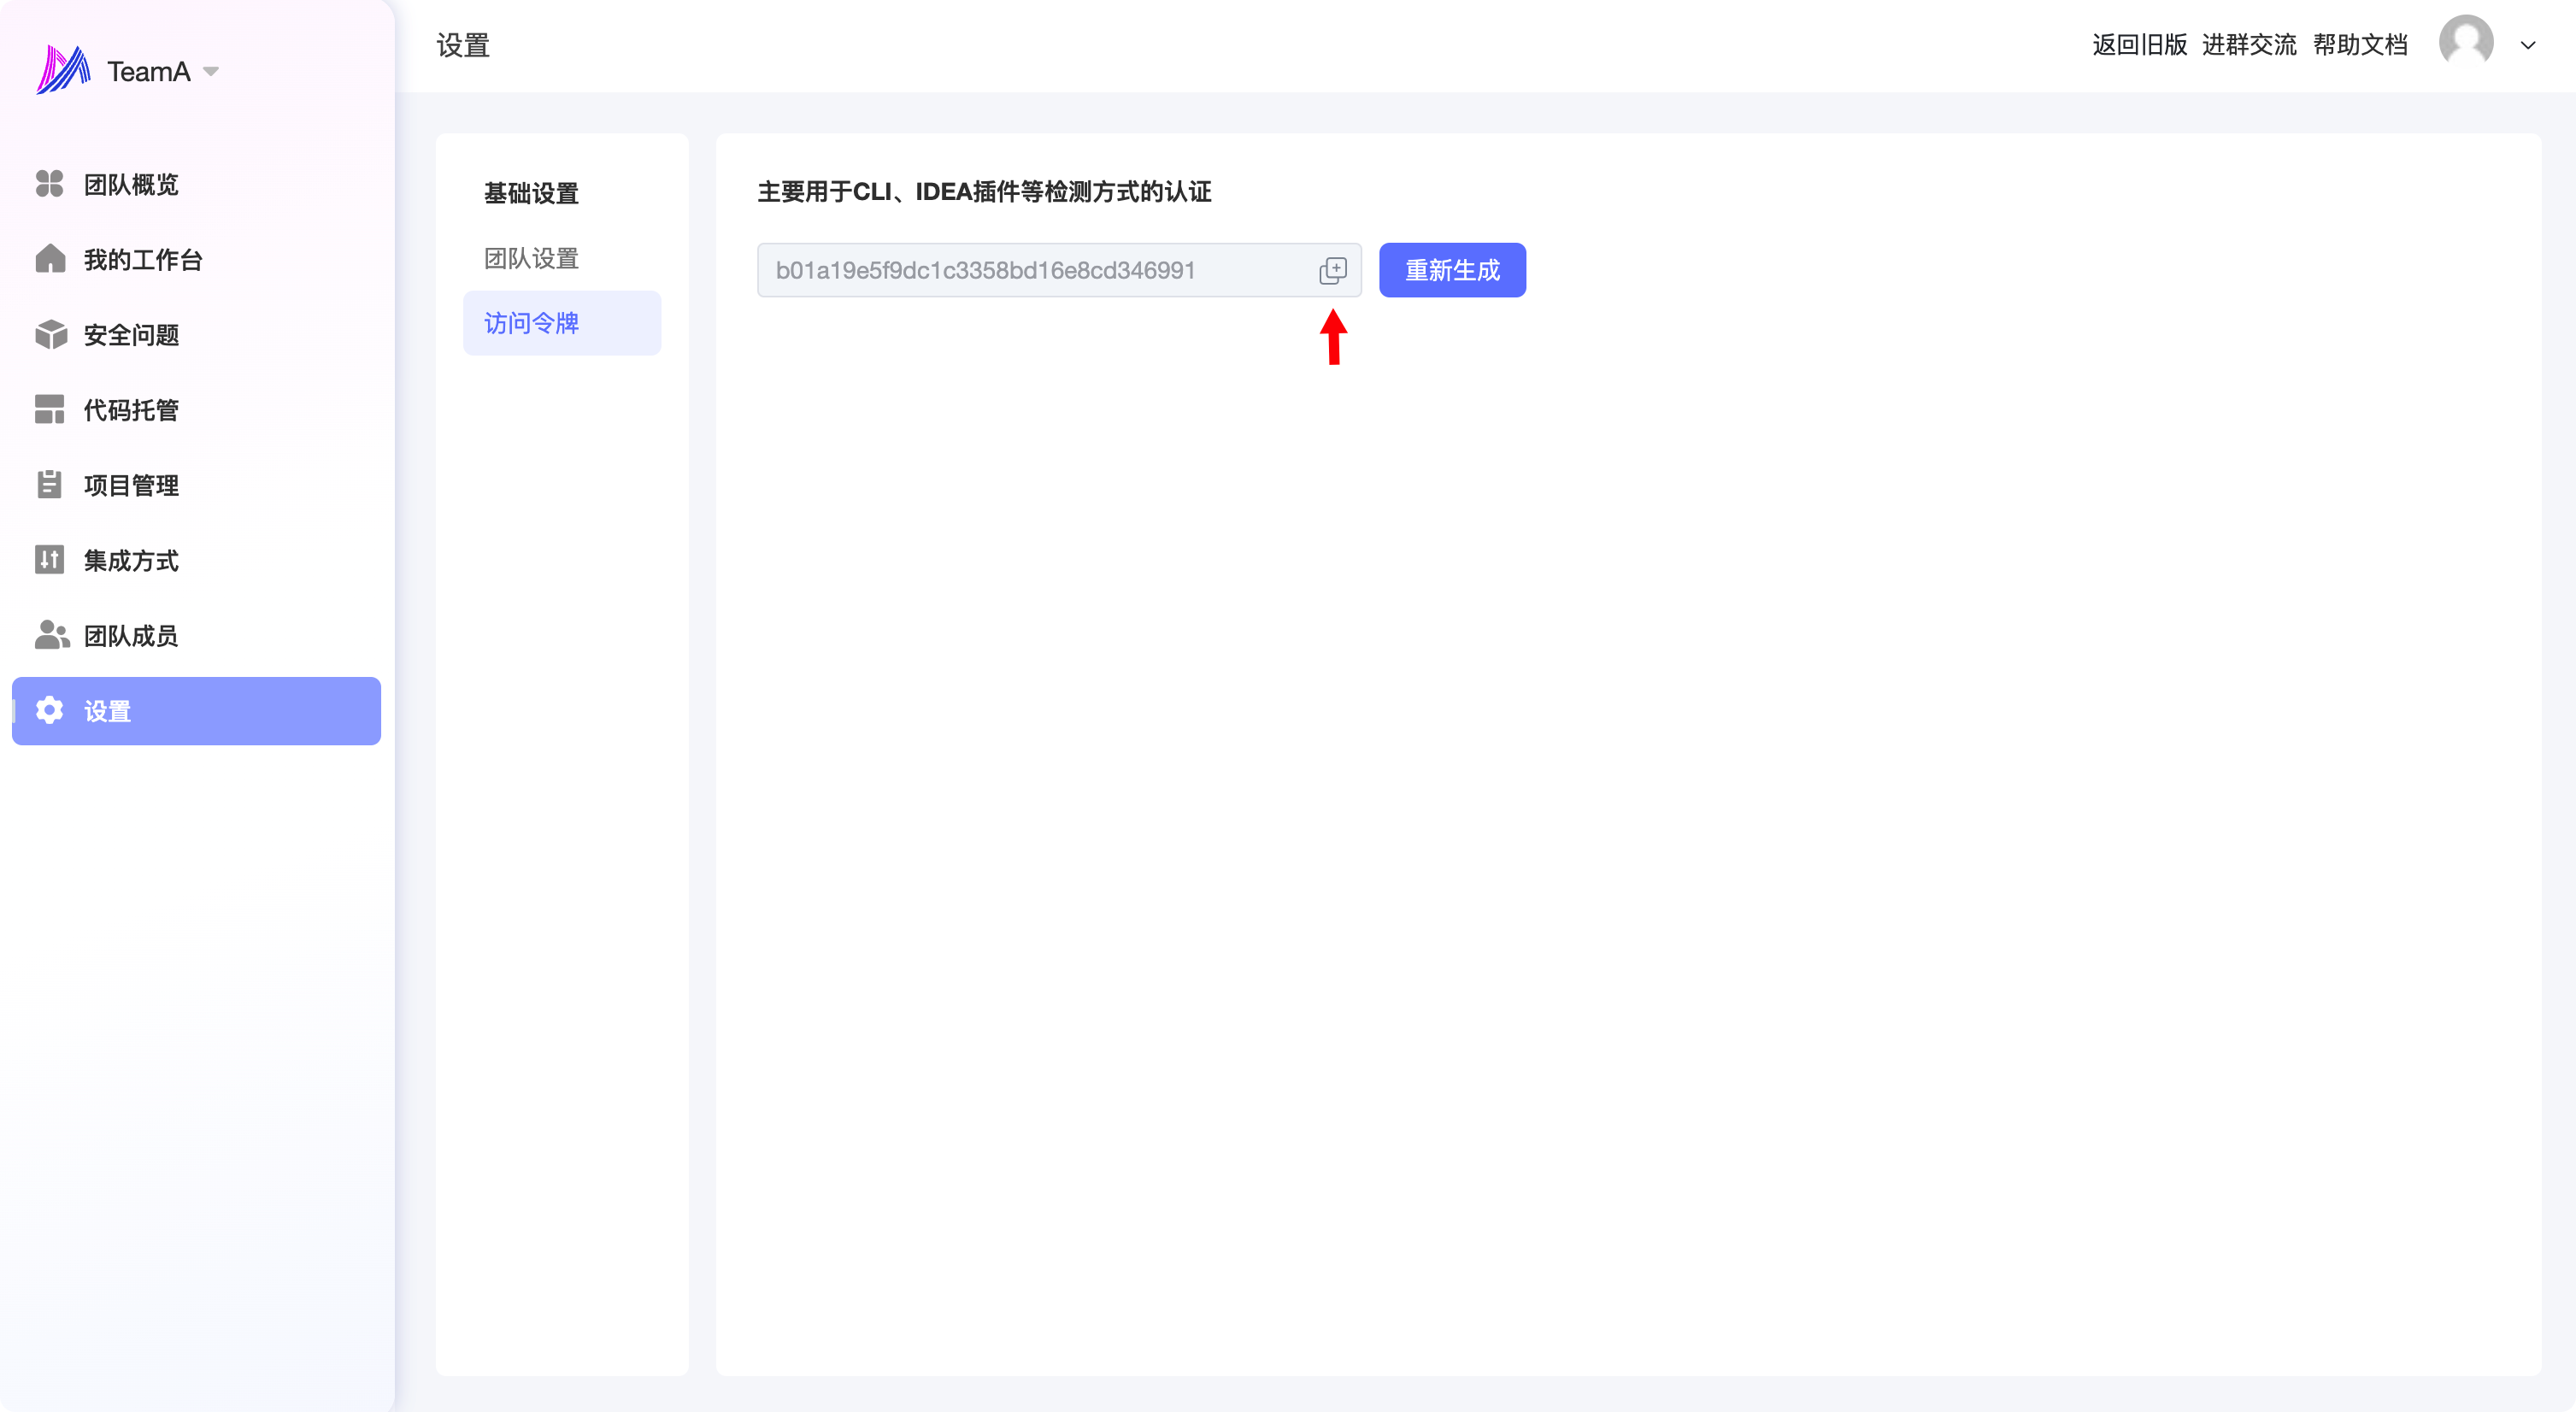
Vai su MurphySec platform - Access Token, clicca sul pulsante di copia dopo il Token, quindi il token di accesso viene copiato negli appunti.
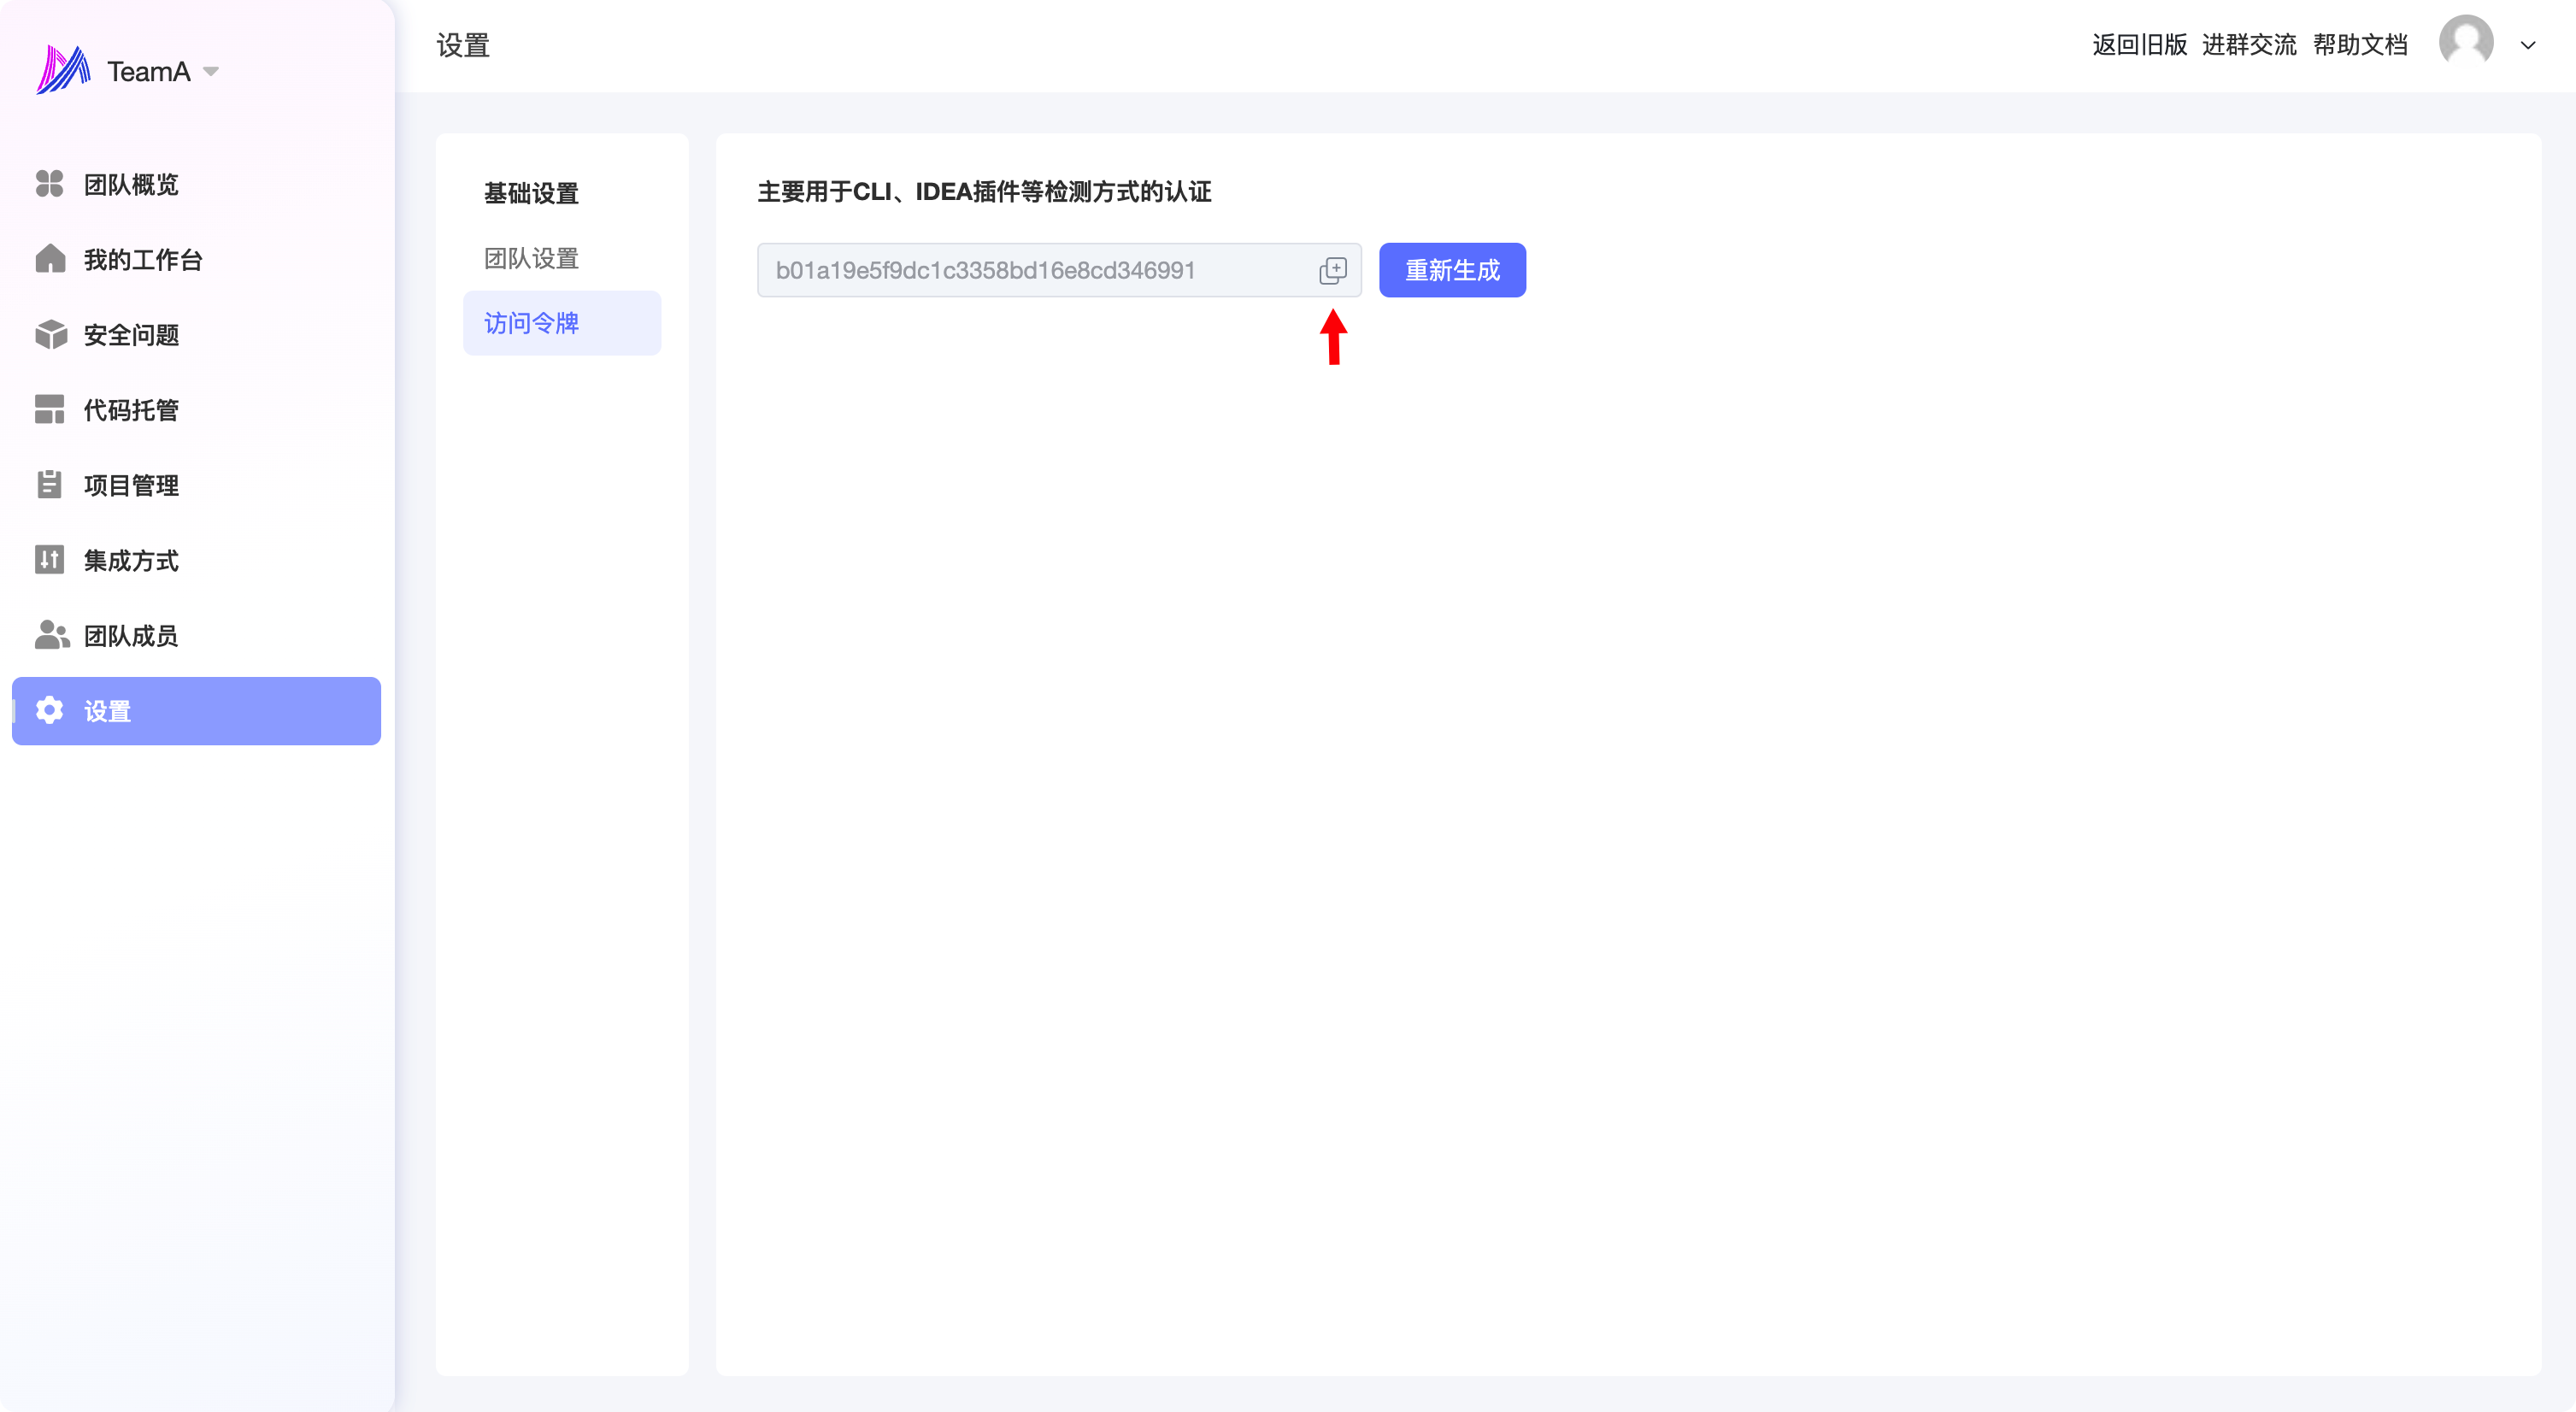
bash libwebp-checker.sh --token Il_Tuo_Token_Dalla_Console -f /percorso_da_scansionare/
bash libwebp-checker.sh --token Il_Tuo_Token_Dalla_Console -p
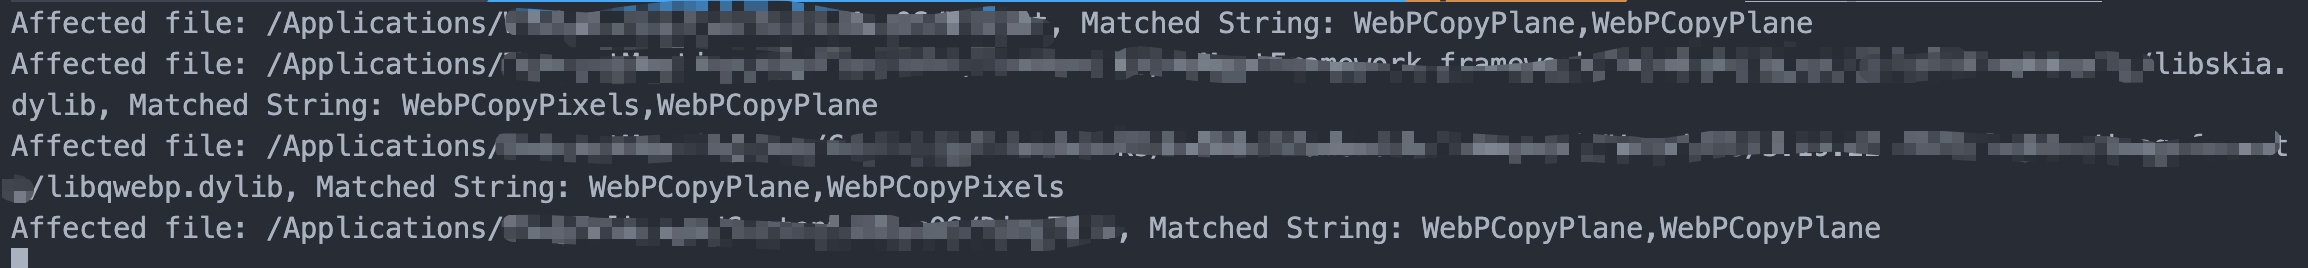
Verranno stampati i nomi dei file affetti, gli ID dei processi e le stringhe chiave corrispondenti, come WebPCopyPlane, WebPCopyPlane. Per facilitare ulteriori analisi e l'aggiornamento del componente.
ai.edgestore:engine
app.cash.paparazzi:layoutlib-native-linux
app.cash.paparazzi:native-linux
cn.ellabook:flutter-saassdk
cn.ellabook:saassdk
cn.fly2think:SmartPanorama
cn.fly2think:SmartPanoramaX
cn.rongcloud.sdk:fu_beautifier
com.aiyaapp.aiya:AyEffectSDK
com.computinglaboratory:opencv
com.criteo:jvips
com.eworkcloud.starter:ework-cloud-starter-image
com.eworkcloud:ework-cloud-starter-image
com.facebook.fresco:webpsupport
com.facebook.spectrum:spectrum-webp
com.freeletics.fork.paparazzi:layoutlib-native-linux
com.github.gotson:webp-imageio
com.github.jenly1314.WeChatQRCode:opencv-armv64
com.github.jenly1314.WeChatQRCode:opencv-armv7a
com.github.jenly1314.WeChatQRCode:opencv-x86
com.github.jenly1314.WeChatQRCode:opencv-x86_64
com.github.usefulness:webp-imageio
com.github.zjupure:webpdecoder
com.innov8tif.okaycam:opencv
com.innov8tif.okayid:opencv
com.scanzy:ScanzyBarcodeScannerSDK
com.waicool20.skrypton:skrypton-native-linux64
de.marcreichelt:webp-backport
de.sg-o.lib:opencv
id.mob:api-client
io.bitbucket.mobscannersdk:customdocscannerlib
io.bitbucket.mobscannersdk:docscannerlib
io.github.anylifezlb:slientEngine
io.github.darkxanter:webp-imageio
io.github.greycode:ocrlite
io.github.humbleui:skija-linux
io.github.humbleui:skija-linux-x64
io.github.izuiyou:octoflutter
io.github.jiemakel:octavo-assembly_2.12
io.github.zumikua:webploader-desktop
io.johnsonlee.layoutlib:native-linux
io.tiledb:tiledb-cloud-java
net.ifok.image:webp4j
org.demen.android.opencv:opencv
org.demen.android.opencv:opencv-img
org.demen.android.opencv:opencv_world
org.godotengine:godot
org.jetbrains.skiko:skiko-awt-runtime-linux-arm64
org.jetbrains.skiko:skiko-awt-runtime-linux-x64
org.jetbrains.skiko:skiko-jvm-runtime-linux-arm64
org.jetbrains.skiko:skiko-jvm-runtime-linux-x64
org.lucee:sejda-webp
org.openpnp:opencv
org.pireco:kypsdk
org.robolectric:nativeruntime-dist-compat
org.sejda.imageio:webp-imageio
org.sejda.webp-imageio:webp-imageio-sejda
science.aist:aistcv
Contatta il nostro account ufficiale WeChat e ti aggiungeremo al gruppo per comunicare.