
 msnightmare/signdrop
Vulnerabilità 0day di escalation locale dei privilegi nell'autenticazione del Common Log FileSystem di Windows

Questa vulnerabilità non colpisce tutte le macchine Windows, ma stimo che circa l'80% delle installazioni Windows nel mondo sia vulnerabile. Per verificarlo, è necessario eseguire il proof of concept o controllare la configurazione del registro; se viene generata una shell SYSTEM, si è vulnerabili. In generale si è vulnerabili se l'installazione di Windows ha più di 90 giorni, quindi è ragionevole supporre che chiunque stia leggendo sia certamente vulnerabile.
Potresti chiederti perché: dipende dal fatto che la mitigazione dell'autenticazione CLFS sia abilitata o meno, ed è per questo:
Da Microsoft:
Attualmente, il periodo di adozione dura 90 giorni, a partire dal momento in cui il sistema è stato avviato per la prima volta con questa versione di CLFS. Trascorso questo periodo di adozione di 90 giorni, il driver passerà automaticamente in modalità di applicazione al successivo avvio, dopodiché CLFS si aspetterà che tutti i file di log contengano codici di autenticazione validi. Si noti che questo valore di 90 giorni potrebbe cambiare in futuro.
Dal 28 ottobre 2025, Microsoft ha rilasciato la mitigazione dell'autenticazione CLFS nel canale di rilascio ufficiale per frenare lo sfruttamento delle vulnerabilità di CLFS, poiché CLFS era un obiettivo facile da sfruttare in quanto analizzava file di log complessi in modalità kernel. Quindi, se qualcosa va storto, si tratta di una corruzione della memoria che può essere sfruttata per ottenere privilegi elevati. Dopo l'implementazione della mitigazione, si è verificato un netto calo delle vulnerabilità CLFS sfruttate pubblicamente, poiché non rappresentava più una superficie di attacco enorme, ma la mitigazione ha introdotto una nuova vulnerabilità che chiamo "SignDrop"
Il difetto specifico risiede in clfs.sys nel modo in cui gestisce la creazione del file di autenticazione ".cnpf", quando si crea un nuovo file di log accedendo al dispositivo esposto in \CLFS
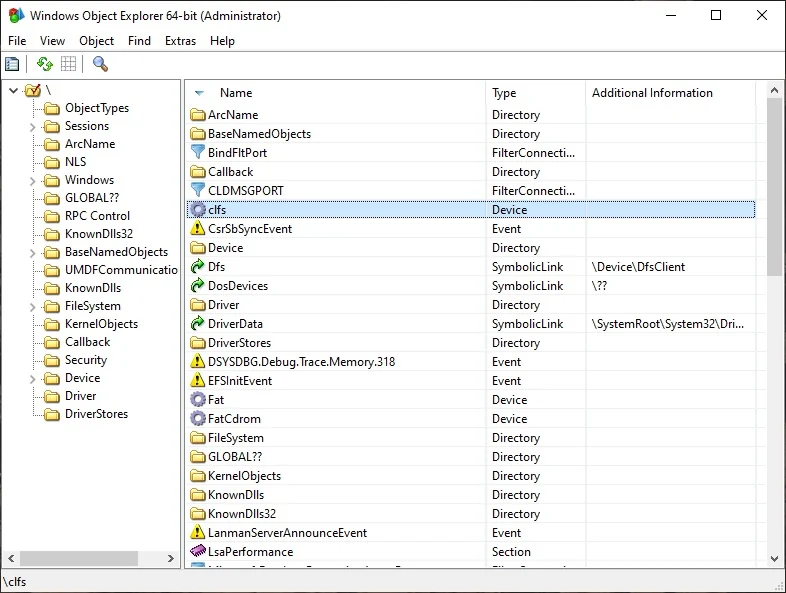
Il driver creerà per te un file di log con estensione ".blf"; puoi anche creare file di log associati al log iniziale chiamando AddLogContainer, puoi specificare il percorso del nuovo log, e questo nuovo log sarà anch'esso firmato con un altro file di autenticazione che termina con C:\Controlled\Path.cnpf. Fino a questo punto, CLFS non commette alcun errore, poiché applica correttamente il controllo degli accessi specificando OBJ_FORCE_ACCESS_CHECK, così i nuovi oggetti vengono creati nel contesto del processo chiamante.
Nella routine CclfsContainer::Create, si può trovare quanto segue,
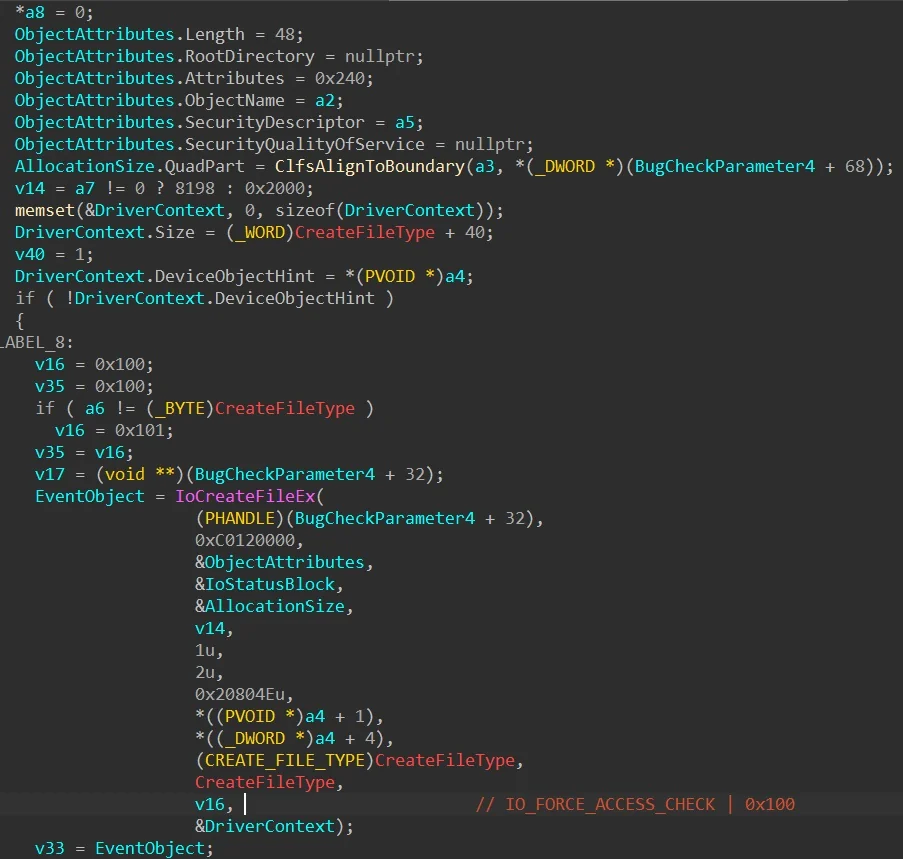
Questo codice è responsabile della creazione/apertura dei file container e anche dei file di autenticazione; la parte interessante è che, se si associa un file di log al container originale, il container associato verrà sempre aperto anch'esso quando viene aperto il container ".blf" originale. Ho trovato un comportamento interessante in CLFS: se il file container appena associato è vuoto, CLFS tenterà di firmare il file indipendentemente dal fatto che il file di firma esista o meno, il che è interessante... Ancora una volta, fino a questo punto, l'implementazione è corretta perché tutto viene eseguito nel contesto del processo chiamante, quindi nulla può andare storto, giusto?
Il problema può sorgere se il processo chiamante cambia, poiché l'apertura di un file di log non richiede l'indicazione di flag speciali in NtCreateFile, è sufficiente specificare il percorso corretto, ad esempio "\CLFS??\C:\test\t" aprirà "t.blf" e il file di log verrà aperto, in questo caso specifico, se il file specifica un file di log associato, verrà aperto anche il file associato.
In questo caso, possiamo forzare qualsiasi processo privilegiato ad aprire il file di log dopo che è stato configurato come utente standard, in questo caso Windows Defender viene forzato ad aprire i file contenitore chiamando ServerMpUpdateEngineSignature, manipolando i link simbolici dell'object manager, è possibile indurre Windows Defender ad aprire il contenitore CLFS nel contesto del motore antimalware e utilizzerà il percorso del file specificato nel contenitore originale per aprire il contenitore associato e, se il file di firma è assente, verrà creato.
Poiché il processo chiamante è privilegiato, il file di autenticazione verrà creato come SYSTEM... E ciò che rende la cosa peggiore è il fatto che CLFS creerà sempre il nuovo file di autenticazione con la DACL del file originale
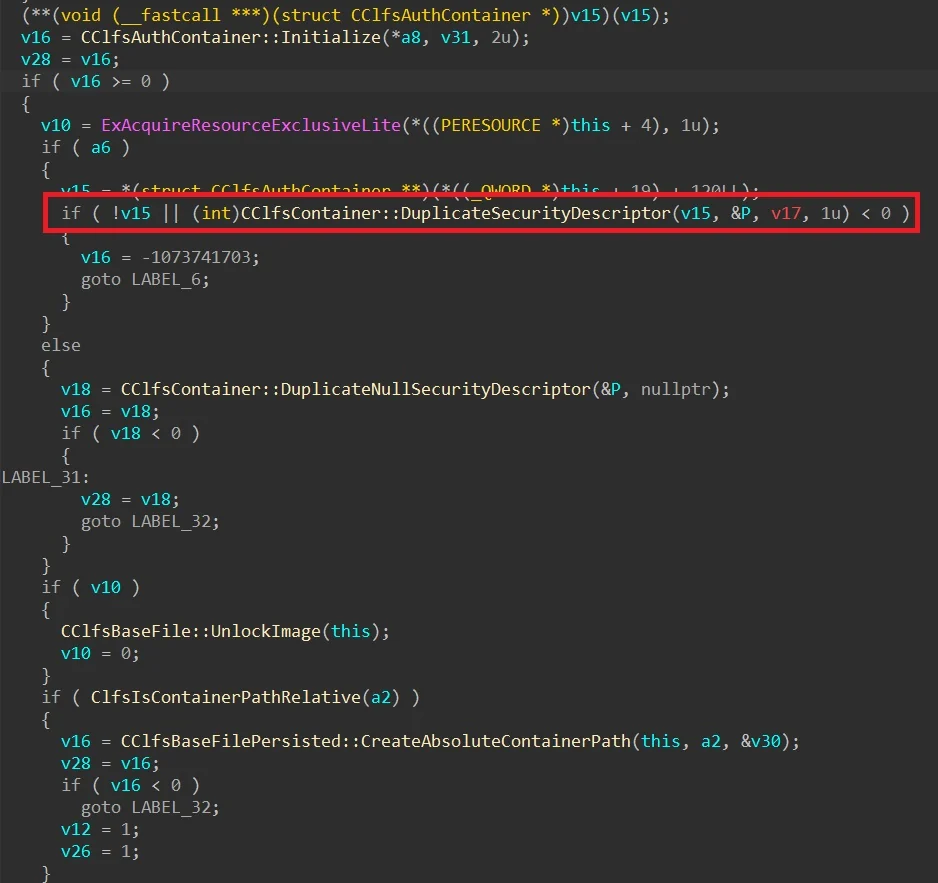
Se tutto è concatenato correttamente, curiosamente questa legittima mitigazione di sicurezza può essere usata contro se stessa e consentire un'elevazione di privilegi. Tutto è fatto correttamente da Microsoft qui, ma la logica consente l'abuso. Ciò che rende la cosa ancora più divertente è il fatto che può essere usata contro qualsiasi motore antimalware per aggirare il loro meccanismo di autodifesa (o protezione dalle manomissioni), poiché è possibile attivare la creazione arbitraria di file nel contesto del loro stesso processo antimalware, quindi dal punto di vista dei loro driver kernel, la richiesta di creazione del file proviene dal loro stesso processo legittimo e quindi passa, il che rende questa vulnerabilità unica poiché può essere usata per disattivare qualsiasi antivirus/EDR.

La vulnerabilità è stata testata in Windows 11 26H2, Windows 11 26H2 Experimental, Windows Server 2025 Experimental
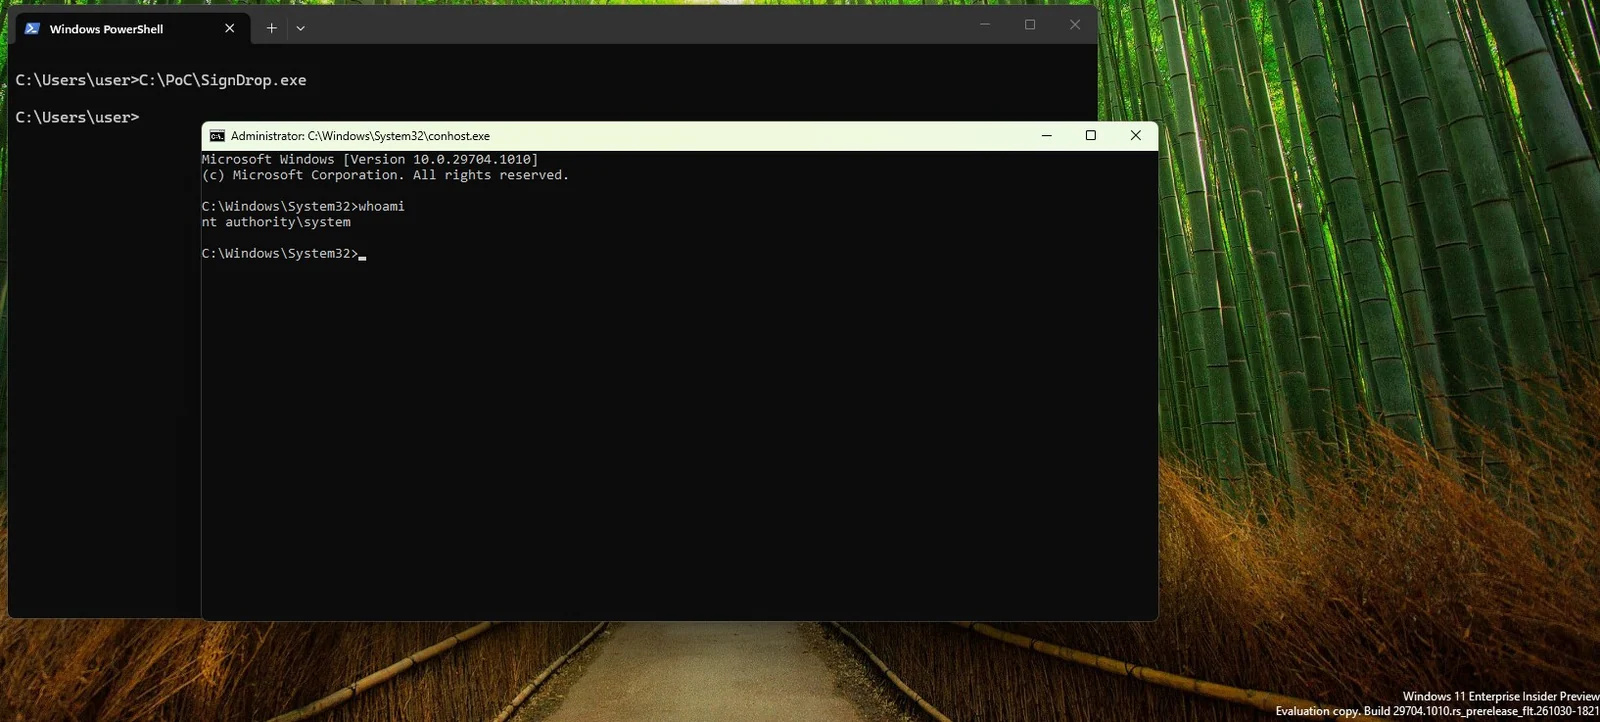
Per verificare se questa vulnerabilità ti riguarda, controlla la modalità di autenticazione di CLFS: se è in modalità learning o enforcement, sei vulnerabile e il PoC dovrebbe avviare una shell SYSTEM.
Sfortunatamente, per ora, disabilitare la mitigazione esporrà la tua macchina a vulnerabilità di corruzione della memoria, poiché CLFS non gestisce ancora bene i file di log, ed è per questo che la mitigazione esiste nel primo file; quindi per ora non c'è soluzione a questo se non attendere il rilascio di una patch da parte di Microsoft. Se hai un problema con questo repository, contatta [email protected] con le tue preoccupazioni.






