 msnightmare/fastunlock
Proof-of-concept per una bypass della schermata di blocco di Windows Narrator che consente l'esecuzione di codice come WsiAccount e aggira BitLocker con accesso fisico.

FastUnlock : Vulnerabilità 0day di bypass della schermata di blocco tramite Windows Narrator
La vulnerabilità risiede nel modo in cui Narrator gestisce l'interfaccia utente nel contesto di un account bloccato; uno sfruttamento riuscito comporta il bypass di BitLocker e l'esecuzione di codice nel contesto dell'account della schermata di blocco "WsiAccount"
Sono bastati in totale 5 minuti dalla scoperta per compromettere una macchina con BitLocker completamente cifrato e Windows 11 26H2 con la patch di novembre installata, un problema causato dalla totale negligenza da parte di Microsoft... La vulnerabilità sembra essere estremamente costante in ogni macchina su cui l'ho testata, in altre parole, se sai come controllare correttamente Narrator in background o semplicemente premi la giusta combinazione di tasti, otterrai l'esecuzione di codice anche sulla macchina bersaglio.
Ovviamente questo richiede accesso fisico e almeno un account sulla macchina collegato a un account online; ciò infrange la garanzia che una macchina con BitLocker adeguatamente protetta non possa essere acceduta anche se l'attaccante ha accesso fisico, quindi tenete al sicuro le vostre macchine Windows finché Microsoft non risolverà il problema.
Nel processo di rinnovamento dell'aspetto di Narrator, Microsoft ha dimenticato di assicurarsi che la nuova interfaccia non venga eseguita nel caso in cui stesse girando nel contesto di un utente della schermata di blocco (curiosamente conserva ancora il vecchio codice che impedisce l'apertura della finestra se in esecuzione come SYSTEM)
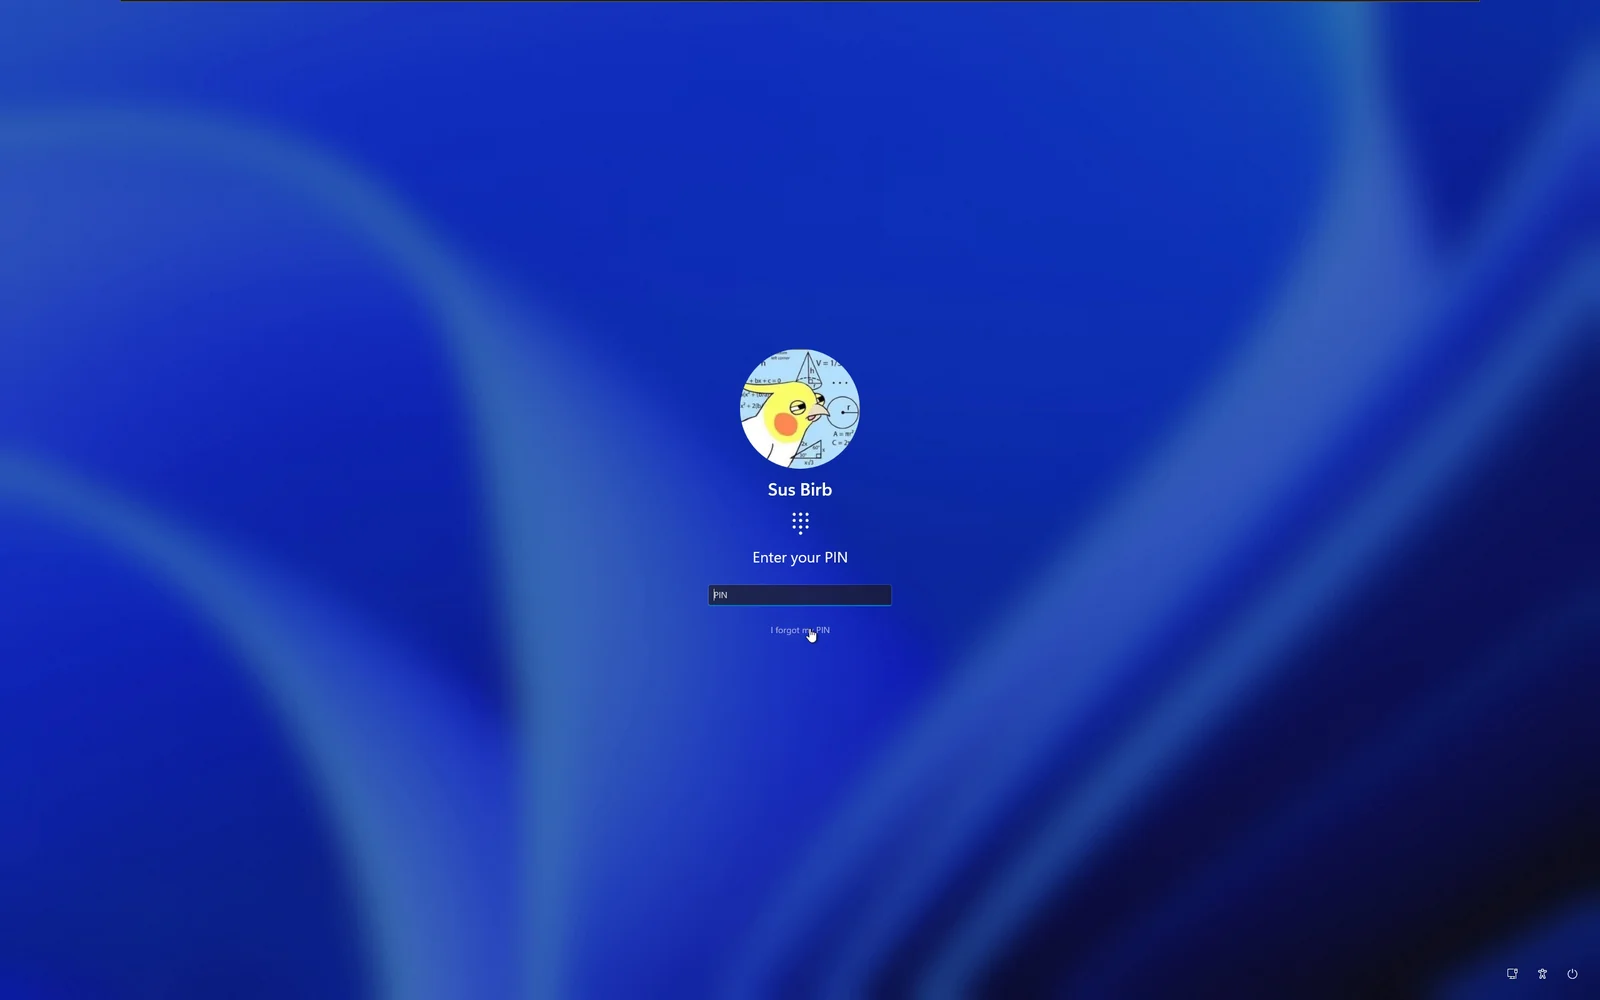
A differenza dei precedenti bug di bypass della schermata di blocco che ho trovato in passato (ad esempio ZDI-21-1053), questo è estremamente comodo da usare: quando clicchi su "Ho dimenticato il PIN" (o la password o qualsiasi altra cosa),
Non appena la finestra dell'account Microsoft ti chiede un'azione per reimpostare l'account, premi Win+U e clicca su Narrator,
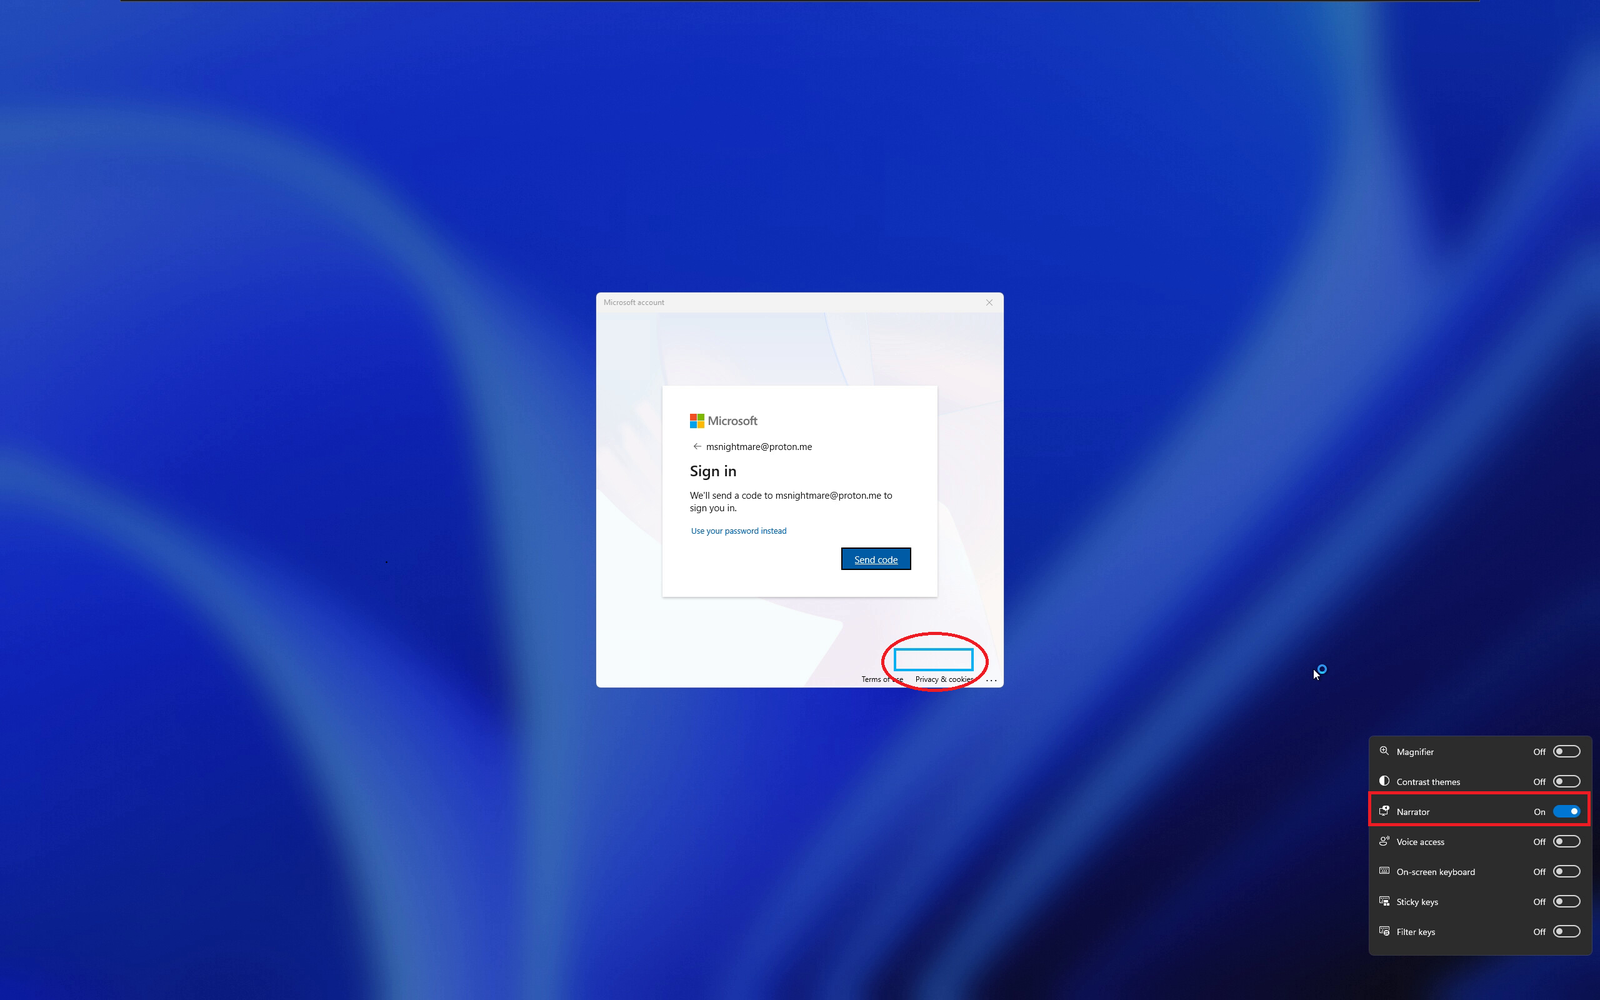
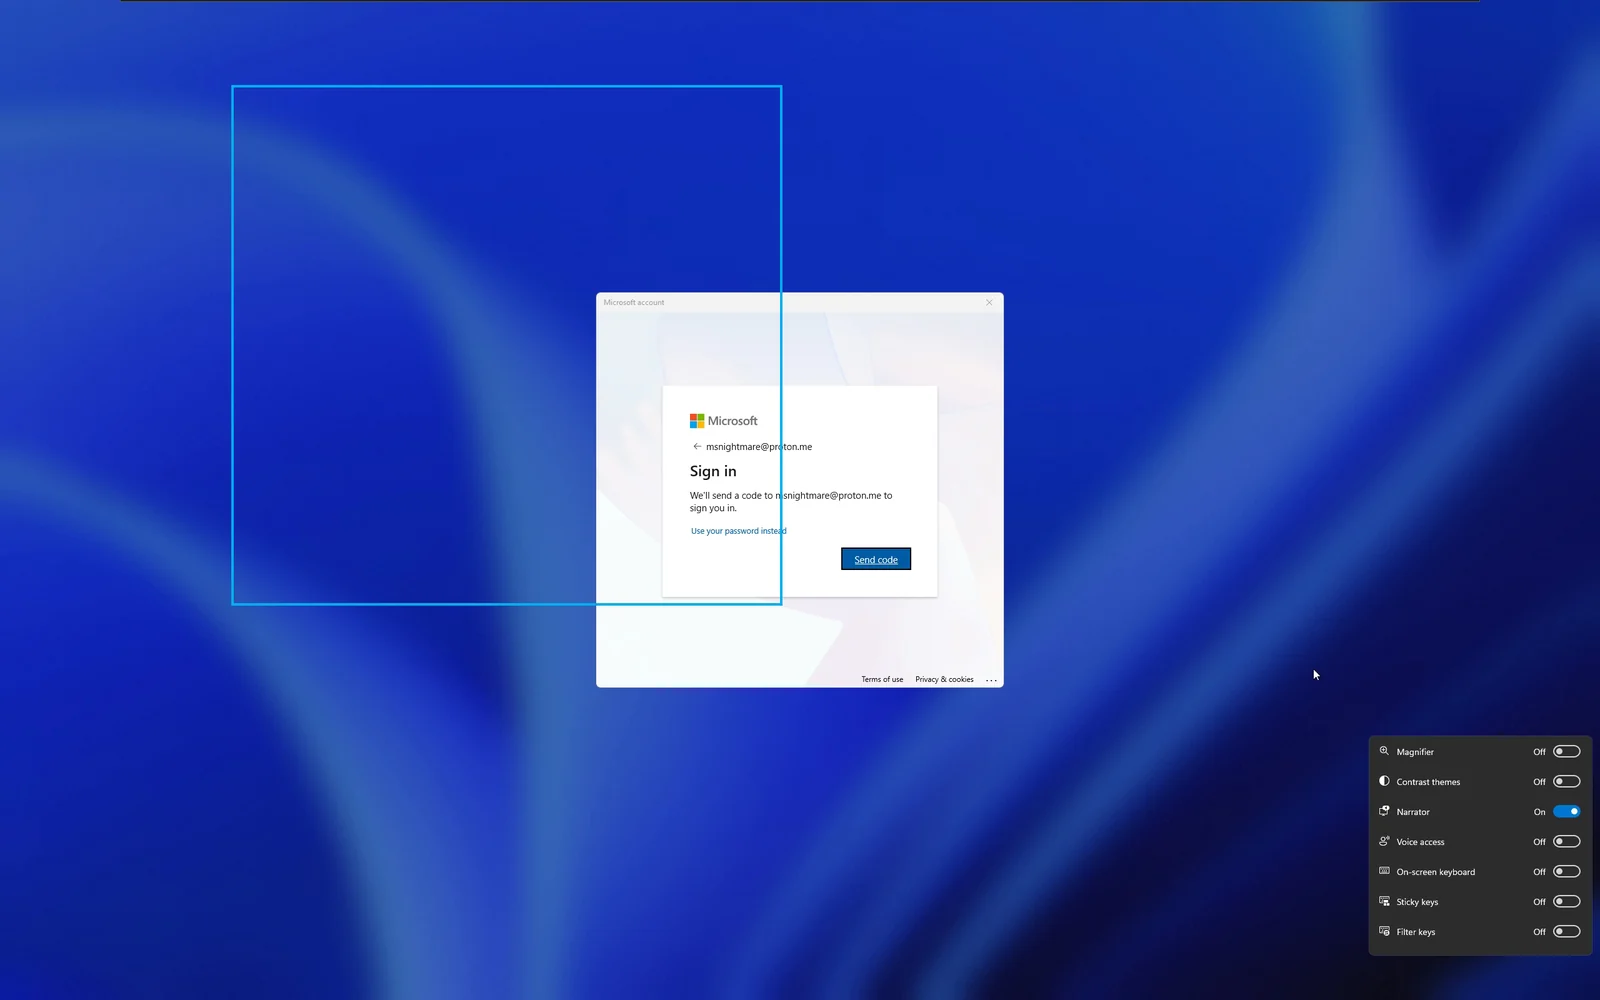
Nel momento in cui abiliti Narrator, questo si concentrerà immediatamente su una finestra in background di sua proprietà; questa esatta finestra sarà in background ma non riuscirai a vederla
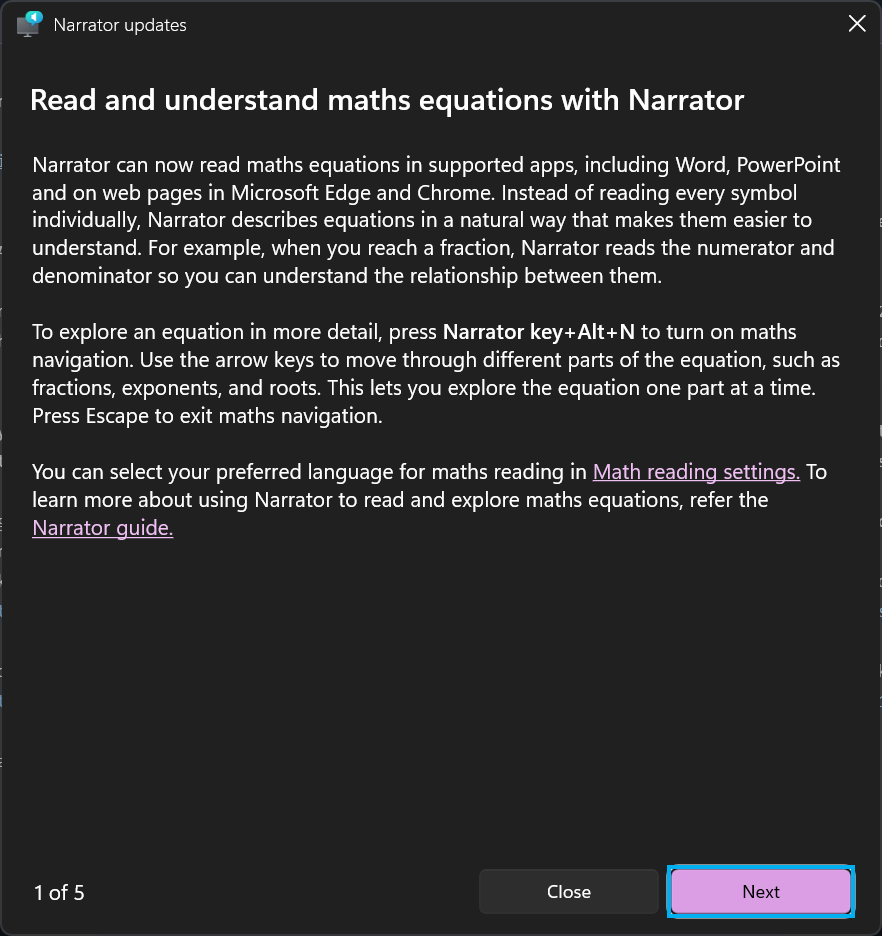
Come puoi vedere, Narrator è concentrato sul pulsante "Avanti"; per navigare tieni premuto il tasto caps (non rilasciarlo) e usa i tasti freccia per muoverti. Il tuo prossimo obiettivo è ovvio: clicca su "Impostazioni di lettura matematica"; per cliccare il link effettivo, puoi premere CAPS + Invio, questo ti porterà al passaggio successivo, la finestra delle impostazioni
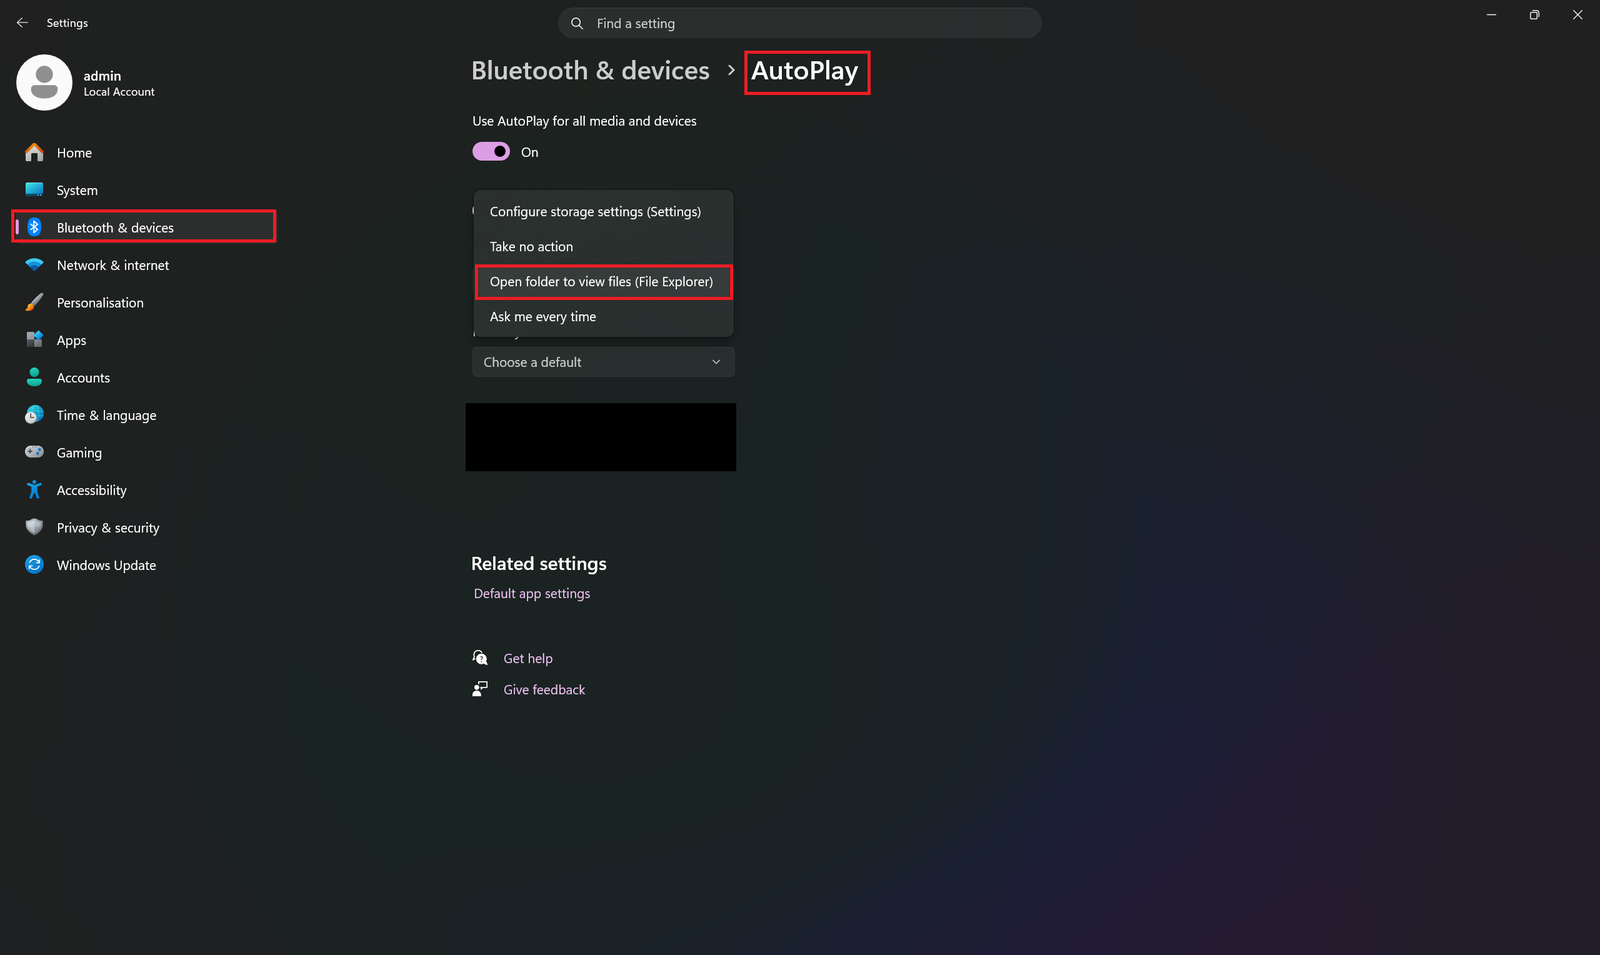
Da questo momento, sta solo a te decidere come eseguire codice: avere il focus sulla finestra delle impostazioni consente diversi modi per ottenere l'esecuzione di codice nel contesto dell'utente "WsiAccount". Personalmente preferisco navigare su "Bluetooth e dispositivi", poi su "Riproduzione automatica", poi su "Unità rimovibile" e infine su "Apri cartella per visualizzare i file (Esplora file)"
Come mostrato rispettivamente nel video dimostrativo,
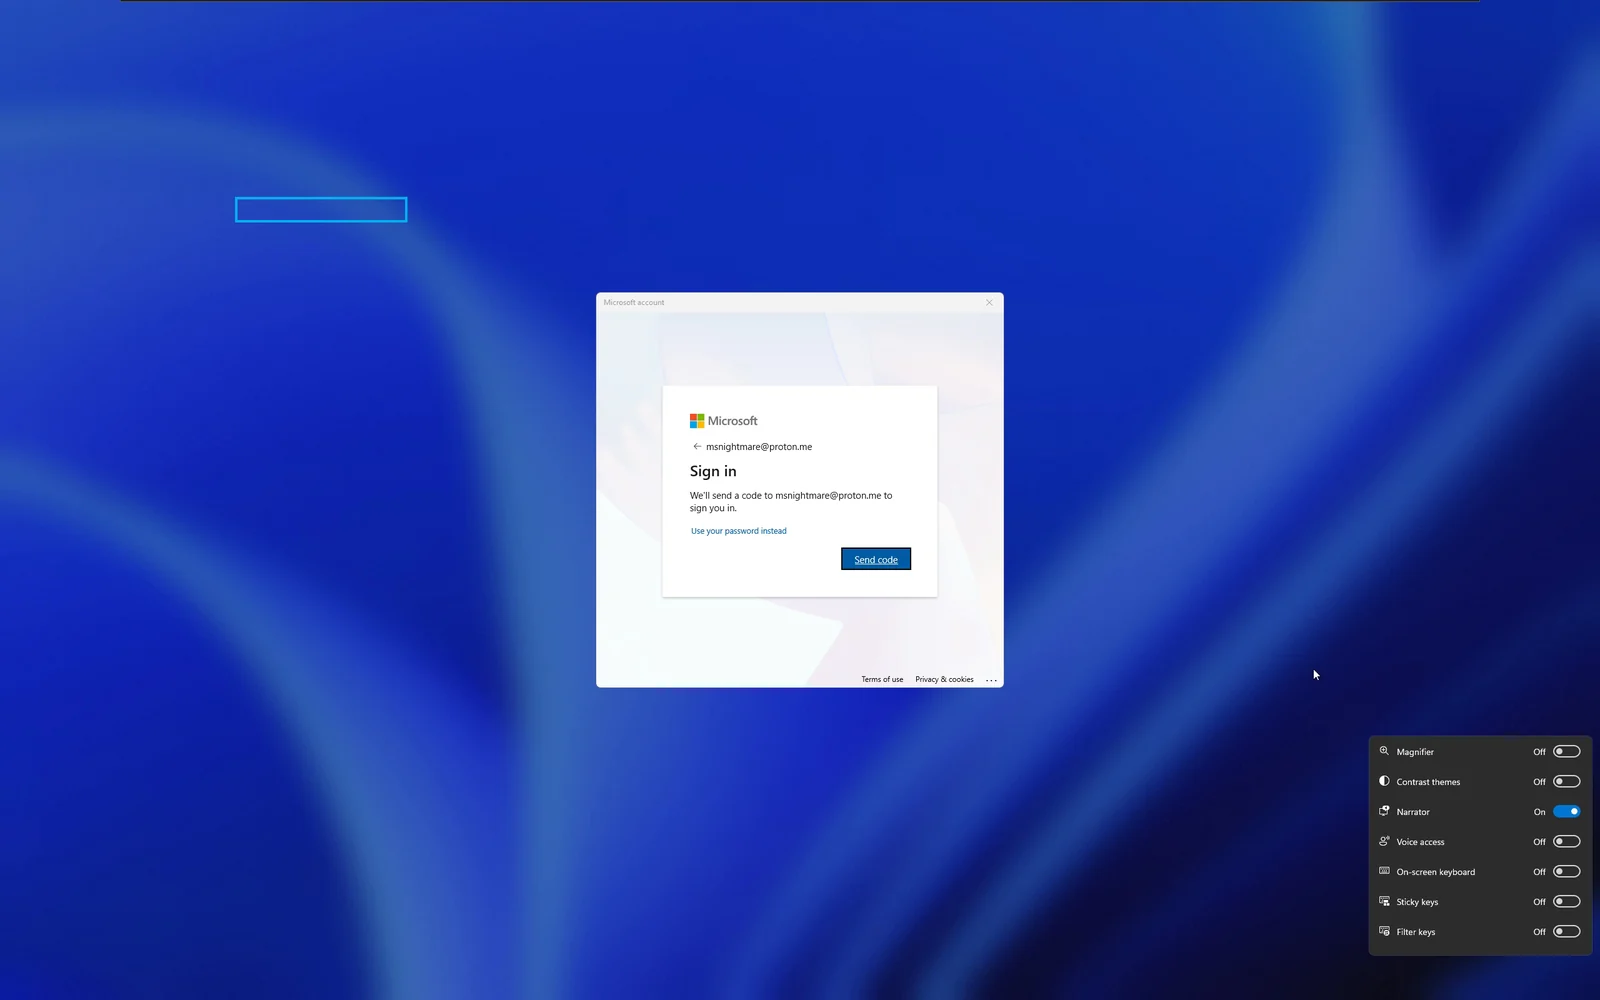
Ora, non ho mostrato la dimostrazione completa dell'esecuzione di codice perché non ho davvero una chiavetta USB, ma l'ho già fatto abbastanza volte da sapere cosa succede dopo: il tuo prossimo passo è collegare una chiavetta USB; non appena lo fai, Narrator si concentrerà su Explorer mostrando il contenuto della memoria montata e potrai semplicemente navigare con la stessa combinazione di tasti (BLOC MAIUSC + tasti freccia/Invio/Spazio); se fai tutto correttamente, il binario sulla tua chiavetta USB verrà eseguito nel contesto di "WsiAccount"
Non ho verificato altre versioni di Windows, quindi non sono davvero sicuro che questo possa funzionare su Windows 10.






