
 ms-web-bn/h4rpy
Strumento di attacco WPA/WPA2 PSK automatizzato.

h4rpy è uno strumento di attacco automatizzato WPA/WPA2 PSK, wrapper del framework aircrack-ng.
h4rpy fornisce un'interfaccia pulita per il cracking automatizzato delle reti WPA/WPA2 PSK. h4rpy abilita la modalità monitor sull'interfaccia wireless selezionata, scansiona lo spazio wireless per gli access point, cerca di catturare l'handshake a 4 vie WPA/WPA2 per l'access point e avvia un attacco dizionario sull'handshake. È anche possibile inviare pacchetti di disassociazione ai client associati all'access point.
L'installazione consiste nel clonare il repository, eseguire uno script che installerà le dipendenze (framework aircrack-ng e Terminator sono necessari per eseguire h4rpy), o installarle manualmente, e rendere h4rpy eseguibile. Lo script di installazione funziona con i gestori di pacchetti apt e pacman (Debian e Arch).
# git clone https://github.com/MS-WEB-BN/h4rpy/
# cd h4rpy
# sudo bash config.sh
# sudo chmod +x h4rpy
Per eseguire h4rpy:
# sudo ./h4rpy
In alto a sinistra: Abilitazione della modalità monitor, scansione degli access point (cattura di pacchetti di frame 802.11 grezzi);
In alto a destra: Cattura di pacchetti sulla rete wireless selezionata, cattura dell'handshake a 4 vie WPA/WPA2;
In basso a sinistra: Invia pacchetti di disassociazione ai client attualmente associati a un access point selezionato;
In basso a destra: Attacco dizionario sull'handshake a 4 vie WPA/WPA2 catturato.

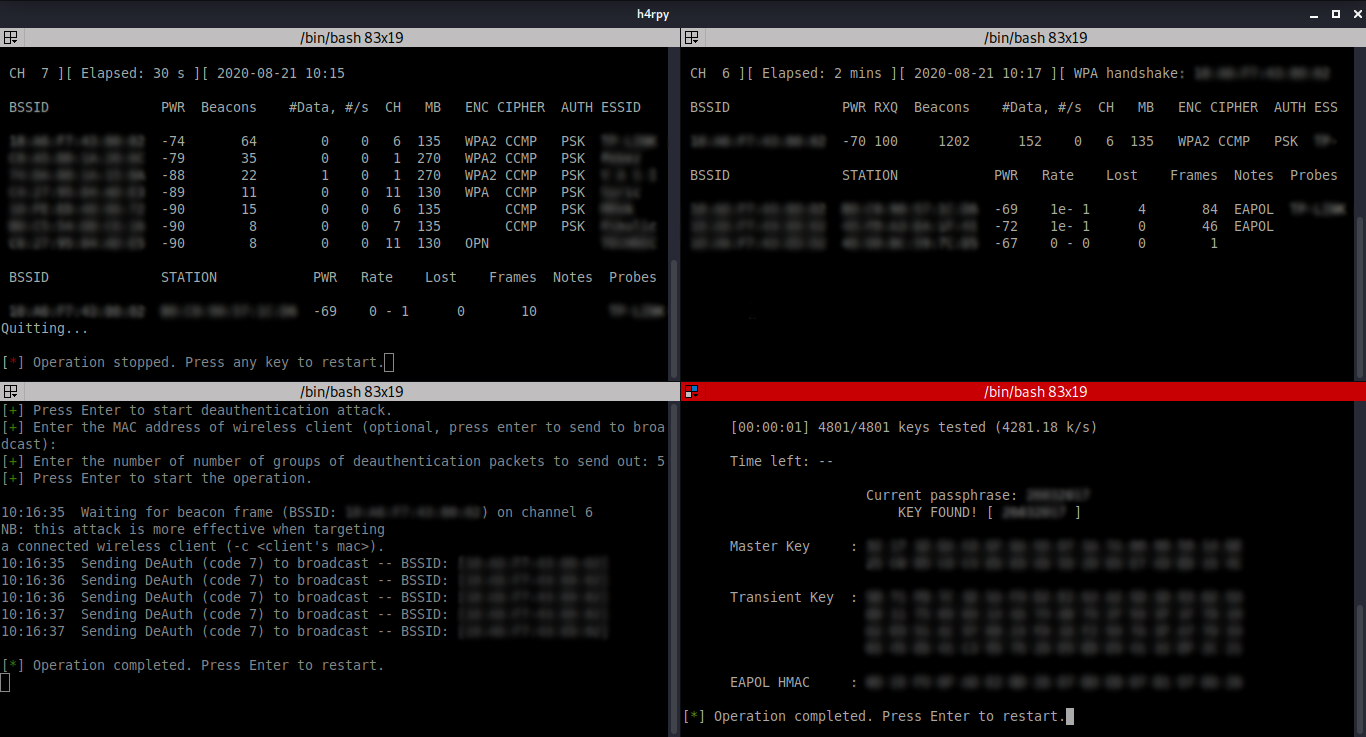
Il software è libero di essere utilizzato, modificato e distribuito, a patto che venga riconosciuto il credito al creatore (n1x_ [MS-WEB]).
Qualsiasi azione e/o attività svolta utilizzando h4rpy è di esclusiva responsabilità dell'utente. L'uso improprio di h4rpy può comportare accuse penali a carico delle persone coinvolte. L'autore non sarà ritenuto responsabile nel caso in cui vengano intentate azioni penali contro individui che abusano di h4rpy per infrangere la legge.
Ciascuno degli script/strumenti/programmi ospitati qui è stato creato come parte dei corsi di cybersecurity di MS-WEB, pensati per principianti, quindi sono puramente educativi e/o dimostrativi, e destinati a rimanere tali, anche se dovessero raggiungere un pubblico più ampio e un uso nel mondo reale. Tutte le pause presenti nel codice servono affinché l'utente possa leggere l'output, così da comprendere l'azione in esecuzione.
Tutte le pull request che rimuovono tali pause o parti dell'output sono contrarie allo scopo educativo e non verranno accettate.






