 mmakingdom/cve-2025-63419
CrushFTP prima della versione 11.3.7_60 è vulnerabile a HTML Injection. Il server basato sul Web ha una funzione che consente agli utenti di condividere file; la funzione riflette il nome del file in un campo emailbody senza sanificazioni, portando a HTML Injection.

CrushFTP precedente alla versione 11.3.7_60 è vulnerabile a HTML Injection. Il server Web-Based dispone di una funzionalità che consente agli utenti di condividere file; tale funzionalità riflette il nome del file in un campo emailbody senza alcuna sanificazione, causando HTML Injection.
CWE-79 — Neutralizzazione impropria dell'input durante la generazione di pagine web (Cross-site Scripting)
CVSS:3.1/AV:N/AC:L/PR:L/UI:R/S:U/C:N/I:L/A:N
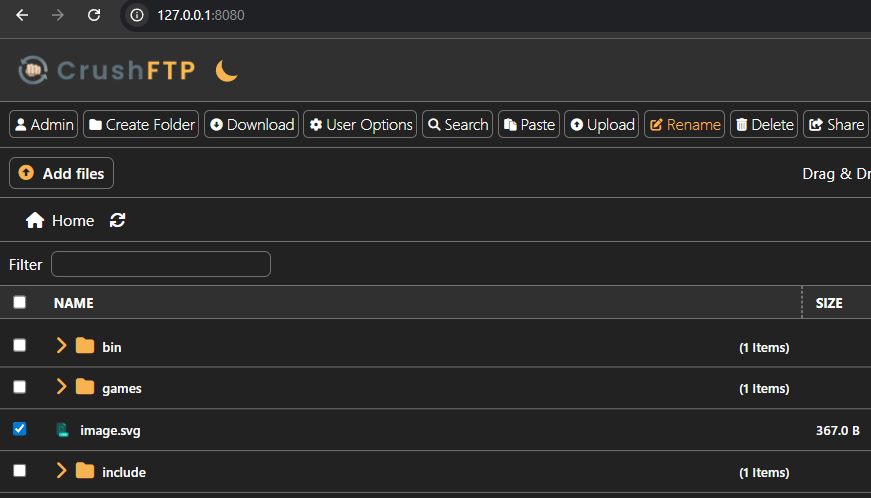
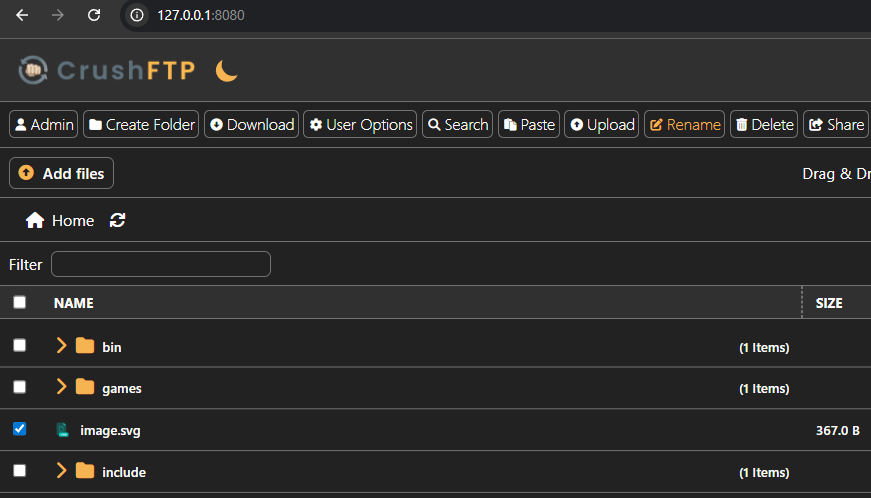
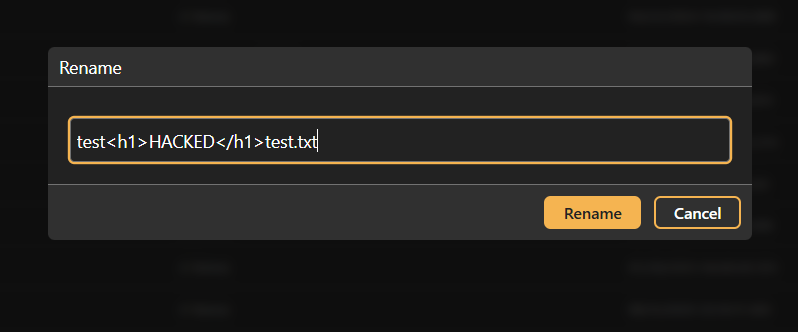
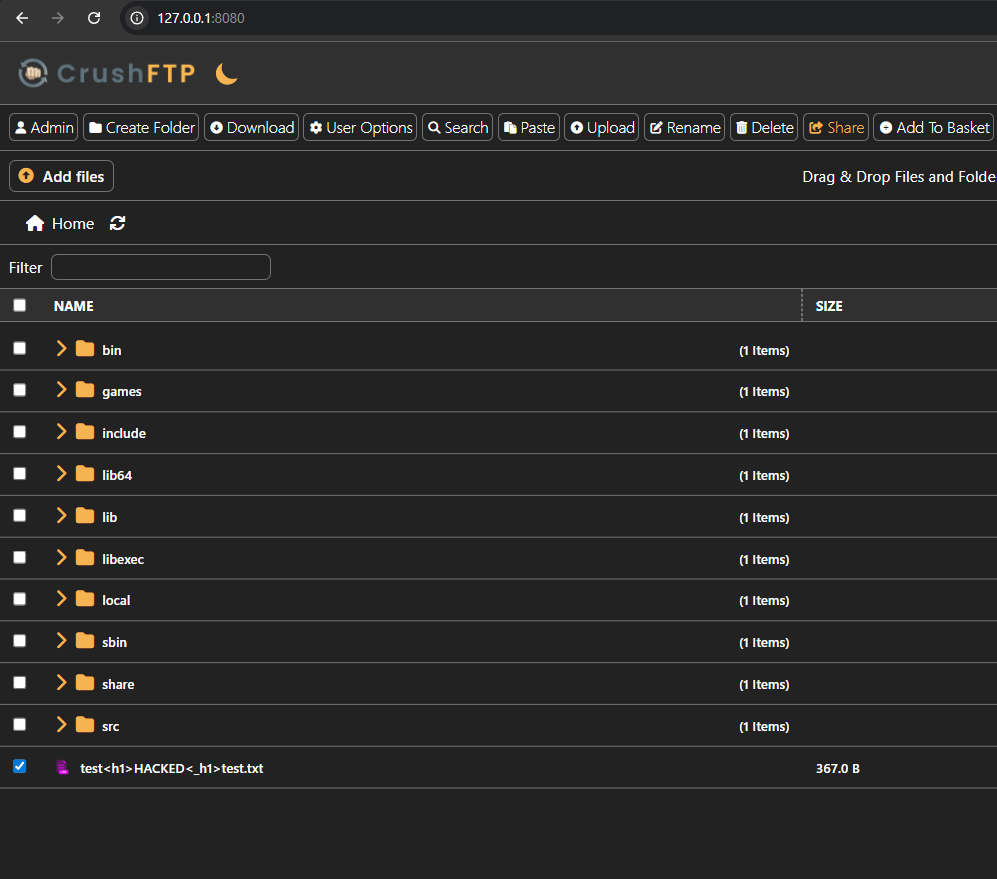
Il server Web-Based di CrushFTP dispone di una funzionalità che consente agli utenti di condividere file; tale funzionalità riflette il nome del file in un campo emailbody senza alcuna sanificazione, causando HTMLi. Sebbene la funzionalità supporti intenzionalmente un uso limitato di codice HTML, la mancanza di sanificazione rende questa injection non intenzionale e comporta un impatto ridotto sull'integrità.
test<h1>HACKED</h1>test.txt

Muntadhar Ahmed






