

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
cve-2026-34472-auth-bypass-zte-h188a-router — Analisi tecnica di CVE-2026-34472, un bypass dell'autenticazione tramite credenziali compromesse che colpisce i router ZTE H188A. | Kitploit
Strumenti/GitHubGitHub/minanagehsalalma/cve-2026-34472-auth-bypass-zte-h188a-router
Sicurezza IoTAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebRaccolta InformazioniAutenticazione
GitHubminanagehsalalma/cve-2026-34472-auth-bypass-zte-h188a-router

cve-2026-34472-auth-bypass-zte-h188a-router

Condividi

Analisi tecnica di CVE-2026-34472, un bypass dell'autenticazione tramite credenziali compromesse che colpisce i router ZTE H188A.

Vedi RepositorySito web
11446 mesi faNon ancora revisionato

CVE-2026-34472

Analisi tecnica di CVE-2026-34472, un bypass dell'autenticazione tramite credenziali divulgate che interessa il firmware ZTE ZXHN H188A V6.
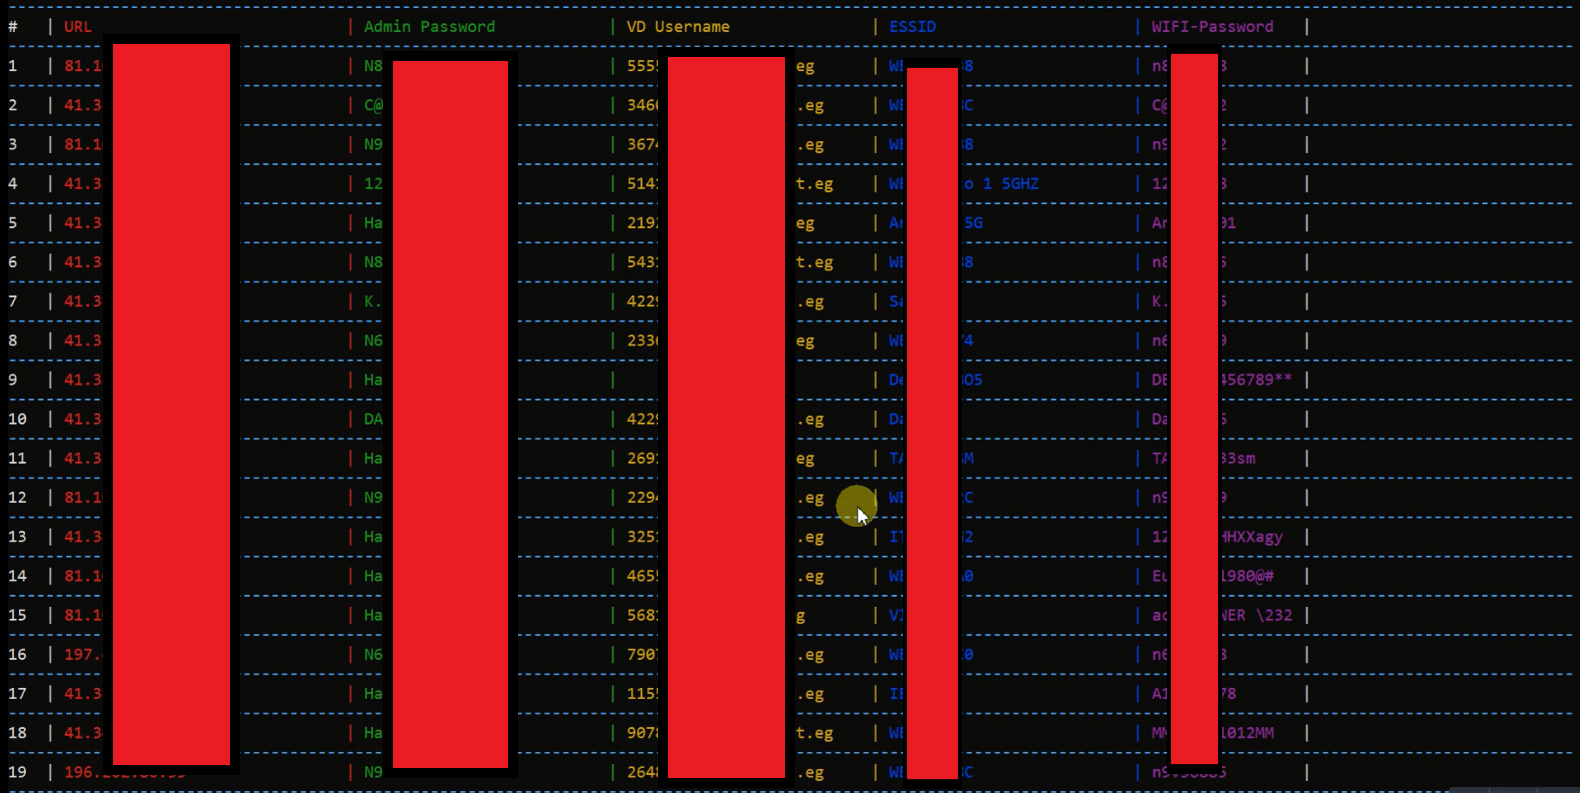
Panoramica della validazione di CVE-2026-34472

Riepilogo

Nelle build H188A V6 testate, richieste non autenticate al percorso root possono raggiungere handler della procedura guidata pre-login e divulgare dati sensibili, tra cui:

  • PSK WLAN
  • SSID
  • nomi utente PPPoE
  • la password Wi-Fi successivamente riutilizzata come password amministratore predefinita dopo la conversione in maiuscolo

Questo è il motivo per cui il problema porta a un bypass dell'autenticazione invece di fermarsi alla divulgazione: su questo router, la password Wi-Fi divulgata diventa la password amministratore predefinita una volta convertita in maiuscolo. La divulgazione oltrepassa il confine dell'autenticazione esponendo il segreto esatto che il router successivamente attende per l'accesso autorizzato.

La causa root decompilata è più ampia: il routing del percorso root si fida dei valori _type e _tag controllati dall'attaccante, e il gate QuickSetupEnable viene eseguito solo nel percorso fallback utilizzato quando _type è assente. Ciò rende raggiungibile la famiglia di handler della procedura guidata pre-login in casi in cui non dovrebbe esserlo.

Al momento del report originale, circa 500 interfacce router H188A esposte pubblicamente erano raggiungibili su internet.

Stato della patch

Al 2026-05-18, non sono riuscito a trovare un advisory pubblico ZTE o una release firmware corretta per CVE-2026-34472. Il record pubblico consiste ancora nelle voci CVE/NVD e nei riferimenti alla divulgazione.

Firmware interessato

  • ZXHN H188A V6.0.10P2_TE
  • ZXHN H188A V6.0.10P3N3_TE

Causa root

La catena vulnerabile mostrata nell'analisi locale è:

  1. router_logic_impl.lua accetta _type e _tag direttamente per richieste con percorso vuoto.
  2. urlpath_2type_modifier.lua applica QuickSetupEnable solo quando _type è mancante.
  3. Tedata_notLogin_wizard_page_manage.lua carica il file dati della procedura guidata richiesto per utenti non autenticati.
  4. Gli handler della procedura guidata espongono quindi azioni di lettura che veicolano credenziali, come getPassword, wlan_get e ppp_get.

La credenziale Wi-Fi restituita è ciò che trasforma la divulgazione in bypass dell'autenticazione sul percorso H188A validato, perché lo stesso valore diventa la password amministratore predefinita dopo la conversione in maiuscolo. Anche i segreti WLAN e PPPoE contano, poiché estendono l'impatto oltre il pannello web e fino all'accesso alla rete.

La stessa famiglia di handler contiene anche percorsi di scrittura che usano cmapi.setinst, motivo per cui il fallimento di autorizzazione sottostante è più grande di un singolo endpoint che perde dati.

Struttura del repository

  • index.html: writeup pubblico principale
  • assets/: CSS e JS della pagina
  • images/: screenshot oscurati usati dal writeup
  • poc/: note pubbliche del PoC e uno script di estrazione ripulito

Riferimenti pubblici

  • CVE Record: https://www.cve.org/CVERecord?id=CVE-2026-34472
  • NVD: https://nvd.nist.gov/vuln/detail/CVE-2026-34472
  • Gist di divulgazione pubblica: https://gist.github.com/minanagehsalalma/7a8516b9b00d0008f2f25750320560c9
  • Pagina di contatto ZTE PSIRT: https://www.zte.com.cn/china/about/trust-center/ztepsirt.html

Cronologia

  • 2024-04-26 al 2024-05-02: creati screenshot di validazione locale e artefatti PoC
  • 2024-05: report originale inviato a ZTE PSIRT
  • 2024-05-10: il successivo record di escalation MITRE afferma che ZTE ha smesso di rispondere dopo questo punto
  • 2026-01-17: pacchetto di prove escalated a MITRE
  • 2026-02-02: ZTE PSIRT ha rifiutato esplicitamente l'assegnazione
  • 2026-03-27: MITRE ha assegnato CVE-2026-34472
  • 2026-03-30: inviato il riferimento alla divulgazione pubblica


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    297

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




