
 mein-0/fortiless
Proof-of-concept e analisi di una scrittura out-of-bounds nel kernel di tipo 3 nel minifilter FortiShield_74.sys di FortiClient, inclusi i dettagli del protocollo della porta e le prove del crash BSOD.

ciao hacker.
FortiClient 7.4.8.2066 include FortiShield_74.sys, un minifilter firmato con altitudine 320000. Crea \FortiShieldPort con FltBuildDefaultSecurityDescriptor, quindi solo SYSTEM e Administrators possono connettersi. Un utente normale ottiene 0x80070005. Nessun bypass UAC, nessuna favola dell'utente standard.
Il protocollo della porta è minuscolo. Il tipo 0 è l'"autenticazione": MD5("%08x" pid + fc_1A2Brown3Fox4Jumped5Over6A7Lazy8Dog). Il segreto è una stringa statica in .rdata. Sicurezza al top nel 2026. Con essa aggiungi il tuo PID alla lista dei bypass e attivi/disattivi la protezione (tipo 1/2). Il tipo 3 è il bug. Prende una stringa di percorso wide e la copia alla fine di un buffer globale senza controllo di lunghezza. Dopo 4000 wchar hai distrutto il percorso di protezione a +0x400 e il driver sta scrivendo in .pdata. Nessun heap grooming, nessuna race. Esce semplicemente dalla pagina.
Bugcheck 0x000000BE ATTEMPTED_WRITE_TO_READONLY_MEMORY
Faulting instruction: FortiShield_74+0xb56b (mov [rcx],ax)
Write address: DAT_14001b690 + 0x1970
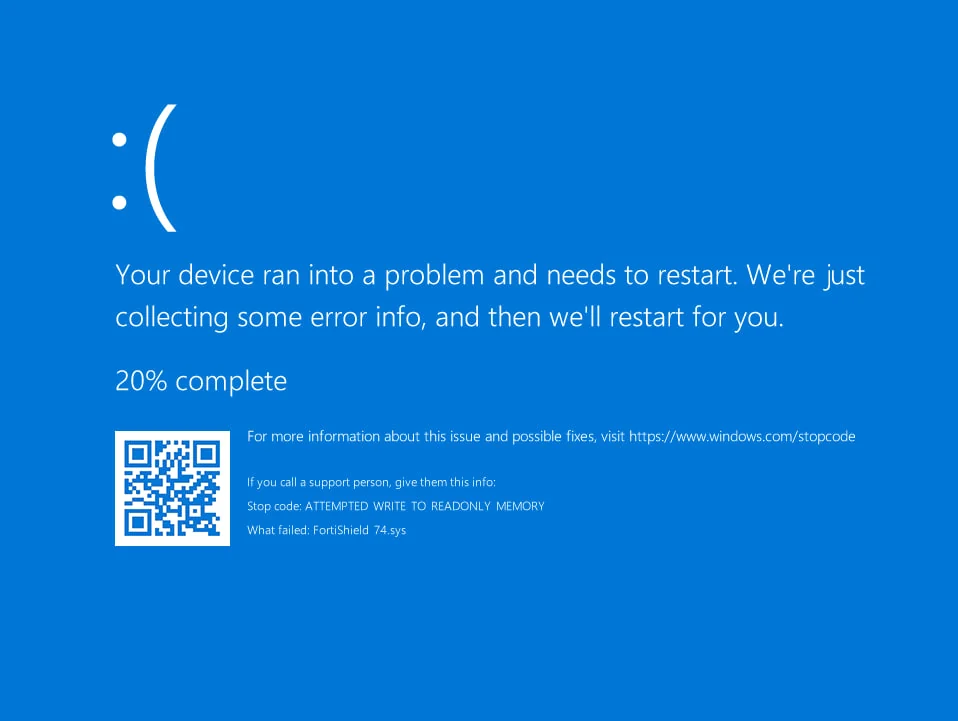
Il ciclo di copia è a +0xb560, destinazione DAT_14001b690+0x2e. Divora il percorso di protezione di FortiClient prima di raggiungere la pagina in sola lettura. Fortinet lo chiama scudo; non protegge il BSOD da nulla. Testato su Windows 10 x64 22H2 (build 19045.6456) con FortiClient 7.4.8.2066. L'installer ZTNA non registra nemmeno il minifilter, quindi l'ho caricato a mano
più una chiave Instances\<name> con Altitude=320000.
Non ho potuto segnalarlo a Fortnite perché le persone mi hanno bloccato. Nessun CVE, nessuna correzione.
Restate sintonizzati e continuate a fare hacking.






