LDAP Watchdog: Uno strumento di monitoraggio LDAP in tempo reale compatibile con Linux per rilevare le modifiche alla directory, fornendo visibilità su aggiunte, modifiche ed eliminazioni per amministratori e ricercatori di sicurezza.

LDAP Watchdog è uno strumento progettato per monitorare in tempo reale le modifiche ai record in una directory LDAP.
Fornisce un meccanismo per tracciare e visualizzare modifiche, aggiunte e rimozioni delle voci utente e gruppo, consentendo agli utenti di correlare le modifiche attese con quelle effettive e di identificare potenziali incidenti di sicurezza.
È stato creato pensando a OpenLDAP e Linux, e richiede un server che assegni a ogni voce un entryUUID (RFC 4530), quindi Active Directory, che utilizza invece objectGUID, non è supportato.
È scritto in Python e richiede la libreria ldap3, oltre a requests per le notifiche Slack.
Questo software è stato scritto da Joshua Rogers.
Se sei interessato a uno dei seguenti aspetti, allora LDAP Watchdog fa per te:
Oltre a monitorare modifiche, aggiunte e rimozioni in una directory LDAP, può essere configurato per ignorare attributi specifici, o persino messo a punto per ignorare attributi granulari in base ai loro valori vecchi/nuovi.
Le modifiche vengono sempre stampate sul terminale e sono anche inoltrate a un webhook Slack se ne è configurato uno. L'output colorato può essere disattivato.
Precedentemente chiamato LDAP-Stalker (perché monitorare le modifiche di una directory LDAP è un ottimo modo per stalkerare i cambiamenti in un'azienda: scoprire le promozioni prima che vengano annunciate, nuove assunzioni, dimissioni, ecc.), un post sul blog riguardante i dettagli e la storia di questo progetto è disponibile qui.
Nota: negli esempi seguenti, le modifiche a entryCSN e modifyTimestamp sulle voci esistenti possono essere ignorate impostando LDAP_WATCHDOG_IGNORED_ATTRIBUTES=entryCSN,modifyTimestamp.
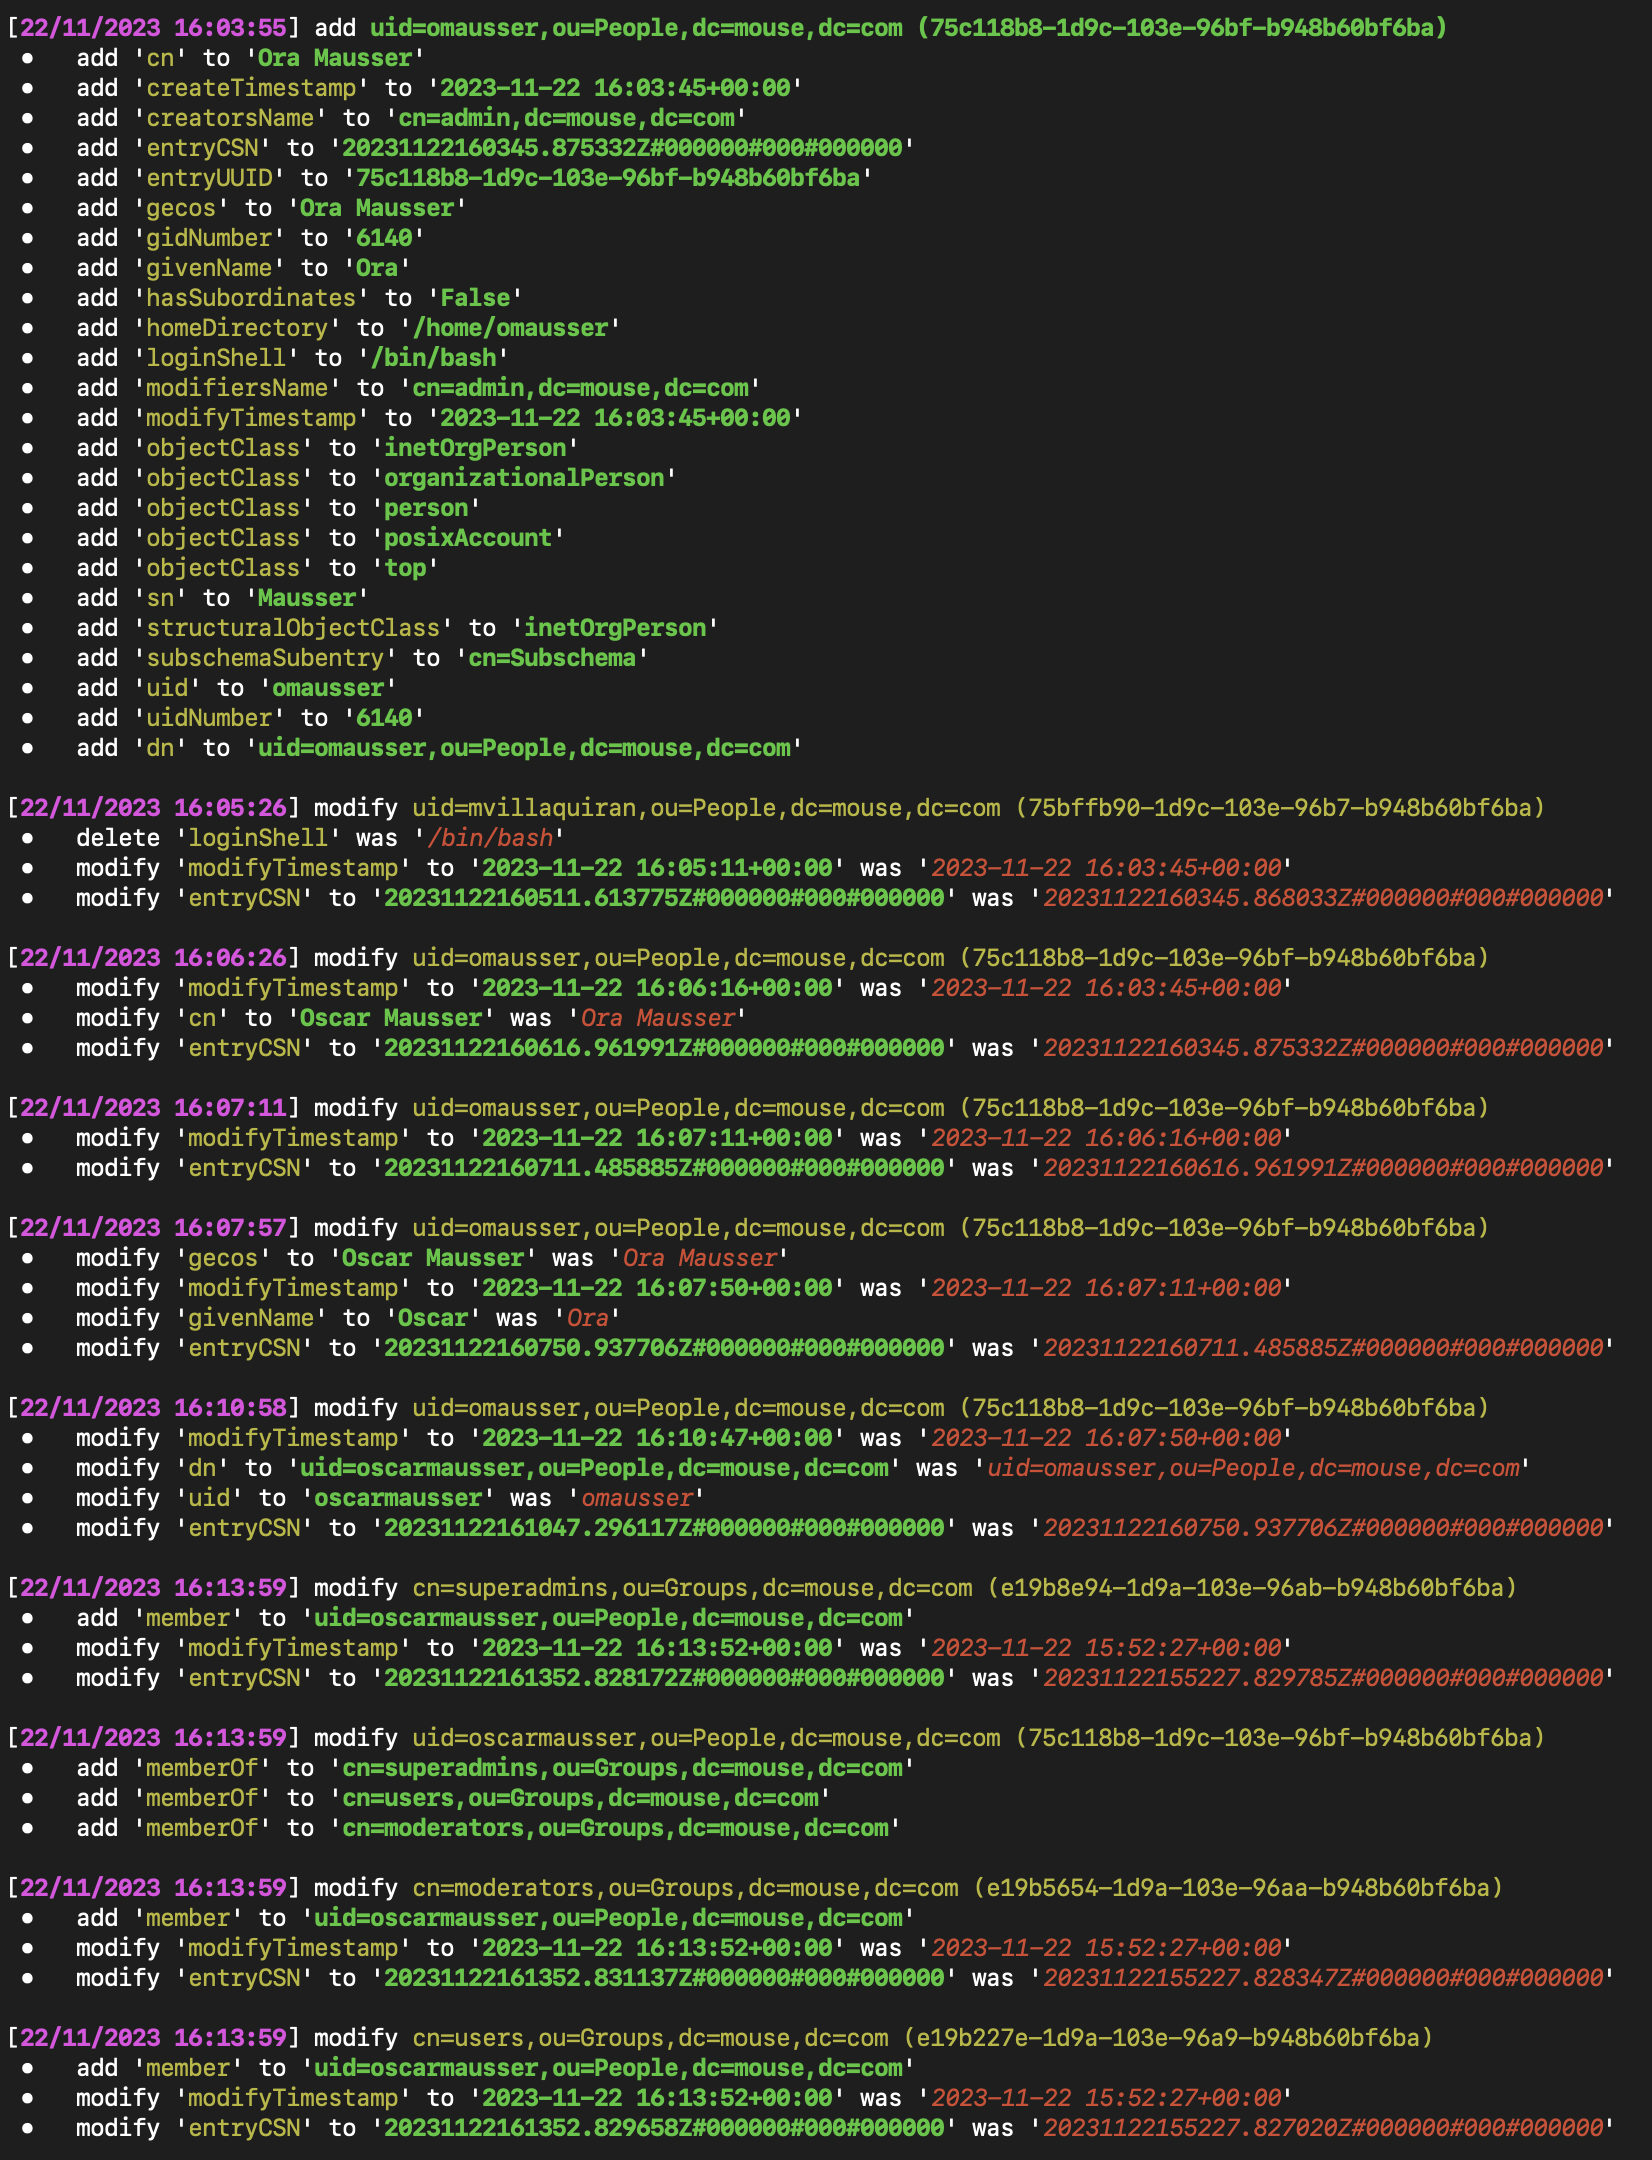
Monitoraggio in tempo reale: LDAP Watchdog monitora continuamente una directory LDAP per rilevare modifiche nelle voci utente e gruppo.
Confronto delle modifiche: Lo strumento confronta le modifiche tra ricerche LDAP consecutive, evidenziando aggiunte, modifiche ed eliminazioni.
Verifica dell'utente di controllo: LDAP Watchdog supporta un meccanismo di utente di controllo, generando un errore se le modifiche dell'utente di controllo non vengono trovate.
Filtraggio LDAP flessibile: Gli utenti possono personalizzare il filtraggio LDAP utilizzando la variabile d'ambiente LDAP_WATCHDOG_SEARCH_FILTER per concentrarsi su classi di oggetti o attributi specifici.
Integrazione con Slack: Ricevi notifiche in tempo reale su Slack per voci LDAP aggiunte, modificate o eliminate.
Output personalizzabile: L'output della console fornisce indicazioni chiare e colorate di aggiunte, modifiche ed eliminazioni per una facile visibilità.
Voci e attributi ignorati: Gli utenti possono specificare UUID e attributi da ignorare durante il confronto delle modifiche alle voci esistenti.
Attributi ignorati condizionalmente: Gli utenti possono ignorare le modifiche a un attributo solo quando coinvolgono valori specifici, come un gruppo in memberOf.
ldap3. Se si utilizza un webhook Slack, è richiesto anche il pacchetto requests.pip install LDAP-Monitor
Per includere il supporto ai webhook di Slack:
pip install "LDAP-Monitor[slack]"
docker pull megamansec/ldap-monitor
Oppure da GitHub Container Registry:
docker pull ghcr.io/megamansec/ldap-monitoring-watchdog
git clone https://github.com/MegaManSec/LDAP-Monitoring-Watchdog.git
cd LDAP-Monitoring-Watchdog
pip install ".[slack]"
Da 1.x: A partire dalla 2.0.0, le connessioni LDAPS verificano il certificato del server e che corrisponda al nome host o all'indirizzo IP in LDAP_WATCHDOG_SERVER; la 1.0.0 non verificava né l'uno né l'altro. Prima di aggiornare, impostare LDAP_WATCHDOG_CA_CERTS_FILE se il certificato è autofirmato o proviene da una CA privata, e se non corrisponde a quel nome, utilizzare un certificato corrispondente o impostare LDAP_WATCHDOG_TLS_VERIFY=false (vedere le note TLS nella sezione Configuration). Le note di rilascio elencano le altre modifiche.
Da 1.x o 2.0.0: A partire dalla 2.0.1, le impostazioni booleane accettano solo i valori elencati nella sezione Configuration. Le versioni precedenti interpretavano qualsiasi valore diverso da true, 1 o yes come falso. Ora un valore non riconosciuto arresta il processo all'avvio, un valore vuoto indica il valore predefinito, e on o un "true" tra virgolette indicano vero. Ad esempio, un LDAP_WATCHDOG_USE_SSL vuoto con un nome host semplice ora si connette con LDAPS sulla porta 636 invece che con LDAP semplice sulla porta 389.
export LDAP_WATCHDOG_SERVER='ldaps://ldaps.intra.lan'
export LDAP_WATCHDOG_BASE_DN='dc=mouse,dc=com'
export LDAP_WATCHDOG_USERNAME='cn=Emily,ou=People,dc=mouse,dc=com'
export LDAP_WATCHDOG_PASSWORD='qwerty123'
ldap-watchdog
Oppure usando python -m:
python -m ldap_watchdog
docker run -d --restart unless-stopped \
  -e LDAP_WATCHDOG_SERVER='ldaps://ldaps.intra.lan' \
  -e LDAP_WATCHDOG_BASE_DN='dc=mouse,dc=com' \
  -e LDAP_WATCHDOG_USERNAME='cn=Emily,ou=People,dc=mouse,dc=com' \
  -e LDAP_WATCHDOG_PASSWORD='qwerty123' \
  -e SLACK_WEBHOOK_URL='https://hooks.slack.com/services/[...]' \
  -e LDAP_WATCHDOG_IGNORED_ATTRIBUTES='entryCSN,modifyTimestamp,telephoneNumber,roomNumber,gecos' \
  -e LDAP_WATCHDOG_DISABLE_COLOR_OUTPUT='true' \
  megamansec/ldap-monitor
Viene fornito uno script di installazione per sistemi Debian, install.sh. Richiede Python 3.10 o successivo e il pacchetto python3-venv. Se eseguito come root da un clone di questo repository, questo script:
/opt/ldap-watchdog.requirements.txt./etc/ldap-watchdog.env per la configurazione, a meno che non ne esista già uno./etc/systemd/system/ldap-watchdog.service) che esegue ldap-watchdog in background come utente dinamico non privilegiato, quindi un bundle CA deve essere leggibile da tutti./var/log/ldap-watchdog.log e /var/log/ldap-watchdog-error.log./etc/logrotate.d/ldap-watchdog.Rieseguire lo script da un clone aggiornato aggiorna l'installazione.
È possibile passare facoltativamente un singolo argomento a install.sh per impostare SLACK_WEBHOOK_URL alla prima creazione del file di ambiente:








