 maqp/tfc
Tinfoil Chat - Sistema di messaggistica sicura instradato tramite cipolla e sicuro a livello di endpoint




Tinfoil Chat (TFC) è un sistema di messaggistica peer-to-peer FOSS+FHD che si basa su un'architettura hardware ad alta affidabilità per proteggere gli utenti dalla raccolta passiva, dagli attacchi MITM e, soprattutto, dall'esfiltrazione remota delle chiavi. TFC è progettato per persone con uno dei modelli di minaccia più complessi: gruppi di criminalità organizzata e hacker sponsorizzati da stati nazionali che aggirano la crittografia end-to-end delle tradizionali app di messaggistica sicura compromettendo l'endpoint.
/rr.TFC utilizza la crittografia end-to-end XChaCha20-Poly1305 con autenticazione deniabile per proteggere tutti i messaggi e i file inviati a singoli destinatari e gruppi. Le chiavi simmetriche sono pre-condivise, oppure scambiate usando X448, le cui impronte digitali in base 10 vengono verificate tramite un canale fuori banda. TFC fornisce segretezza in avanti per ogni messaggio con un hash ratchet basato su BLAKE2b. Tutti i dati persistenti dell'utente sono crittografati localmente usando XChaCha20-Poly1305, la cui chiave è derivata da password e salt usando Argon2id, i cui parametri sono automaticamente ottimizzati secondo le migliori pratiche. La generazione delle chiavi di TFC si basa su getrandom() del kernel Linux, una syscall per il suo CSPRNG basato su ChaCha20.
TFC instrada tutte le comunicazioni esclusivamente attraverso la rete di anonimato Tor. Utilizza i (v3) Tor Onion Services per consentire una comunicazione P2P che non esce mai dalla rete Tor. Questo rende difficile per gli utenti deanominizzarsi accidentalmente. Significa anche che, a differenza dei messenger (de)centralizzati, non esiste un server di terze parti con accesso ai metadati degli utenti, come chi sta parlando con chi, quando e quanto. L'architettura di rete fa sì che TFC venga eseguito esclusivamente sui dispositivi dell'utente. Non ci sono pubblicità né tracciamento, e non raccoglie alcun dato sull'utente. Tutti i dati sono sempre cifrati con chiavi controllate dall'utente, e i database non lasciano mai il dispositivo dell'utente.
L'utilizzo degli Onion Services significa anche che non è necessaria alcuna registrazione di un account. Al primo avvio TFC genera un account TFC casuale (un indirizzo Onion Service) per l'utente, ad esempio 4sci35xrhp2d45gbm3qpta7ogfedonuw2mucmc36jxemucd7fmgzj3ad. Conoscendo questo account TFC, chiunque può inviare all'utente una richiesta di contatto e parlargli senza mai apprendere la sua identità reale, l'indirizzo IP o la geolocalizzazione. La geolocalizzazione protetta rende gli attacchi fisici molto difficili, perché l'attaccante non sa dove si trovi il dispositivo sul pianeta. Allo stesso tempo rende la comunicazione resistente alla censura: bloccare TFC richiede di bloccare Tor in modo categorico, a livello nazionale.
TFC dispone anche di una modalità di mascheramento del traffico che nasconde il tipo, la quantità e la programmazione della comunicazione, anche se il dispositivo dell'utente esposto alla rete viene compromesso. Per fornire un'ulteriore protezione dei metadati dai malintenzionati, la parte di TFC esposta a Internet può essere eseguita su Tails, un sistema operativo incentrato sulla privacy e sull'anonimato che non contiene file personali dell'utente (il che rende difficile dedurre a chi appartenga l'endpoint) e che fornisce ulteriori livelli di protezione per garantire l'anonimato.
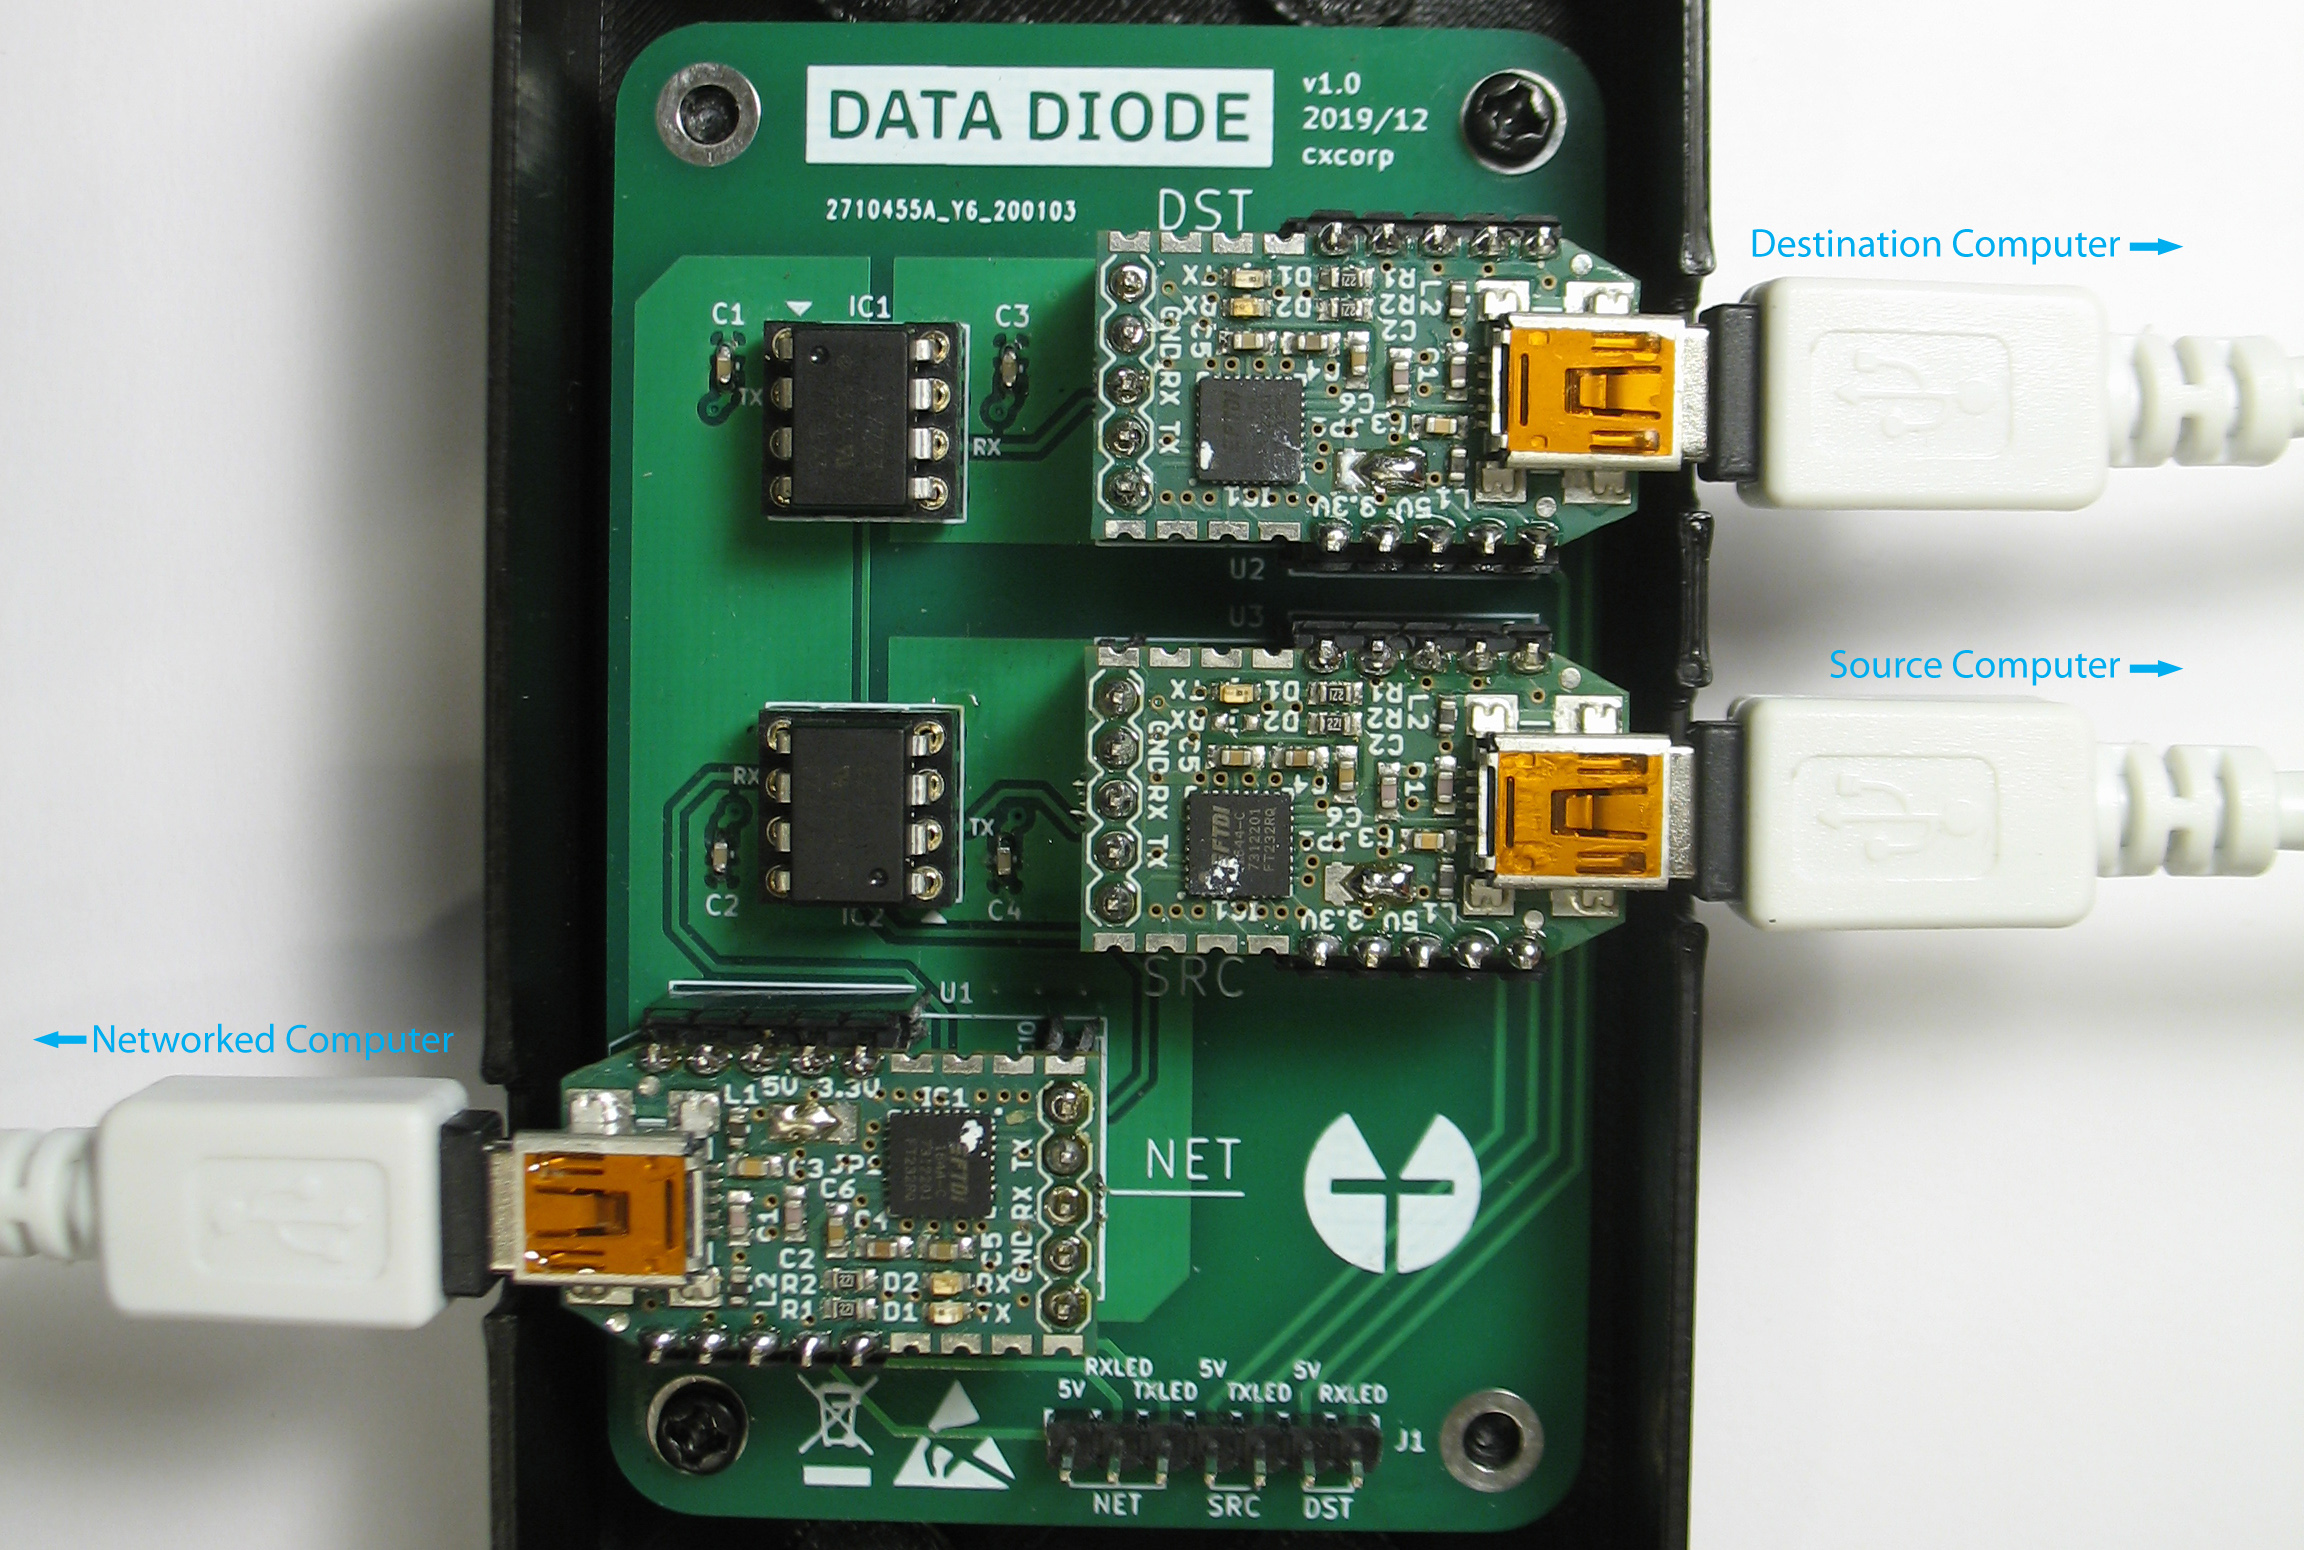
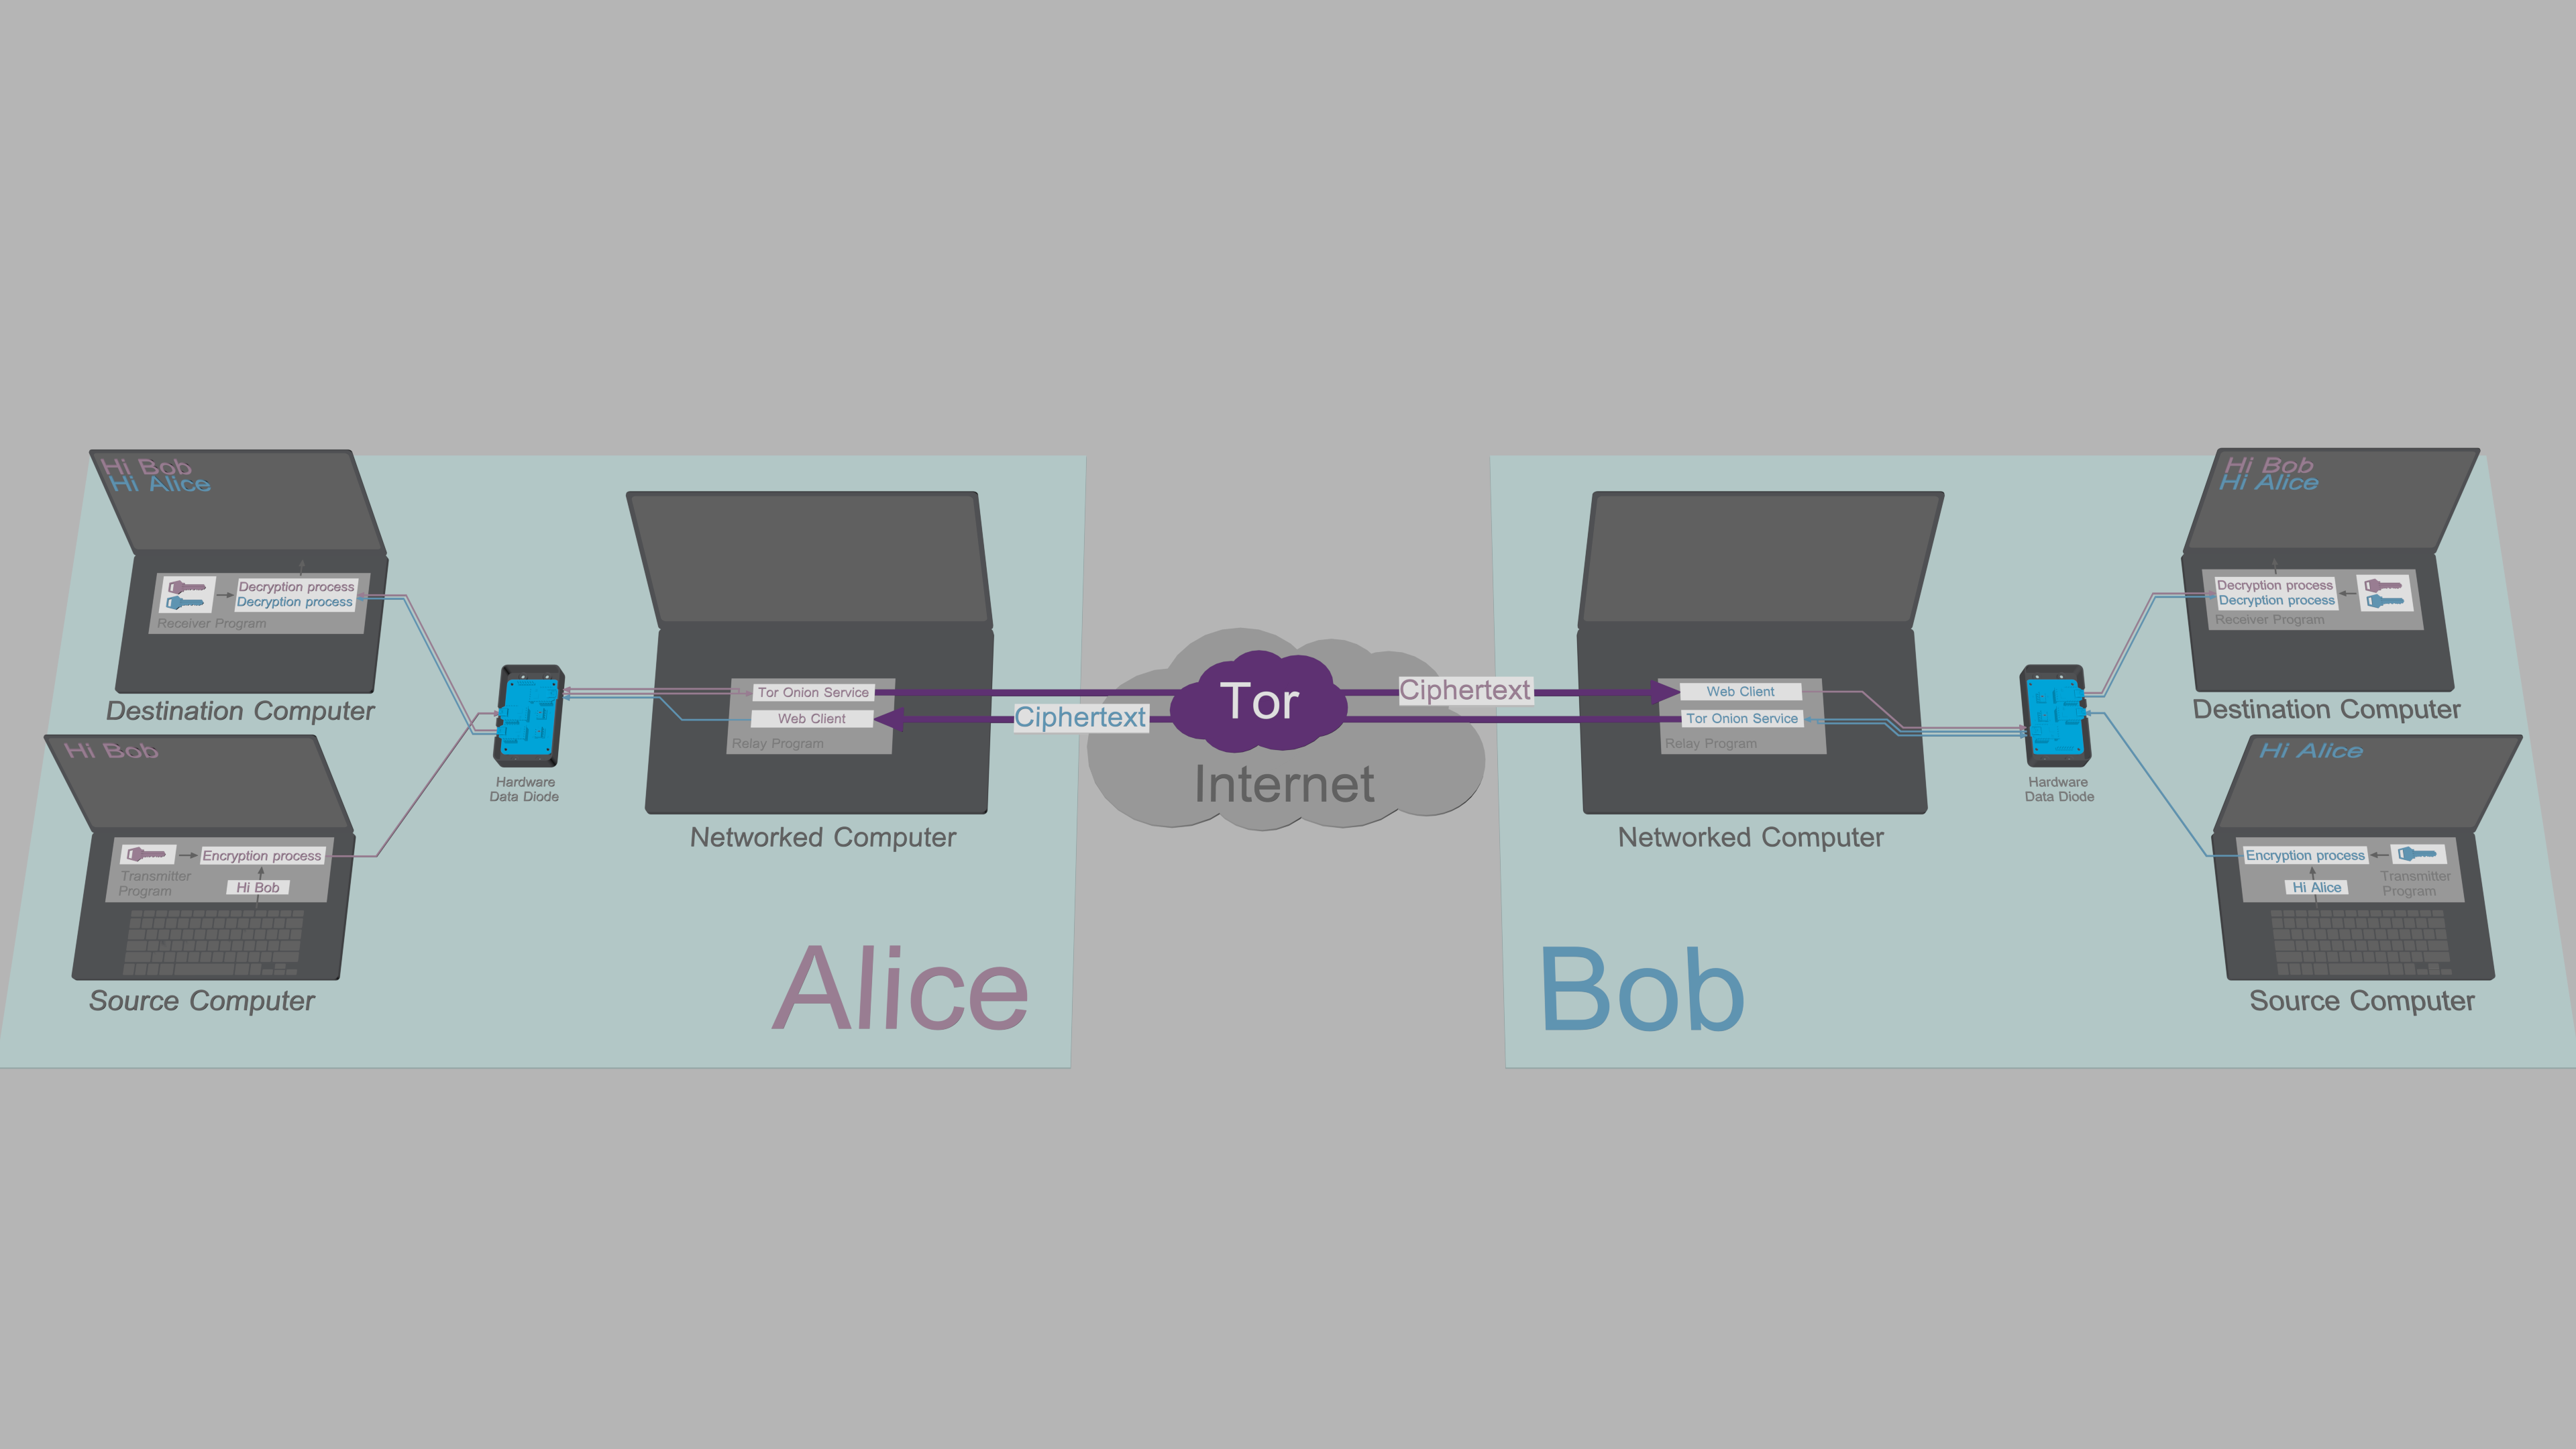
TFC è progettato per essere utilizzato in una configurazione hardware che fornisce una solida sicurezza degli endpoint. Questa configurazione utilizza tre computer per endpoint: i processi di cifratura e decifratura sono separati tra loro su due computer isolati, il Source Computer e il Destination Computer. Questi due dispositivi sono dedicati a TFC. Questo TCB suddiviso interagisce con la rete tramite il computer quotidiano dell'utente, chiamato Networked Computer.
In TFC i dati si spostano dal Source Computer al Networked Computer, e dal Networked Computer al Destination Computer, in modo unidirezionale. L'unidirezionalità del flusso di dati è imposta, poiché i dati vengono trasferiti da un dispositivo all'altro solo attraverso un data diode a progetto hardware libero, collegato ai tre computer tramite un cavo USB per dispositivo. I Source e Destination Computer non sono connessi a Internet, né a qualsiasi altro dispositivo oltre al data diode.