 mantodkaz/cve-2023-34960
Exploit automatizzato per la vulnerabilità di injection di comandi in Chamilo (CVE-2023-34960) con funzionalità di upload automatico di shell per test di penetrazione e uso educativo.

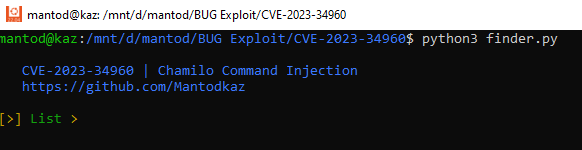
con upload automatico della shell.
(usa la tua logica) controlla il percorso della directory nel tuo risultato della vulnerabilità, poi puoi trovare la tua shell di accesso wso.php
$ git clone https://github.com/Mantodkaz/CVE-2023-34960
$ cd CVE-2023-34960
$ pip install -r requirements.txt
$ python3 finder.py
per ulteriori comandi puoi modificare il Punto Linea 66 di finder.py
I will not be held responsible for any direct or indirect damages caused by using this tool. use it only for educational purposes and you will not use it for any illegal activity.
