 macawad/whatsapp-valleyrat-analysis
Stager Winos 4.0 / ValleyRAT distribuito tramite WhatsApp: DLL sideloading, terminazione di Defender tramite BYOVD (CVE-2026-36425), protocollo C2 personalizzato su TCP 443 e infrastruttura C2 non segnalata in precedenza.

Autore: Mac Awad, studente di Cyber Security (Certificate IV, TAFE Queensland) · LinkedIn Data: dal 30 ott al 1 nov 2026 (orari in AEST, UTC+10) Stato: Segnalato all'ACSC di ASD (ReportCyber), a ThreatFox e al registrar del dominio
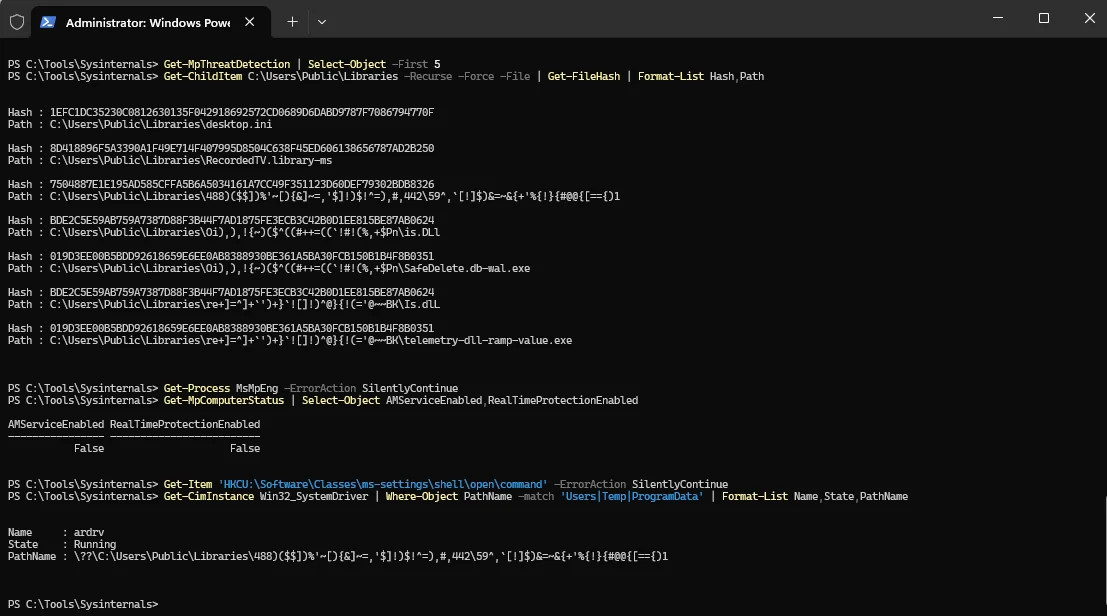
Un file ZIP contenente un "estratto conto" inviato da un account WhatsApp compromesso si è rivelato essere uno stager Winos 4.0 / ValleyRAT. In un laboratorio isolato ha terminato Microsoft Defender tramite un driver vulnerabile firmato, per poi inviare beacon a un dominio C2 mai segnalato prima, tramite un protocollo binario personalizzato su TCP 443. L'OSINT passivo ha ricondotto il C2 a un pool di server Windows usa e getta a Hong Kong.
ardrv.sys di OPSWAT (CVE-2026-36425) usato per terminare Microsoft Defenderwwwapko[.]top → 156.234.7[.]71, TCP/443 grezzo (non TLS), hello di 16 byte, beacon circa ogni 67 s156.234.7[.]170 un giorno prima, molto probabilmente lo stesso server prima di un cambio di IPflowchart TD
A[WhatsApp lure<br/>from hijacked contact] --> B[ZIP]
B --> C[VHD mounted as drive<br/>no MOTW warning]
C --> D[Signed SETTINGM.exe<br/>sideloads hidden Is.Dll]
D --> E[Stage in Users\Public\Libraries<br/>relaunch via rundll32]
E --> F[UAC bypass]
F --> G[Drop ardrv.sys<br/>kill Defender]
G --> H[Beacon to wwwapko.top<br/>TCP 443, every ~67 s]
H --> I[Next stage: Winos 4.0<br/>online module, not received]
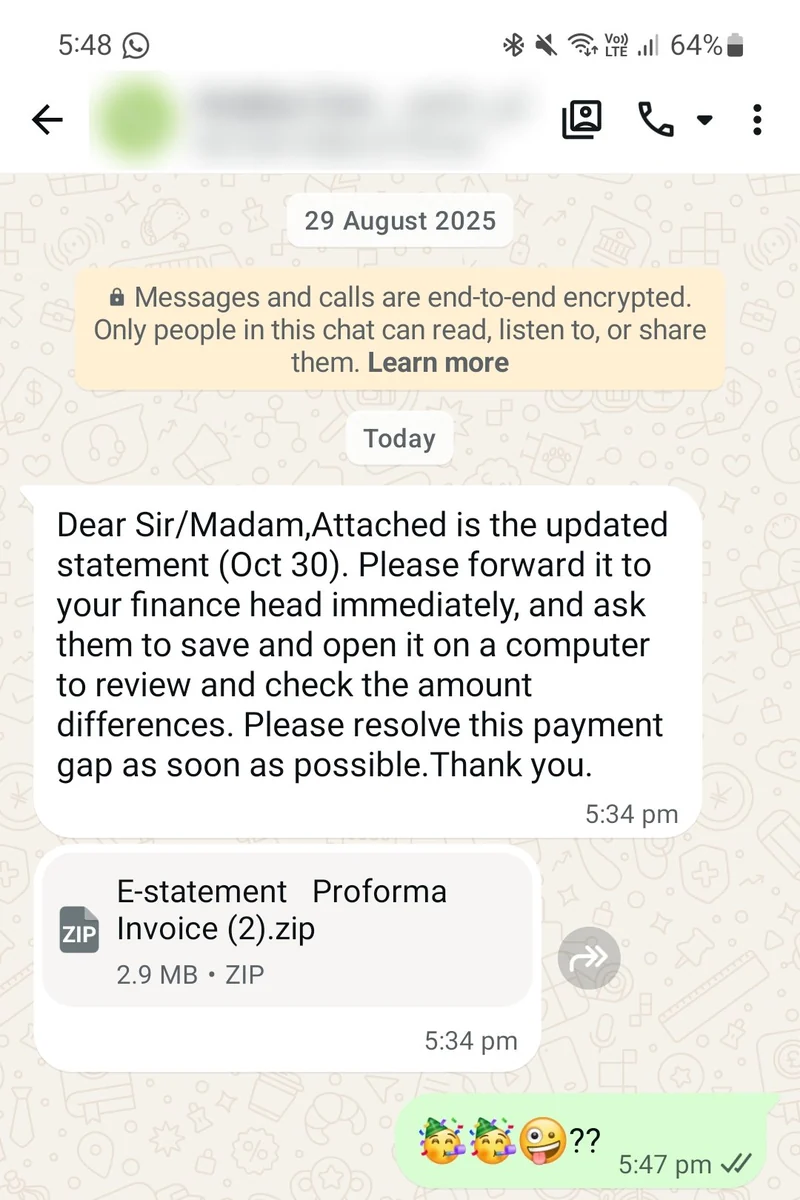
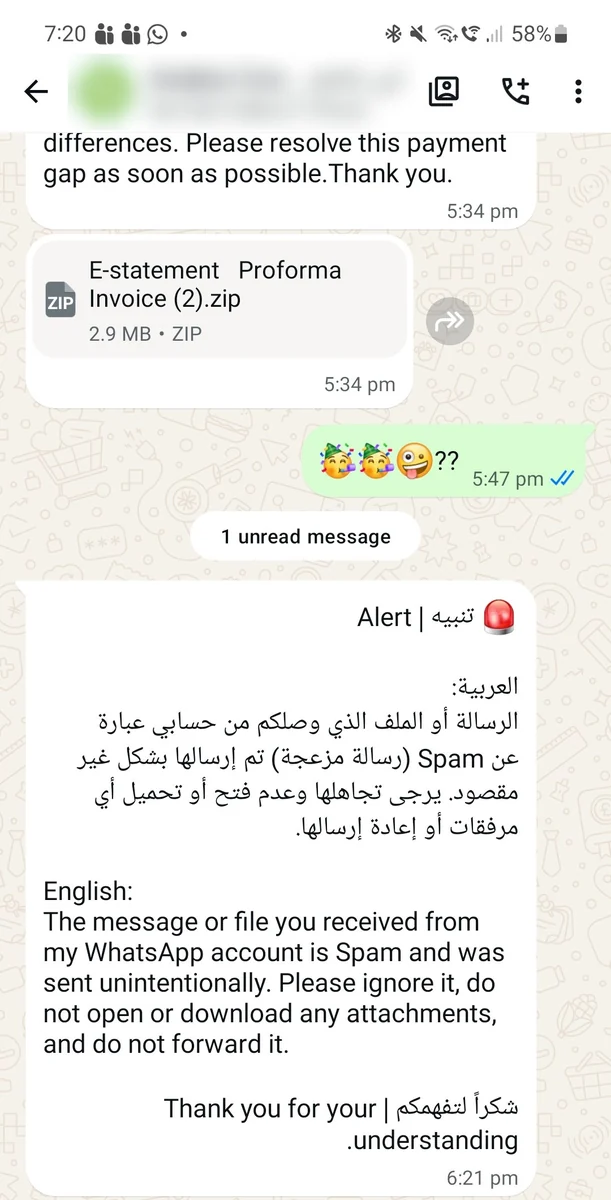
Il messaggio utilizzava un classico copione di frode sulle fatture: urgenza ("risolvi questa discrepanza di pagamento"), autorità ("inoltralo al tuo responsabile finanziario") e indirizzamento alla piattaforma ("aprilo su un computer", perché il payload viene eseguito solo su Windows). Il proprietario dell'account ha inviato un avviso di spam 47 minuti dopo, confermando che l'account era stato compromesso.
| File | Dimensione | Note |
|---|---|---|
E-statement Proforma Invoice (2).zip | 2,9 MB | Wrapper |
10301023482034.vhd | 6,3 MB | VHD dinamico, exFAT, etichetta del volume "Business", creato il 30 ott alle 02:24 UTC su un orologio UTC+8 |
I1030102341.exe | 360 KB | Autentico SETTINGM.exe di Menksoft (2017), firmato validamente; importa 3 funzioni da Is.dll |
Is.Dll | 4,28 MB | Malevolo, Hidden + System, compilato il 29 ott 2026 alle 17:03 UTC, nome dell'export MSEdgeWebView.dll |

Risultati principali da Is.Dll:
vcruntime140_1_app usato per rilanciare se stesso tramite rundll32SETTINGSDATABASE, SYNCENGINEDATABASE, UXDATABASE) sono payload cifraticurl -L -s -o, bitsadmin /transfer, certutil -urlcache, msiexec /qn3DC0C2FE338F567442B73E4B644B4F1ADecifratore (statico, non esegue mai il campione):
import re, sys
key = b'3DC0C2FE338F567442B73E4B644B4F1A'
def rc4(k, d):
    S = list(range(256)); j = 0
    for i in range(256):
        j = (j + S[i] + k[i % len(k)]) % 256; S[i], S[j] = S[j], S[i]
    i = j = 0; out = bytearray()
    for b in d:
        i = (i + 1) % 256; j = (j + S[i]) % 256; S[i], S[j] = S[j], S[i]
        out.append(b ^ S[(S[i] + S[j]) % 256])
    return bytes(out)
data = open(sys.argv[1], 'rb').read()
for m in re.finditer(rb'(?:[0-9A-F]\x00){16,}', data):
    h = m.group().decode('utf-16le')
    if len(h) % 2: continue
    pt = rc4(key, bytes.fromhex(h))
    if sum(32 <= c < 127 for c in pt) > 0.85 * len(pt):
        print(pt.decode()[:150])
Stringhe decifrate rivelate:
\\.\HWAudioX64, \\.\ardrv, \\.\AlinubxHKCU\Software\Classes\ms-settings\shell\open\command + ComputerDefaults.exe, e il moniker di elevazione CMSTPLUA {3E5FC7F9-9A51-4367-9063-A120244FBEC7}C:\Users\Public\Libraries\<random>\<random>Configurazione: VM Windows 11 (Defender attivo, Sysinternals Procmon, Process Explorer, Autoruns) e una VM Kali come finto internet (INetSim, un piccolo script DNS fittizio, tcpdump), su un segmento LAN VMware privato senza internet reale. Snapshot pulito prima di ogni esecuzione.
| Ora | Osservazione |
|---|---|
| 21:40 | Il VHD viene montato come "Business"; è visibile solo l'EXE; non appare alcuna finestra |
| 21:40 | Il kit viene copiato in 3 cartelle nascoste con nomi spazzatura in C:\Users\Public\Libraries, l'EXE host viene rinominato con nomi di file OneDrive (SafeDelete.db-wal.exe, telemetry-dll-ramp-value.exe, SyncEngineDatabase.db.exe) |
| 21:40 | Rilancio: rundll32.exe "...\IS.dll",vcruntime140_1_app |
| 21:40:25 | Rilascia un driver da 17.744 byte e crea il servizio kernel ardrv (OPSWAT, firma verificata) |
| 21:40 | Defender terminato: MsMpEng scomparso, protezione in tempo reale disattivata, nessun rilevamento registrato |
| 21:40:39 | Prima risoluzione DNS per wwwapko[.]top; 1.080 risoluzioni in meno di un'ora |