
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-26211 — Divulgazione pubblica e proof-of-concept per CVE-2026-26211, una vulnerabilità XSS persistente in Ekushey Project Manager CRM v5.0, inclusi dettagli tecnici e analisi dell'impatto. | Kitploit
Strumenti/GitHubGitHub/lindhunt/cve-2026-26211
Analisi delle VulnerabilitàExploitSicurezza WebPaper e RicercaApprendimento e Formazione
GitHublindhunt/cve-2026-26211

CVE-2026-26211

Divulgazione pubblica e proof-of-concept per CVE-2026-26211, una vulnerabilità XSS persistente in Ekushey Project Manager CRM v5.0, inclusi dettagli tecnici e analisi dell'impatto.

Vedi Repository
1231 mese faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE Badge CWE Badge Severity Status

CVE-2026-26211: XSS memorizzato in Ekushey Project Manager CRM

Prodotto: Ekushey Project Manager CRM
Versione: 5.0
Vulnerabilità: Cross-Site Scripting (XSS) memorizzato
CWE: CWE-79
Ricercatore: LINDAN TRI SAPUTRA
Segnalazione iniziale: 1 agosto 2026


Riepilogo

Una vulnerabilità di Cross-Site Scripting (XSS) memorizzato è stata identificata in Ekushey Project Manager CRM versione 5.0. Il problema risiede nelle impostazioni dell'applicazione, in particolare nel campo Name. L'input HTML controllato dall'utente viene memorizzato senza una corretta sanificazione o codifica dell'output, portando all'esecuzione di JavaScript arbitrario quando la pagina viene renderizzata.


Componente interessato

Settings → Name

  • Il nome dell'applicazione configurato viene memorizzato nel database.
  • Successivamente viene visualizzato nell'interfaccia dell'applicazione senza una corretta escape.
  • Qualsiasi utente autenticato (Admin, Staff o Client) che visualizza il nome renderizzato è esposto alla vulnerabilità.

Proof of Concept (PoC)

  1. Accedere all'applicazione come amministratore.
  2. Navigare su Settings.
  3. Individuare il campo Name di sistema.
  4. Inserire il seguente payload di test XSS innocuo:
  1. Salva le impostazioni.
  2. Apri qualsiasi pagina in cui viene visualizzato il nome dell'applicazione configurato (ad es. Dashboard, Header, Email).

Il JavaScript viene eseguito quando il valore memorizzato viene renderizzato.


Impatto

Poiché il payload è memorizzato nell'applicazione, il problema riguarda tutti gli utenti, non solo l'amministratore che ha inizialmente modificato l'impostazione. A seconda di dove viene renderizzato il nome dell'applicazione e di quali utenti possono accedere a tali pagine, il payload memorizzato può essere eseguito nel browser del personale, dei clienti o di altri utenti autenticati.

Il potenziale impatto include:

  • Esecuzione arbitraria di JavaScript nei browser degli utenti interessati
  • Manipolazione dell'interfaccia dell'applicazione (ad es. defacement, notifiche false)
  • Phishing o spoofing all'interno dell'origine attendibile dell'applicazione
  • Esecuzione di azioni nel contesto autenticato dell'applicazione della vittima (session hijacking, bypass CSRF)

Video Proof of Concept

Una dimostrazione video di CVE-2026-26211 è disponibile di seguito:
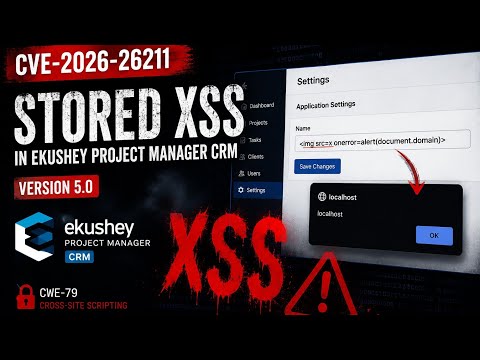
PoC Video Thumbnail
Clicca sull'immagine per guardare il PoC su YouTube

Link diretto: https://youtu.be/b8gRD9jpvak?si=otEalAgZexiENIfh


Cronologia della divulgazione

DataEvento
1 agosto 2026Vulnerabilità inviata a VulnCheck
Agosto 2026VulnCheck ha convalidato l'invio e confermato che soddisfa i requisiti per l'assegnazione di un CVE
Agosto 2026Assegnato CVE-2026-26211
25 agosto 2026Divulgazione tecnica pubblica pubblicata su richiesta di VulnCheck

Ricercatore

LINDAN TRI SAPUTRA
Ricercatore indipendente in sicurezza
GitHub: https://github.com/LindHunt


Riferimenti

  • CVE-2026-26211: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2026-26211
  • CWE-79: Improper Neutralization of Input During Web Page Generation (XSS)
    https://cwe.mitre.org/data/definitions/79.html

Disclaimer

Questo report è fornito esclusivamente a scopo educativo e di sensibilizzazione sulla sicurezza. La vulnerabilità identificata è stata divulgata in modo responsabile al fornitore o all'autorità di coordinamento competente (VulnCheck) prima della pubblicazione. Lo sfruttamento non autorizzato di questa vulnerabilità è illegale e non etico.


Raccomandazioni per gli sviluppatori

Per porre rimedio a questa vulnerabilità:

  • Applicare una codifica dell'output context-aware durante il rendering di input controllati dall'utente.
  • Implementare una rigorosa validazione e sanificazione dell'input per tutti i campi delle impostazioni.
  • Utilizzare header Content Security Policy (CSP) per mitigare i rischi di XSS.
  • Valutare l'uso di HTML Purifier o librerie simili per filtrare l'input in formato rich-text.

Resta al sicuro, resta vigile.

Scarica lo strumento