Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
testkube — ☸️ La piattaforma di testing per l'SDLC agentico | Kitploit
Strumenti/GitHubGitHub/kubeshop/testkube
Sicurezza dei ContenitoriScripting e AutomazioneSicurezza CloudDevSecOpsSicurezza dell'IA
GitHubkubeshop/testkube

testkube

☸️ La piattaforma di testing per l'SDLC agentico

Vedi Repository
1.6k170897h 39m faRevisionato da Kitploit
Condividi
Sito web

MCP Toplist

Testkube

La piattaforma di testing per l'SDLC agentico

Testkube offre a team e agenti AI un unico luogo per creare, orchestrare, eseguire e analizzare qualsiasi test nella propria infrastruttura esistente.
Testkube Open Source - Get Started

Scelto dai team di ingegneria di CoreWeave, NVidia, Siemens, T-Mobile, Harvard, SwissCom e molti altri..


Sito web |  Documentazione |  Changelog |  Blog |  Slack  |  LinkedIn  |  X


Perché Testkube?

  • Esegui qualsiasi Test: Esegui qualsiasi test/strumento/script su larga scala; API, E2E, Performance, Security, Infrastructure, ecc. - Esempi e guide.
  • Attiva i test quando necessario: Attiva i test manualmente, tramite pianificazioni, da pipeline CI/CD/GitOps, su Kubernetes Events, tramite la REST API, attraverso MCP, ecc. - Leggi di più.
  • Vedi tutto: Tutti i risultati dei test, gli artefatti, i log e le metriche delle risorse sono aggregati per una risoluzione dei problemi e un reporting centralizzati - Leggi di più.
  • Integra in modo nativo: Testkube si integra con gli strumenti e l'infrastruttura esistenti tramite Webhooks, la Testkube REST API o il MCP Server - vedi Esempi di integrazione.
  • Testkube AI: Usa il Testkube MCP Server o gli AI Agents nativi per la risoluzione dei problemi, l'analisi, la correzione, ecc. - Leggi di più
  • Pronto per l'enterprise: SSO/SCIM, RBAC, Teams, Resource-Groups, Audit-logs, ecc. - Leggi di più.
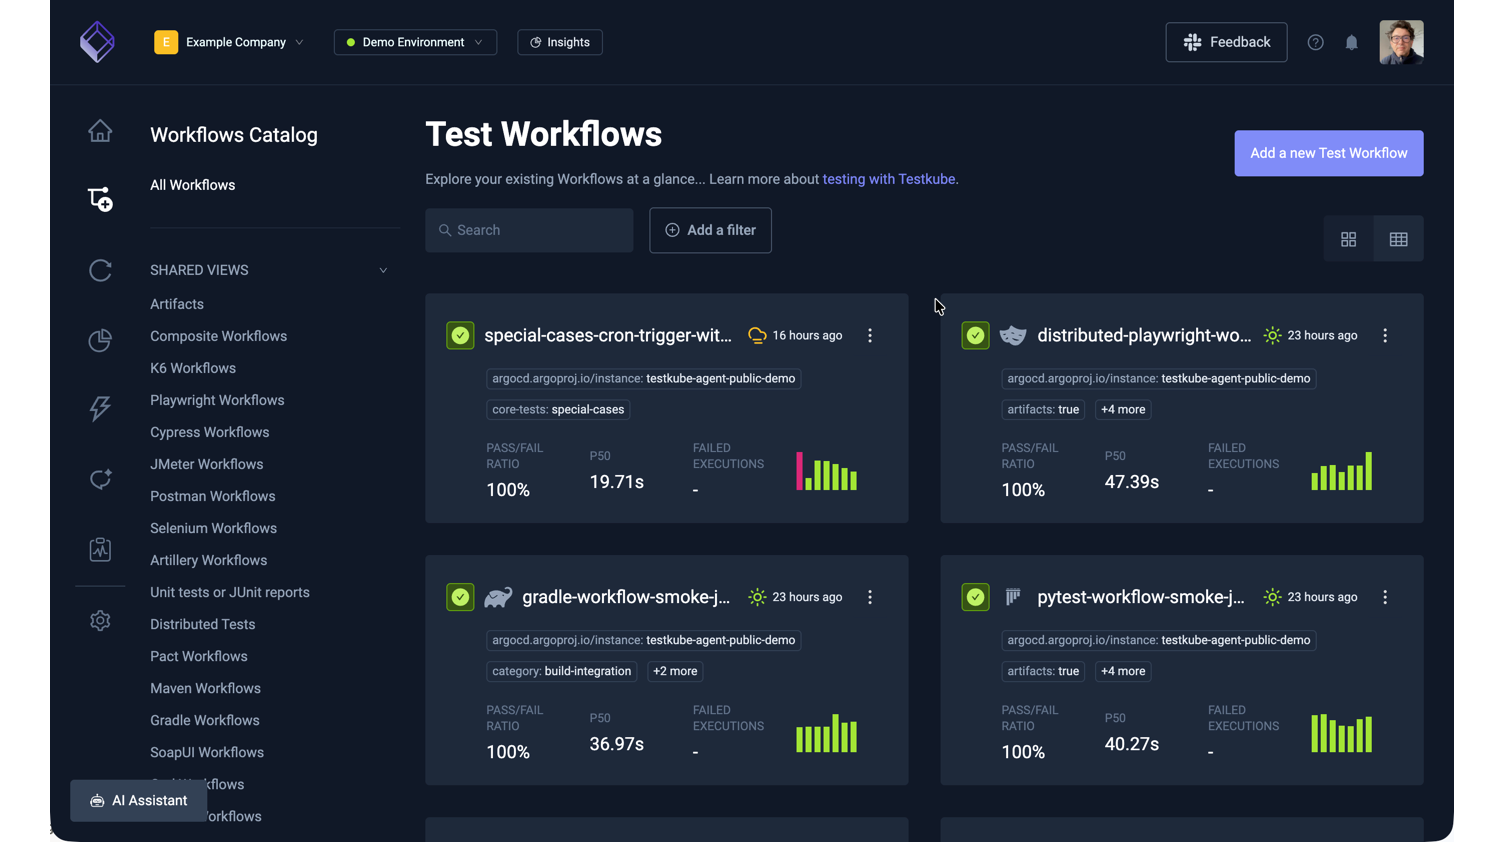
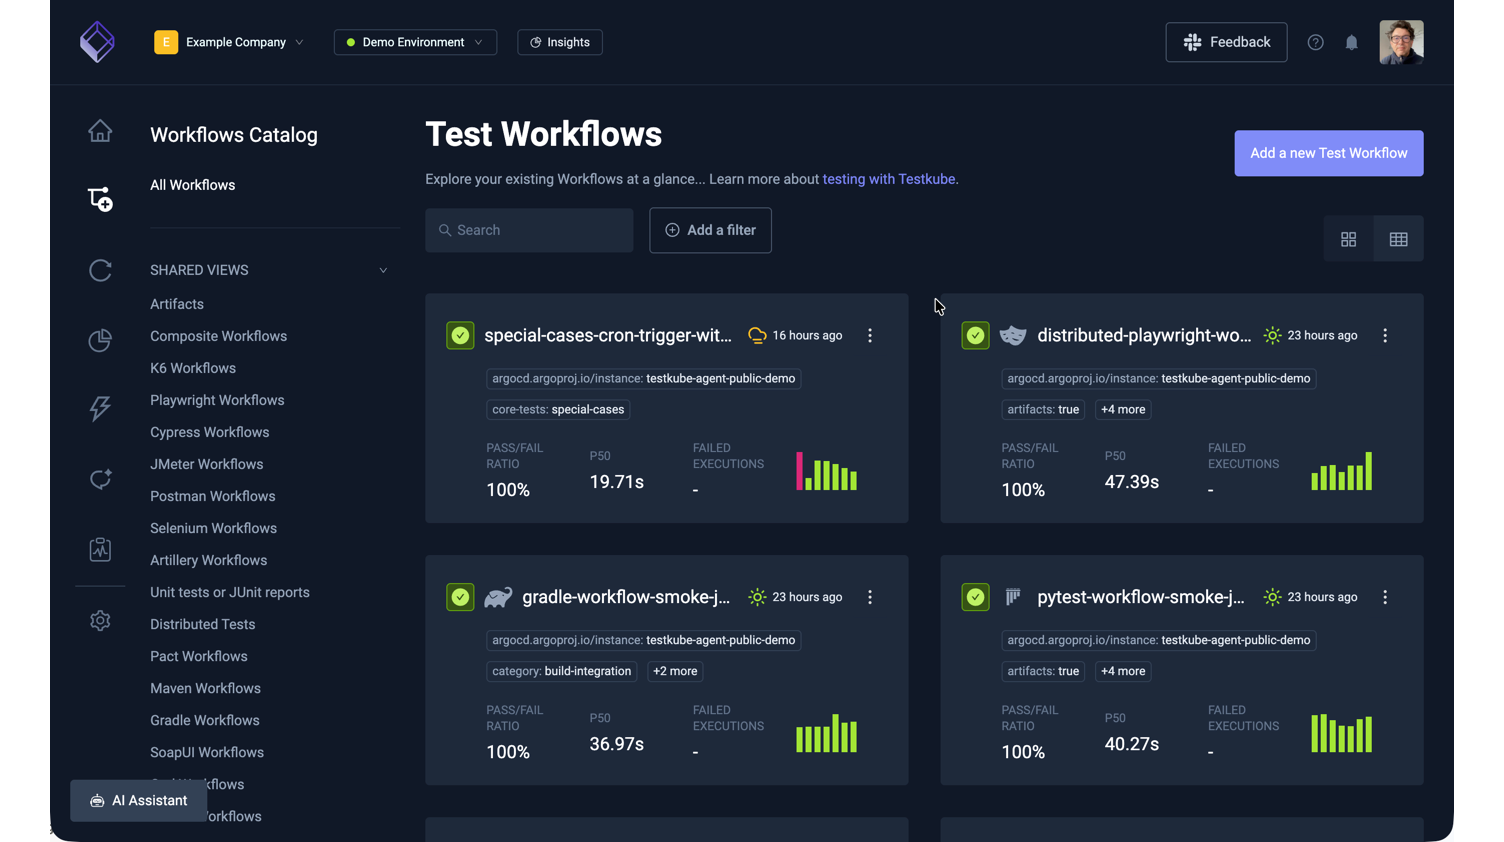
Testkube Dashboard

Guardalo in azione: Apri la vetrina interattiva di TestWorkflows per vedere come un workflow si costruisce da un singolo test fino a una pipeline completamente orchestrata.

Due modi per eseguire Testkube

Open Source Agent - questo repository.

Con licenza MIT, funziona in modo autonomo nel tuo cluster Kubernetes, senza necessità di un control plane. Ideale per configurazioni a singolo cluster, ambienti self-managed e per valutare Testkube.

  • L'installazione tramite Helm o CLI renderà semplice il deployment dell'agent nel tuo cluster di destinazione.
  • La Guida rapida è il modo più semplice per configurare Testkube ed eseguire i tuoi primi test.

Consulta la Panoramica di Testkube Open Source per saperne di più sull'architettura di deployment open source.

Control Plane commerciale

Il control plane connette ogni agent Testkube attraverso cluster, team e ambienti in un'unica dashboard:

  • Un unico piano di controllo, cluster illimitati - orchestra e analizza i test su cluster e regioni
  • Testkube AI - generazione di workflow, analisi dei guasti, PR di correzione
  • Di livello enterprise - SSO/SCIM, RBAC, log di audit, supporto con SLA
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →








