

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
MSTeams---Vulnerability---Remediation — Correzione automatizzata di CVE-2025-53783 (Teams RCE) tramite PowerShell | Kitploit

Strumenti/GitHubGitHub/ksgassama-lab/msteams---vulnerability---remediation
Scanner di VulnerabilitàAnalisi delle VulnerabilitàScripting e AutomazioneApprendimento e FormazioneLab e Pratica
GitHubksgassama-lab/msteams---vulnerability---remediation

MSTeams---Vulnerability---Remediation

Correzione automatizzata di CVE-2025-53783 (Teams RCE) tramite PowerShell

Vedi Repository
3810 mesi faNon ancora revisionato
Condividi

🛡️ Correzione della CVE-2025-53783: RCE in Microsoft Teams

📝 Panoramica del Progetto

Questo progetto dimostra un Workflow di gestione delle vulnerabilità. Utilizzando una VM Azure, ho identificato una vulnerabilità di "Esecuzione Remota di Codice" (RCE) ad alta gravità in Microsoft Teams, ne ho verificato l'esistenza tramite PowerShell e ho distribuito una correzione programmatica utilizzando Windows Package Manager.

Il Problema

Microsoft Teams per Desktop (versioni precedenti alla 25122.1415.3698.6812) conteneva una vulnerabilità di buffer overflow basata su heap. Ciò consentiva ad attaccanti non autorizzati di eseguire codice dannoso su una rete—fornendo di fatto una "backdoor" nel sistema.

🚨 La Scoperta

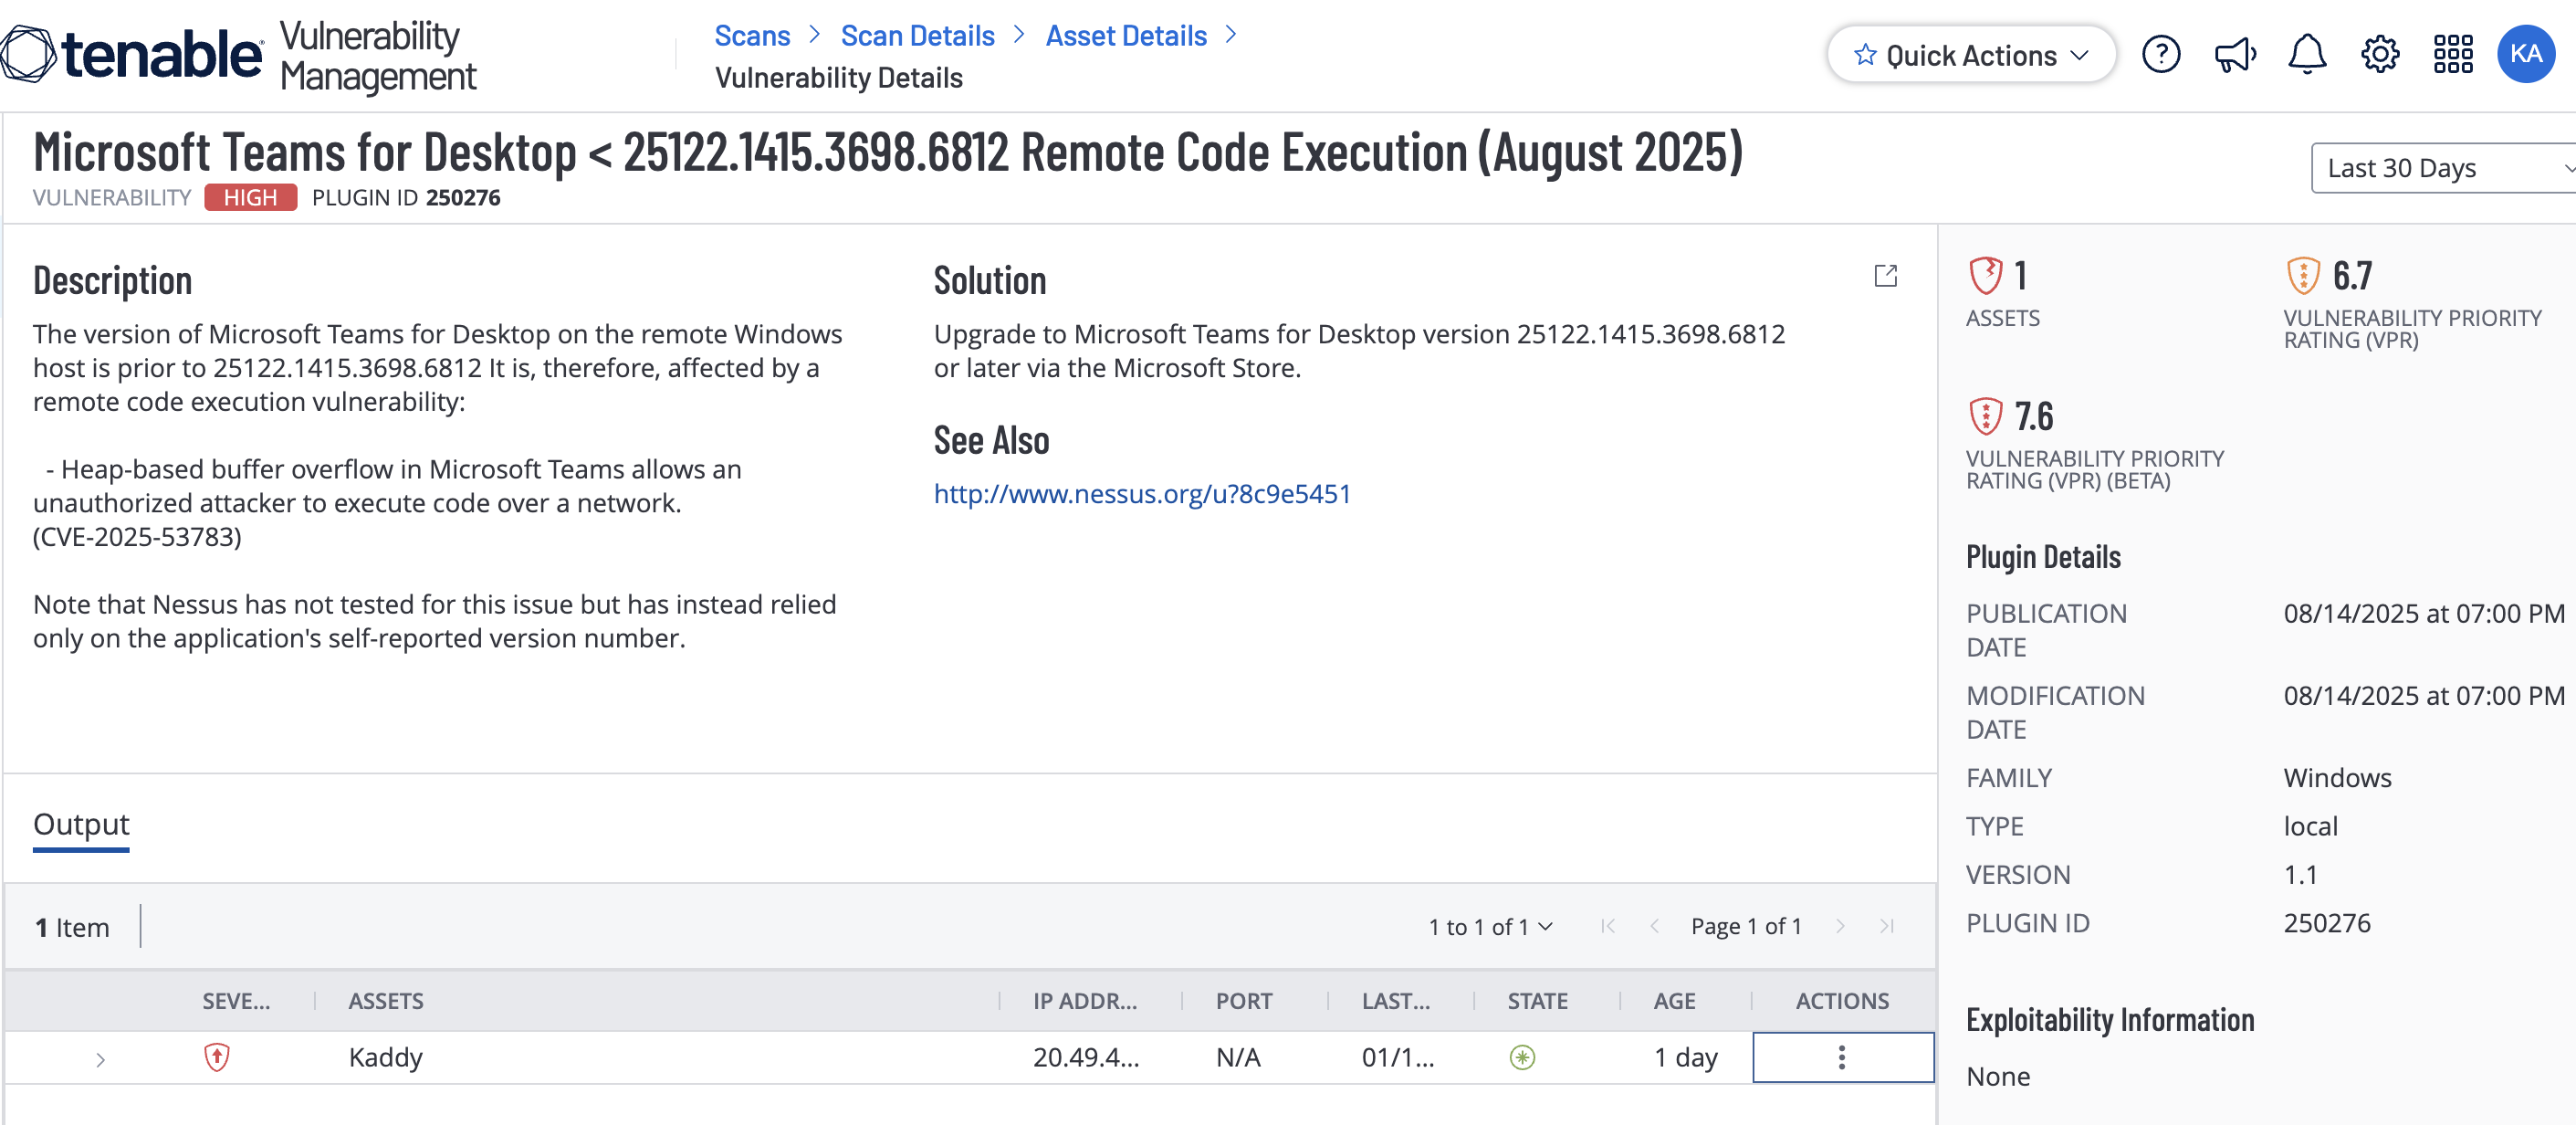
Ho iniziato eseguendo una scansione Tenable sulla mia VM Azure. La scansione ha segnalato una vulnerabilità di Esecuzione Remota di Codice (RCE) perché la mia versione di Teams era decisamente obsoleta.
Alt text

🔍 Indagine

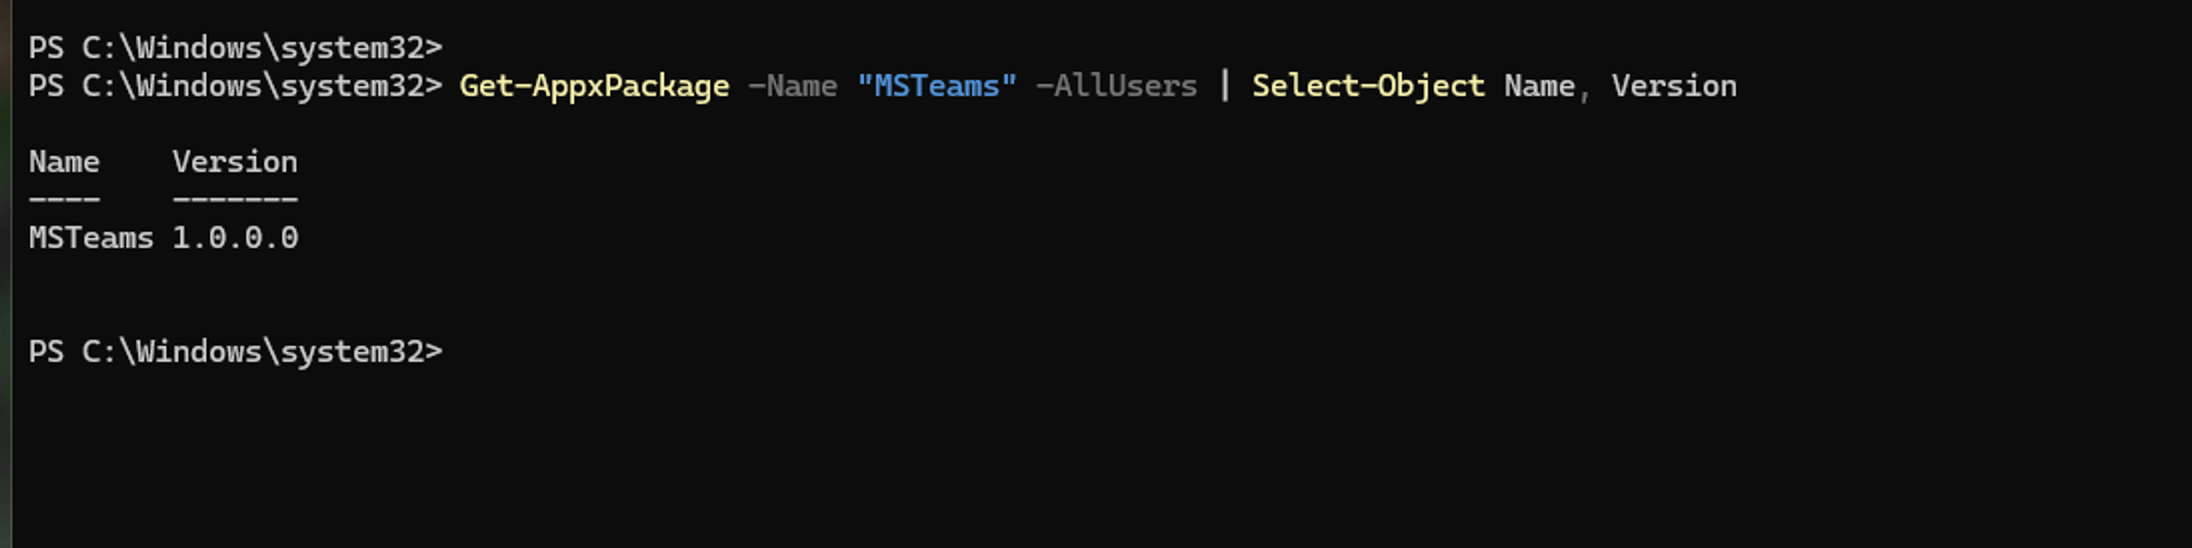
Ho eseguito un comando PowerShell per controllare la versione del client "New Teams". Mostrava la versione 1.0.0.0—decisamente vulnerabile!
Alt text

🛠️ Correzione

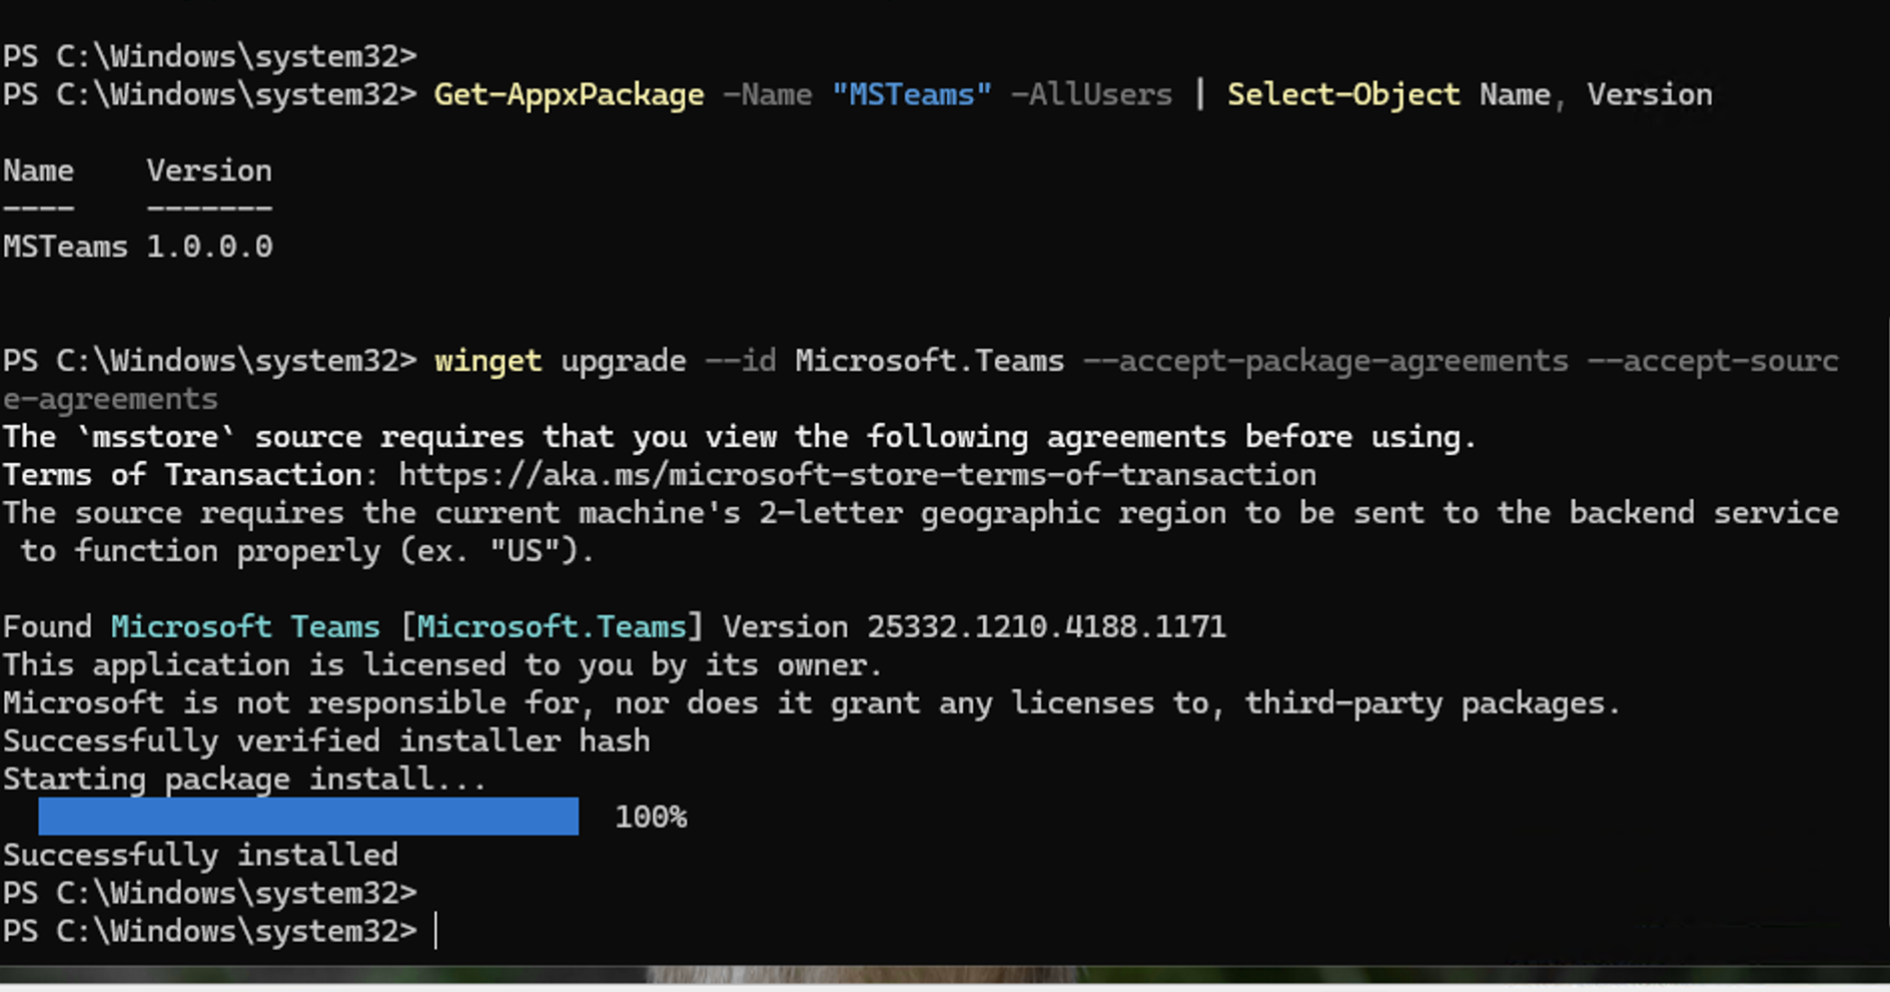
Ho usato uno script di PowerShell per gestirla. È più veloce e funziona anche se hai centinaia di computer da sistemare. Ho usato winget per recuperare l'ultima versione sicura direttamente da Microsoft.

Comando utilizzato: winget upgrade --id Microsoft.Teams
Alt text

✅ Missione Compiuta

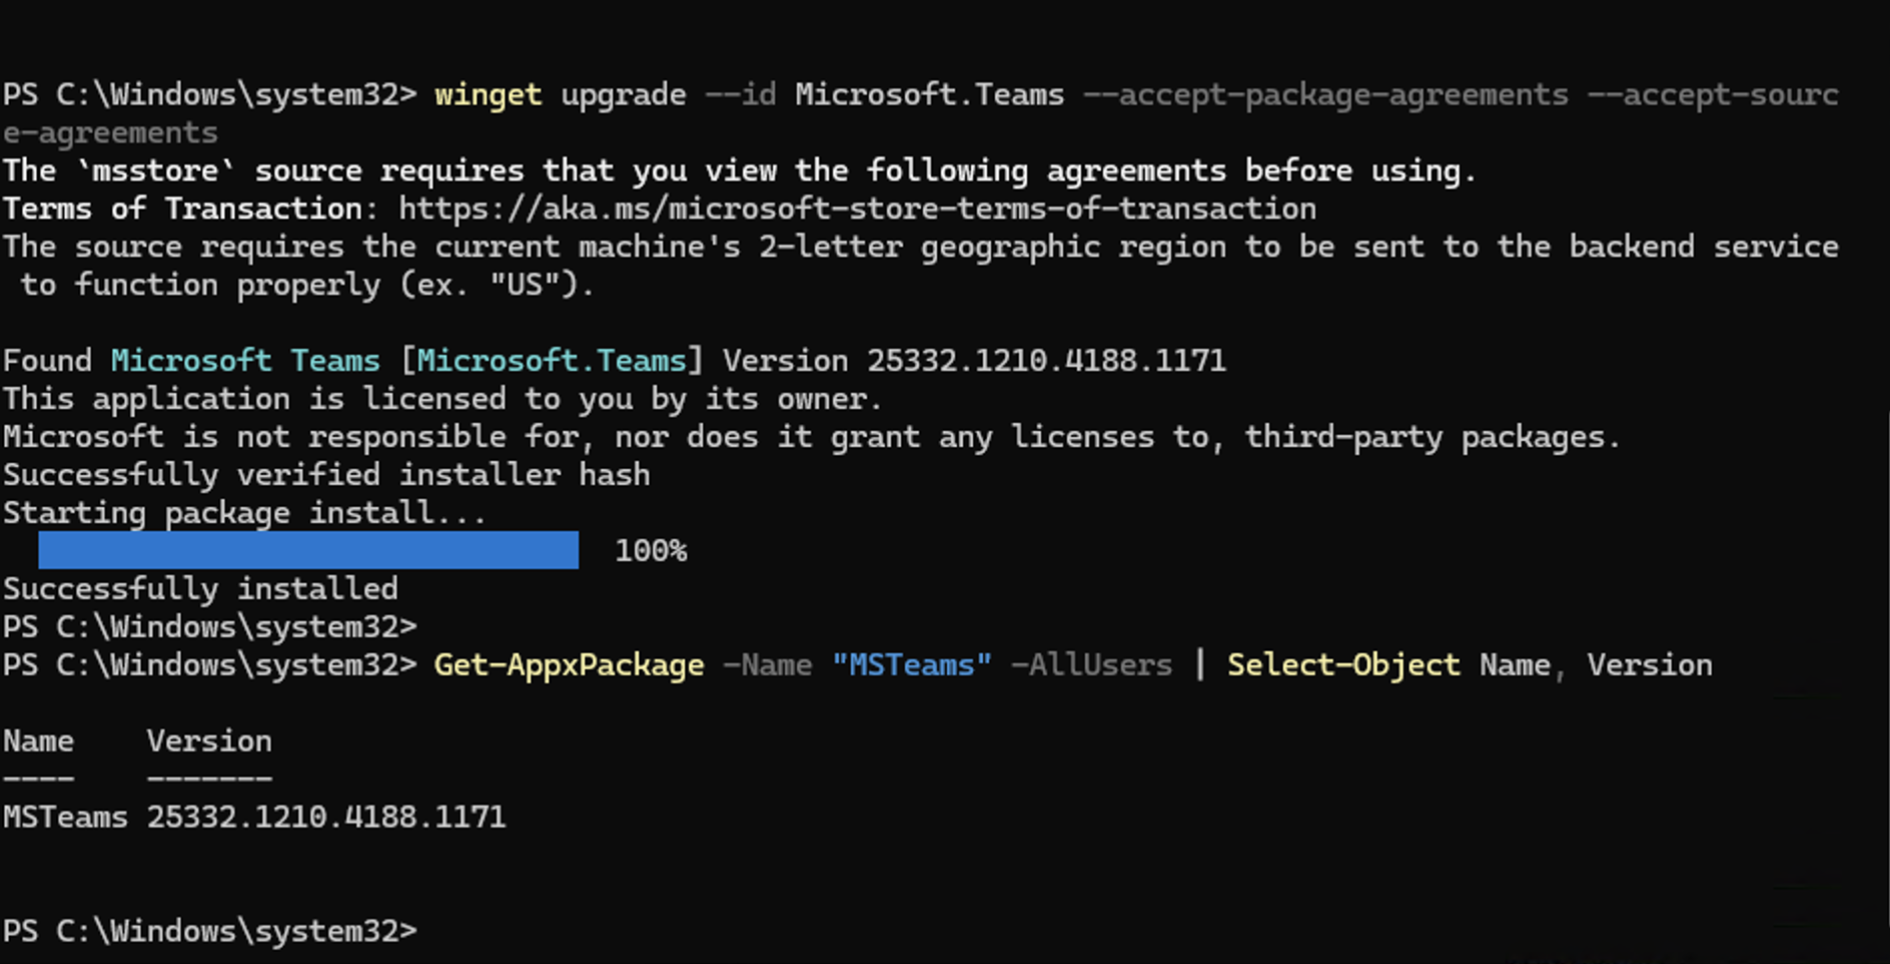
Dopo che lo script è terminato, ho eseguito di nuovo il controllo della versione. Come puoi vedere qui sotto, la versione ora è aggiornata e il "buco" è chiuso!
Alt text

Punti Chiave e Lezioni Apprese Rischi dei Placeholder: Le VM Azure appena distribuite contengono spesso stub di applicazioni "vulnerabili per impostazione predefinita" (v1.0.0.0). I team di sicurezza devono applicare le patch immediatamente dopo la distribuzione.

Scripting > GUI: L'uso di PowerShell e winget consente una correzione "silenziosa", essenziale per ambienti IT professionali dove il clic manuale non è un'opzione.

Monitoraggio Continuo: La sicurezza è un ciclo. Questo progetto ha seguito il ciclo standard del settore: Identifica → Verifica → Correggi → Audit.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




